
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Digital Forensics — Tools — Page 31 | Kitploit

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
622 results
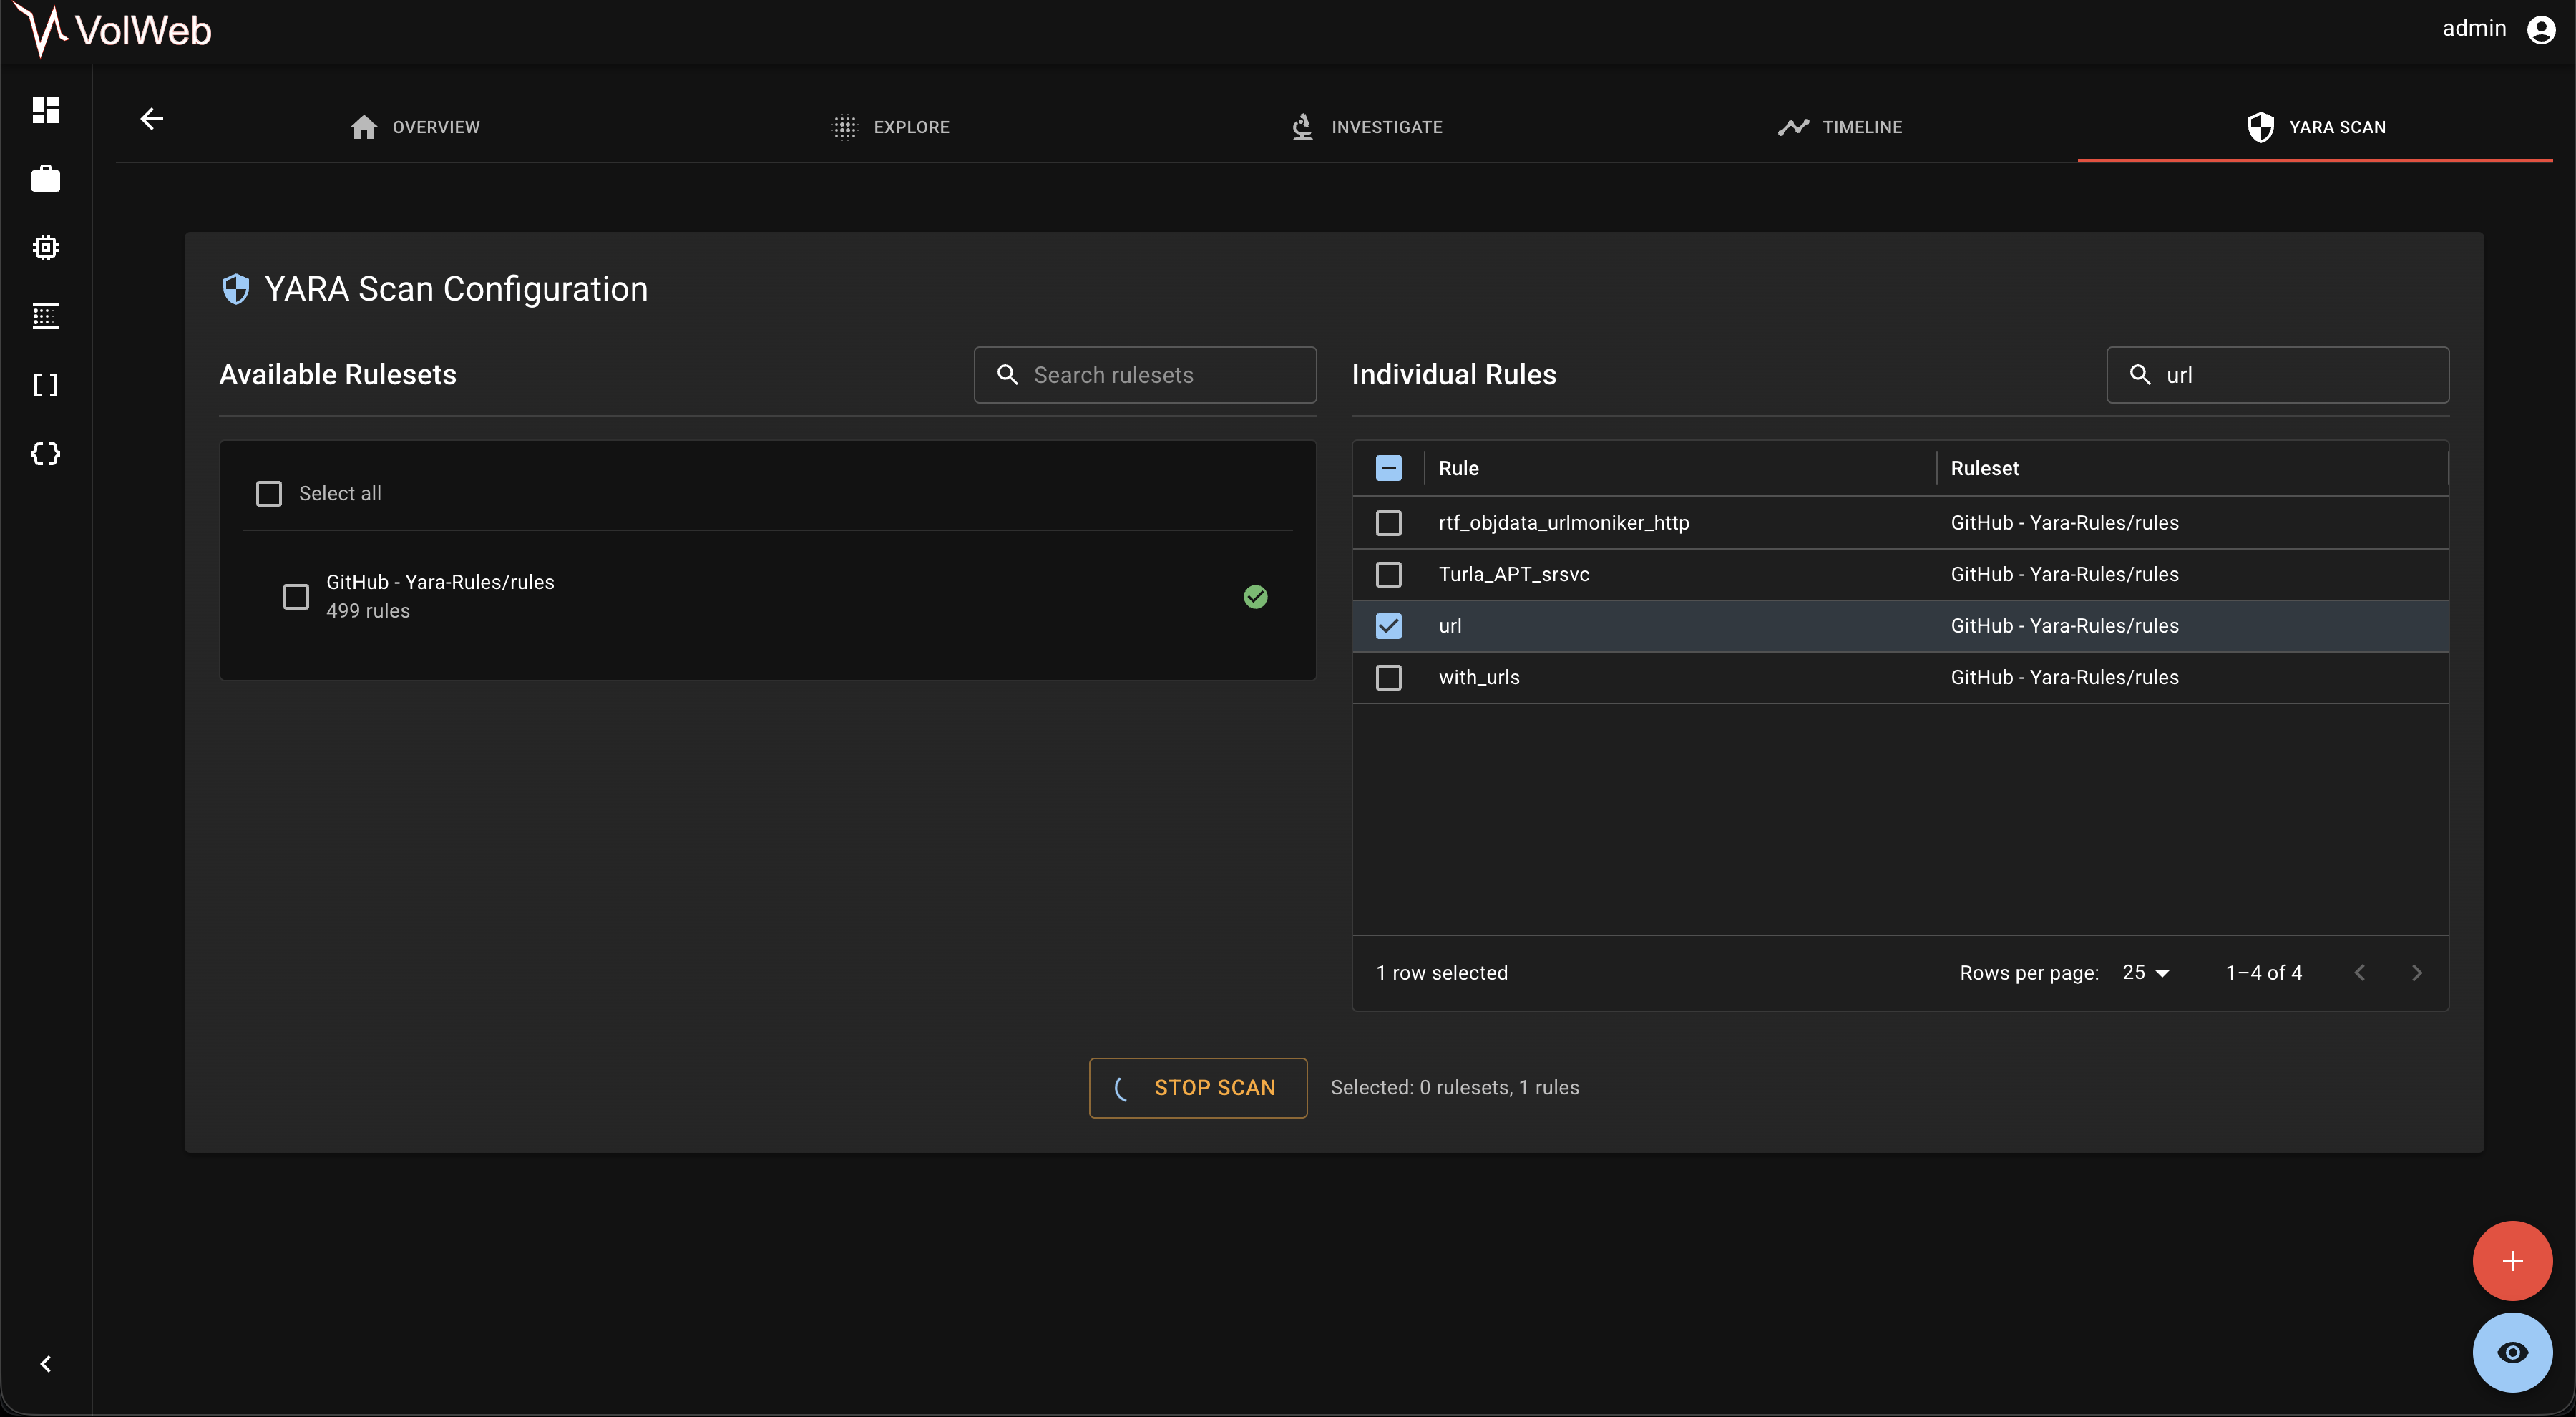
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

A centralized and enhanced memory analysis platform
ioc-managementmemory-forensicsforensics+5
53822 days ago
hashdeep preview

hashdeep

GitHubjessek/hashdeep

Cross-platform hashing toolset for computing message digests (MD5, SHA-1, SHA-256, Tiger, Whirlpool) with recursive directory traversal and file…
hash-analysisforensicsdata-recovery+1
7869 years ago
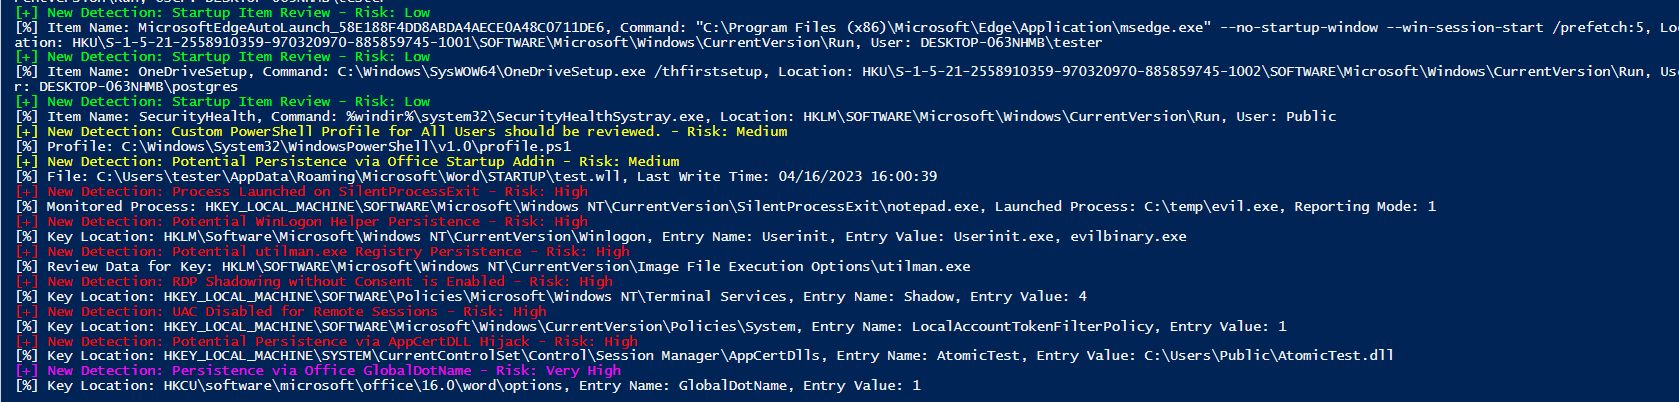
Trawler preview

Trawler

GitHubjoeavanzato/trawler

PowerShell script helping Incident Responders discover potential adversary persistence mechanisms.
defensive-toolspersistence-mechanismsforensics+2
3401 year ago
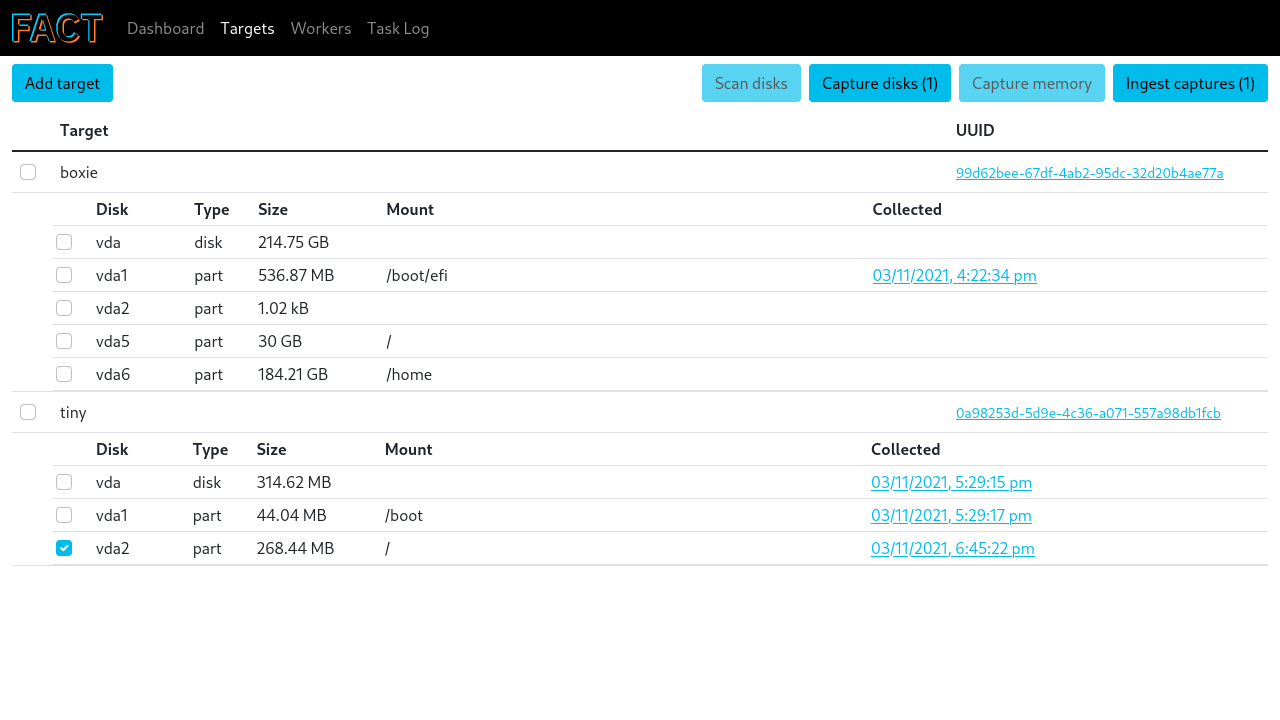
FACT preview

FACT

GitHubunicornunicode/fact

Collects, processes, and visualizes forensic data from cloud and on-premise machine clusters for incident response and digital investigations.

forensicsdigital-forensicscloud-security
173 years ago
dissect preview

dissect

GitHubfox-it/dissect

Dissect is a digital forensics & incident response framework and toolset that allows you to quickly access and analyse forensic artefacts from…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k14 days ago
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers: A Docker-based cyber lab framework

vulnerability-analysisforensicsweb-security+9
31025 days ago
LEAF preview

LEAF

GitHubalex-cart/leaf

Linux Evidence Acquisition Framework

disk-forensicsioc-managementmemory-forensics+5
1202 years ago
iris-web preview

iris-web

GitHubdfir-iris/iris-web

Collaborative Incident Response platform
forensicsdigital-forensicsincident-response
1.5k28 days ago
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

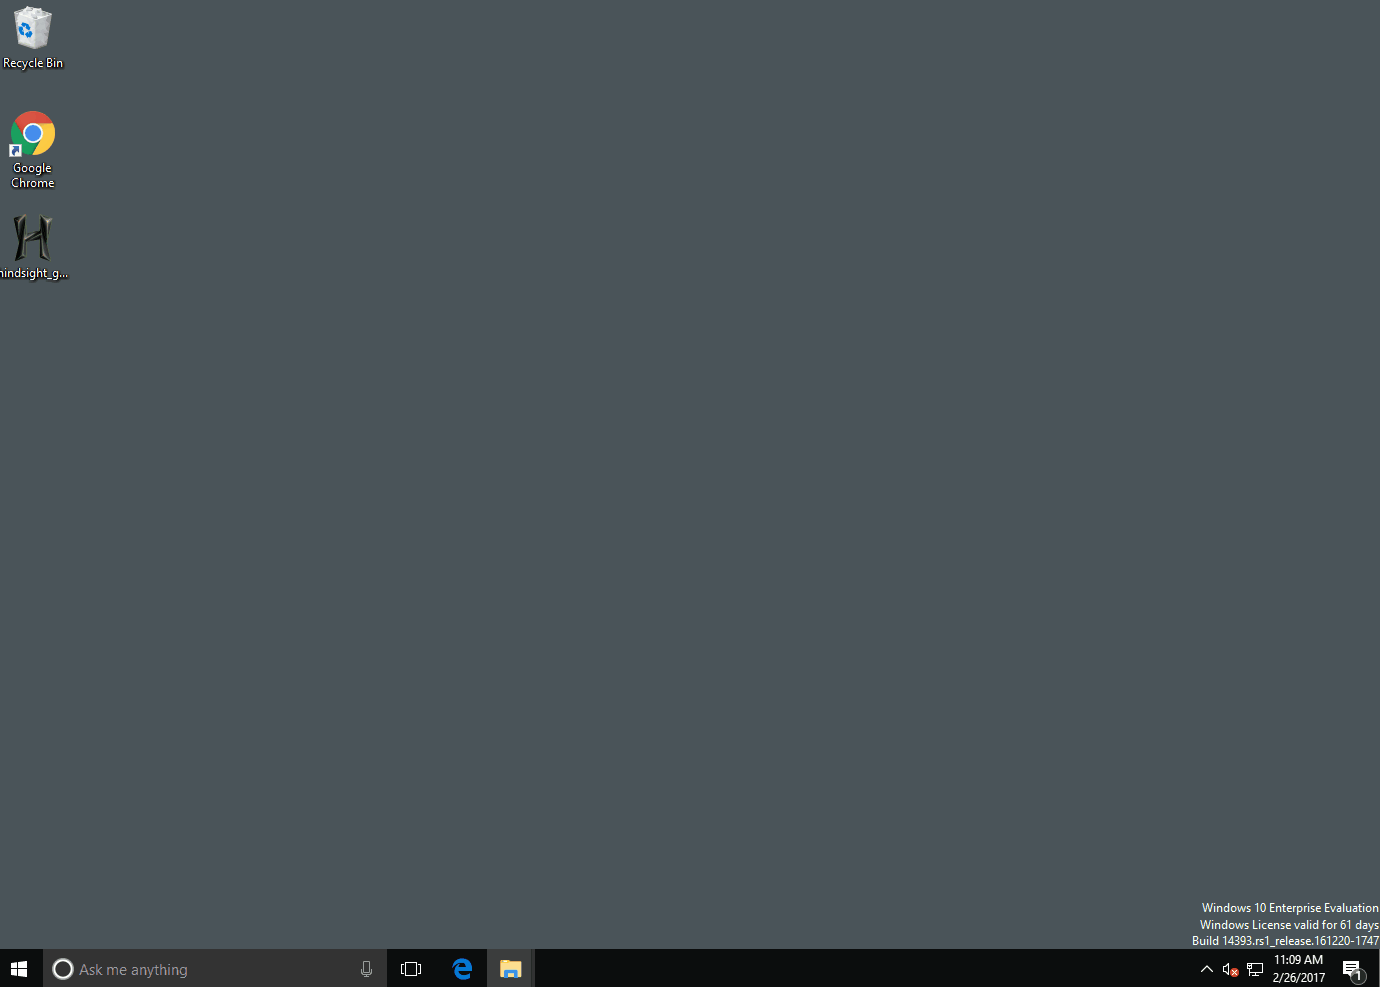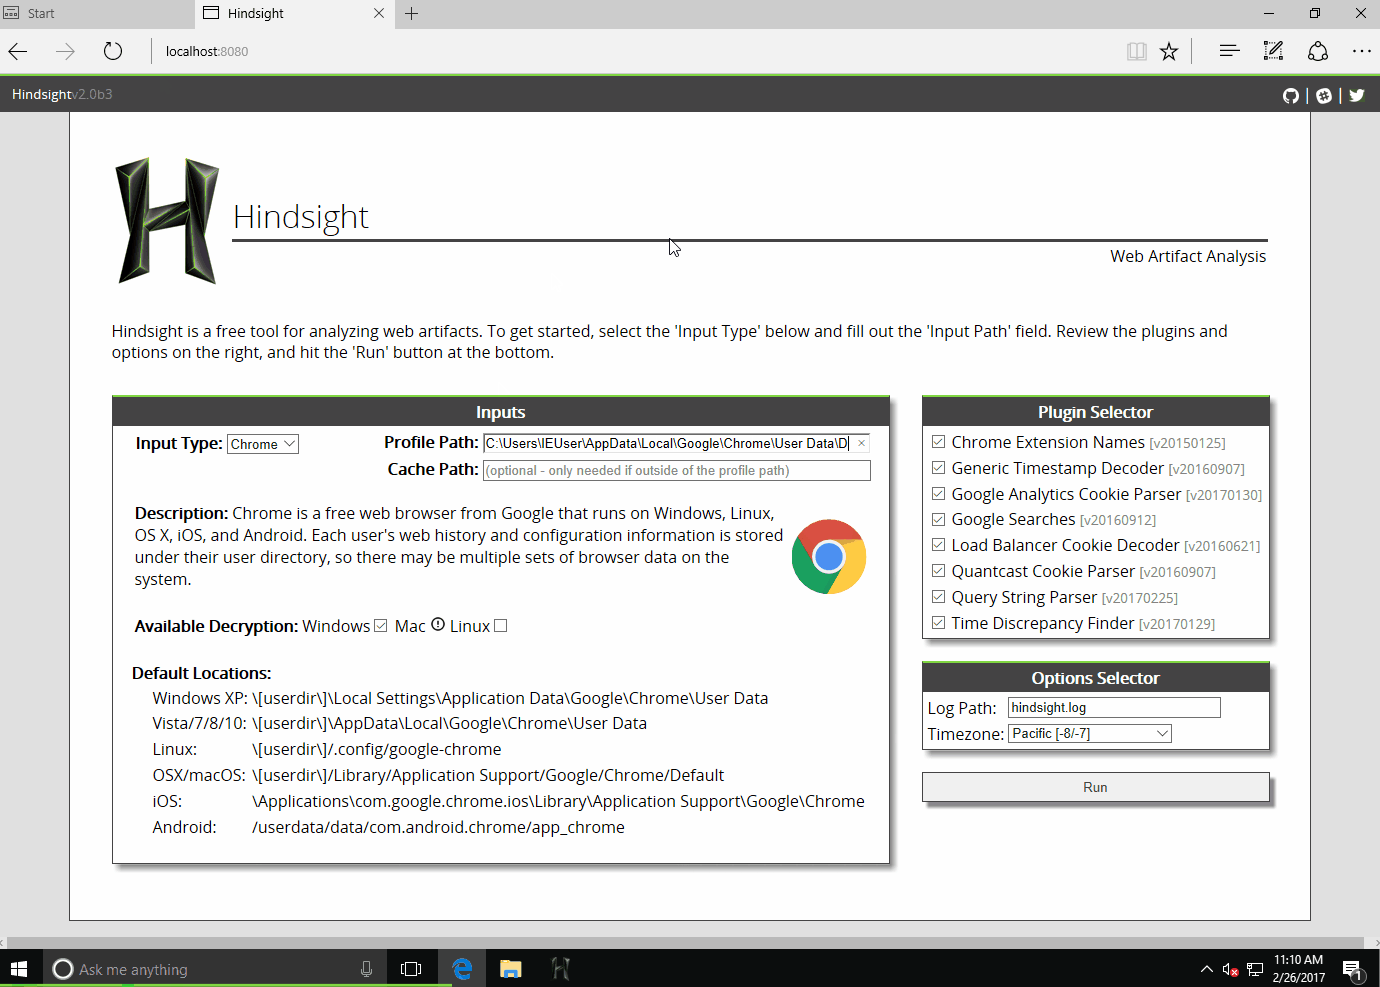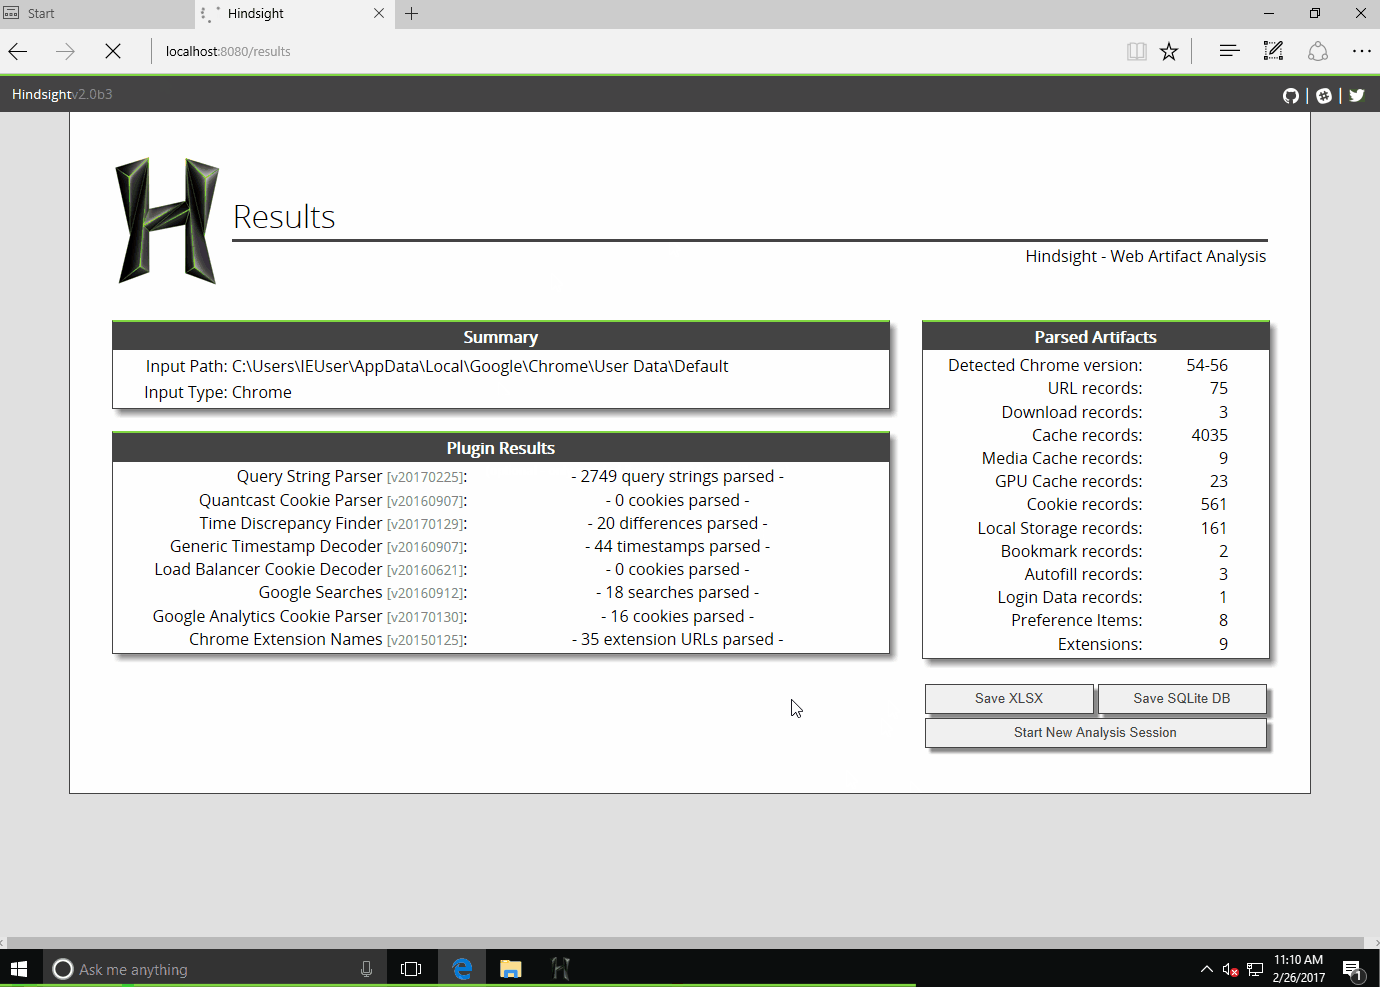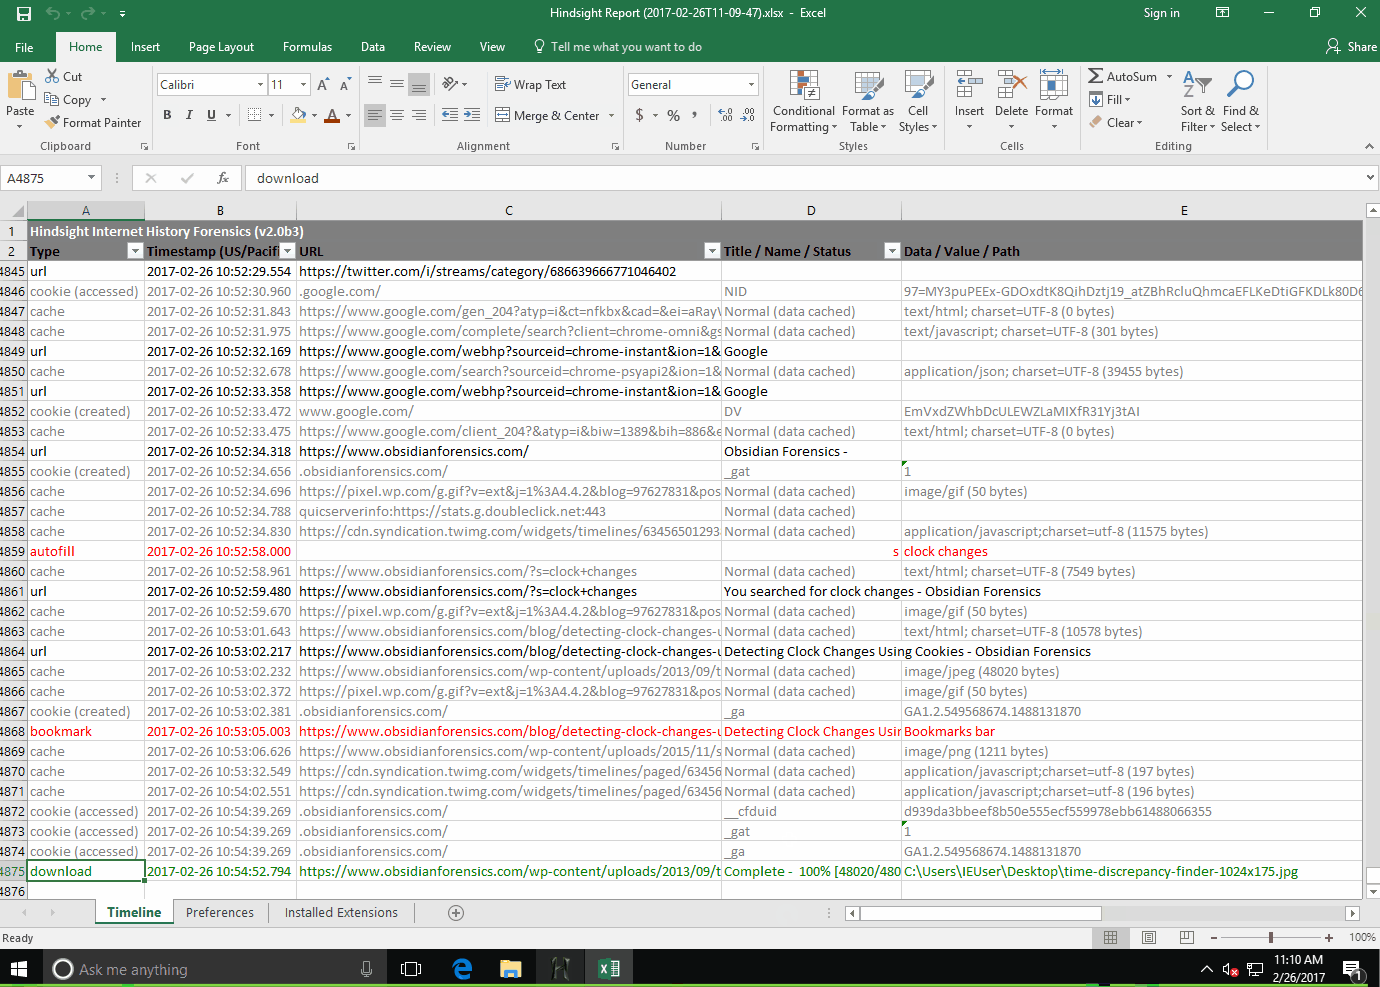
A tool to listen on a KNX bus via TPUART and the Calimero Project suite and to dump the data from the packets into a Wireshark-Compatible file hex…
packet-sniffing-analysisiot-securityforensics+3
124 years ago
hindsight preview

hindsight

GitHubryandfir/hindsight

Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox

osintforensicsinformation-gathering+1
1.5k3 days ago
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Interactively find and recover deleted or :point_right: overwritten :point_left: files from your terminal
disk-forensicsforensicsdata-recovery+1
1.8k3 months ago
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Incident Response Documentation made easy. Developed by Incident Responders for Incident Responders
forensicsinformation-gatheringdigital-forensics+3
1.1k3 years ago
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

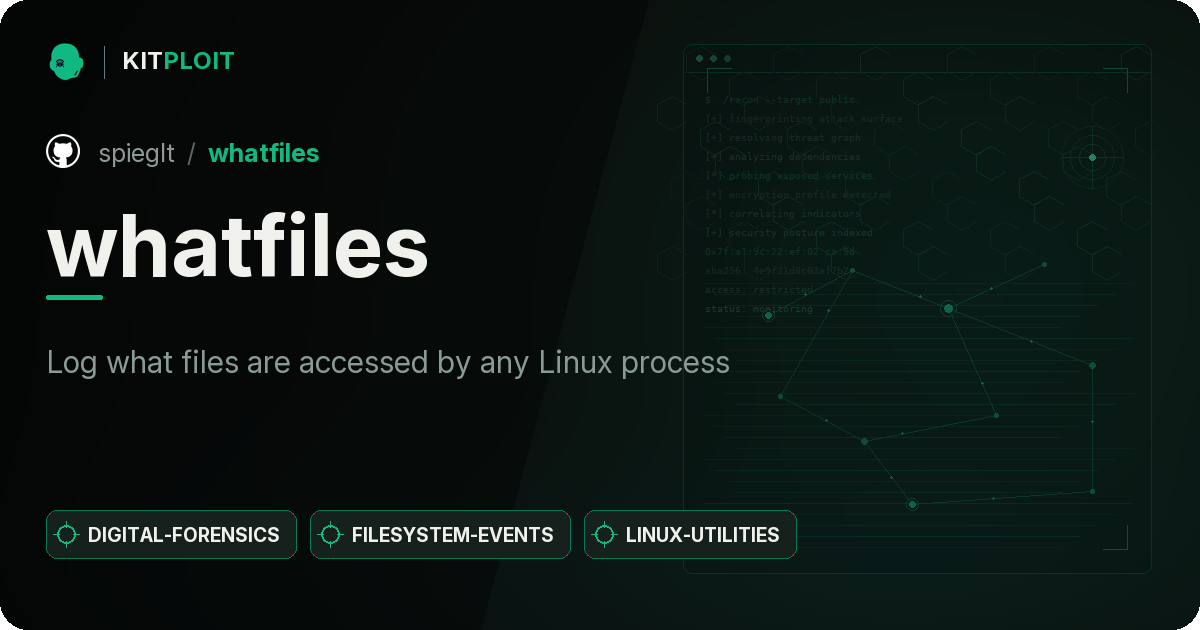
macOS forensic timeline generator using the analysis result DBs of mac_apt
forensicsdigital-forensics
953 years ago
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Log what files are accessed by any Linux process

general-purpose-utilitiesforensicsdigital-forensics
9461 month ago
WELA preview

WELA

GitHubyamato-security/wela

Audits Windows event log settings against best-practice guidelines and Sigma-rule detectability, with automated configuration for DFIR readiness.
configuration-auditingdigital-forensicsincident-response+1
11820 days ago
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

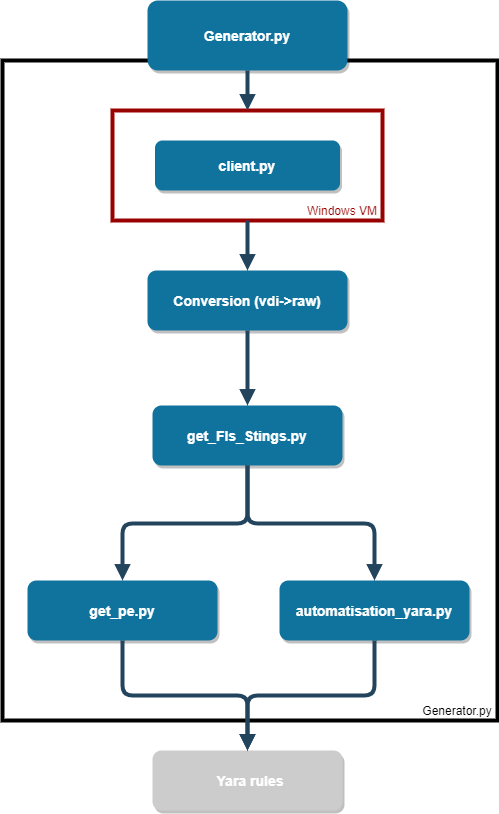
Generates YARA rules from installed software on a running OS to baseline known software and find similar installations across digital forensic…
vulnerability-analysisforensicsinformation-gathering+1
754 years ago
BlueTeam.Lab preview

BlueTeam.Lab

GitHubop7ic/blueteam.lab

Blue Team detection lab created with Terraform and Ansible in Azure.
defensive-toolsconfiguration-auditingdigital-forensics+7
1871 year ago
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Artifact collection tool for *nix systems

forensicsinformation-gatheringdigital-forensics+3
2202 years ago
Previous1…303132…35Next