
 marin-m/pbtk
Ein Werkzeugsatz für Reverse Engineering und Fuzzing von Protobuf-basierten Anwendungen

Protobuf ist ein Serialisierungsformat, das von Google entwickelt wurde und in einer wachsenden Zahl von Android-, Web-, Desktop- und weiteren Anwendungen verwendet wird. Es besteht aus einer Sprache zur Deklaration von Datenstrukturen, die dann je nach Zielimplementierung zu Code oder einer anderen Art von Struktur kompiliert wird.
pbtk (Protobuf toolkit) ist eine vollwertige Sammlung von Skripten, die über eine einheitliche GUI zugänglich ist und zwei Hauptfunktionen bietet:
Extrahieren von Protobuf-Strukturen aus Programmen und deren Rückkonvertierung in lesbare .proto-Dateien, mit Unterstützung verschiedener Implementierungen:
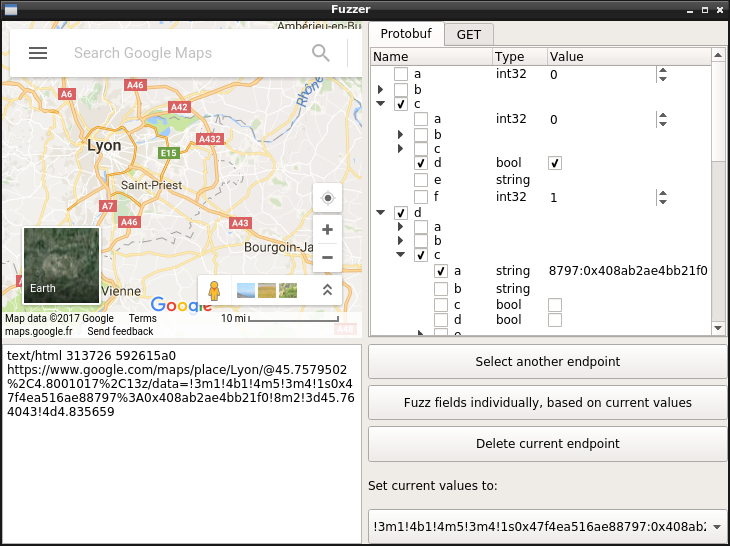
Bearbeiten, erneutes Senden und Fuzzing von Daten, die an Protobuf-Netzwerkendpunkte gesendet werden, über eine praktische grafische Oberfläche, mit der Sie die Felder einer Protobuf-Nachricht live bearbeiten und das Ergebnis anzeigen können.
PBTK erfordert Python ≥ 3.10, GTK 4, Adwaita ≥ 1.8, Python-Protobuf 3 und eine Handvoll ausführbarer Programme (chromium, jad, dex2jar...) zum Ausführen der Extraktor-Skripte.
Ubuntu-Benutzer können es mit snap installieren:
$ sudo snap install pbtk
$ pbtk
Archlinux-Benutzer können direkt über das Paket installieren:
$ yay -S pbtk-git
$ pbtk
Auf den meisten anderen Distributionen möchten Sie es direkt ausführen:
# For Ubuntu/Debian derivates:
sudo apt install python3-pip git openjdk-8-jre gir1.2-adw-1 \
    blueprint-compiler gir1.2-gtk-4.0 gir1.2-soup-3.0 python3-gobject

# Then, using UV:
sudo snap install --classic astral-uv
uv tool install pbtk
pbtk

# Or using pipx:
sudo apt install pipx
pipx install pbtk
pbtk
Windows wird ebenfalls unterstützt. pbtk 2.x basiert auf GTK 4, aber pbtk 1.x (letzte Version ist 1.1.5) basierte auf Qt 5.
Sobald Sie die GUI starten, sollte sie Sie darauf hinweisen, was fehlt, je nachdem, was Sie versuchen zu tun.
Die GUI kann über das Hauptskript gestartet werden:
pbtk
Die folgenden Skripte können auch eigenständig, ohne GUI, verwendet werden:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
Bei Installation über snap unterscheiden sich die genauen Befehle:
pbtk.jar-extract [-h] input_file [output_dir]
pbtk.from-binary [-h] input_file [output_dir]
pbtk.web-extract [-h] input_url [output_dir]
Die GUI kann über das Hauptskript gestartet werden:
uv sync # Download dependencies to the .venv folder
source .venv/bin/activate # Put the local scripts in $PATH for the current shell session
uv tool install -e . # Put the local scripts in $PATH all time
cp -a .github/hooks/* .git/hooks/ # Needed for contributing to code
pbtk
Die folgenden Skripte können auch eigenständig, ohne GUI, verwendet werden:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
Nehmen wir an, Sie führen Reverse Engineering an einer Android-Anwendung durch. Sie haben die Anwendung ein wenig mit Ihrem bevorzugten Decompiler erkundet und festgestellt, dass sie Protobuf als POST-Daten über HTTPS auf typische Weise transportiert.
Sie öffnen PBTK und werden auf sinnvolle Weise begrüßt:
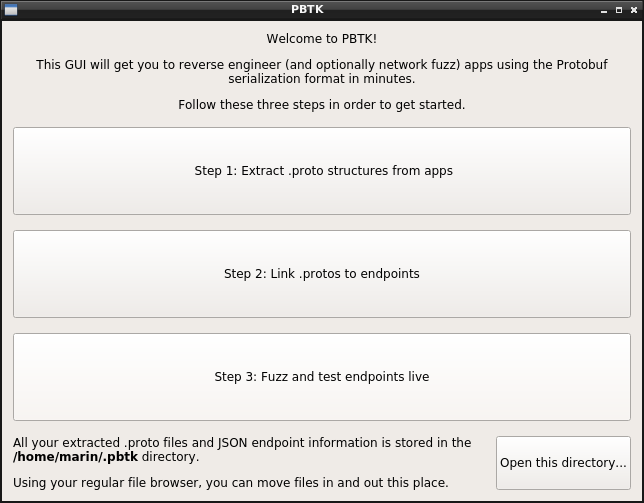
Der erste Schritt besteht darin, Ihre .protos in das Textformat zu bringen. Wenn Sie eine Android-App anvisieren, sollte das Ablegen einer APK und Warten die magische Arbeit erledigen! (es sei denn, es handelt sich um eine wirklich exotische Implementierung)
Nachdem dies erledigt ist, springen Sie zu ~/.pbtk/protos/<Ihr APK-Name> (entweder über die Kommandozeile oder über die Schaltfläche am unteren Rand des Begrüßungsbildschirms, um Ihren Dateibrowser zu öffnen, ganz wie Sie es bevorzugen). Alle .protos der App befinden sich tatsächlich hier.
Zurück in Ihrem Decompiler sind Sie auf die Klasse gestoßen, die die an den HTTPS-Endpunkt gesendeten Daten konstruiert, der Sie interessiert. Sie serialisiert die Protobuf-Nachricht, indem sie eine Klasse aufruft, die aus generiertem Code besteht.
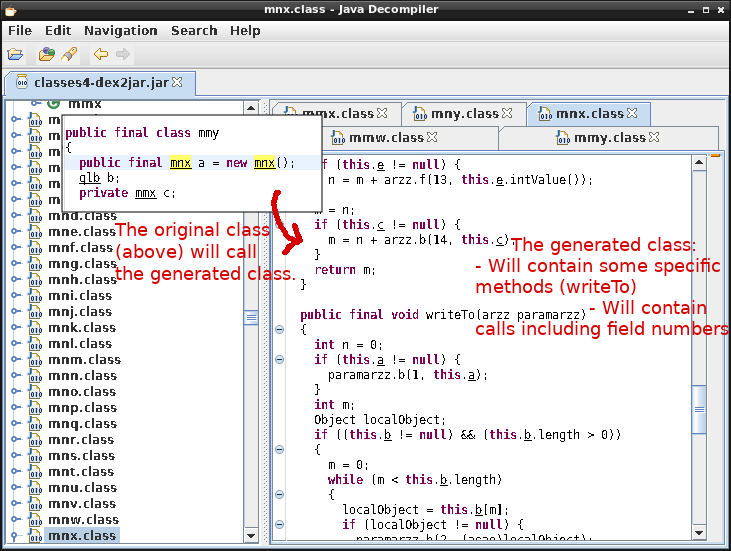
Diese letztere Klasse sollte eine perfekte Entsprechung in Ihrem .protos-Verzeichnis haben (d. h. com.foo.bar.a.b entspricht com/foo/bar/a/b.proto). In jedem Fall sollte ein Grep nach ihrem Namen es Ihnen ermöglichen, sie zu referenzieren.
Das ist großartig: Als Nächstes geht es zu Schritt 2, wo Sie die gewünschte Eingabe-.proto auswählen und einige Informationen zu Ihrem Endpunkt ausfüllen.
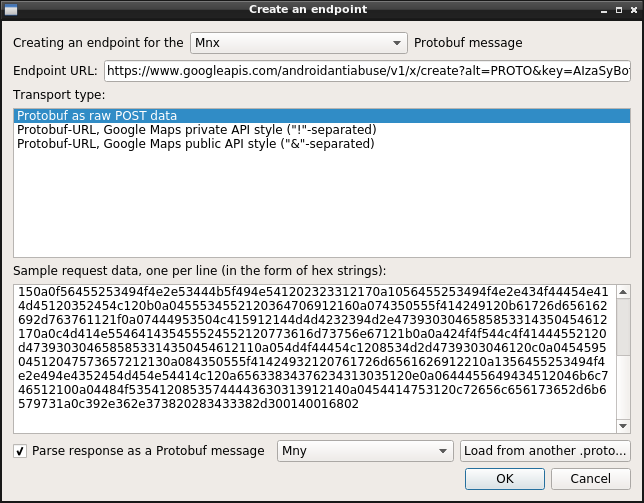
Sie können auch einige Beispiel-Rohdaten im Protobuf-Format angeben, die an diesen Endpunkt gesendet und mit mitmproxy oder Wireshark erfasst wurden und die Sie in hexkodierter Form einfügen.
Schritt 3 dreht sich um den spaßigen Teil des Klickens auf Schaltflächen und des Beobachtens, was passiert! Sie haben eine Baumansicht, die jedes Feld in der Protobuf-Struktur darstellt (wiederholte Felder haben das Suffix „+“, erforderliche Felder haben keine Kontrollkästchen).
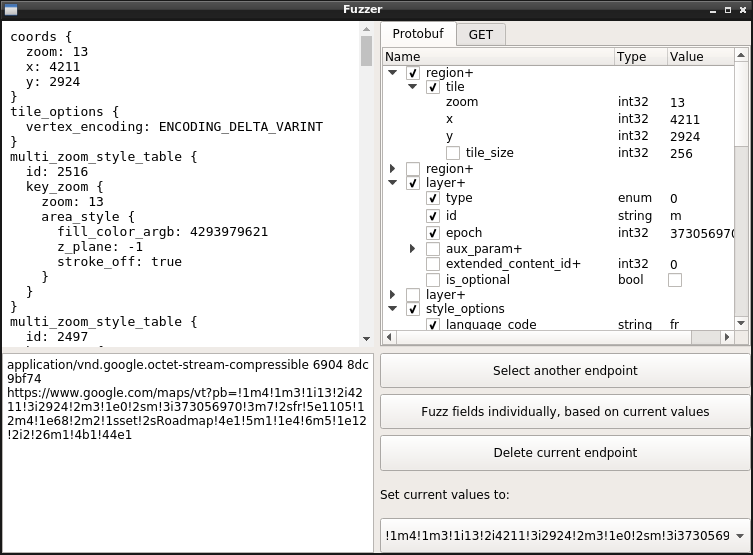
Fahren Sie einfach mit der Maus über ein Feld, um es zu fokussieren. Wenn das Feld ein Ganzzahltyp ist, verwenden Sie das Mausrad, um es zu erhöhen/zu verringern. Auch Enum-Informationen erscheinen beim Darüberfahren.
Da ist es! Damit können Sie die Bedeutung jedes Felds bestimmen. Wenn Sie .protos aus minifiziertem Code extrahiert haben, können Sie Felder entsprechend dem, was Sie als ihre Bedeutung bemerken, umbenennen, indem Sie auf ihre Namen klicken.
Viel Spaß beim Reversing! 👌 🎉
PBTK speichert extrahierte .proto-Informationen in ~/.pbtk/protos/ (oder %APPDATA%\pbtk\protos unter Windows).
Sie können Daten in dieses Verzeichnis hinein- und herausverschieben, umbenennen, bearbeiten oder löschen, und zwar direkt über Ihren regulären Dateibrowser und Texteditor. Das ist der vorgesehene Weg, und er wird PBTK nicht beeinträchtigen.
HTTP-basierte Endpunkte werden in ~/.pbtk/endpoints/ als JSON-Objekte gespeichert. Diese Objekte sind Arrays von Paaren aus Anfrage-/Antwortinformationen, die folgendermaßen aussehen:






