 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
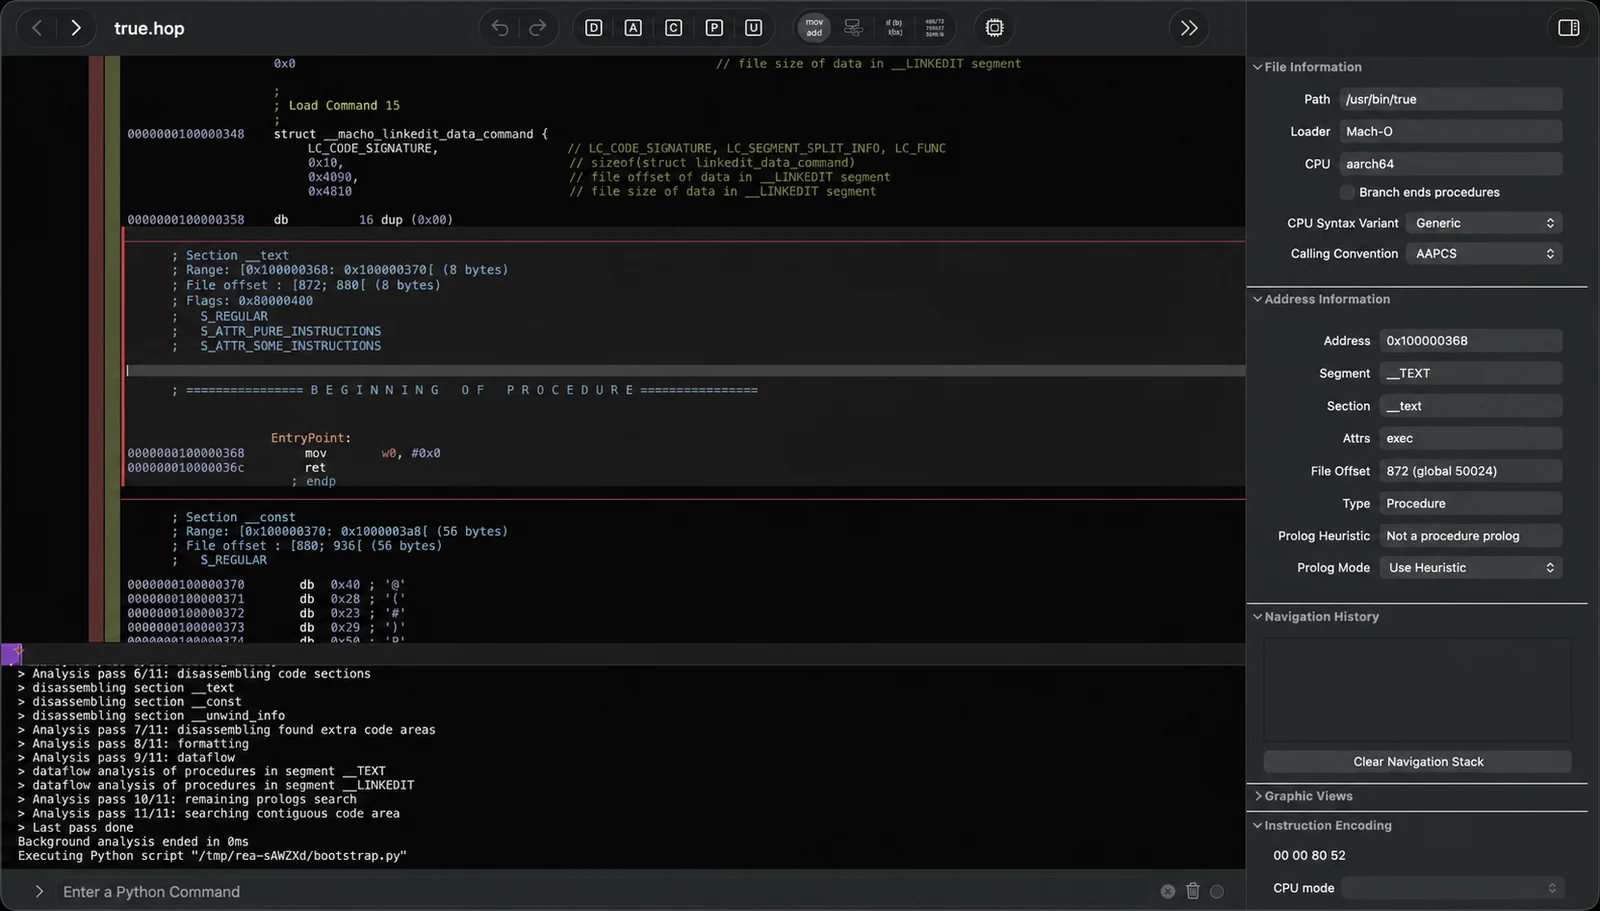
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
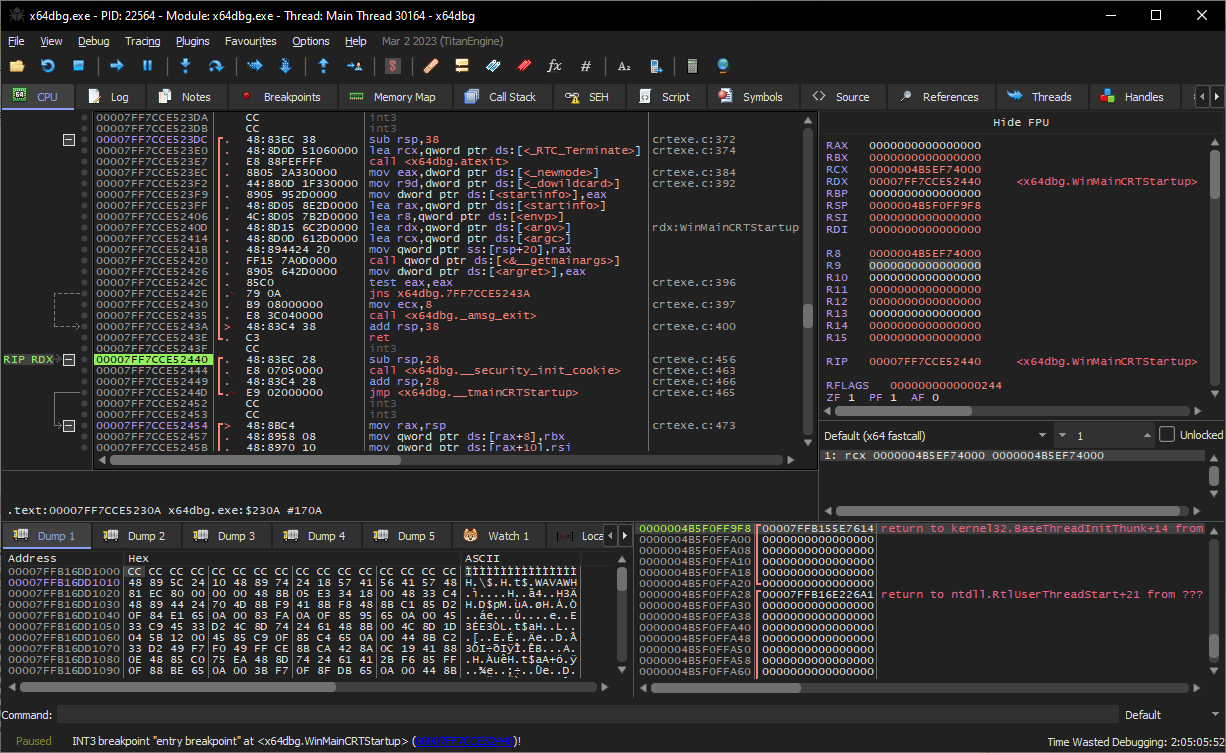 x64dbg/x64dbg
Ein Open-Source-User-Mode-Debugger für Windows. Optimiert für Reverse Engineering und Malware-Analyse.
 mitmproxy/mitmproxy
Ein interaktiver, TLS-fähiger abfangender HTTP-Proxy für Penetrationstester und Softwareentwickler.
 d4vinci/scrapling
Adaptives Web-Scraping-Framework mit Anti-Bot-Umgehung, automatischer Element-Neupositionierung, gleichzeitigem Crawling, Proxy-Rotation und…
 google/oss-fuzz
OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.
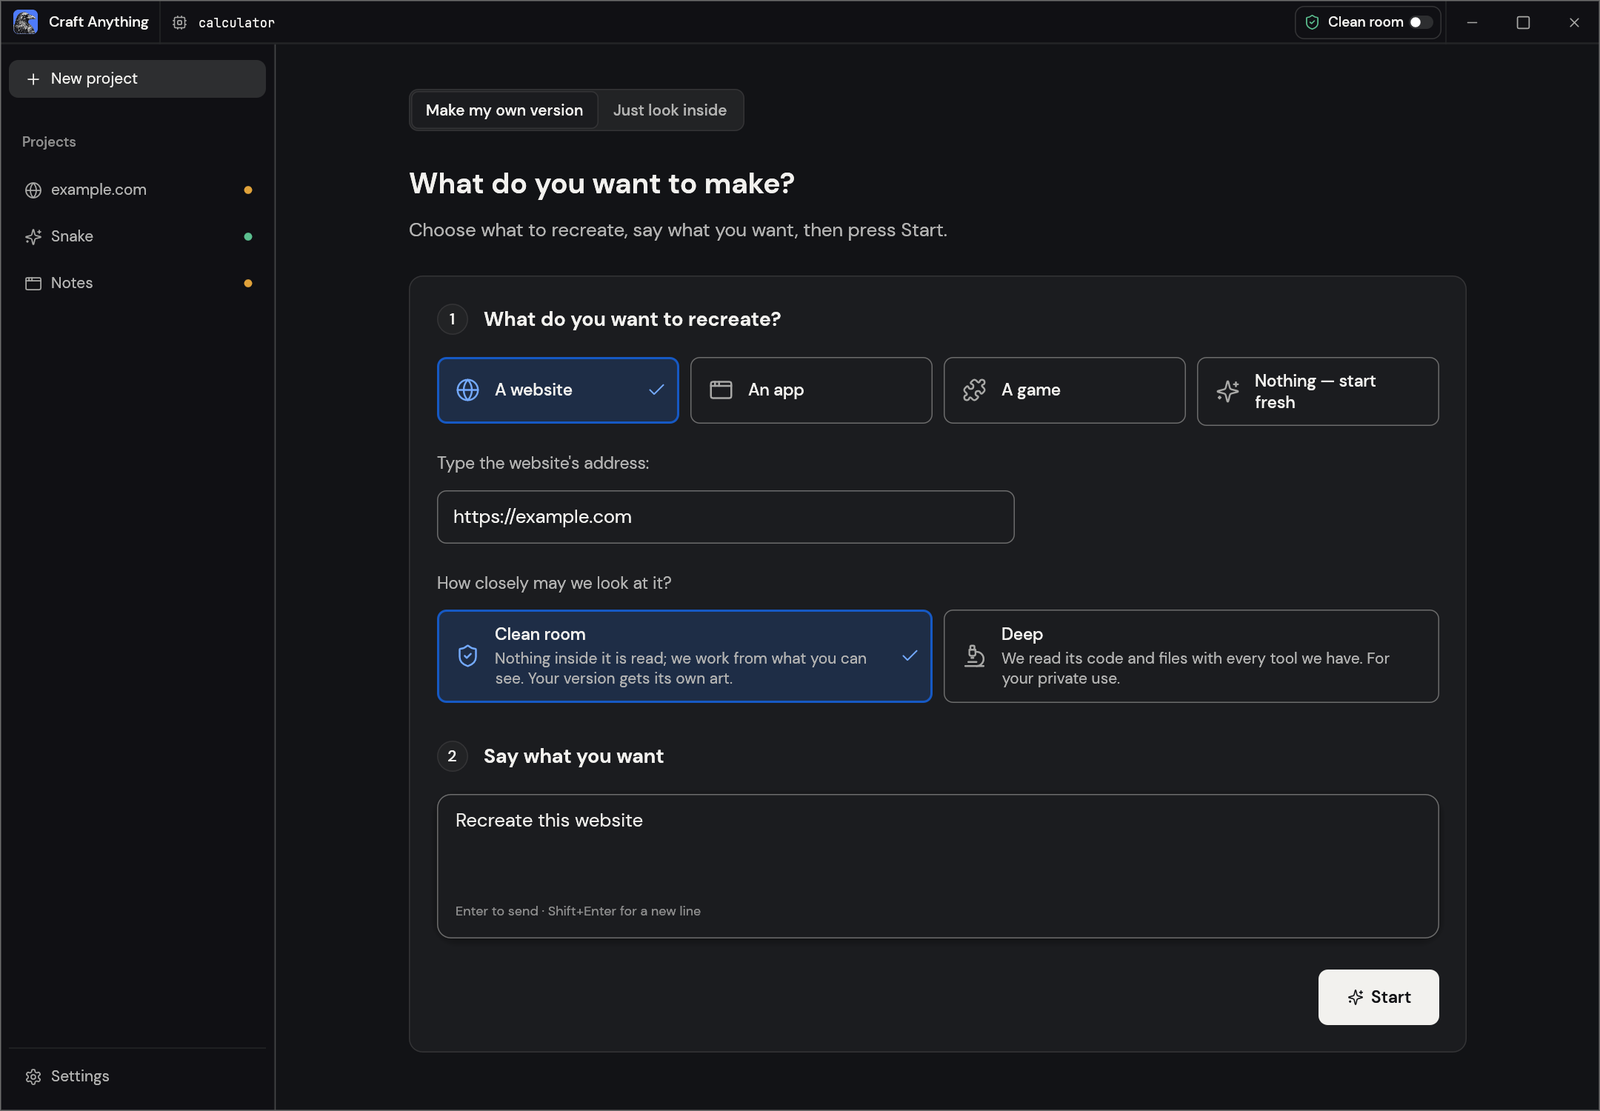 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
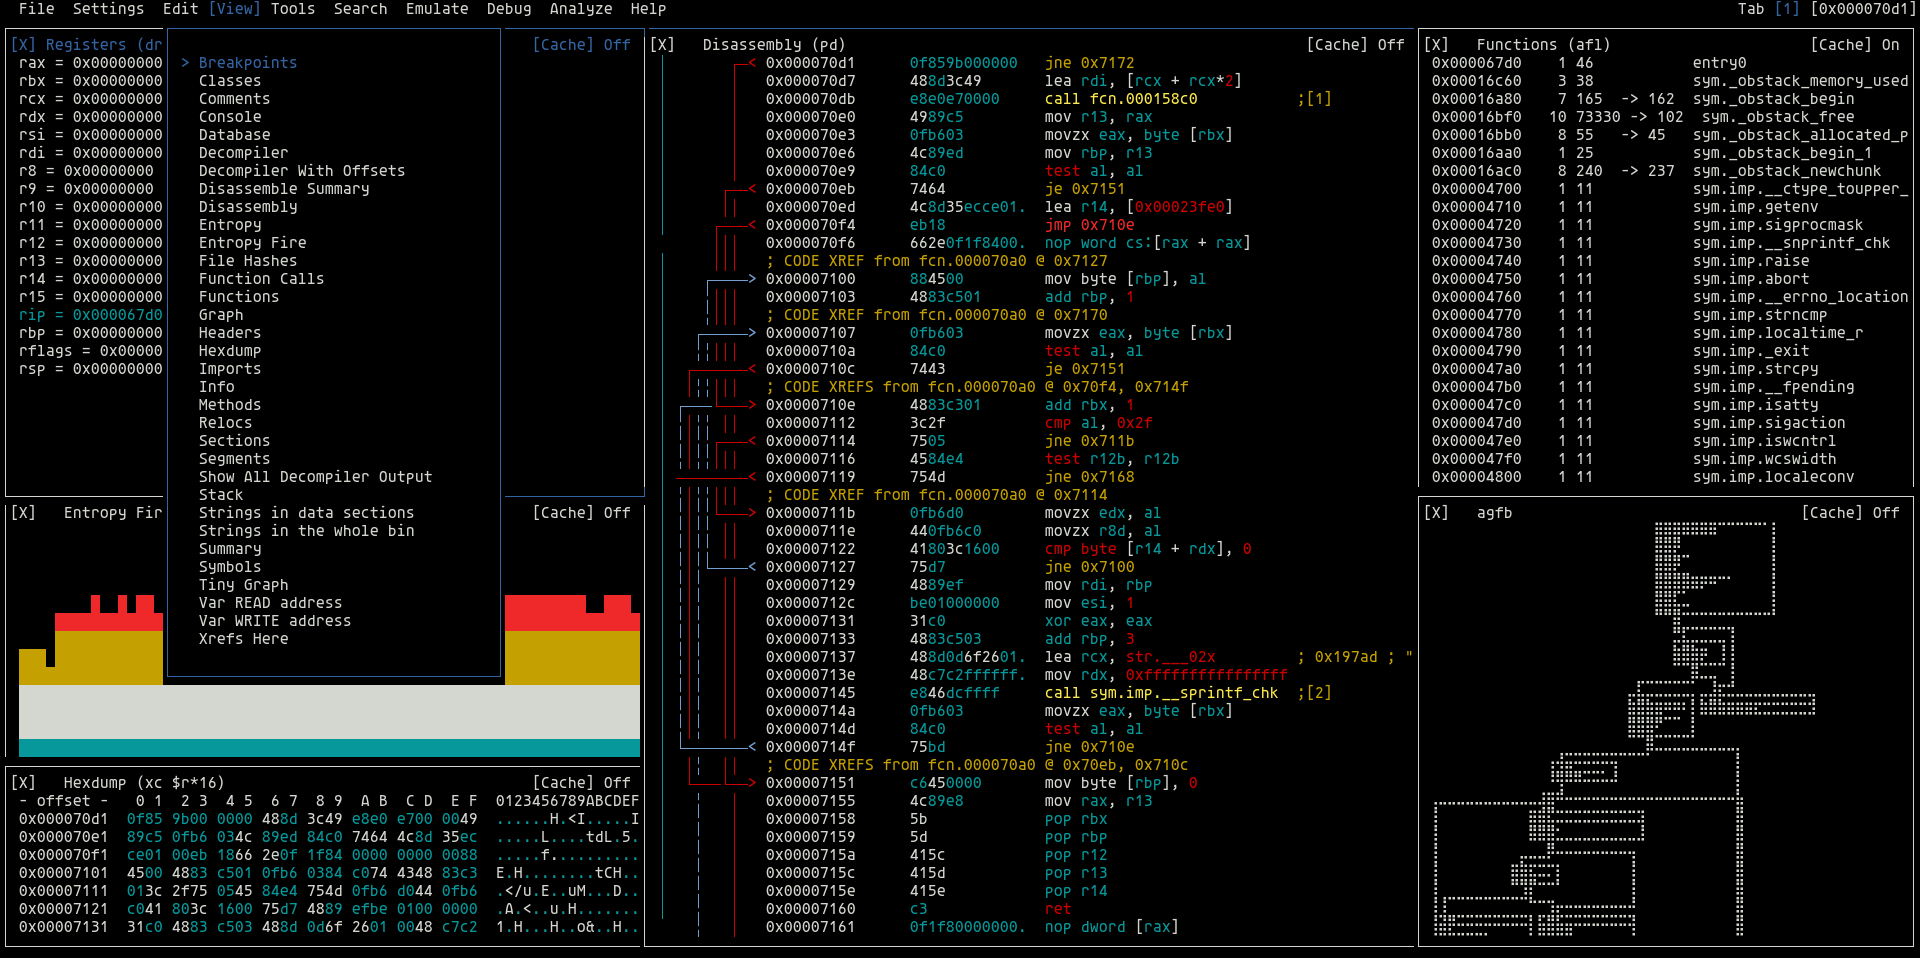 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 firecracker-microvm/firecracker
Sichere und schnelle MicroVMs für serverless Computing.
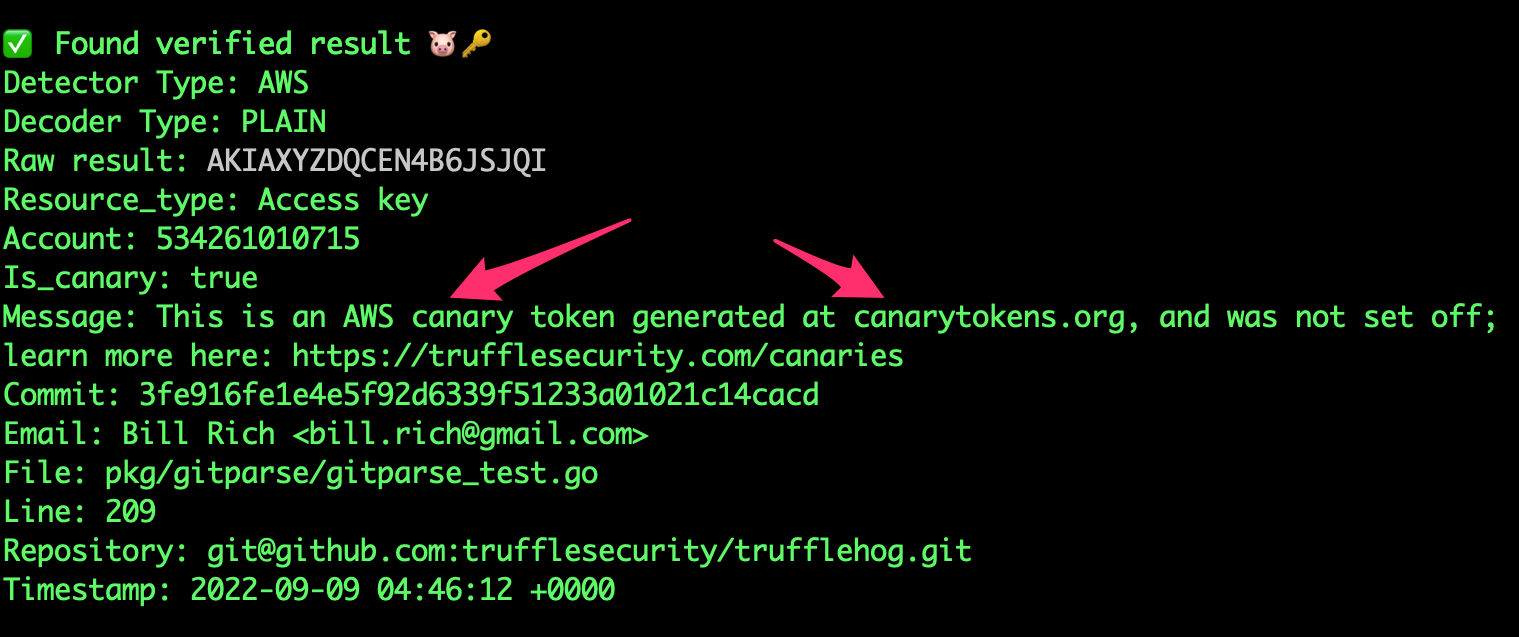 trufflesecurity/trufflehog
Durchgesickerte Anmeldedaten finden, verifizieren und analysieren
 frida/frida
Haupt-Repository für das Hosten von Release-Binärdateien
 mobsf/mobile-security-framework-mobsf
Automatisiertes Framework für Sicherheitstests mobiler Anwendungen für Android, iOS und Windows. Führt statische und dynamische Analyse,…
 google/artemis
Natürlichsprachiger Android-Automatisierungsagent, der echte Geräte über ADB steuert, Logcat und Screenshots erfasst und einen MCP-Server für KI-IDEs…
 zaproxy/zaproxy
Open-Source-Webanwendungssicherheitsscanner für automatisierte Schwachstellenerkennung, manuelles Penetrationstesten und API-Sicherheitstests mit…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 ashishb/android-security-awesome
Eine Sammlung von Ressourcen zur Android-Sicherheit
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 rizinorg/cutter
Kostenlose und quelloffene Reverse-Engineering-Plattform, unterstützt von rizin.