 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 hack-with-github/awesome-hacking
Eine Sammlung verschiedener fantastischer Listen für Hacker, Pentester und Sicherheitsforscher
 danielmiessler/seclists
Kuratierte Sammlung von Wortlisten für Sicherheitsbewertungen, einschließlich Benutzernamen, Passwörtern, URLs, Fuzzing-Payloads und Mustern…
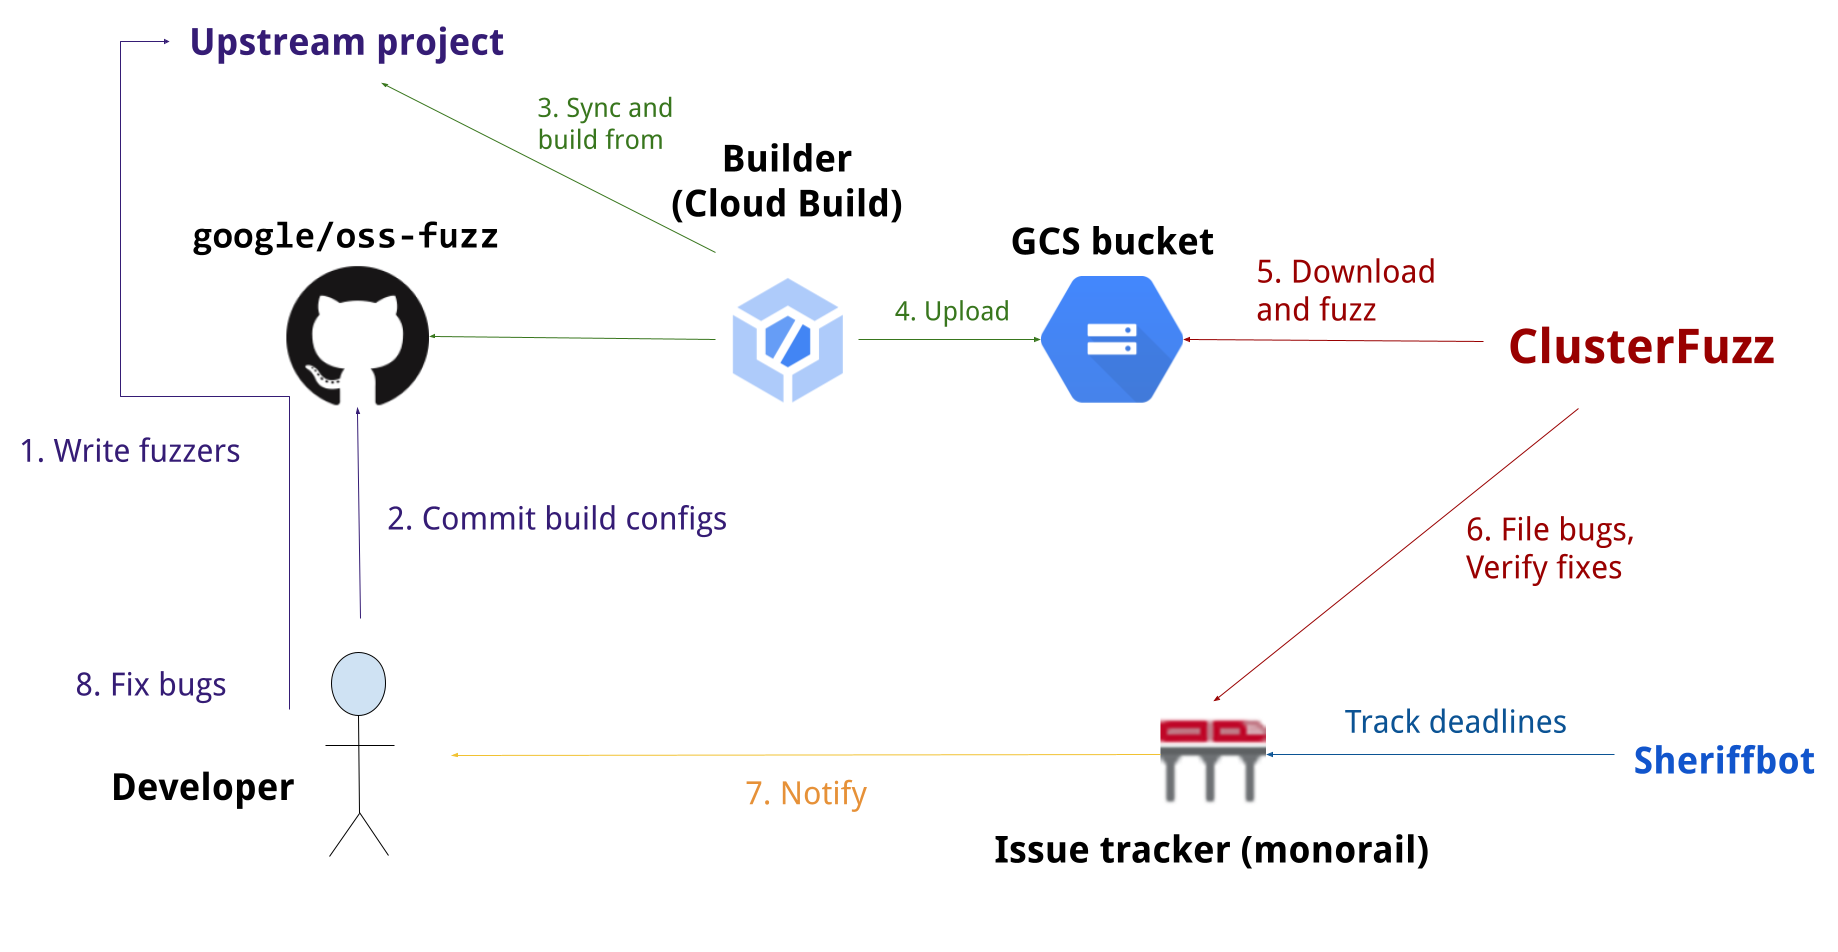 google/oss-fuzz
OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.
 darkflippers/unleashed-firmware
Custom-Firmware für Flipper Zero, die Sub-GHz-Funk, NFC/RFID-Emulation, Infrarot- und BadUSB-Angriffsfunktionen für Hardware-Sicherheitstests…
 zardus/ctf-tools
Einige Setup-Skripte für Sicherheitsforschungstools.
 google/syzkaller
Unüberwachter, coverage-gesteuerter Kernel-Fuzzer für Linux und gängige Betriebssystem-Kernel; entdeckt automatisch Sicherheitslücken durch…
 mr-xn/penetration_testing_poc
渗透测试有关的POC、EXP、脚本、提权、小工具等---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss csrf-webshell cobub-razor…
 ffuf/ffuf
Schneller Web-Fuzzer, geschrieben in Go
 maurosoria/dirsearch
Webpfad-Scanner
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 xairy/linux-kernel-exploitation
Eine Sammlung von Links zur Sicherheit und Exploitation des Linux-Kernels
 bettercap/bettercap
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
 vavkamil/awesome-bugbounty-tools
Kuratierte Sammlung von Bug-Bounty-Tools, kategorisiert nach: Aufklärung, Subdomain-Enumeration, Port-Scanning, Content-Discovery, Exploitation und…
 bikini/exploitarium
Kuratiertes Archiv öffentlicher Proof-of-Concept-Exploits und Vulnerability-Research-Berichte zu Web-, Binär- und Netzwerksicherheit, mit Fokus auf…
 angr/angr
Eine leistungsstarke und benutzerfreundliche Binäranalyse-Plattform!
 hahwul/webhackersweapons
⚔️ Waffen von Web-Hackern / Eine Sammlung cooler Werkzeuge, die von Web-Hackern verwendet werden. Fröhliches Hacken , Fröhliches Bug-Jagen
 brucedevices/firmware
Räuberische ESP32-Firmware
 fuzzdb-project/fuzzdb
Wörterbuch von Angriffsmustern und Grundbausteinen für Black-Box-Anwendungsfehlerinjektion und Ressourcenerkennung.