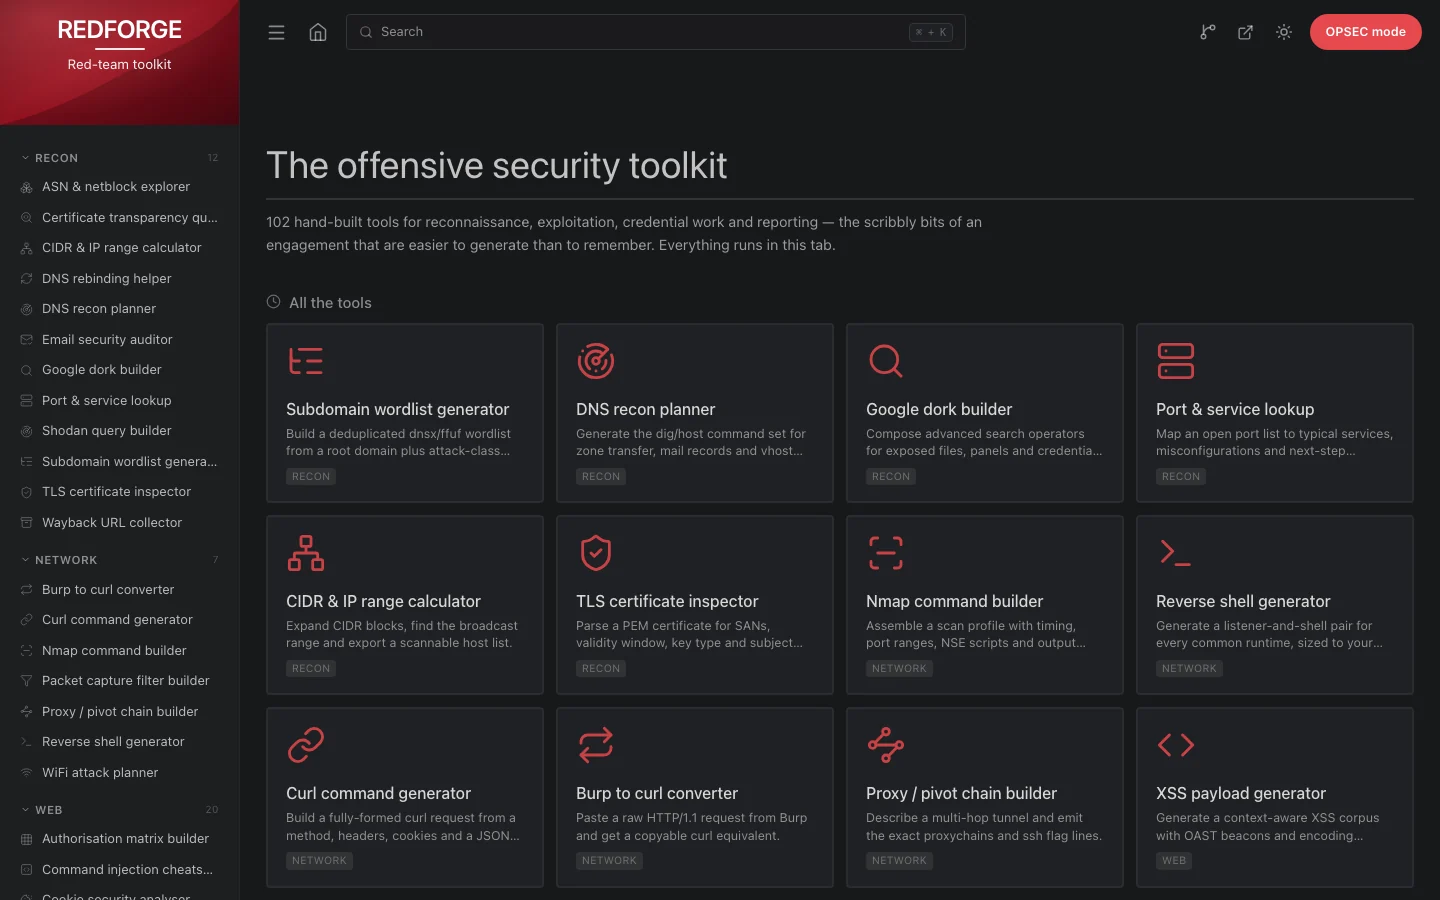

Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.
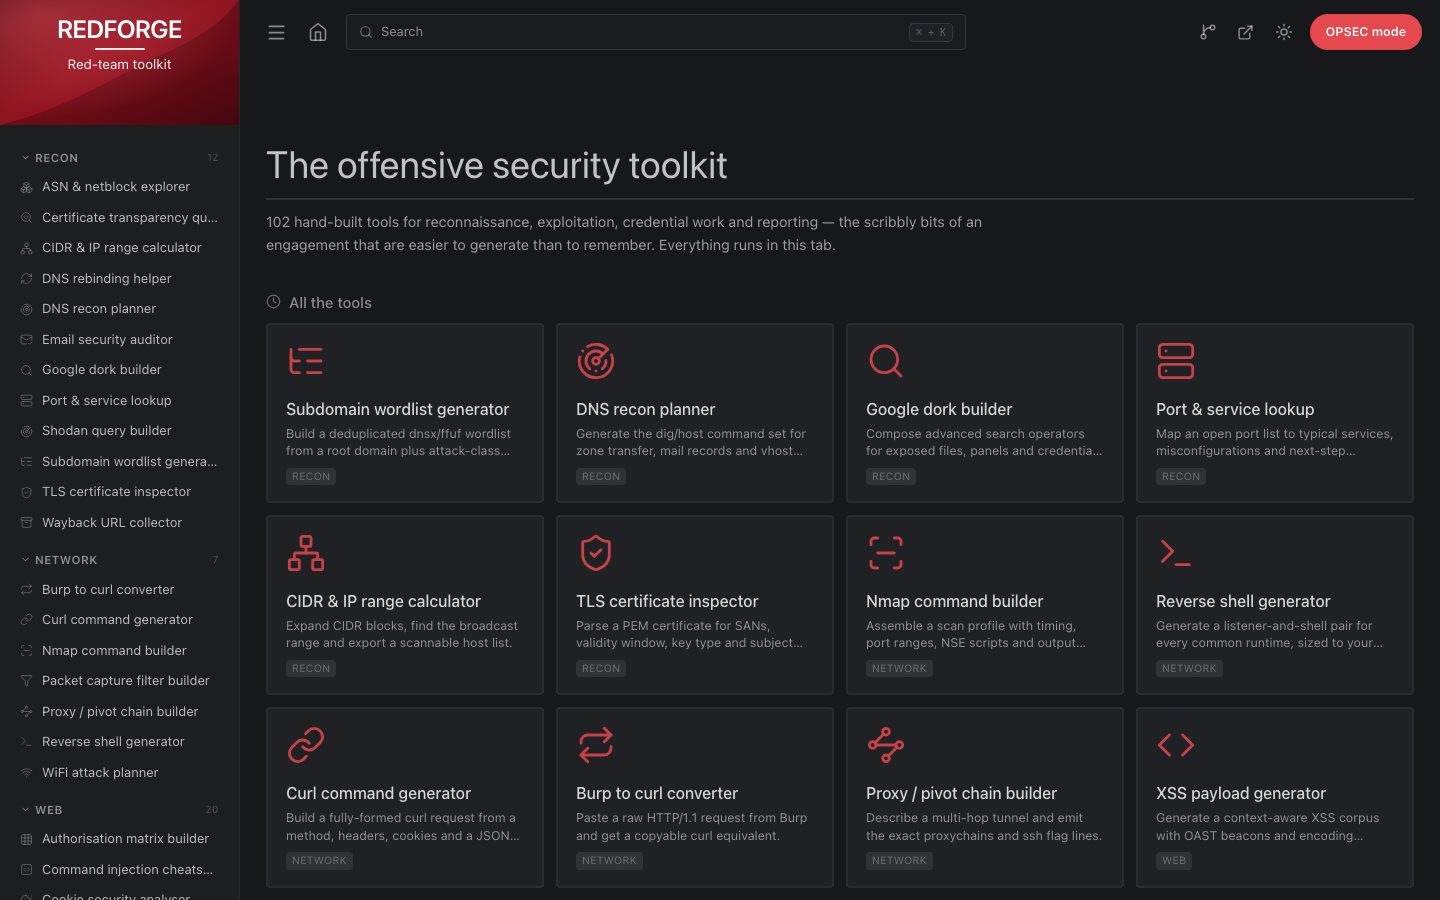
it-tools, neu gedacht für Red Teams. 102 browserbasierte Tools für Reconnaissance, Exploitation, Credential-Arbeit und Reporting — die fummeligen Kleinigkeiten eines Engagements, die man leichter generiert als im Kopf behält.
Jedes Tool läuft vollständig im Tab. Kein Backend, keine Telemetrie, keine Netzwerkaufrufe: Füge eine Anfrage, ein Zertifikat, einen Hash oder eine Wortliste ein, und die Antwort erscheint lokal.
 |
 |
it-tools hat das Problem „Ich brauche jetzt sofort eine UUID, ein Base64-Decode und einen JWT-Parser“ für Entwickler gelöst. Ein Red Team braucht dieselbe Ergonomie für einen anderen Satz von Aufgaben: eine nmap-Zeile mit den richtigen NSE-Skripten, einen Kerberoasting-Befehl, der den hashcat-Modus nennt, eine Authz-Matrix, die BOLA belegt, einen CVSS-Vektor, den man im Bericht verteidigen kann. Das sind die Tools hier.
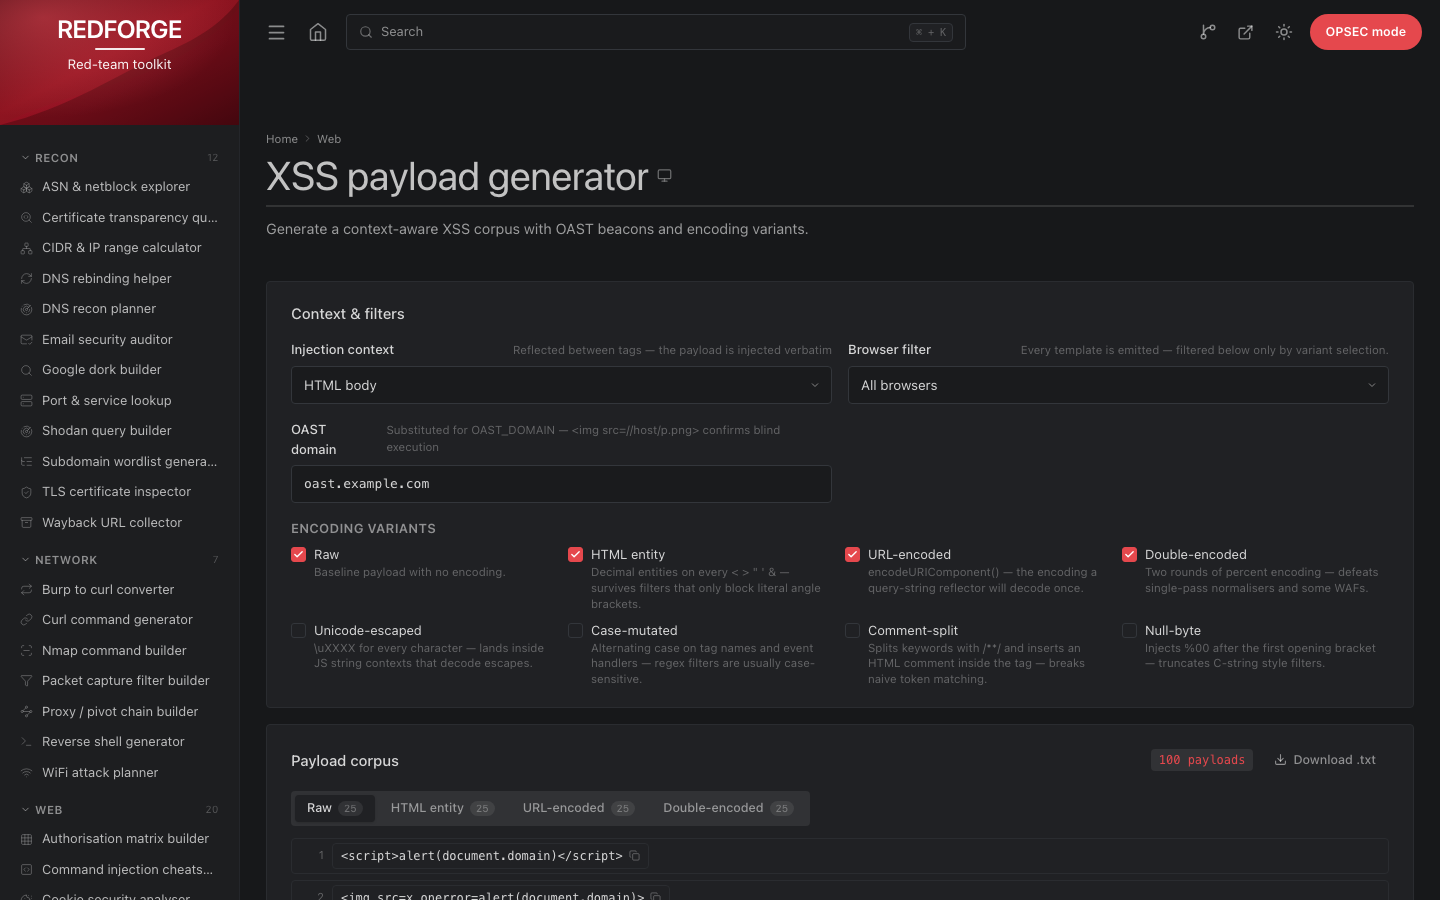
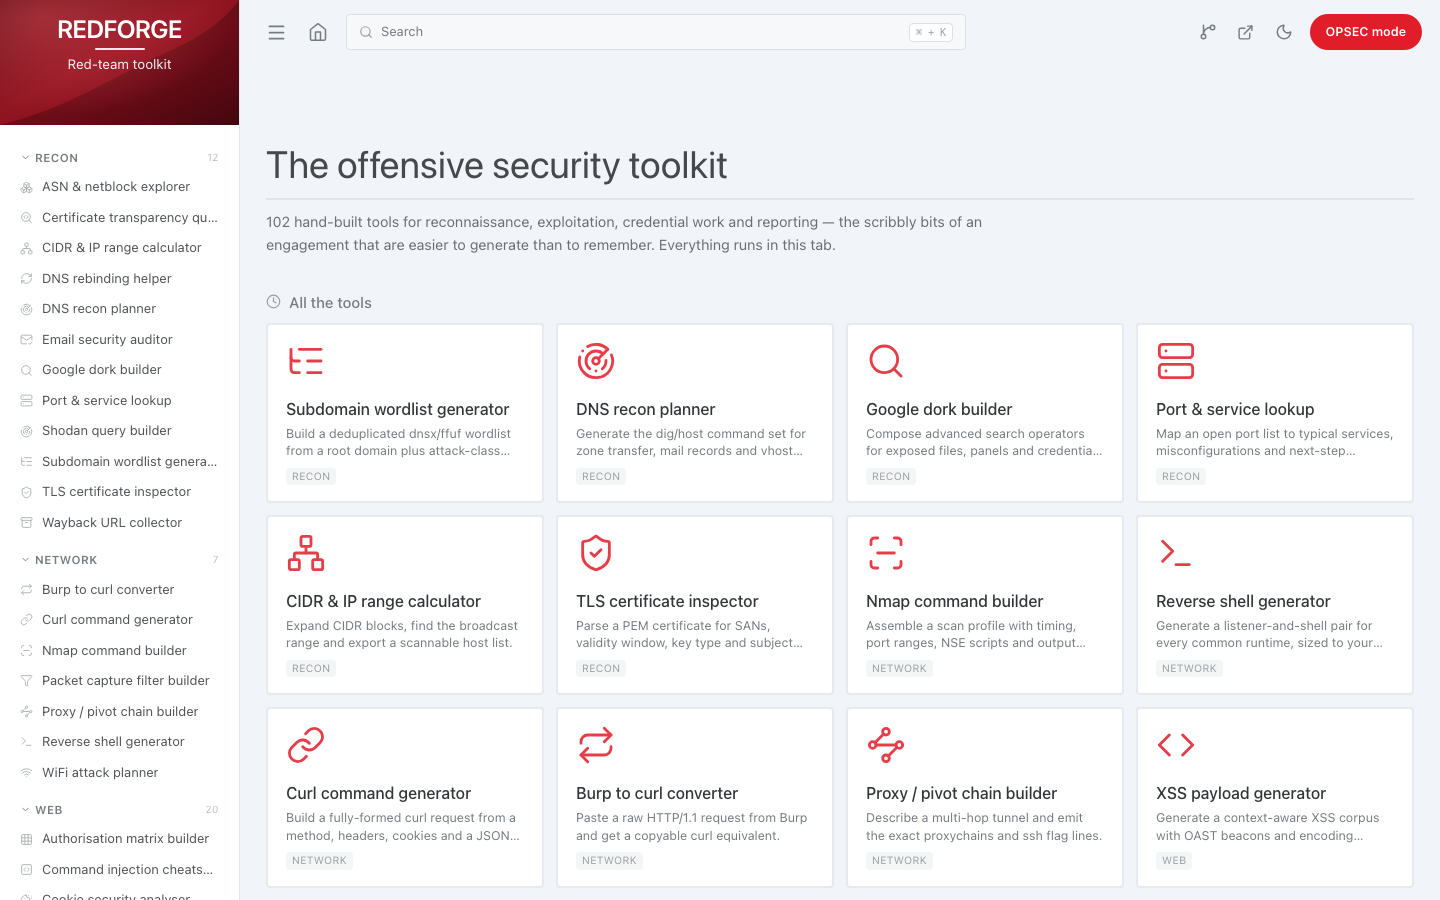
Die Oberfläche ist bewusst vertraut — dieselbe 240px-Hero-Sidebar, einklappbare Kategorien, ⌘K-Palette, Kartenraster und zentrierte Tool-Spalte — denn Muskelgedächtnis ist der ganze Sinn eines Toolkits. Die Inhalte sind von Grund auf rund um offensive Arbeit neu aufgebaut, und jedes Tool rechnet, statt zu erzählen: Der RSA-Planer führt wirklich Wieners Angriff über Kettenbruch-Konvergenten aus, der TOTP-Generator signiert wirklich mit WebCrypto, der SPF-Auditor zählt wirklich RFC-7208-Lookups.
localStorage gespeichert./kerberos-attack-planner ist eine echte URL, die du in ein Ticket einfügen kannst.git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down stoppt es. Der Container läuft als uid 101 mit einem schreibgeschützten Root-Dateisystem, allen entfernten Capabilities, einem Limit von 128 MB / 1 CPU und einem /healthz-Healthcheck.
Ohne Compose:
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
Ändern Sie den Port mit REDFORGE_PORT=9090 docker compose up -d. Ersetzen Sie
YOUR-USERNAME in den Clone-URLs durch das Konto, auf das Sie pushen.
Erfordert Node 22 oder neuer.
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
Produktions-Build:
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/ besteht aus reinen statischen Dateien — kopieren Sie es auf einen beliebigen Webserver. Da das Routing
clientseitig erfolgt, muss der Host bei unbekannten Pfaden auf index.html zurückfallen (die mitgelieferte
nginx.conf tut dies bereits).
Ein Container mit Hot-Reloading ist ebenfalls verfügbar:
docker compose --profile dev up
# → http://localhost:5178
| Kategorie | Werkzeuge | Schwerpunkt |
|---|---|---|
| Recon | 12 | Passive Kartierung, Wortlisten und Ziel-Triage. |
| Netzwerk | 7 | Scanning, Pivoting und Werkzeuge auf Transportschicht. |
| Web | 20 | Injection-Payloads, Header-Missbrauch und Request-Erstellung. |
| Web-Tokens | 6 | JWT- und SAML-Inspektion, Fälschung und Signaturwiederherstellung. |
| Exploit | 11 | Payload-Gerüste, Privesc und AD-Tradecraft. |
| Anmeldedaten | 8 | Hash-Identifikation, Crack-Pläne und Generierung von Anmeldedaten. |
| Krypto | 10 | Digests, Schlüsselableitung, XOR und klassische Chiffren. |
| Kodierung | 10 | Kodieren, Escapen und Obfuskieren von Payloads für den Transport. |
| Social Engineering | 7 | Pretext-Design, Locktext und Planung von Phishing-Assessments. |
| OSINT | 3 | Entitäts-Pivots, Planung von Breach- und Identitätskorrelation. |
| Reporting | 8 | Bewertung, Findings, Beweise und Rules of Engagement. |
| Gesamt | 102 |
Passive Kartierung, Wortlisten und Ziel-Triage.
| Werkzeug | Route | Was es tut |
|---|---|---|
| Subdomain-Wortlistengenerator | /subdomain-wordlist-generator | Erstellt aus einer Root-Domain plus Angriffsklassen-Präfixen eine deduplizierte dnsx/ffuf-Wortliste. |
| DNS-Recon-Planer | /dns-recon-planner | Generiert den dig/host-Befehlssatz für Zonentransfer, Mail-Records und vhost-Discovery. |
| Google-Dork-Builder | /google-dork-builder | Stellt erweiterte Suchoperatoren für exponierte Dateien, Panels und Anmeldedaten-Leaks zusammen. |
| Port- & Service-Lookup | /port-service-lookup | Ordnet eine Liste offener Ports typischen Diensten, Fehlkonfigurationen und nächsten Prüfschritten zu. |
| CIDR- & IP-Bereichsrechner | /cidr-ip-calculator | Erweitert CIDR-Blöcke, ermittelt den Broadcast-Bereich und exportiert eine scanbare Hostliste. |
| TLS-Zertifikatsinspektor | /certificate-inspector | Parst ein PEM-Zertifikat auf SANs, Gültigkeitsfenster, Schlüsseltyp und Subject-Details. |
| DNS-Rebinding-Helfer | /dns-rebinding-helper | Plant ein Rebinding-Payload: Zone-Stanza, Browser-Harness und TTL-Zeitmodell. |
| ASN- & Netblock-Explorer | /asn-netblock-explorer | Parst ASN/Präfix-Daten, teilt sie in /24-Blöcke auf und gibt scanbare Ziellisten aus. |
| Wayback-URL-Sammler | /wayback-url-collector | Erstellt CDX-API-Abfragen für archivierte URLs und filtert sie anschließend nach Parametern und Backups. |
| E-Mail-Sicherheitsauditor | /email-security-auditor | Bewertet SPF-, DKIM- und DMARC-Antworten und entscheidet, ob die Domain gespooft werden kann. |
| Shodan-Abfrage-Builder | /shodan-query-builder | Stellt Shodan-, Censys- und FOFA-Abfragen aus Facetten, Produktfiltern und Netblocks zusammen. |
| Certificate-Transparency-Abfrage | /certificate-transparency-query | Erstellt crt.sh-Abfragen und reduziert die Zertifikatsausgabe auf eindeutige Hostnamen. |
Scanning, Pivoting und Werkzeuge auf Transportschicht.

