
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 z4nzu/hackingtool
All-in-One-Penetrationstest-Toolkit, das 185+ Tools in 20 Kategorien bündelt, darunter Informationssammlung, Web- & drahtlose Angriffe, Phishing,…
 swisskyrepo/payloadsallthethings
Eine Liste nützlicher Payloads und Bypässe für Webanwendungssicherheit und Pentest/CTF
 bishopfox/sliver
Angreifer-Emulations-Framework
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.
 threat9/routersploit
Exploitation-Framework für eingebettete Geräte
 leebaird/discover
Benutzerdefinierte Bash- und Python-Skripte zur Automatisierung verschiedener Penetrationstesting-Aufgaben, einschließlich Recon, Scanning,…
 s0md3v/xsstrike
Der fortschrittlichste XSS-Scanner.
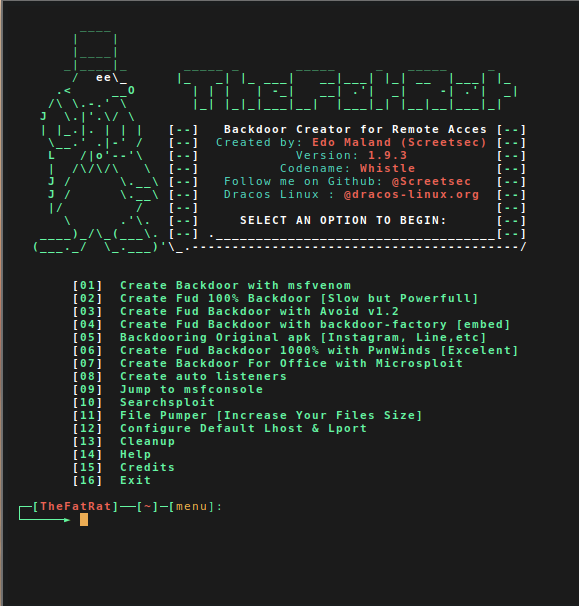 screetsec/thefatrat
Thefatrat, ein massives Exploit-Werkzeug: Einfaches Tool zur Erstellung von Hintertüren und einfaches Tool für Post-Exploitation-Angriffe wie…
 edoverflow/bugbounty-cheatsheet
Eine Liste interessanter Payloads, Tipps und Tricks für Bug-Bounty-Jäger.
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 daffainfo/allaboutbugbounty
Alles über Bug Bounty (Bypässe, Payloads und etc.)
 samratashok/nishang
Nishang - Offensives PowerShell für Red Team, Penetrationstests und offensive Sicherheit.
 frohoff/ysoserial
Ein Proof-of-Concept-Tool zum Generieren von Payloads, die unsichere Java-Objekt-Deserialisierung ausnutzen.
 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.
 0dayctf/reverse-shell-generator
Gehosteter Reverse-Shell-Generator mit einer Menge an Funktionen. -- (Großartig für CTFs)
 azeemidrisi/phonesploit-pro
Ein All-in-One-Hacking-Tool zur Fernübernahme von Android-Geräten.







