

 ed1s0nz/cyberstrikeai
Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.
Das Handlungssystem für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Evidenz zu operativem Gedächtnis wird und jede Operation die nächste verbessert.
CyberStrikeAI verbindet Planung, Ausführung, menschliche Aufsicht, Evidenz und Replay in einem einzigen auditierbaren Arbeitsbereich. In Go entwickelt, kombiniert es Eino-gestützte Agenten, MCP-native Tools, RAG-Wissen, visuelle Workflows sowie Attack-Chain-Modellierung und -Analyse für autorisierte Sicherheitsoperationen.
Hier starten: Schnellstart · Dokumentation · Sicherheitshärtung
[!IMPORTANT] Verwenden Sie CyberStrikeAI nur auf Systemen, die Ihnen gehören oder für die Sie ausdrücklich eine Testautorisierung besitzen. Prüfen Sie für gemeinsam genutzte oder Produktionsumgebungen das Sicherheitsmodell und den Härtungsleitfaden, bevor Sie Hochrisiko-Tools, WebShell- oder C2-Funktionen aktivieren.
Heller Modus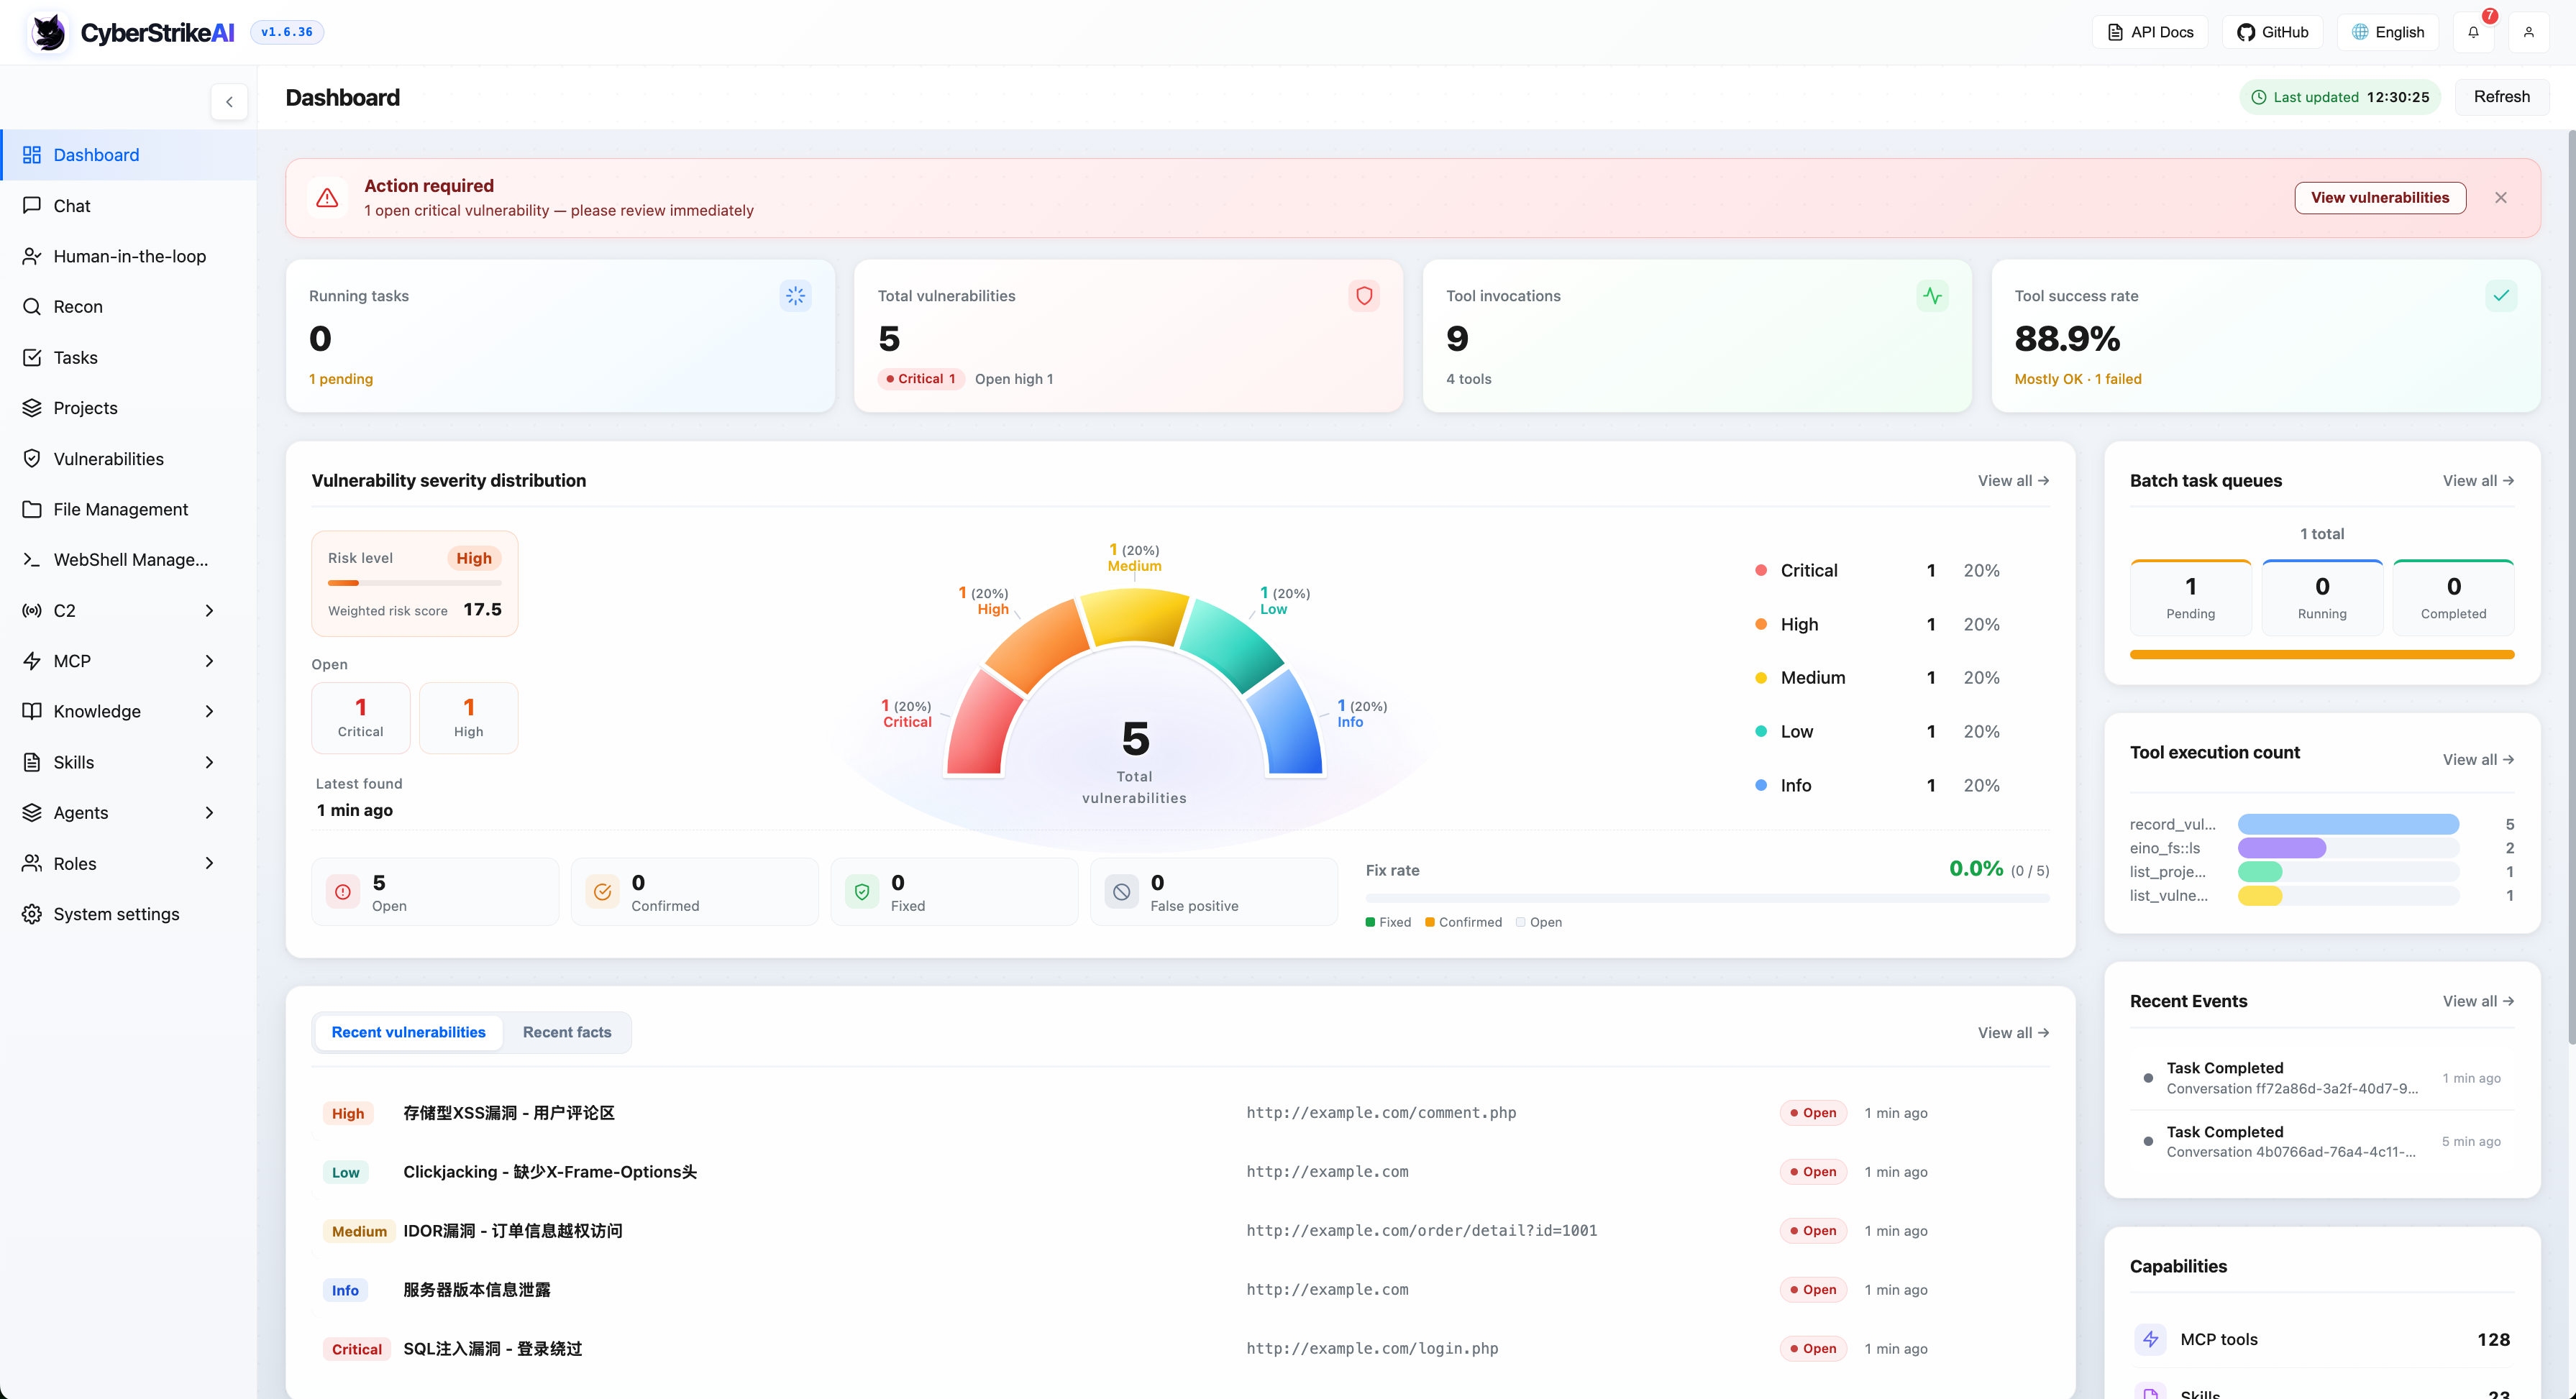
|
Dunkler Modus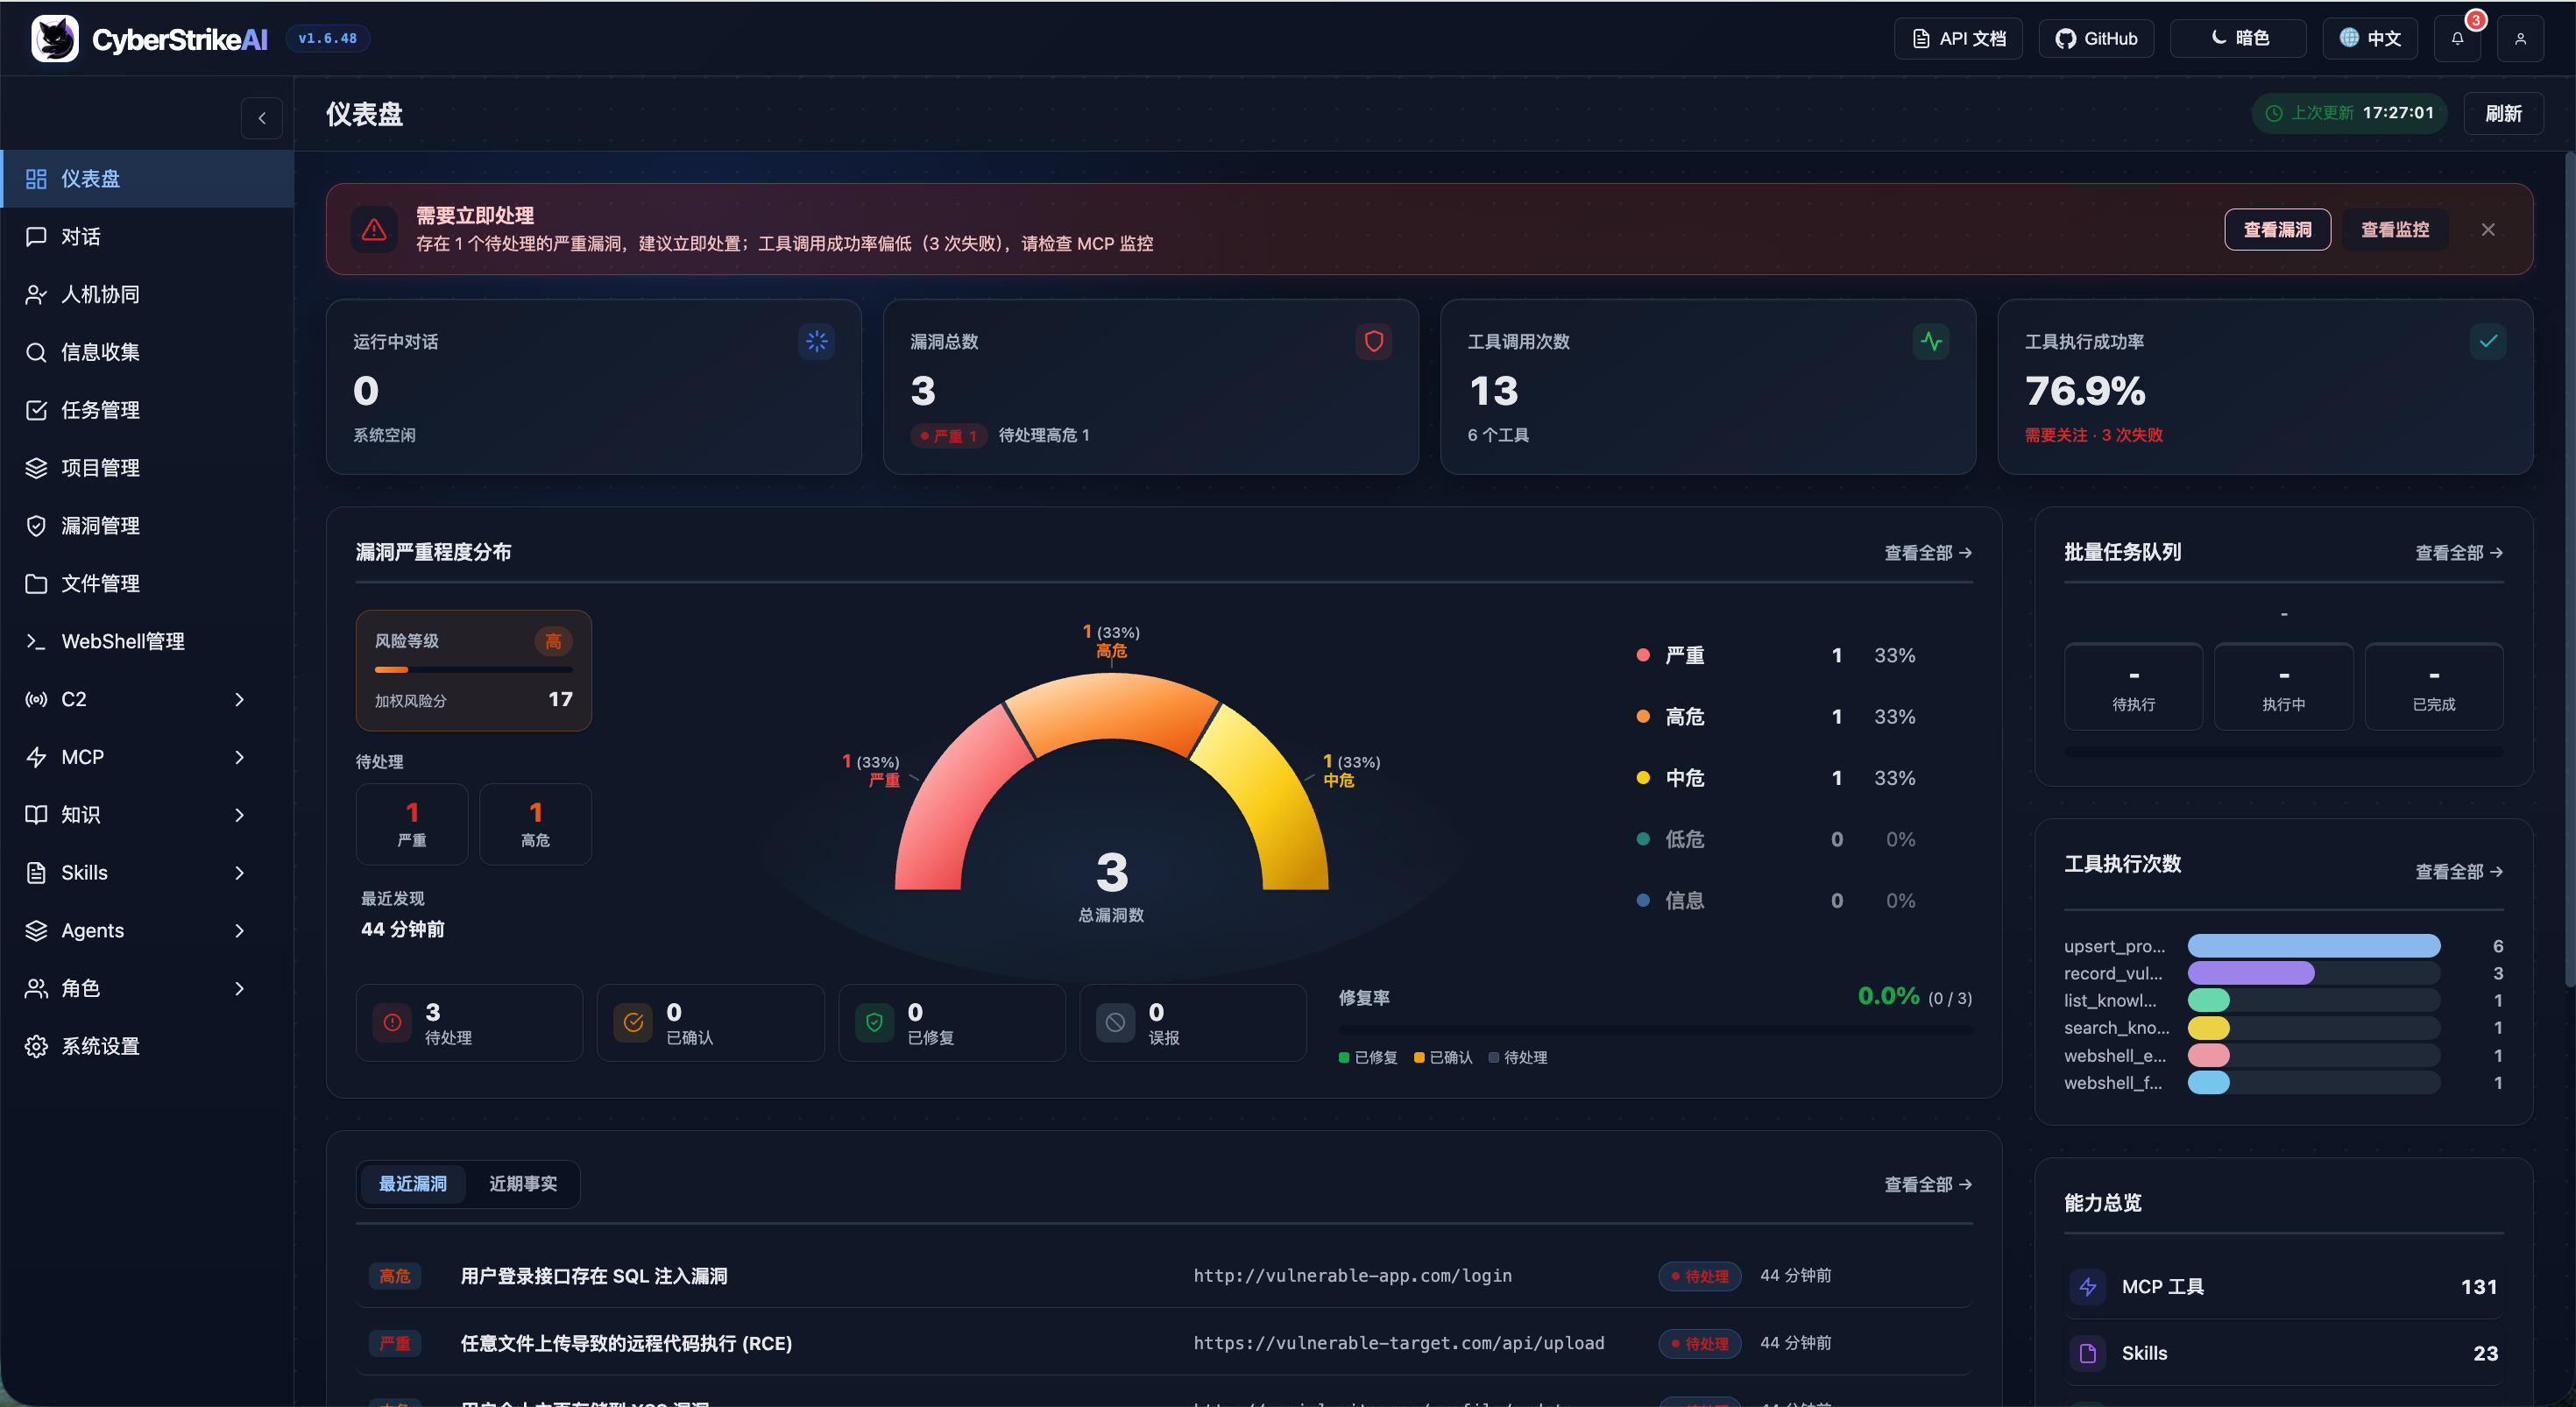
|
Das Dashboard bietet einen umfassenden Überblick über den Laufzeitstatus des Systems, Sicherheitslücken, Tool-Nutzung und Wissensdatenbank und hilft Nutzern, die Kernfunktionen und den aktuellen Zustand der Plattform schnell zu erfassen.
Web-Konsole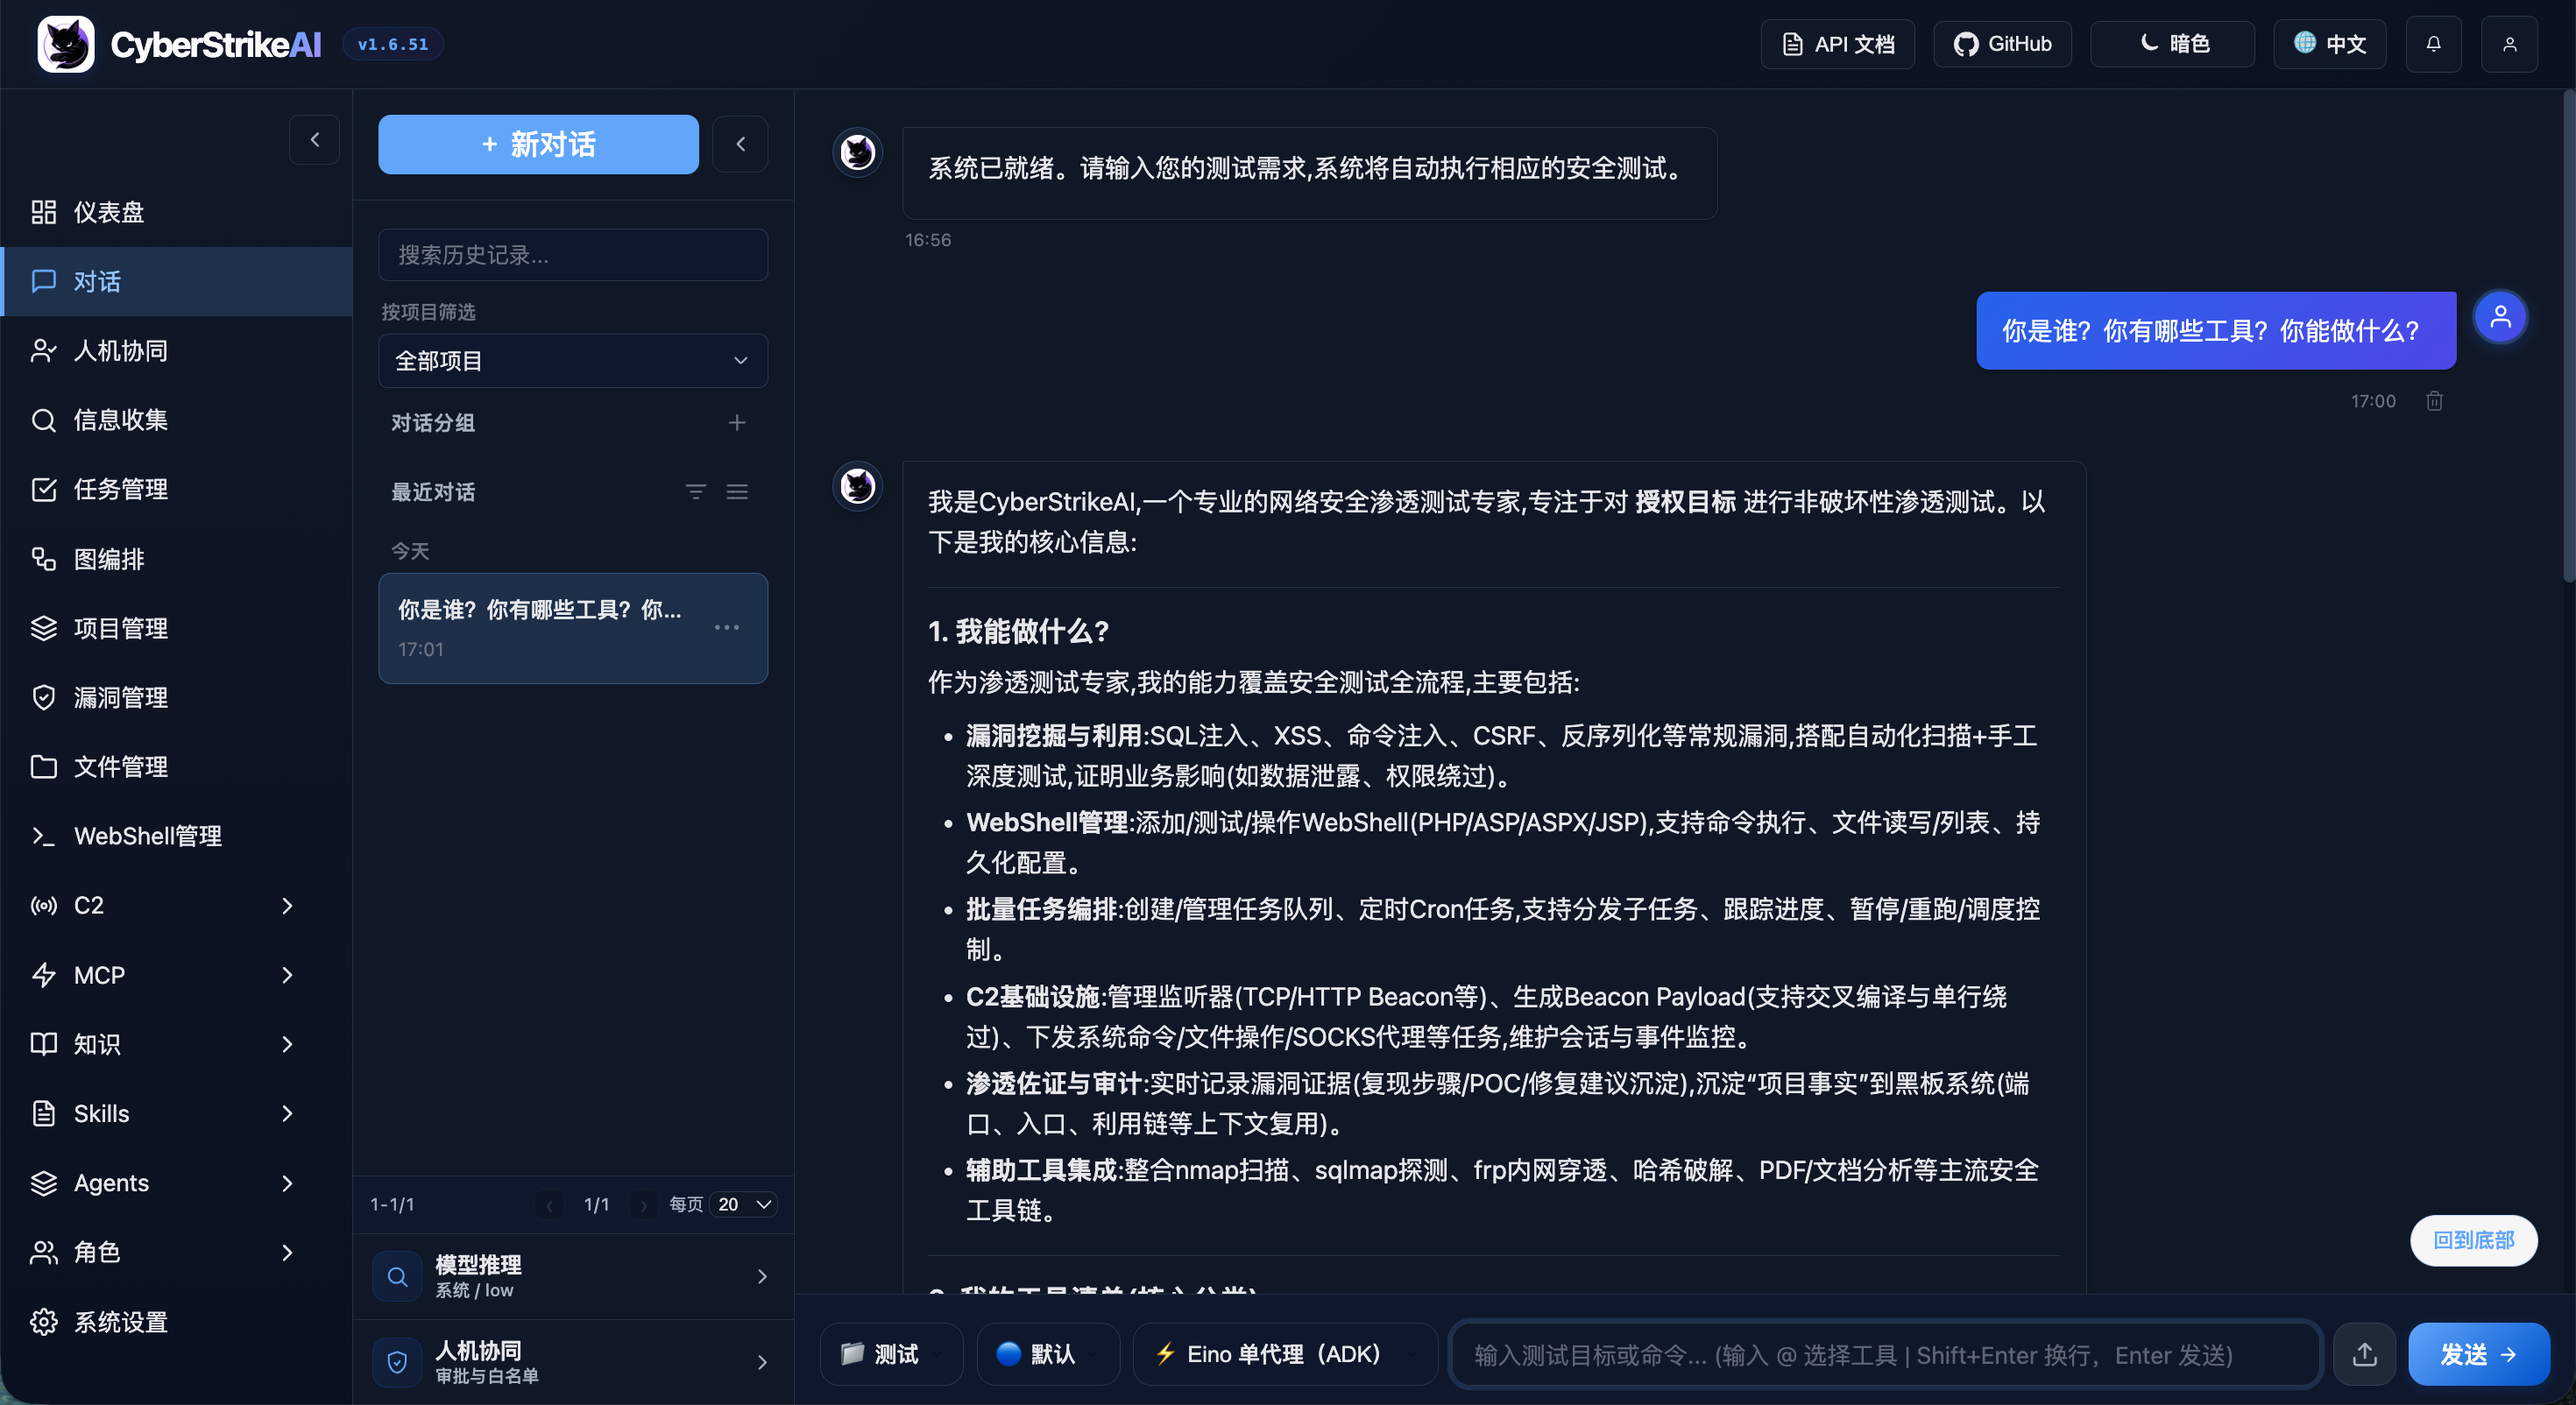
|
Aufgabenverwaltung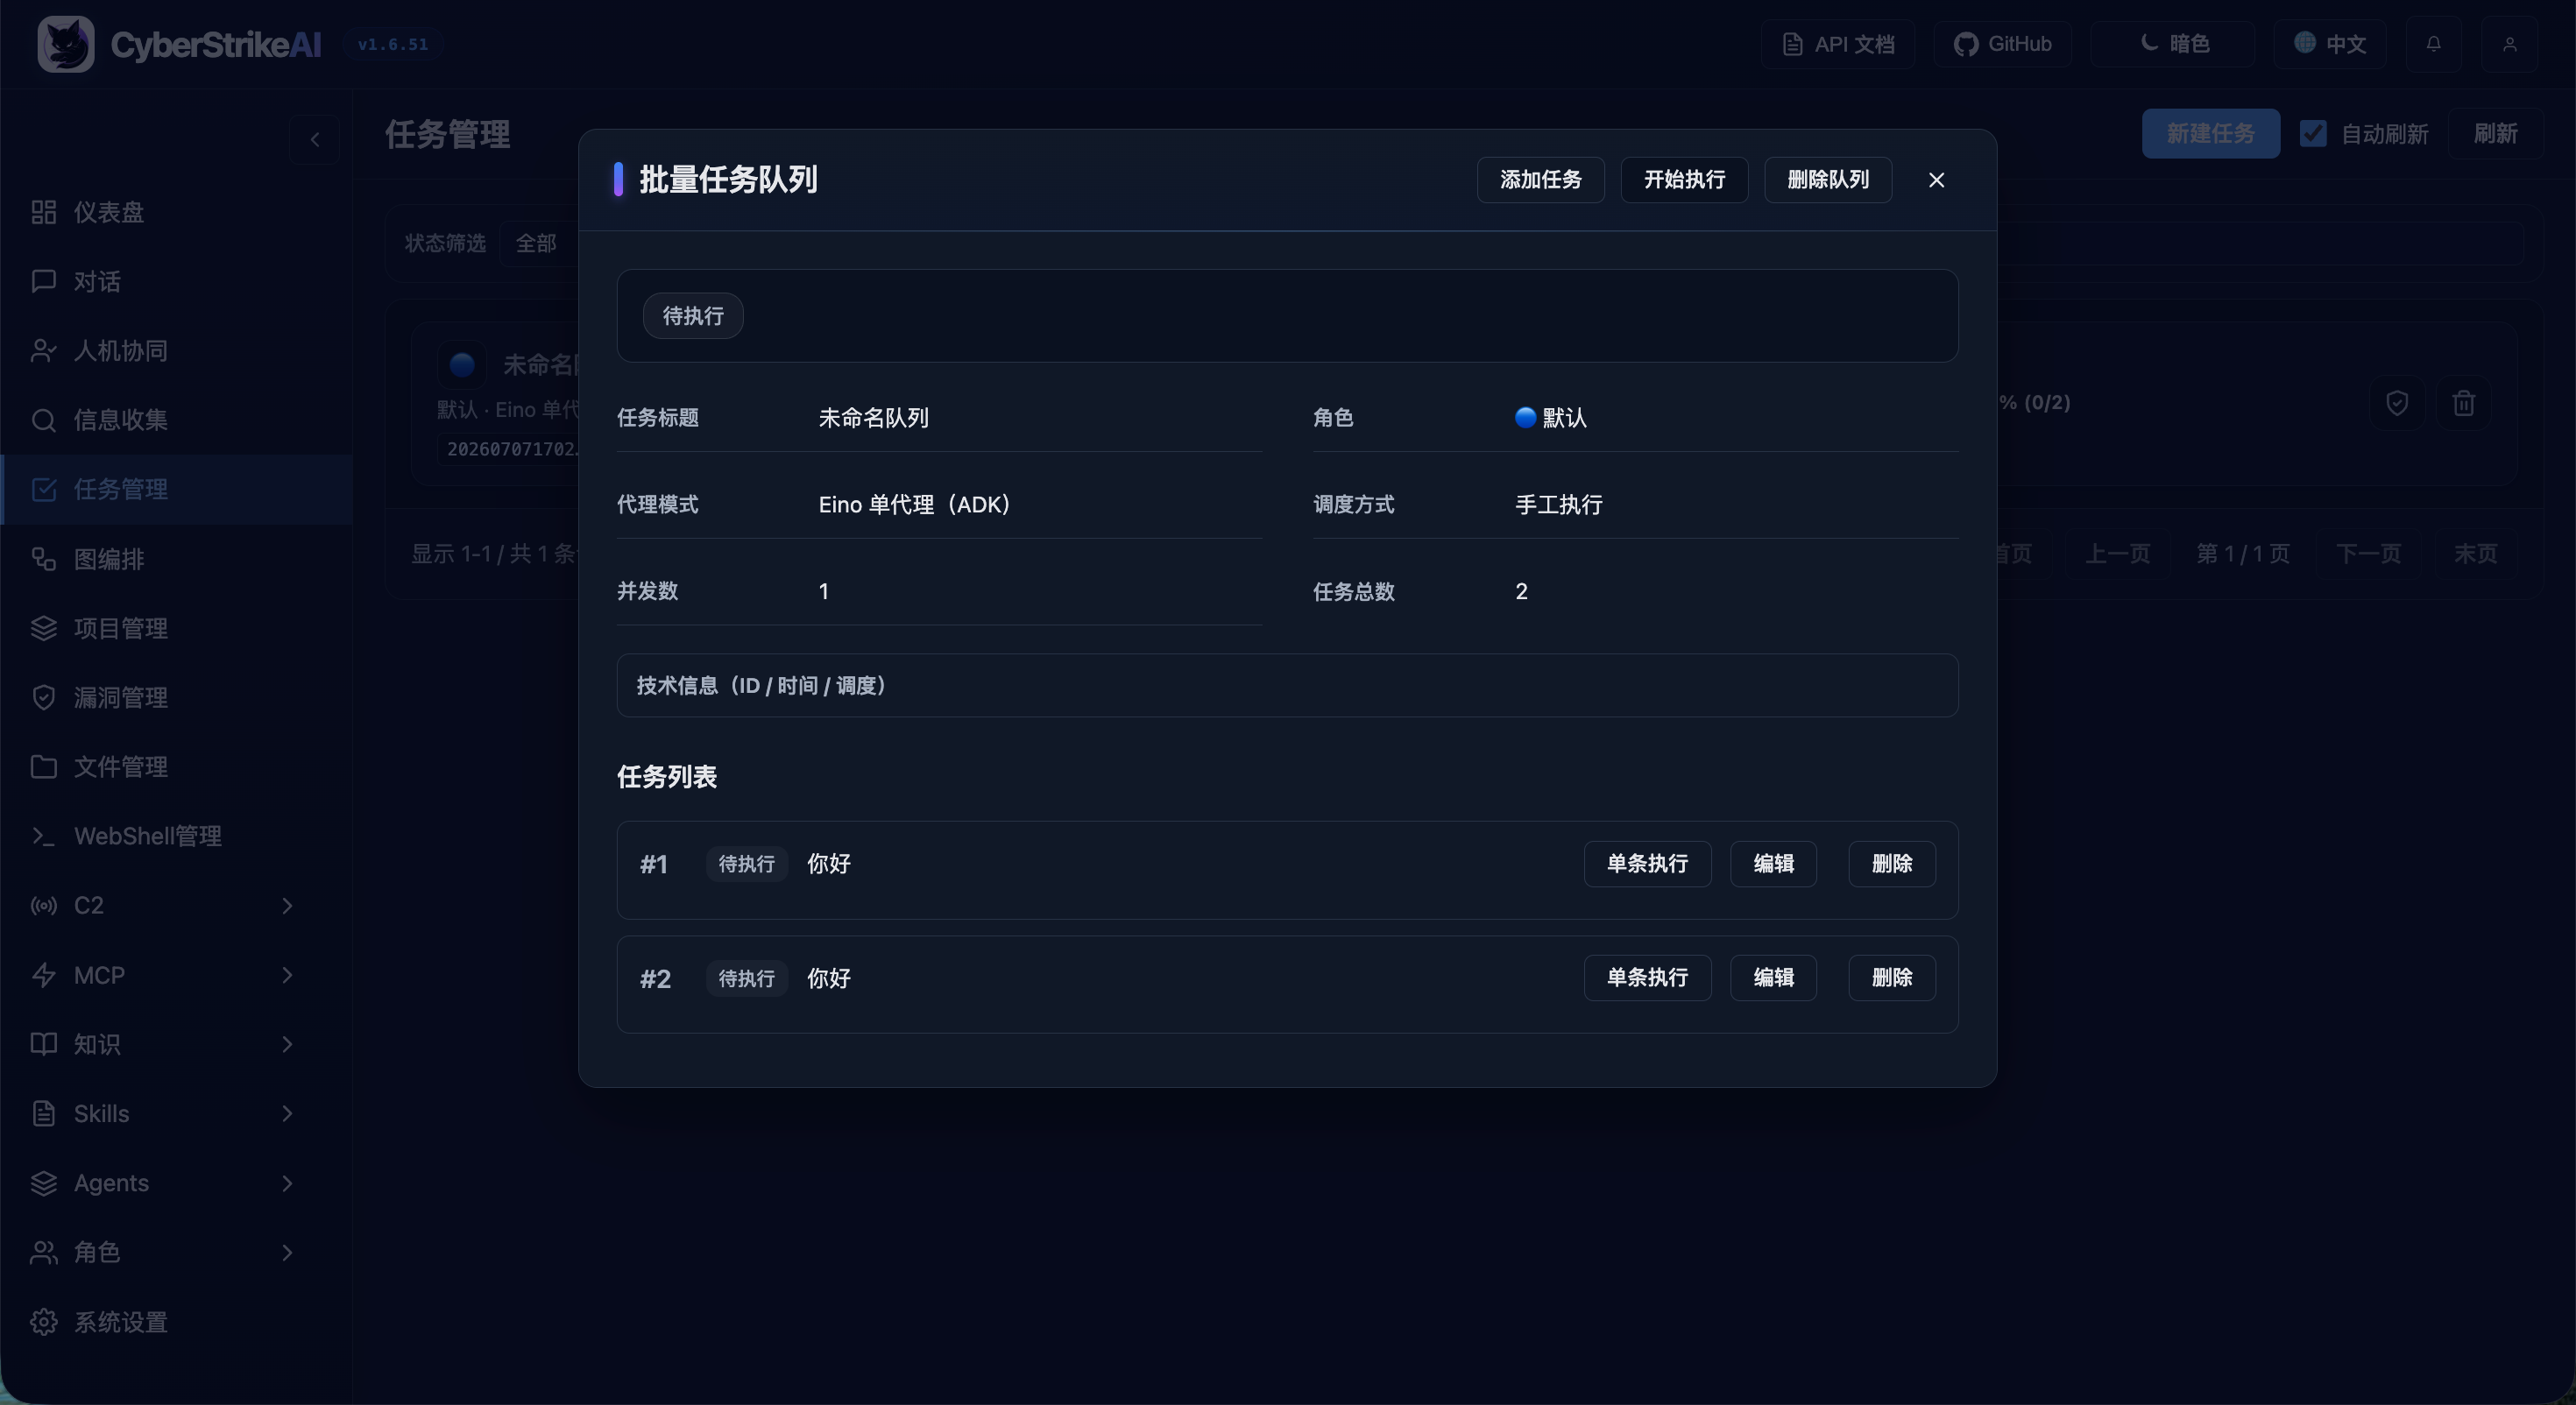
|
Schwachstellenverwaltung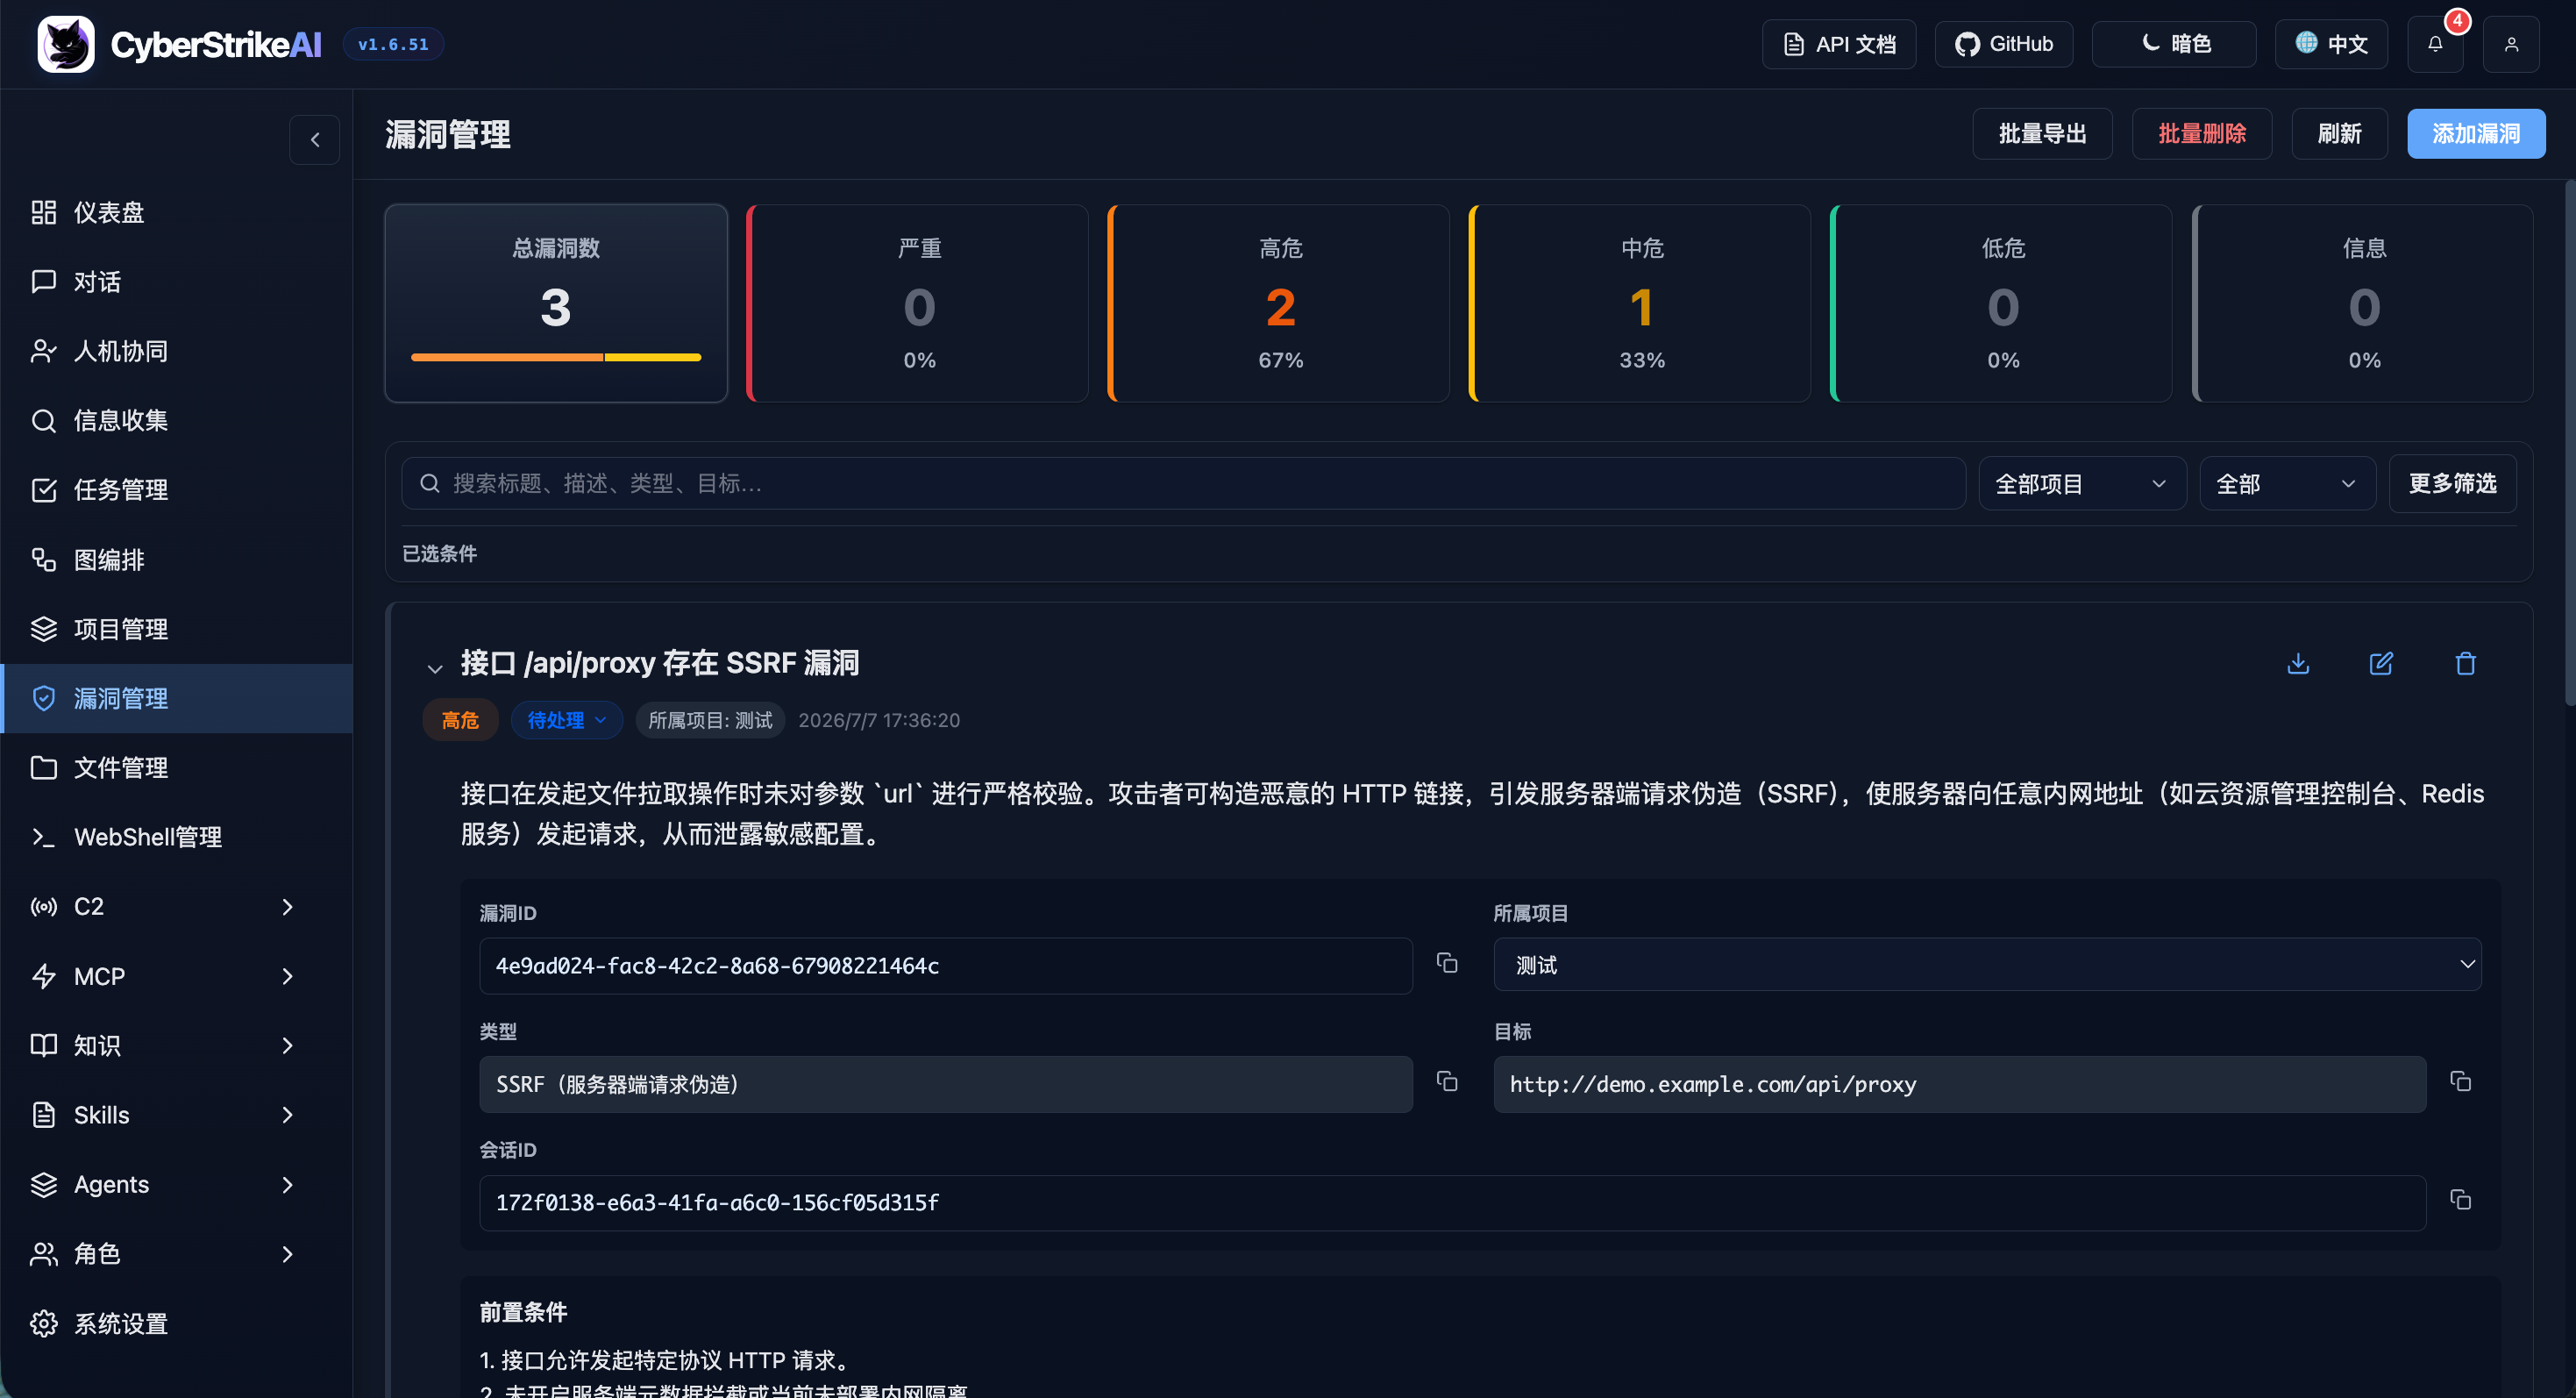
|
WebShell-Verwaltung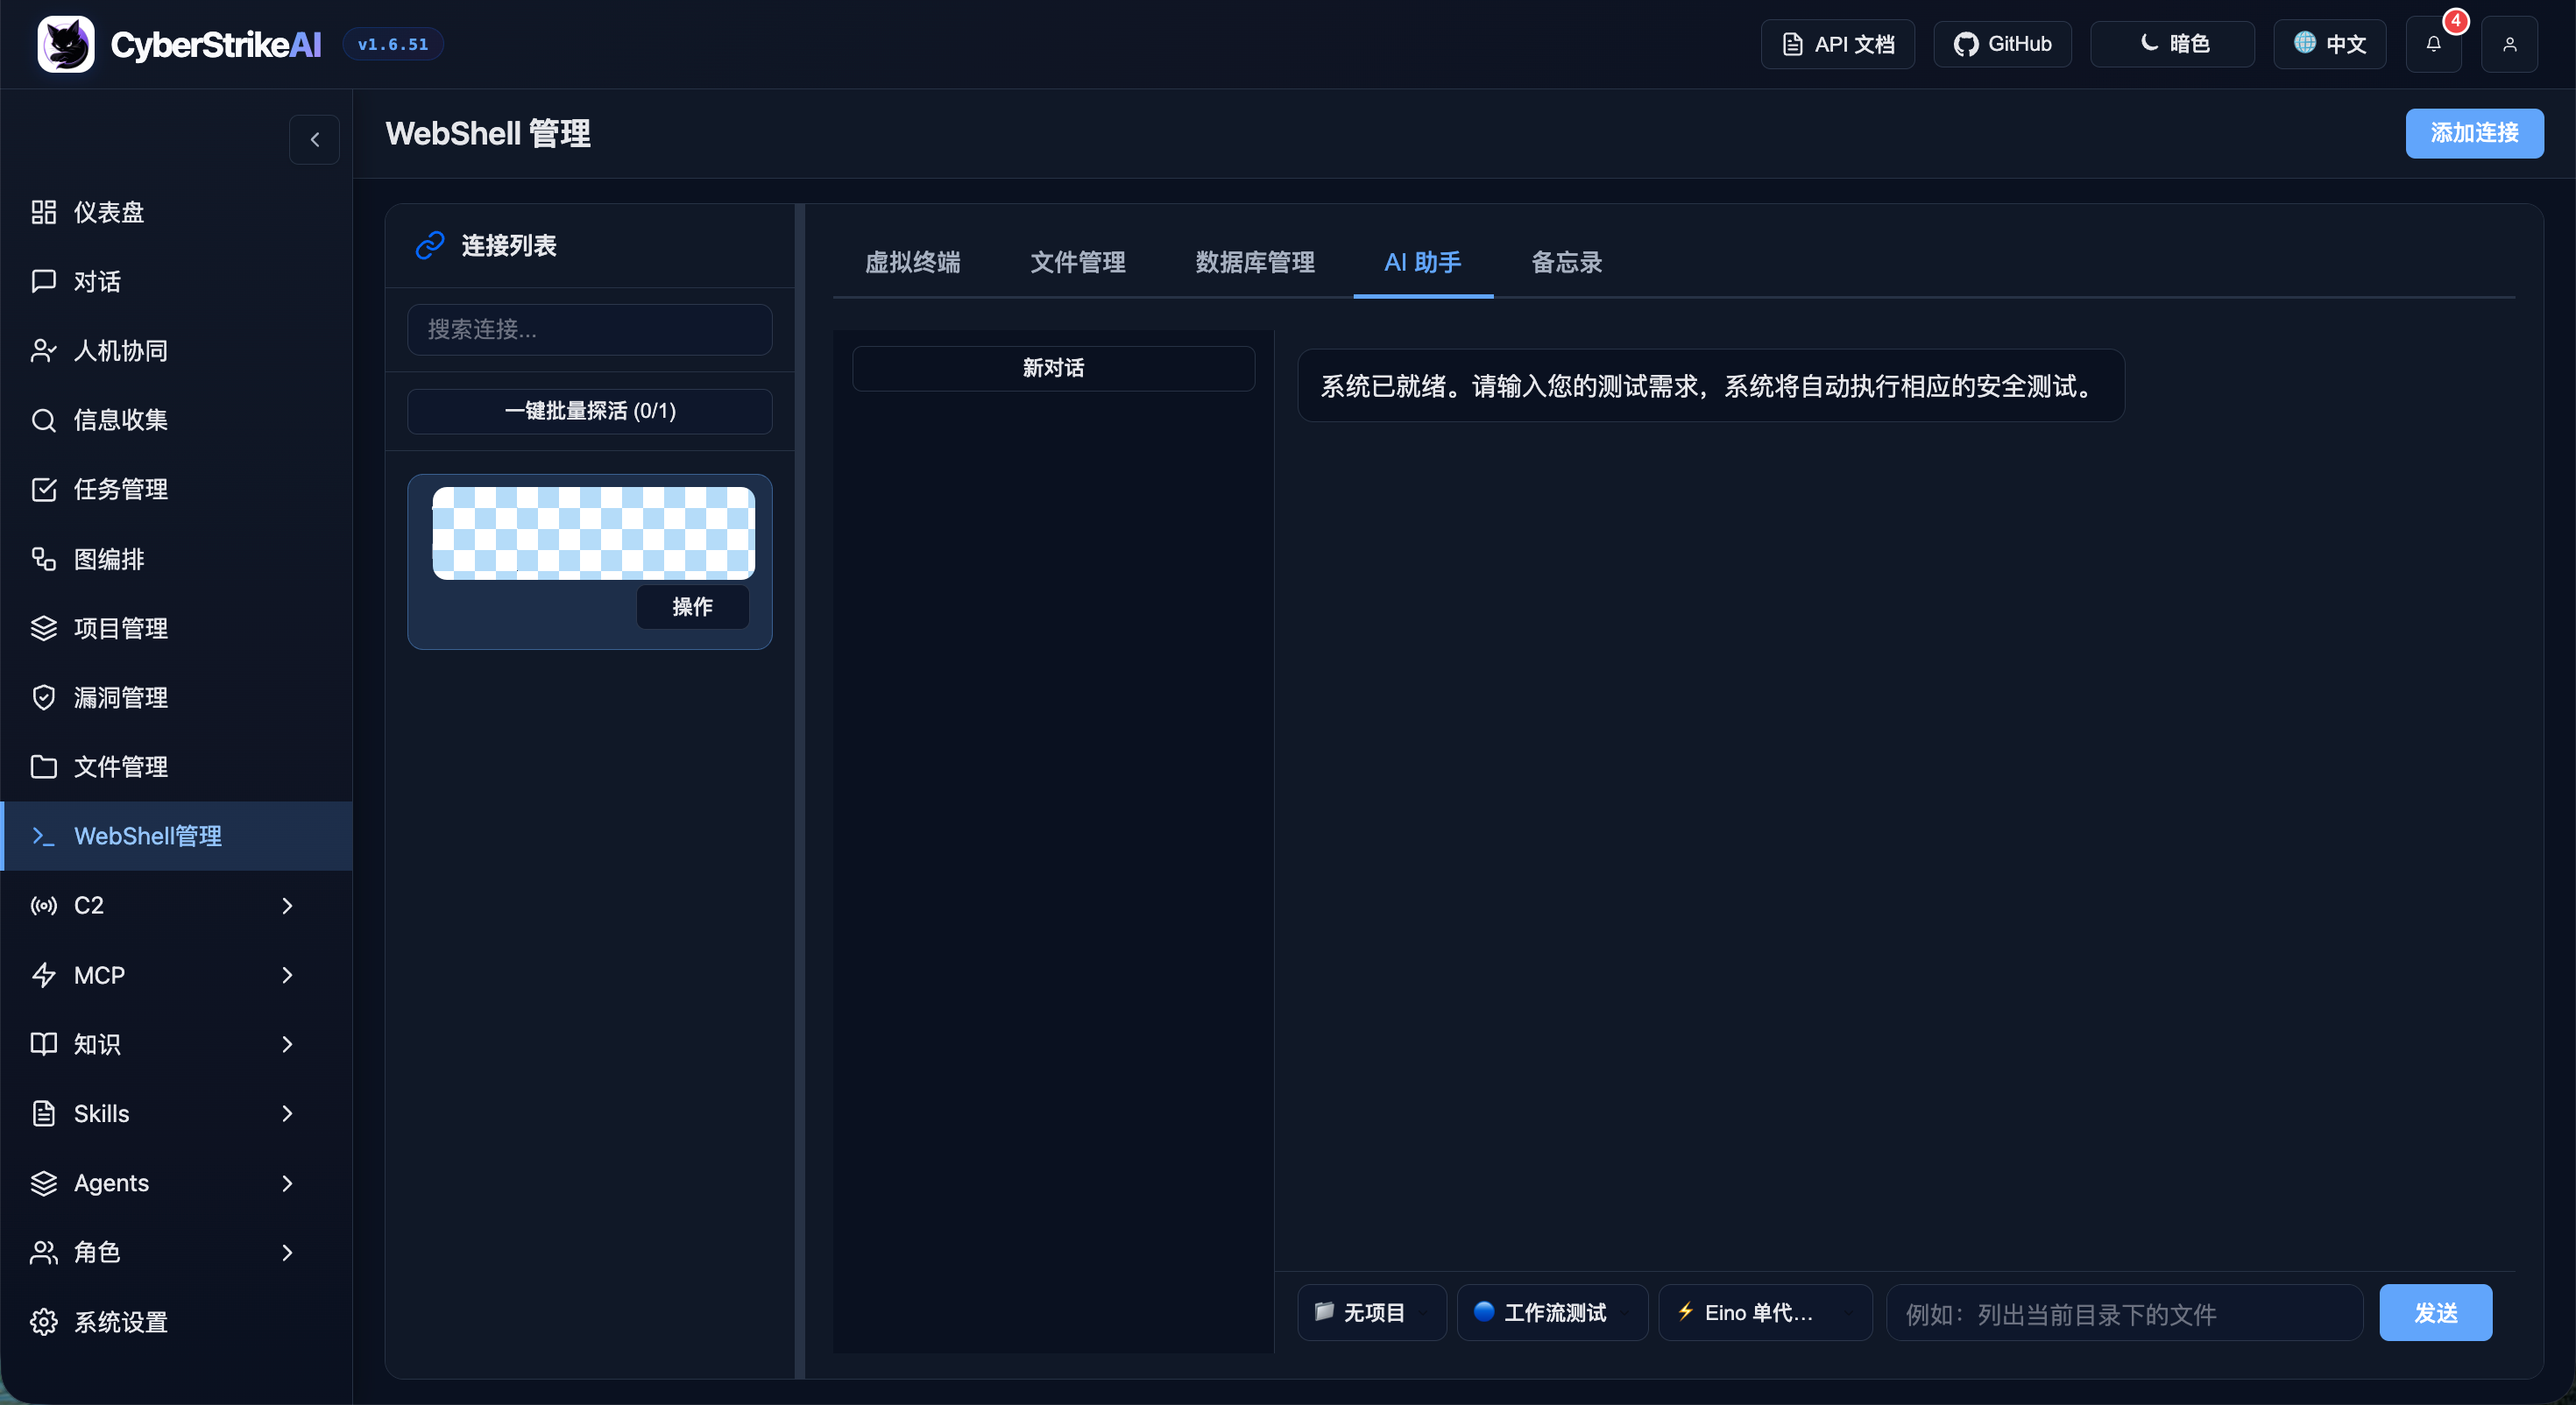
|
MCP-Verwaltung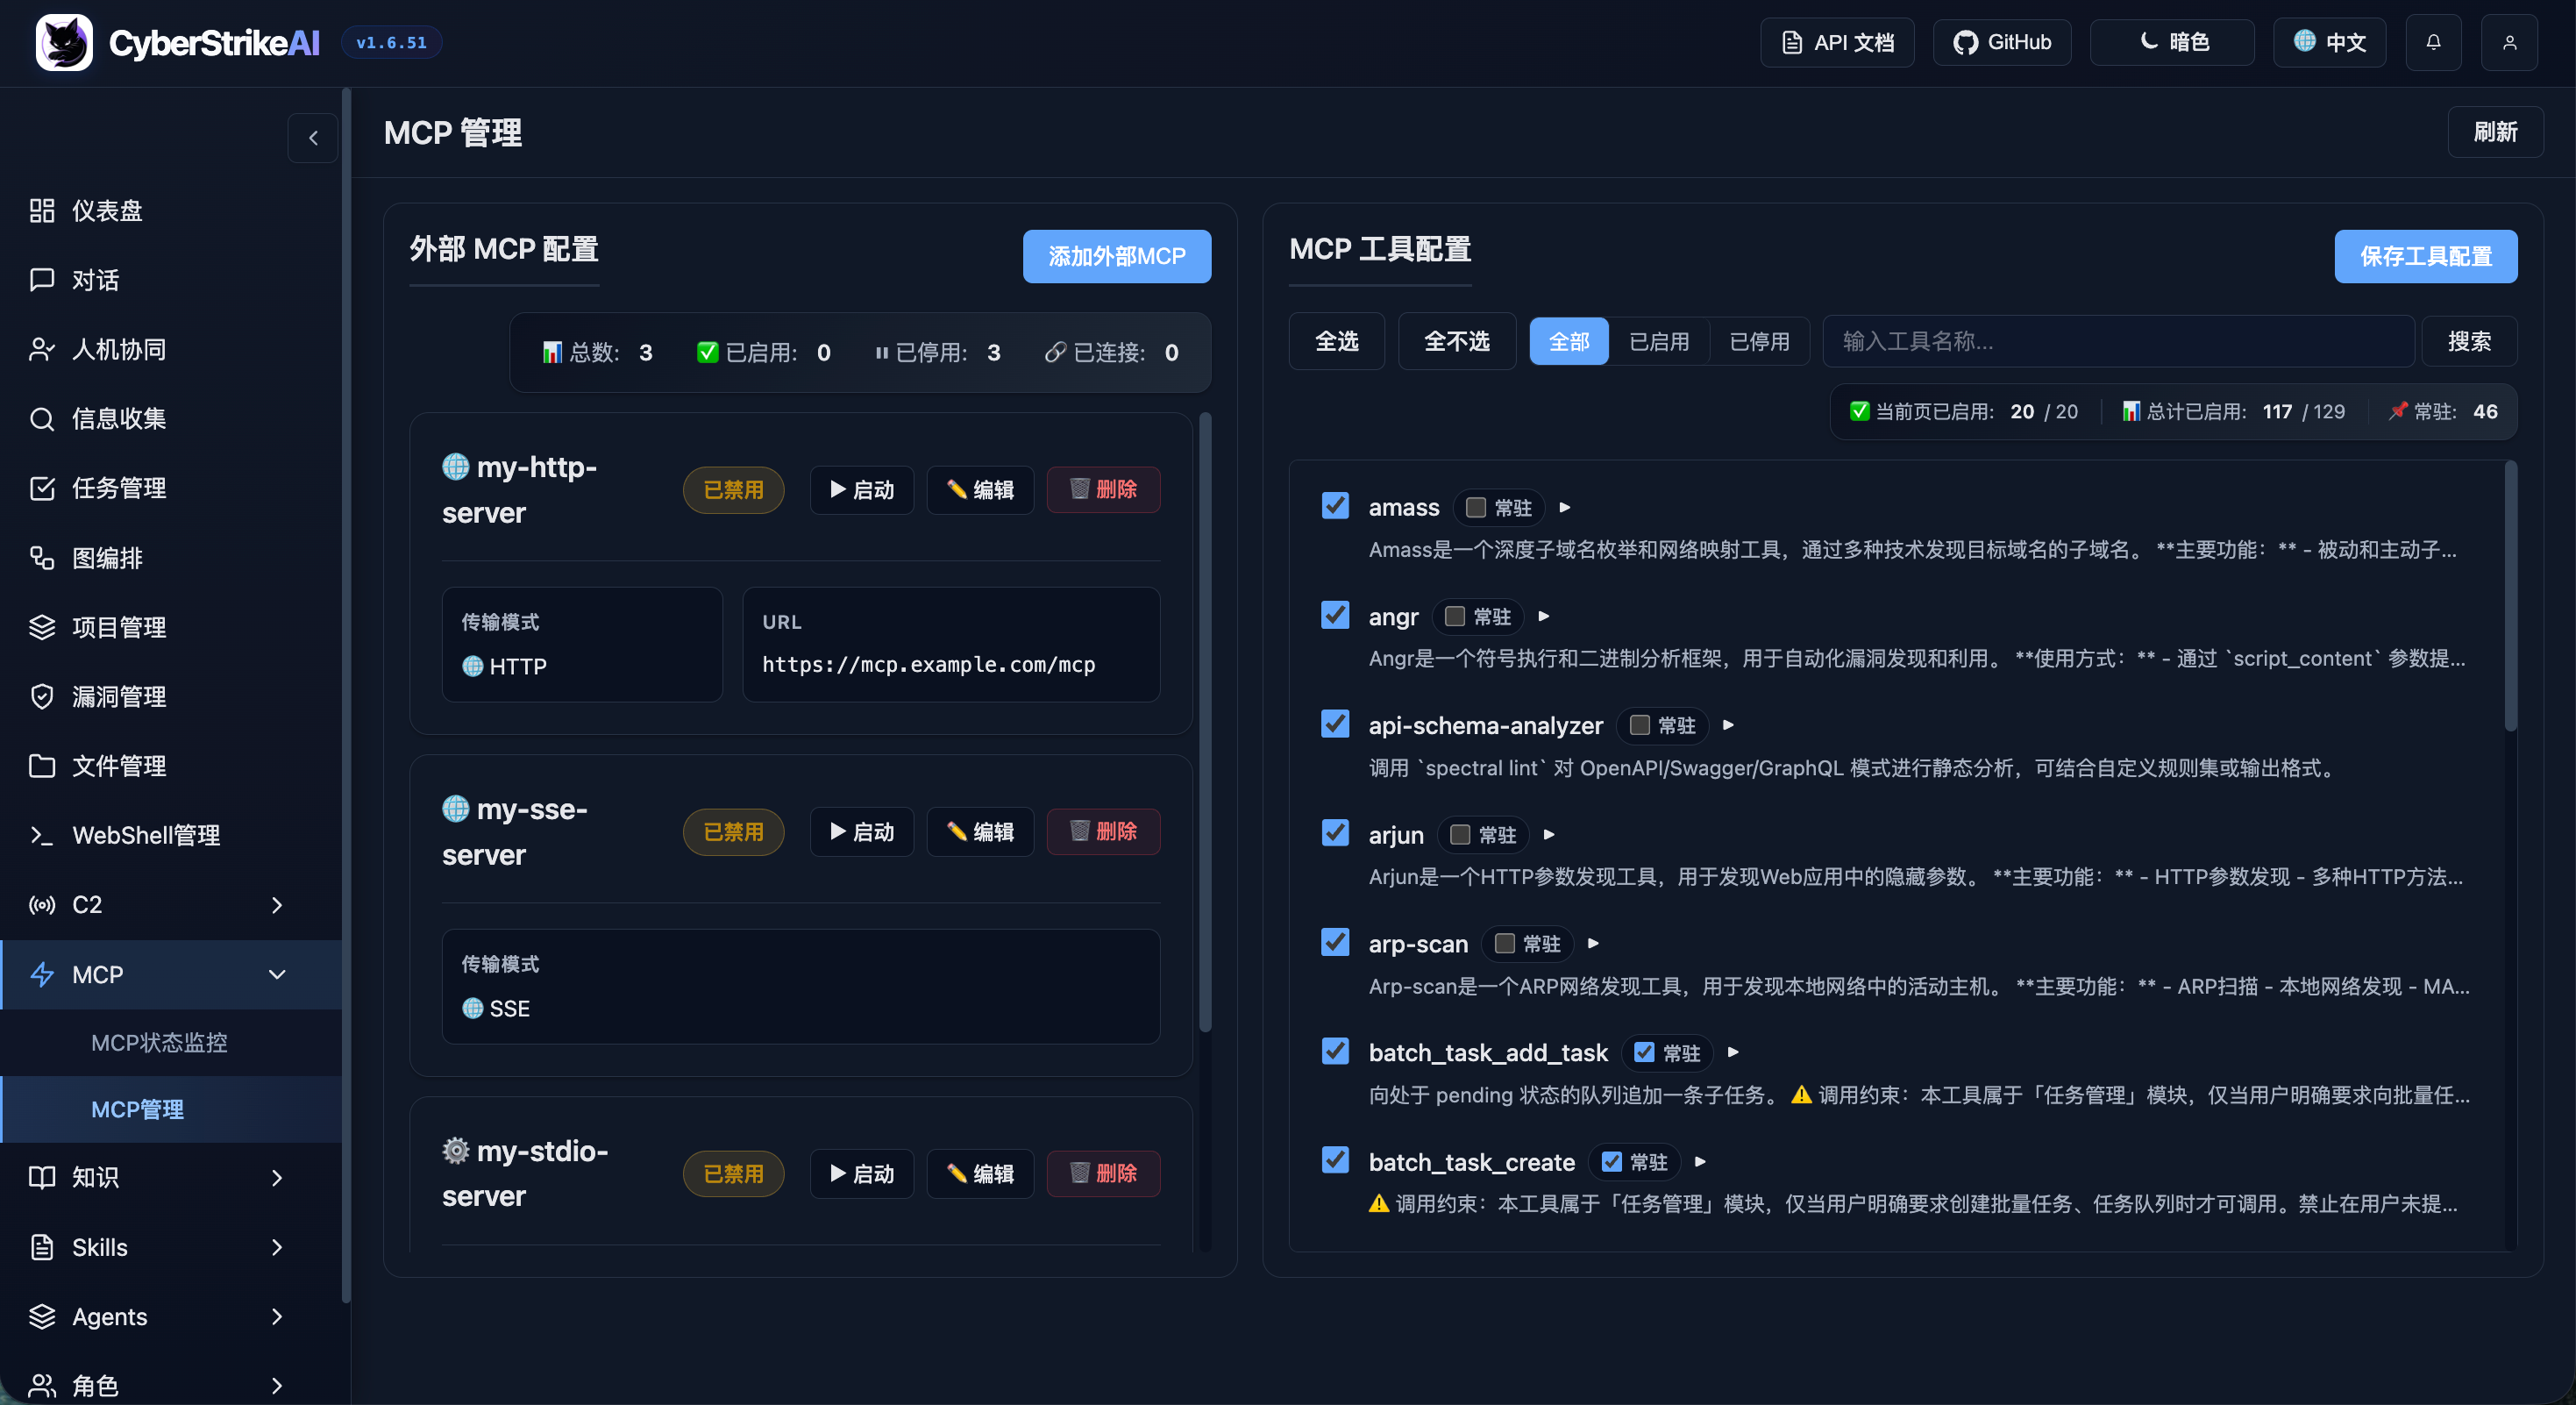
|
Wissensdatenbank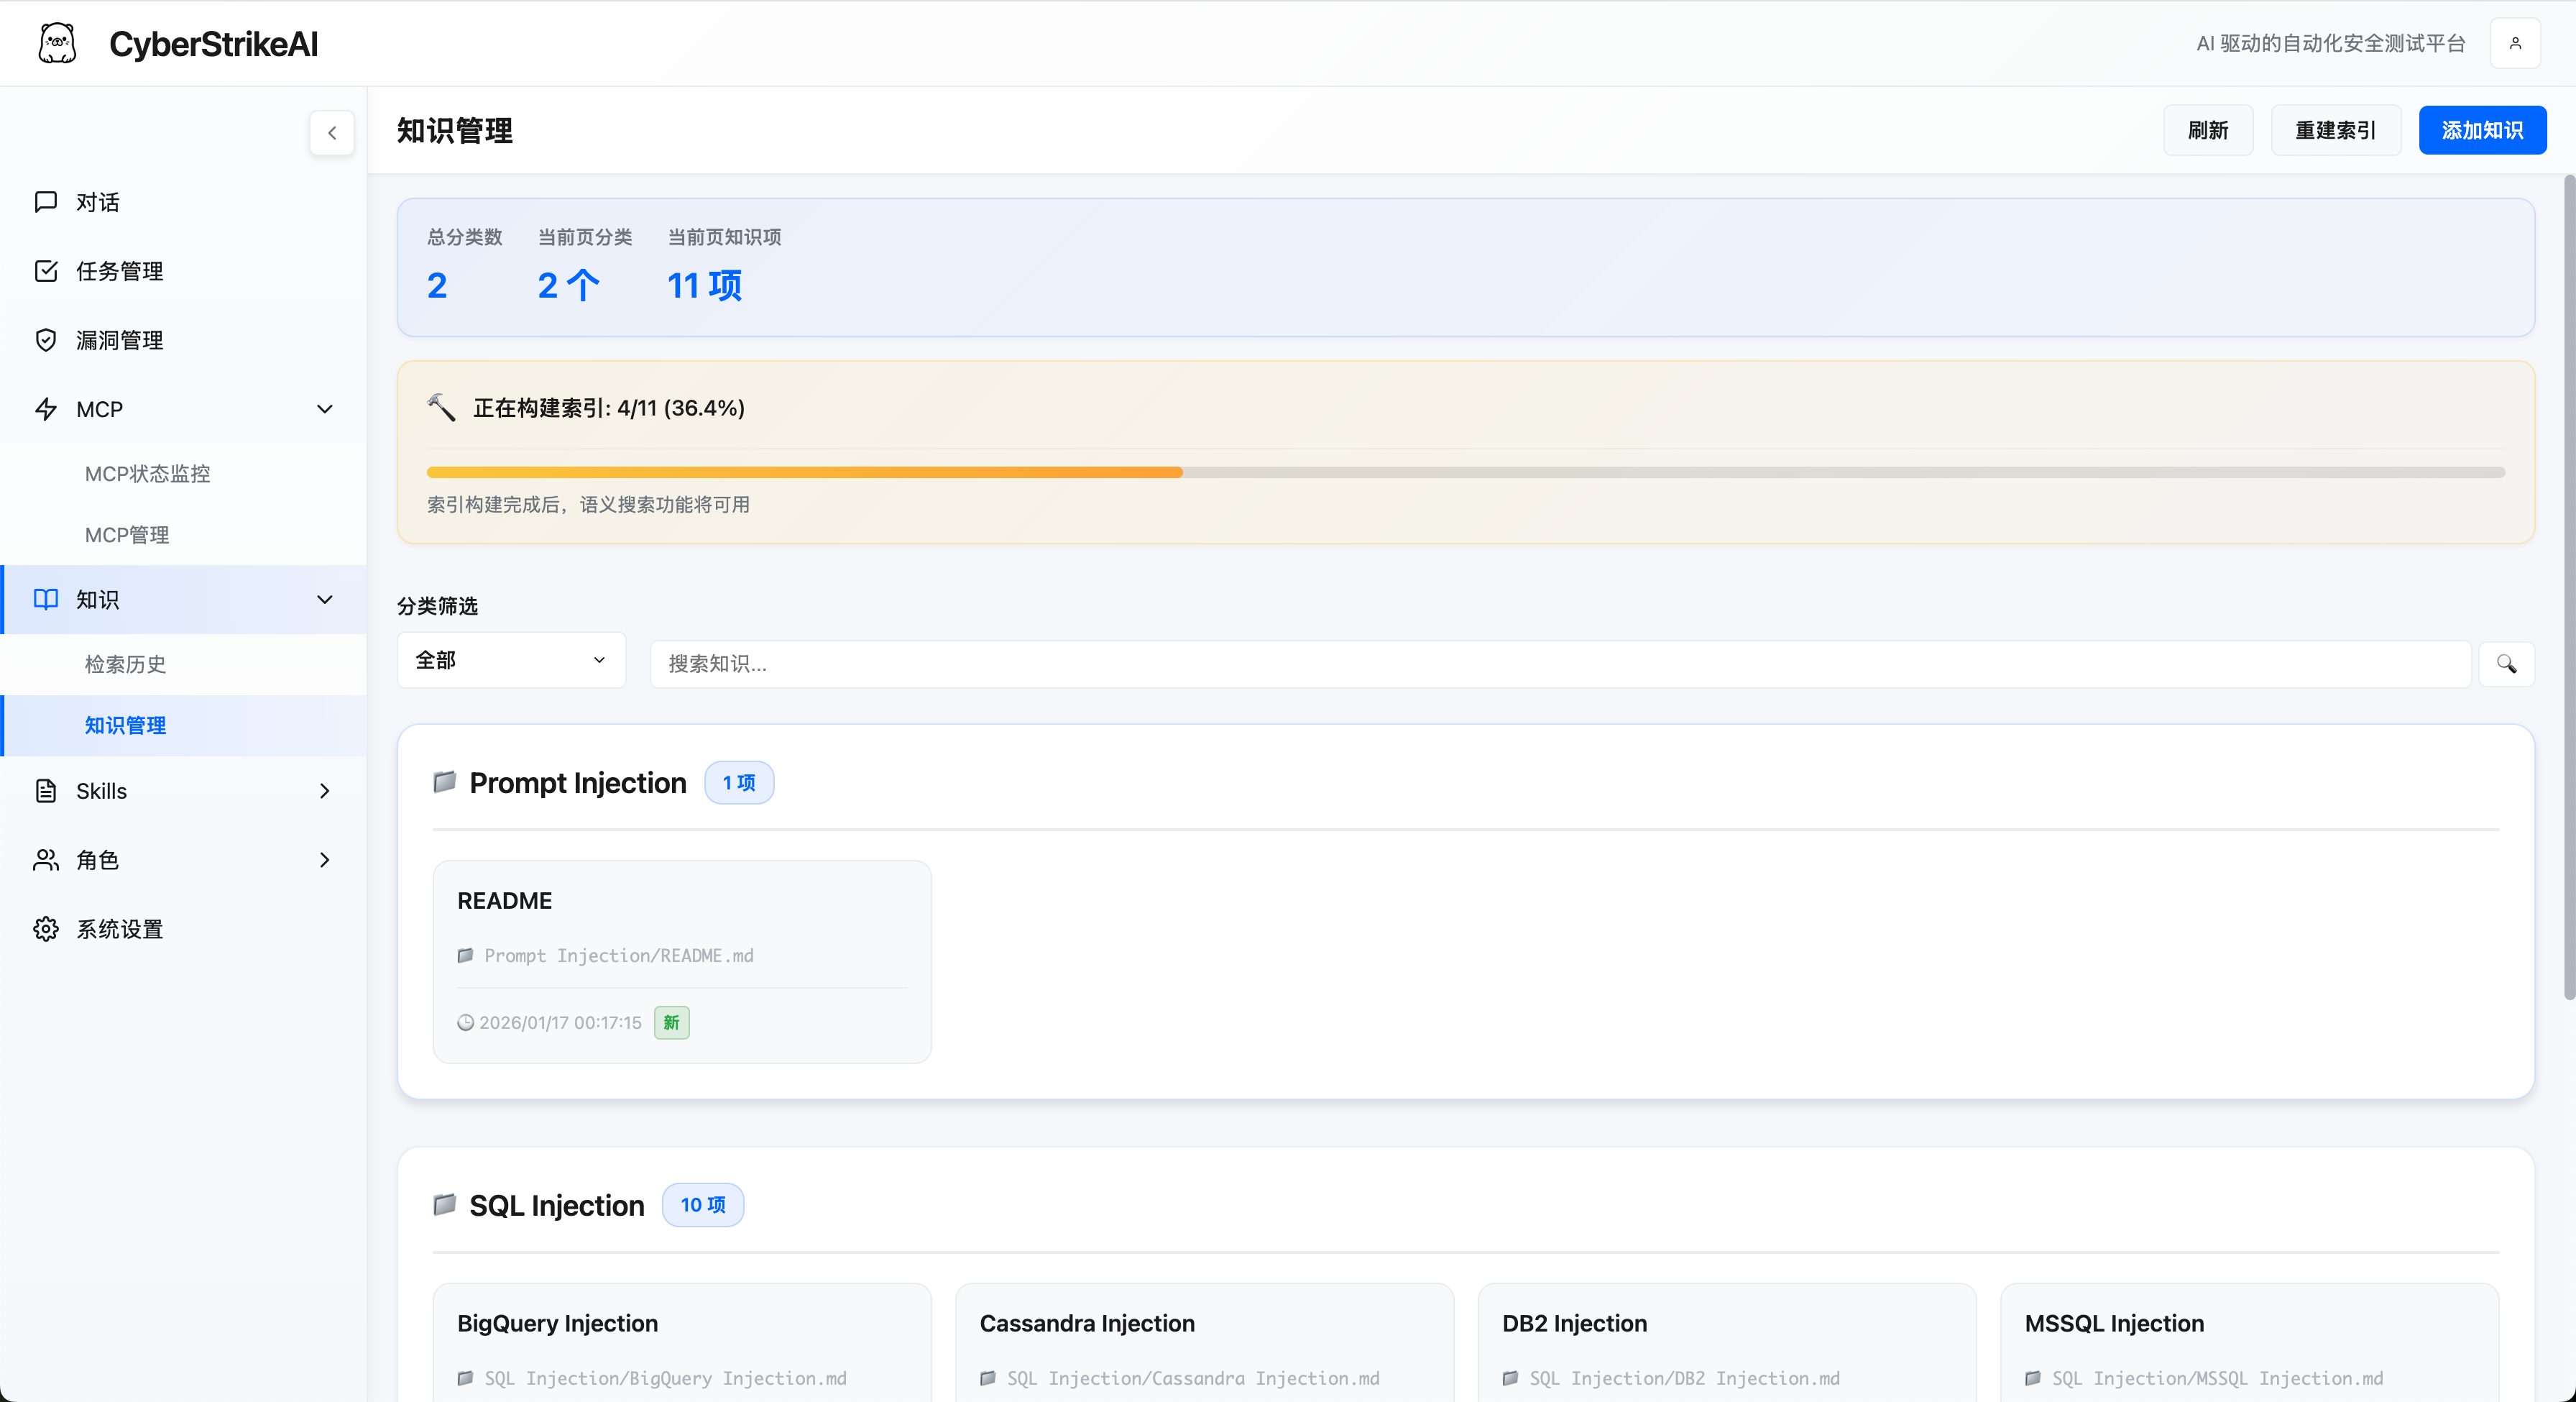
|
Skills-Verwaltung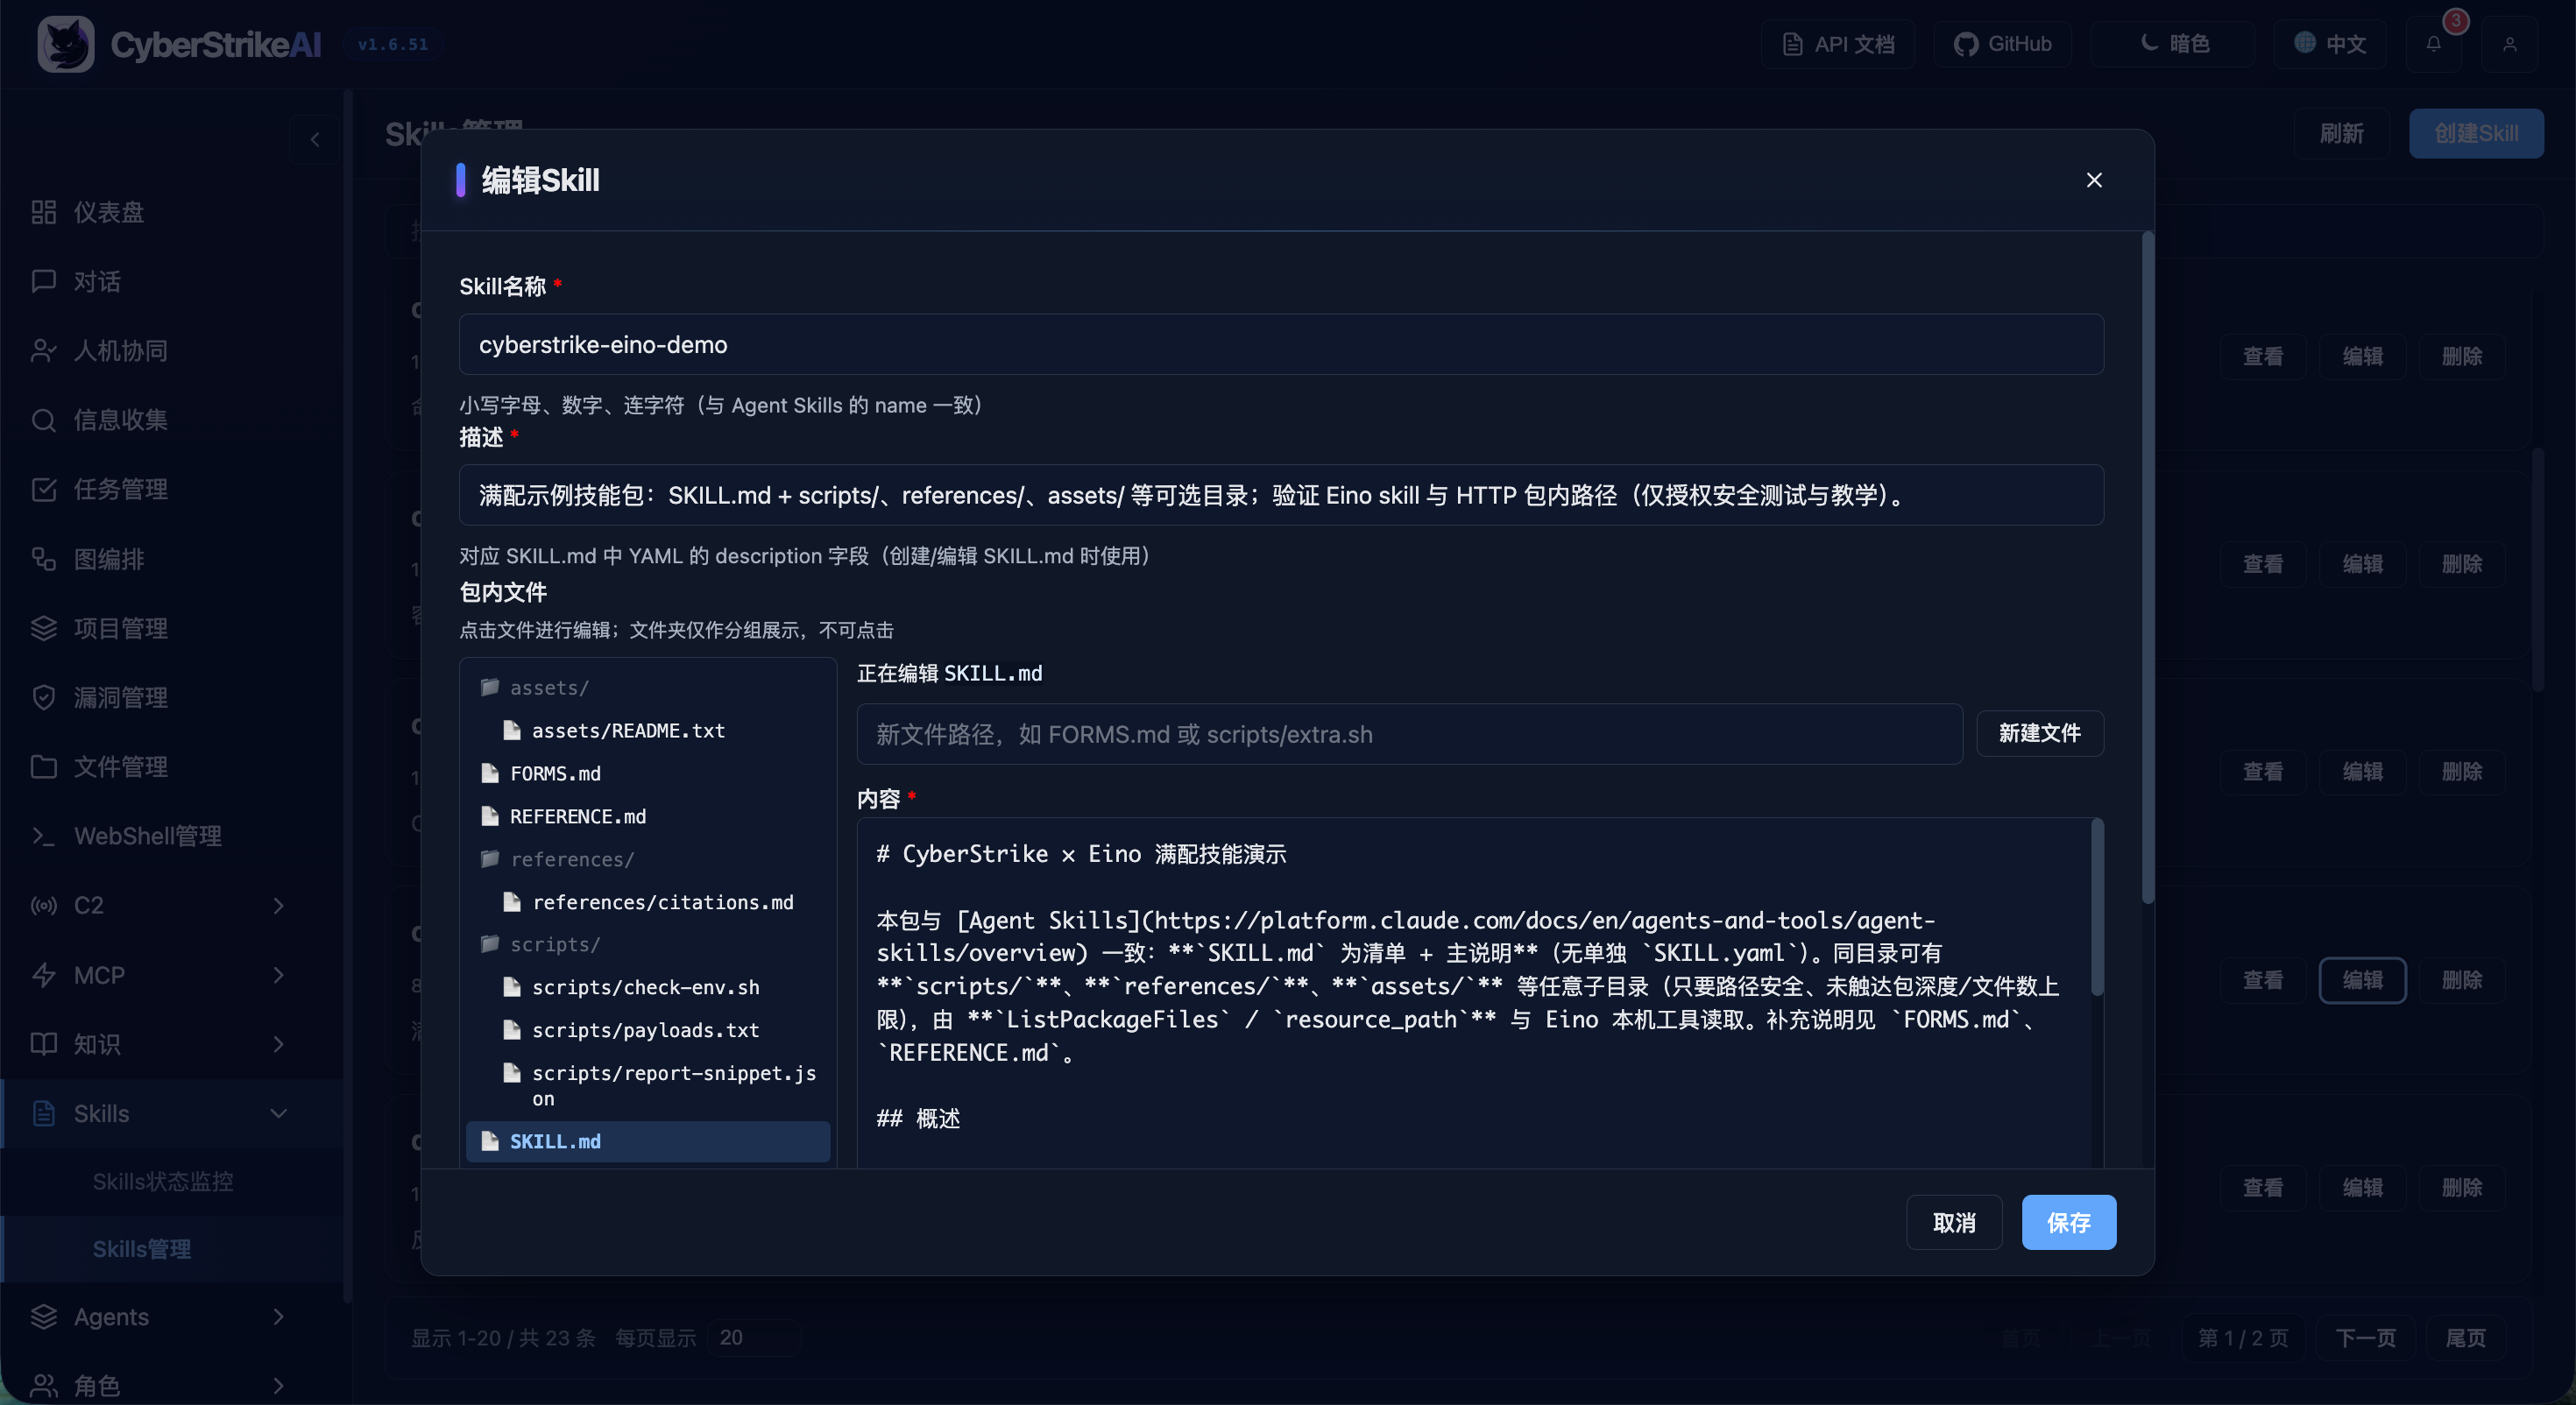
|
Agenten-Verwaltung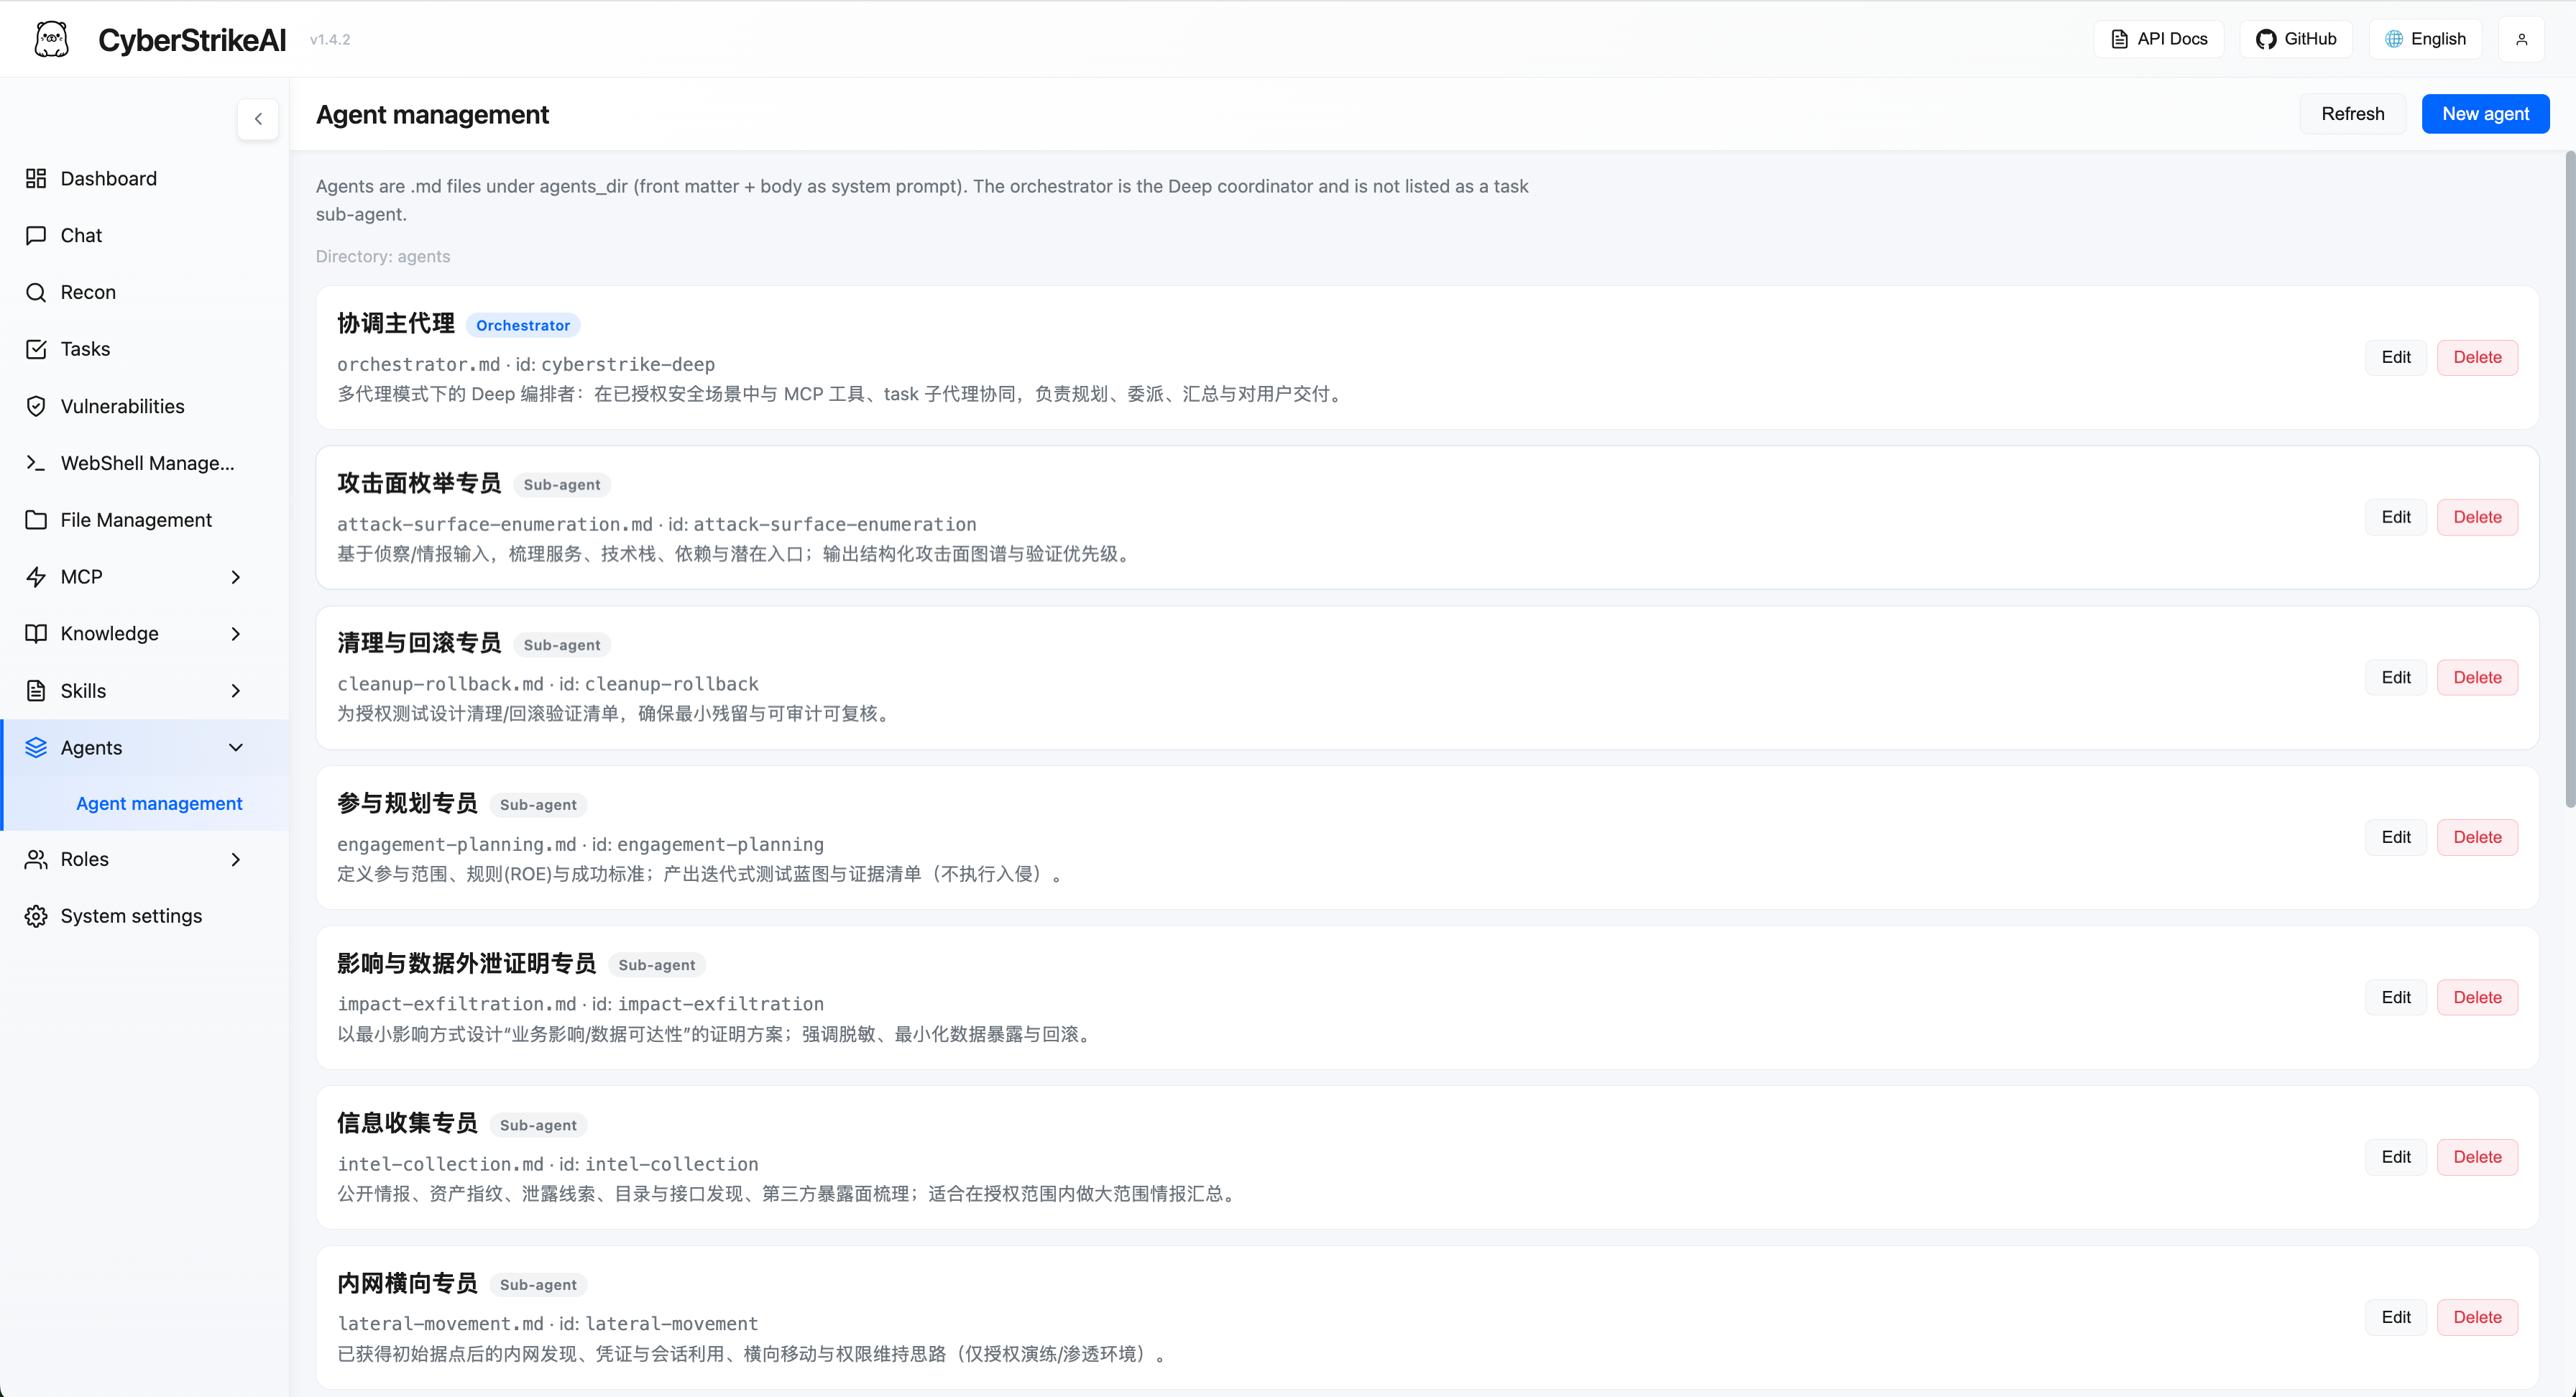
|
Rollenverwaltung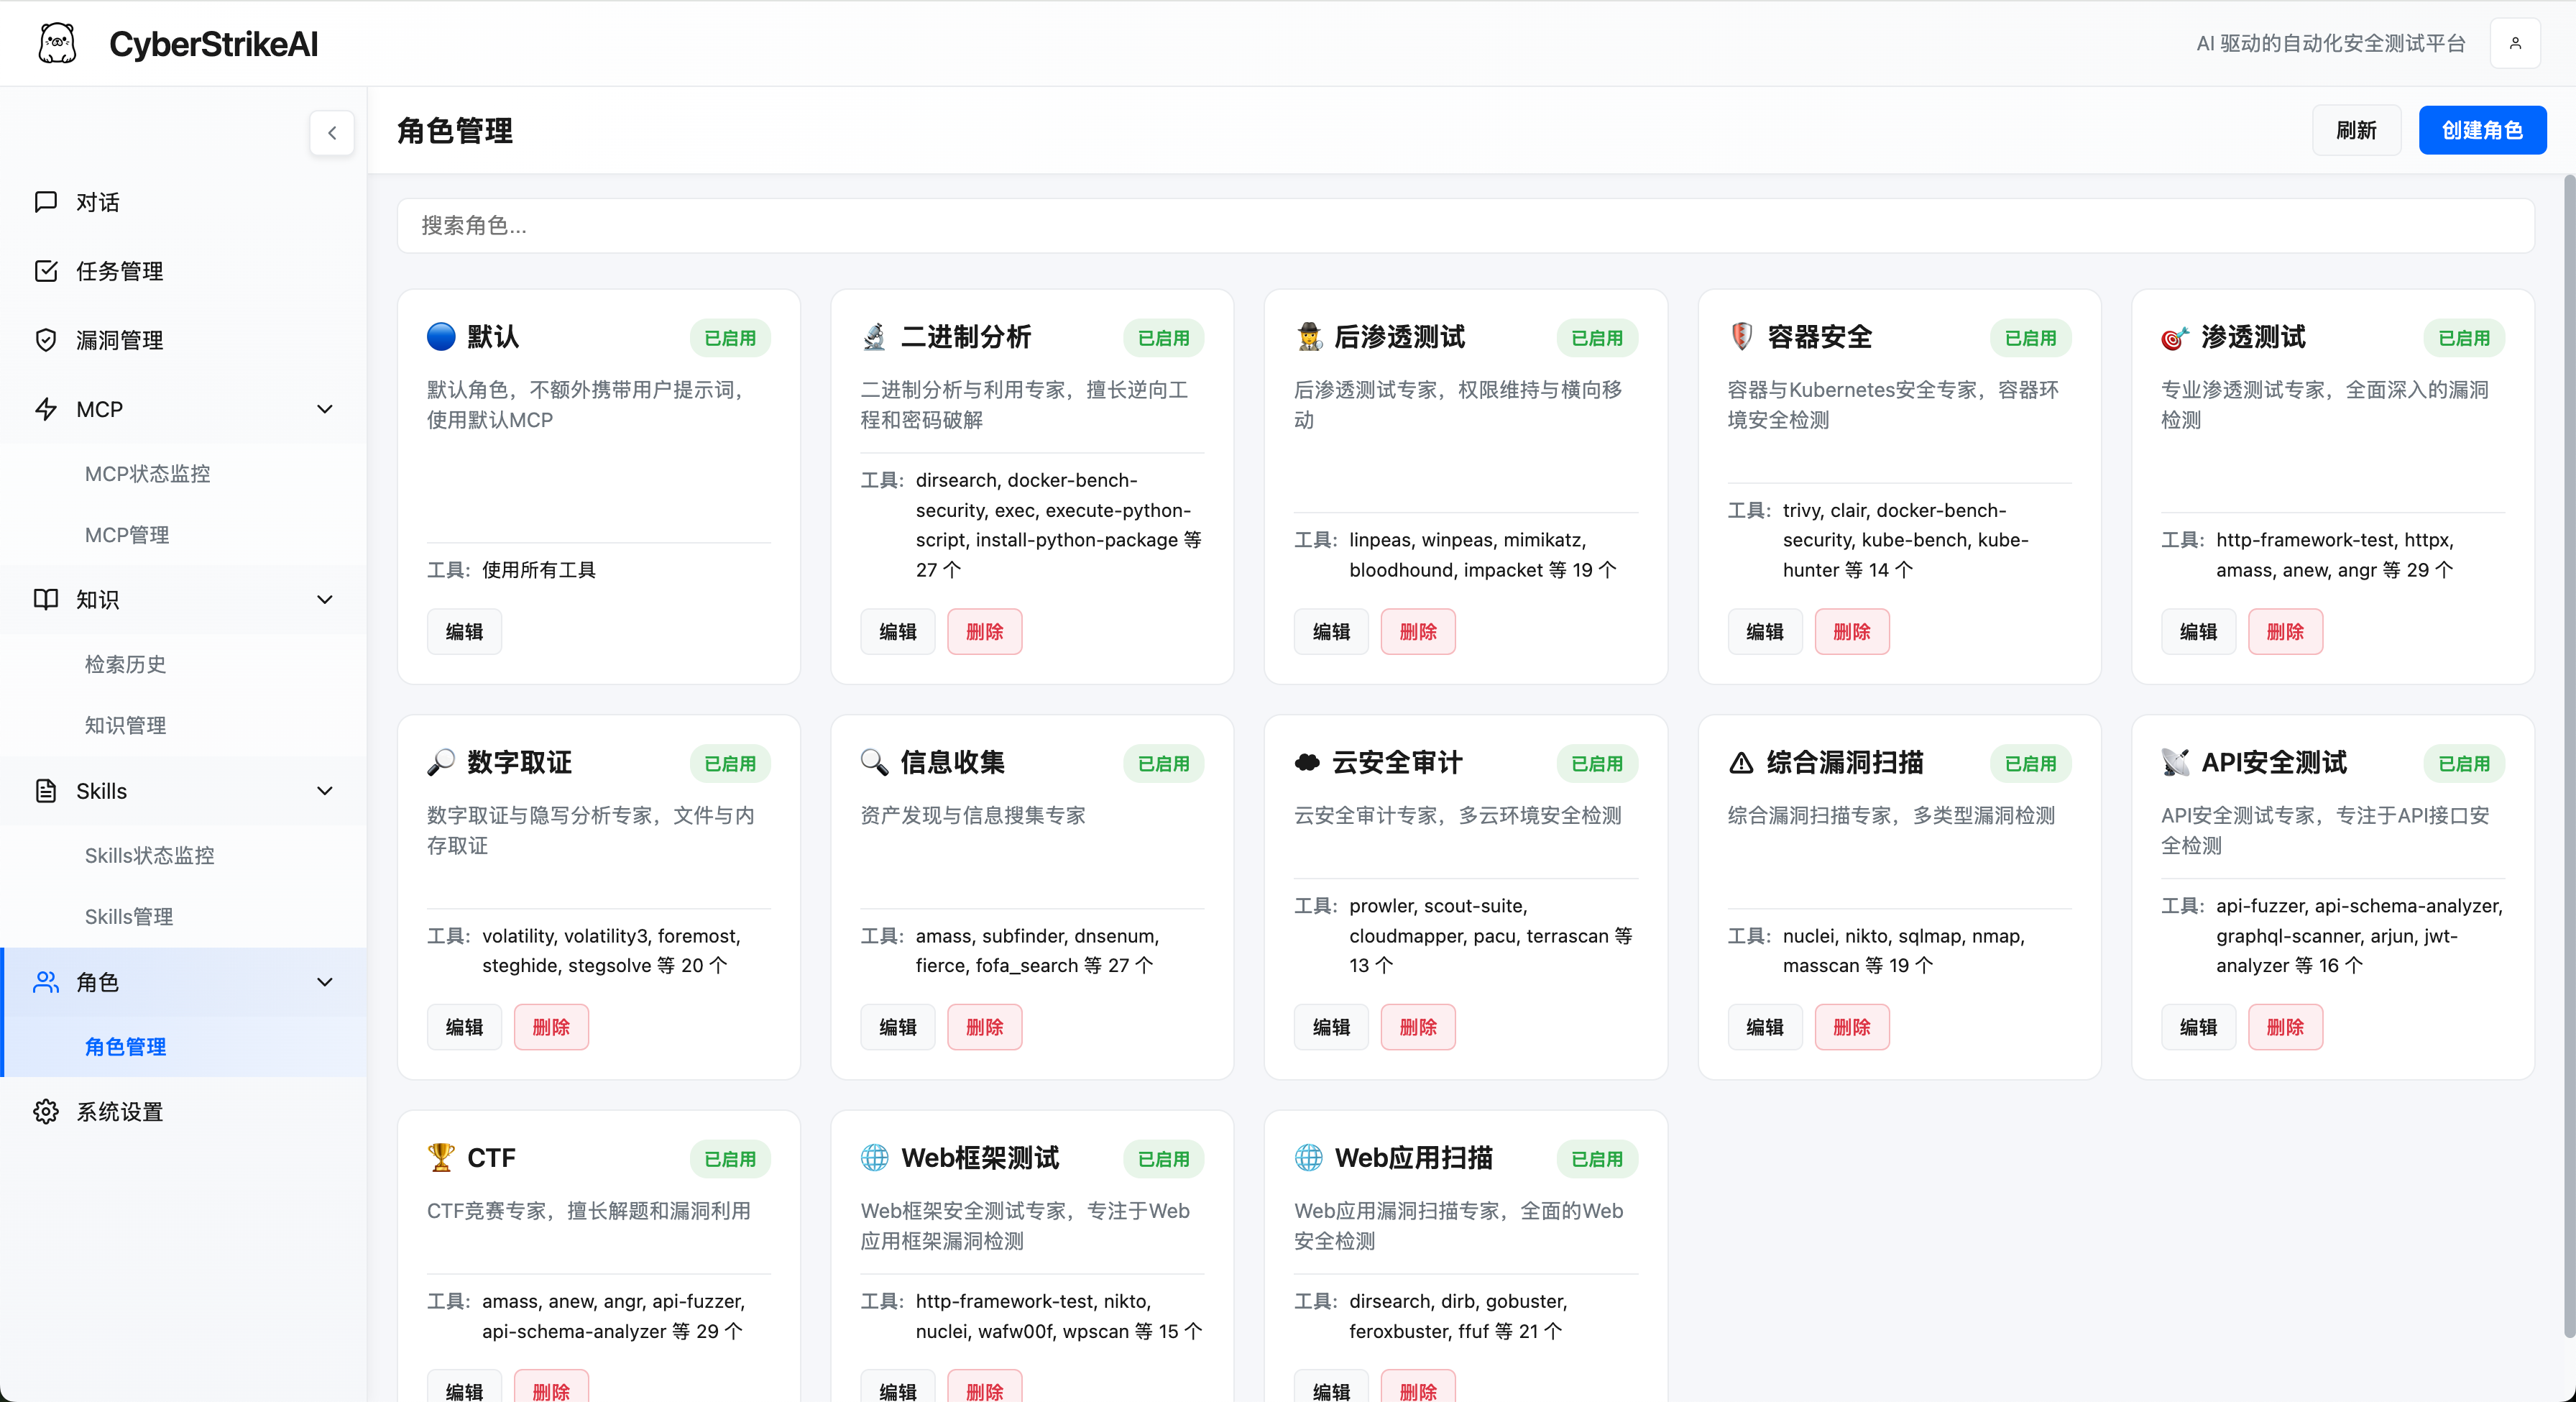
|
Systemeinstellungen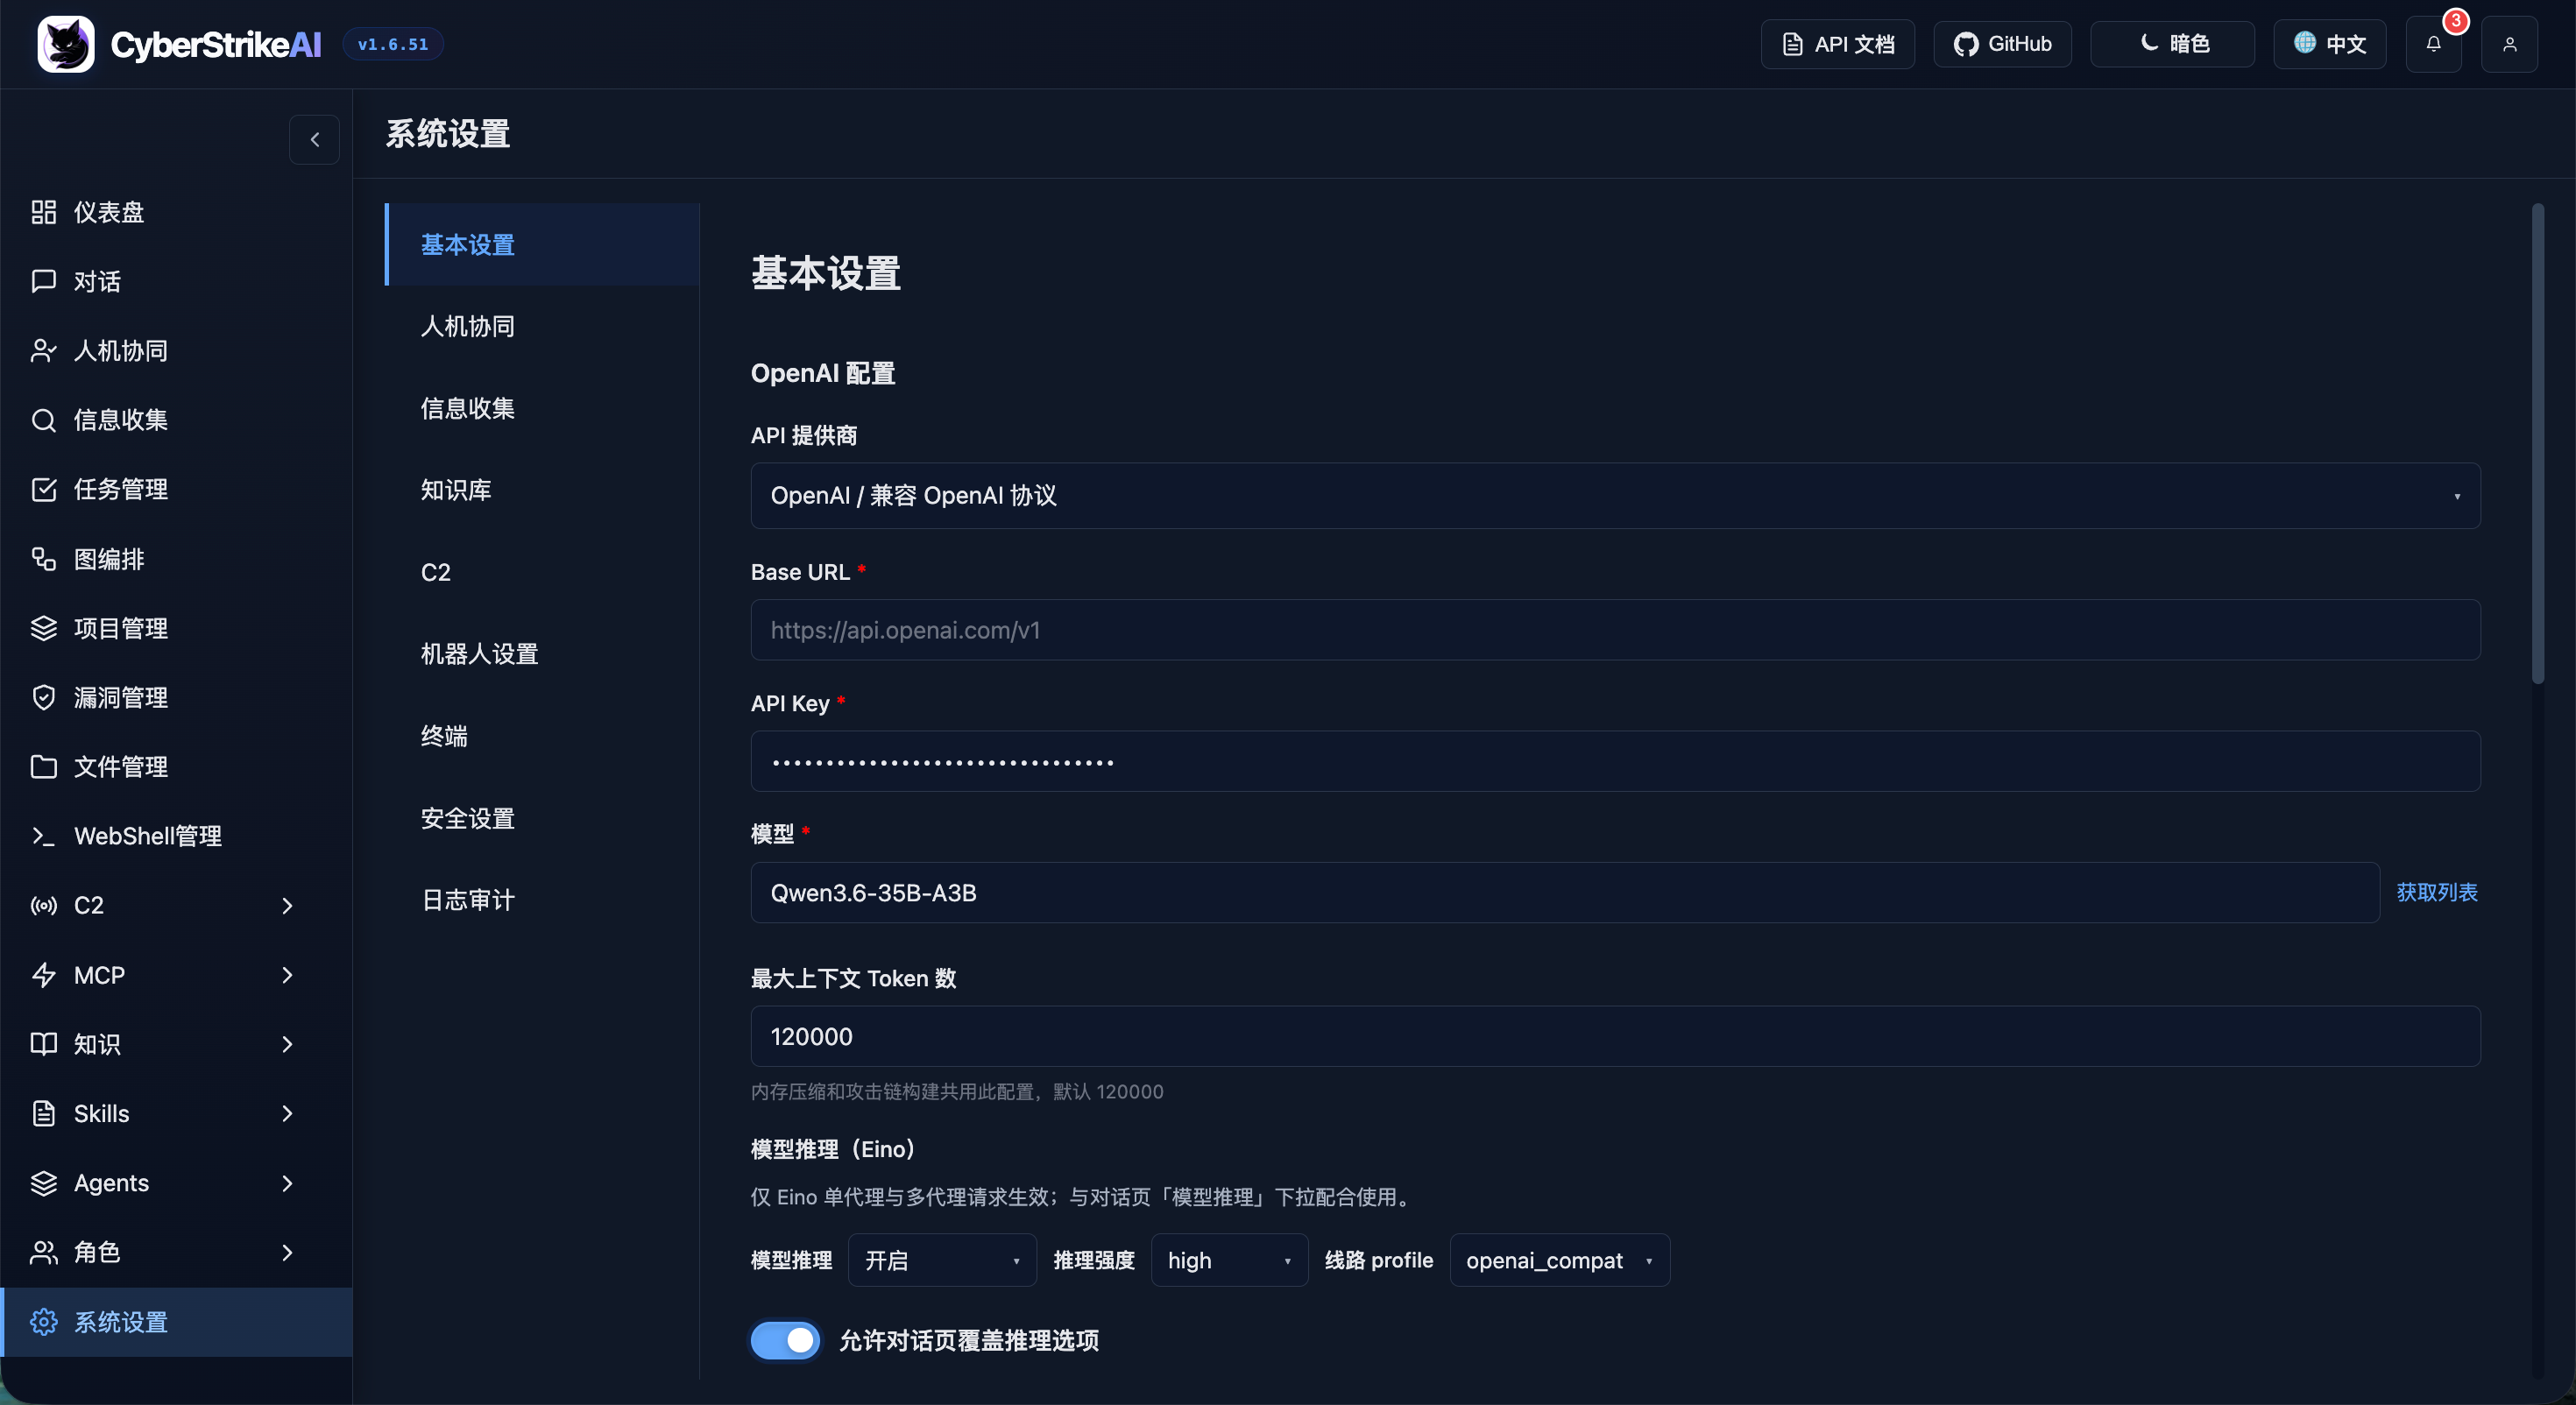
|
MCP-stdio-Modus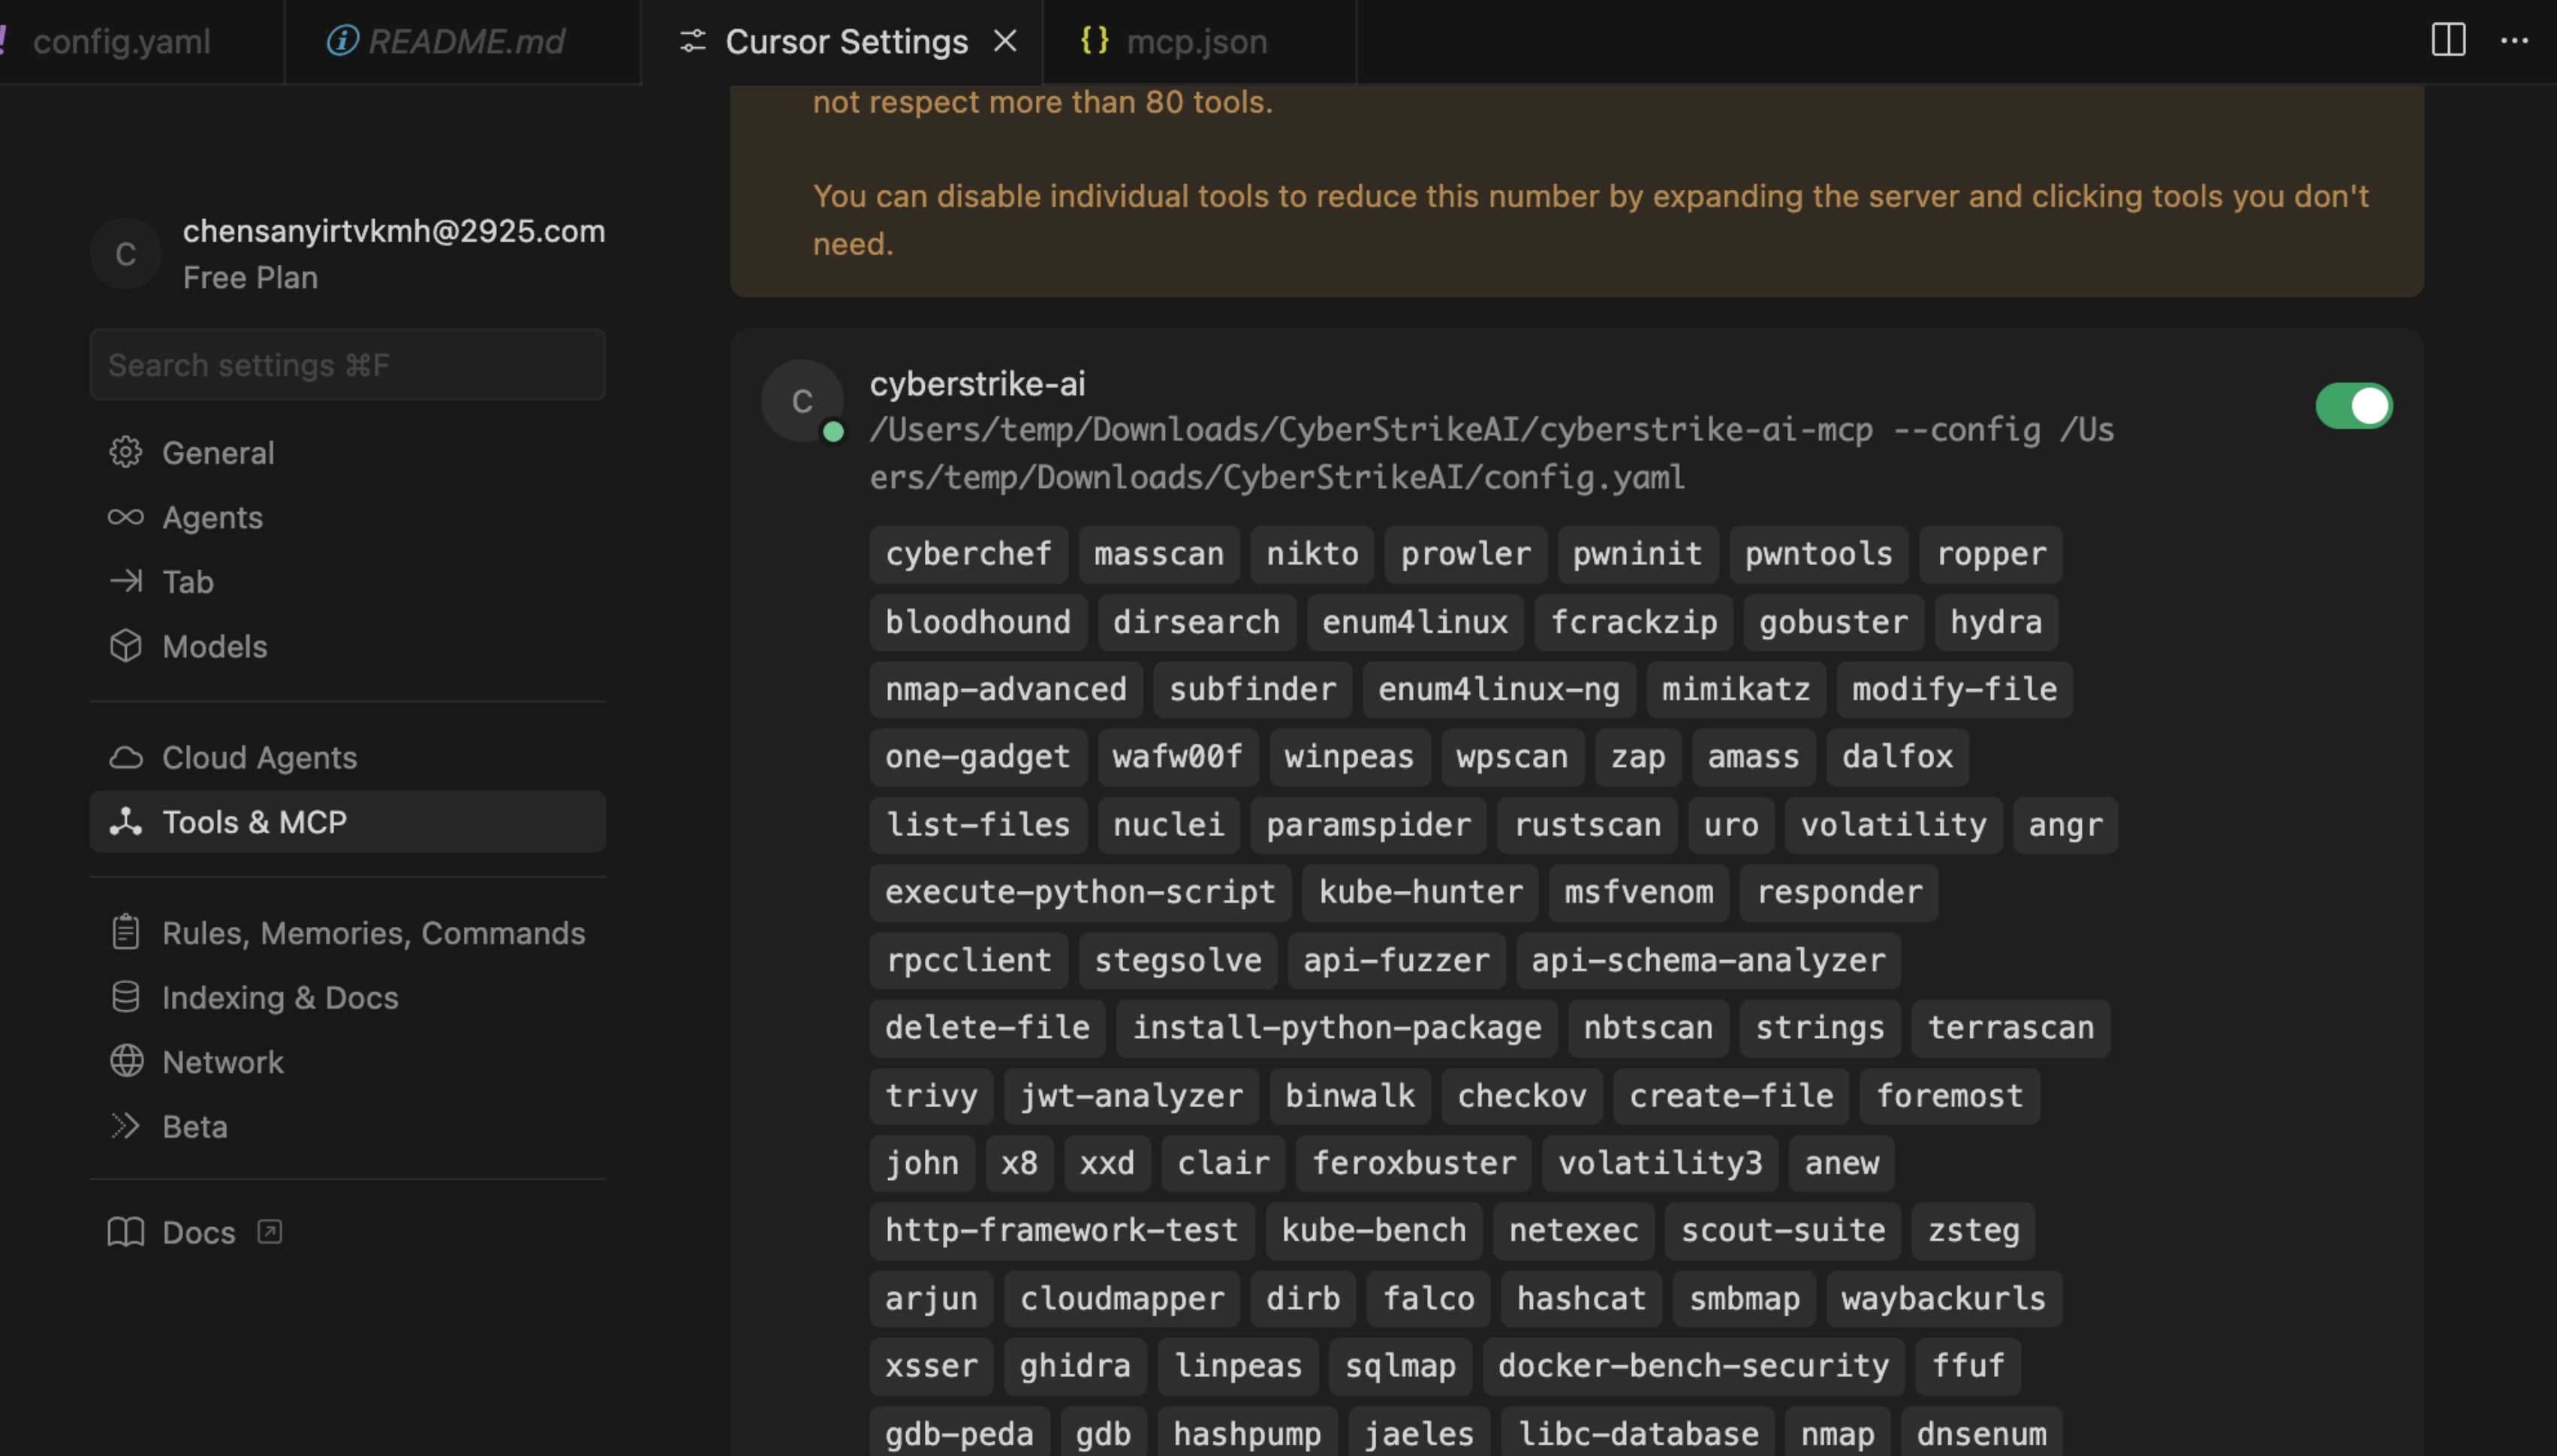
|
Burp-Suite-Plugin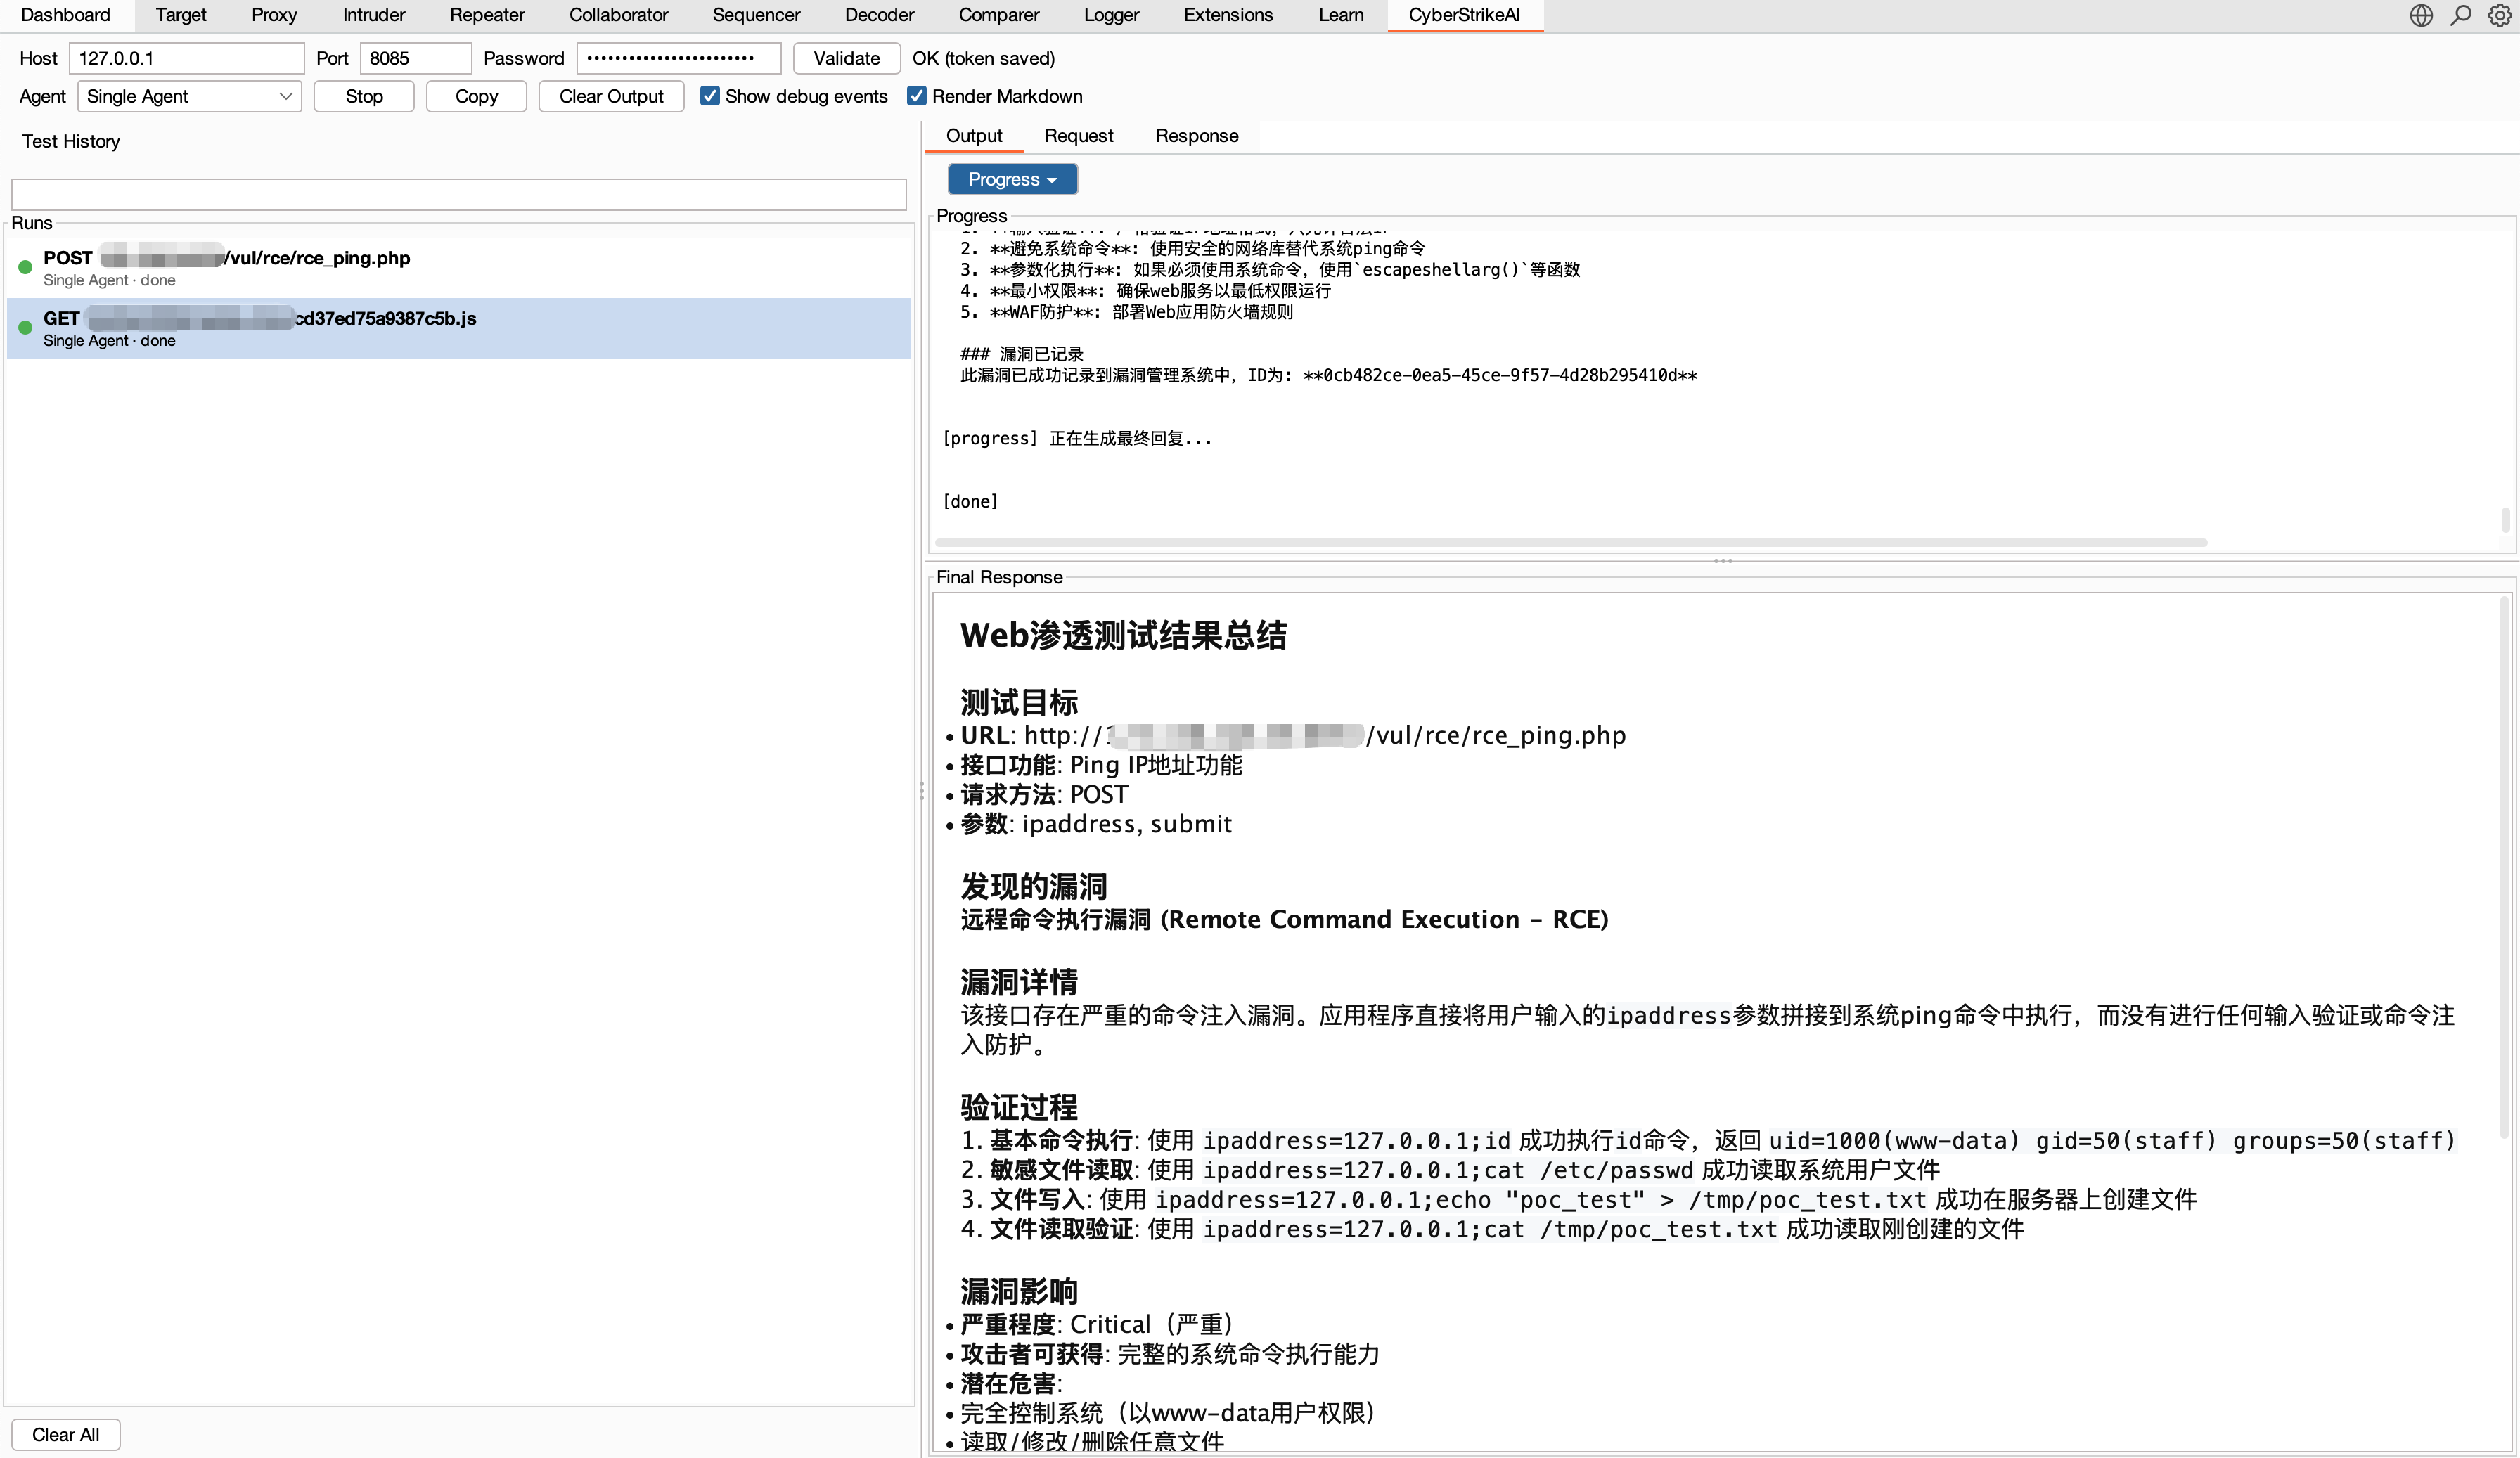
|
execution_id-Polling, Abbruch, Circuit Breakern pro Server, Nebenläufigkeitslimits und einheitlichen Ausgabebegrenzungen.