 baarai/artex
LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.
KI-gestütztes autonomes Penetration-Testing-System (Go-Backend + Next.js-Frontend)
Fork von ARTEX von Autumn-27 · englische Übersetzung der chinesischen Quelle · öffentlich gepflegt unter AGPL-3.0
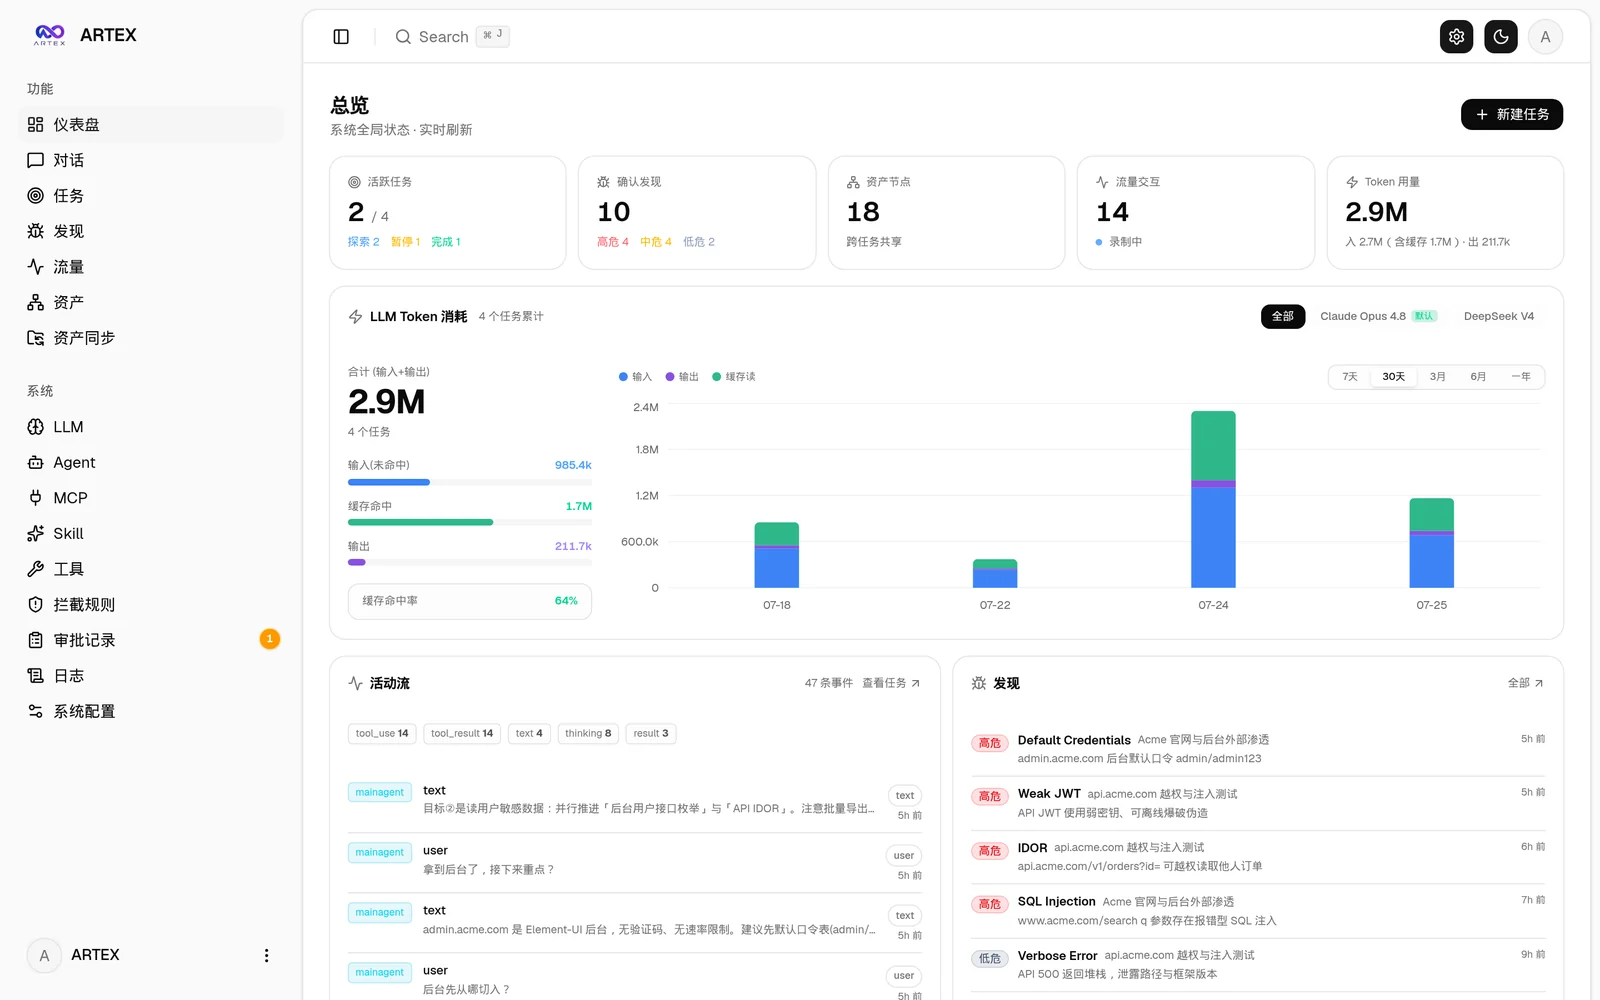
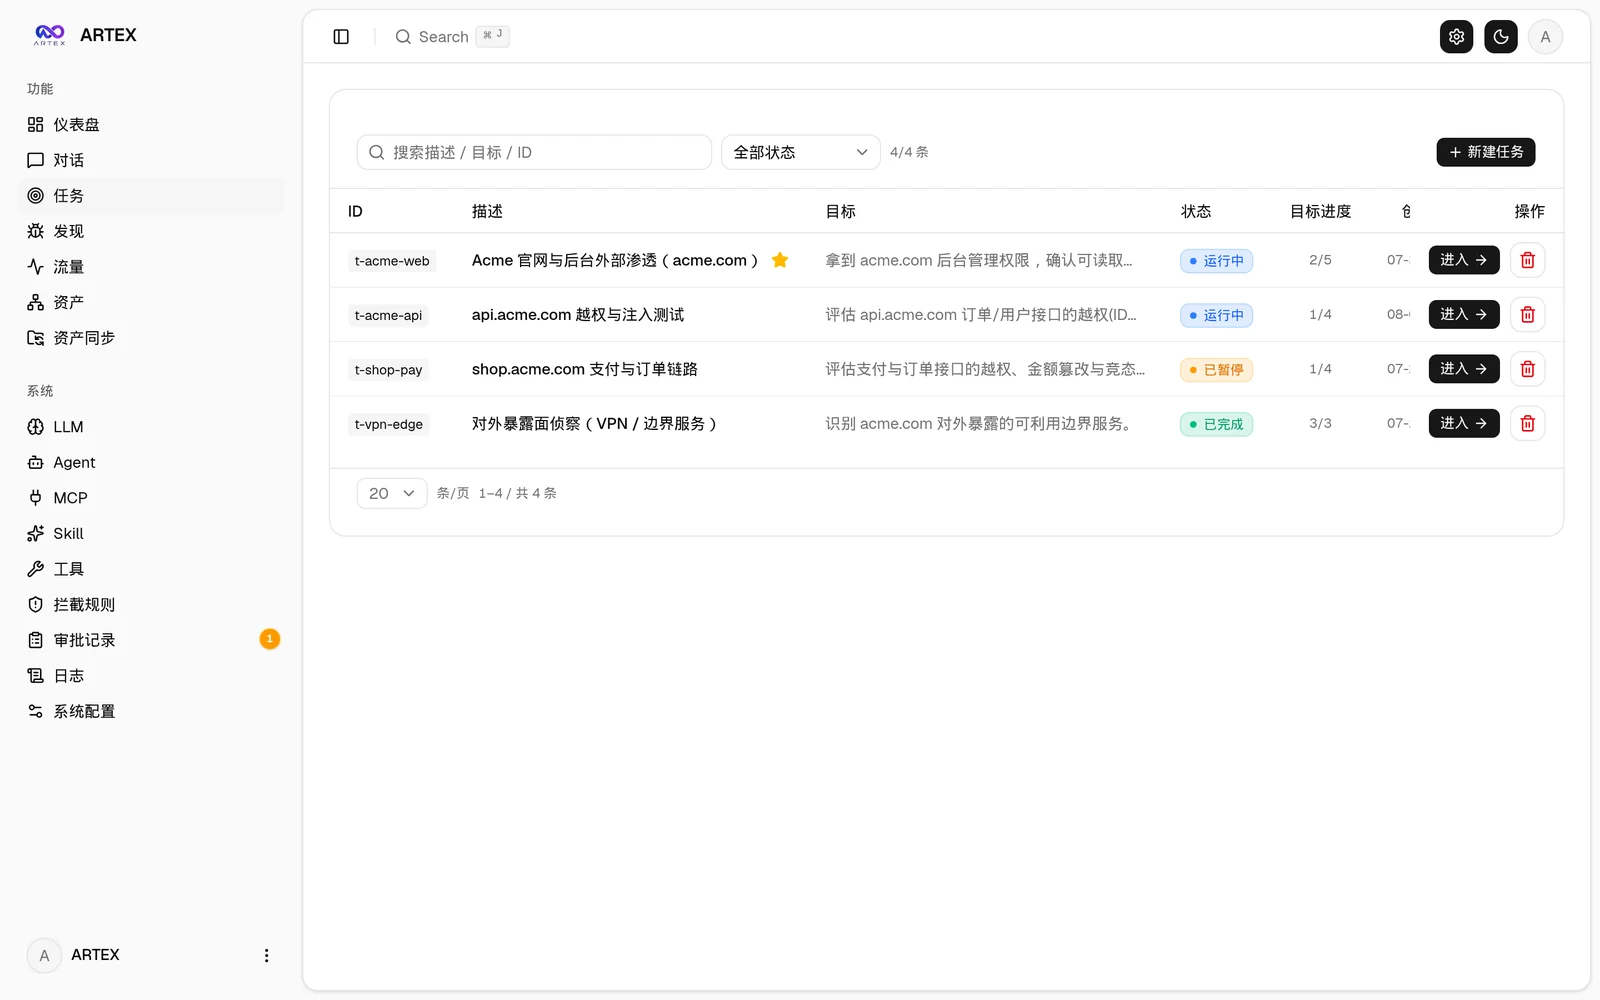
| Dashboard (Übersicht / Token-Nutzung / Aktivitätsstream) | Aufgabenliste |
|---|---|
 |  |
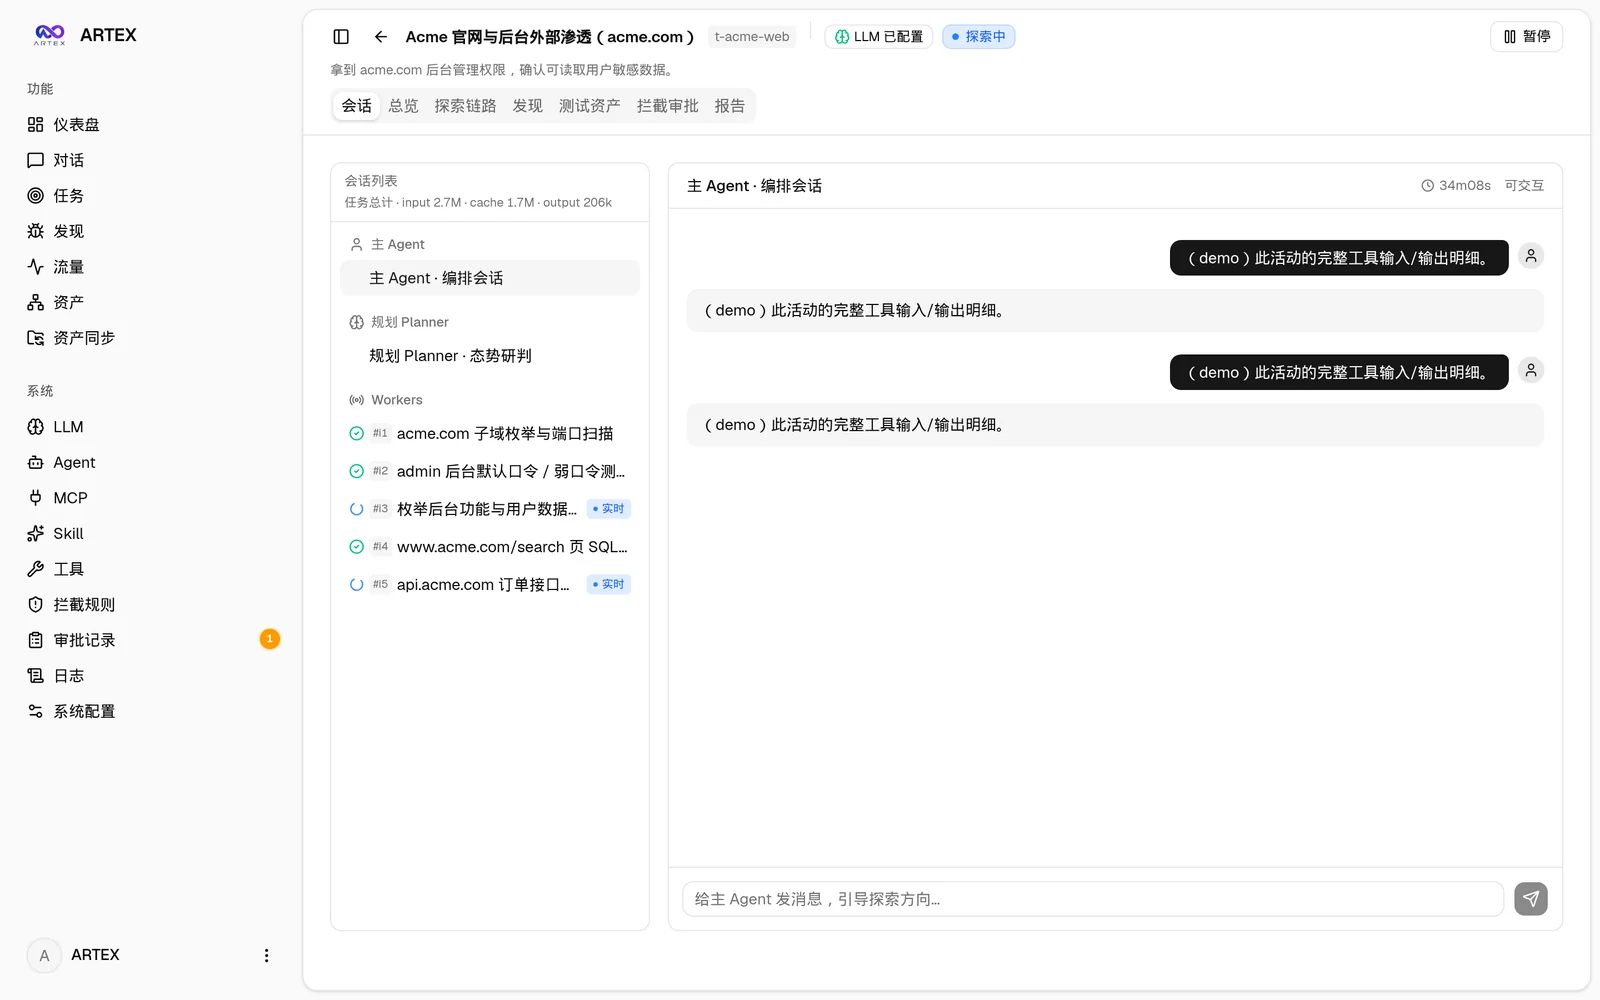
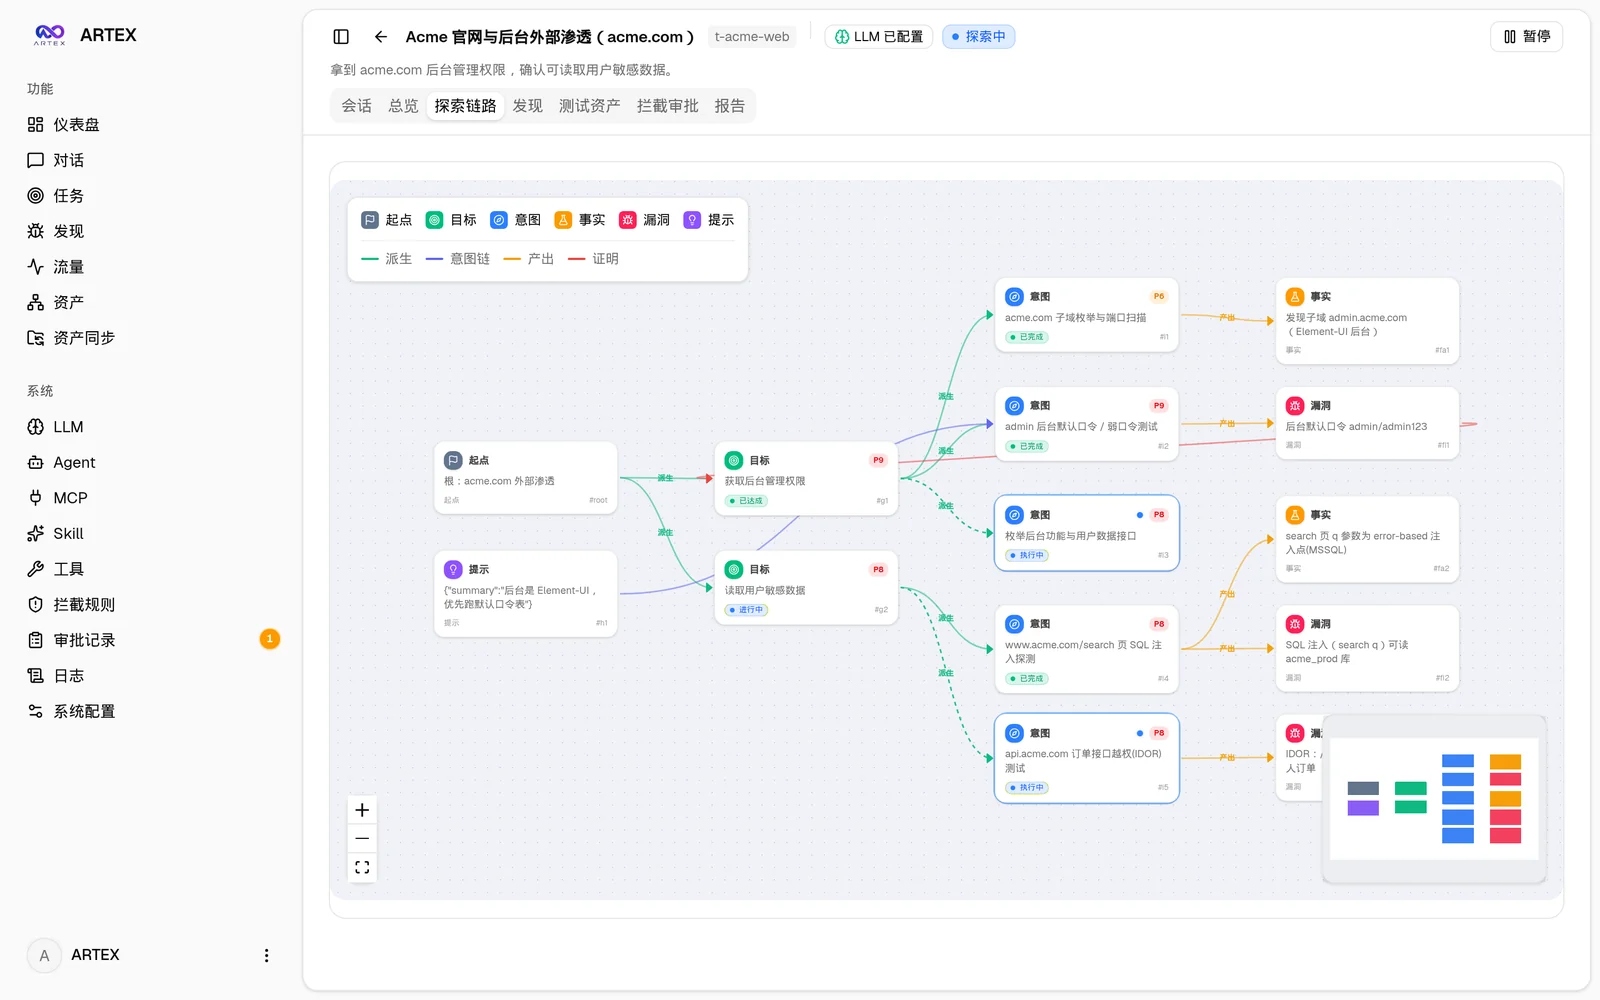
| Aufgabe · Ausführung (Sitzungen / Tool-Aufrufe) | Explorationsgraph |
|---|---|
 |  |
| Findings | Assets |
|---|---|
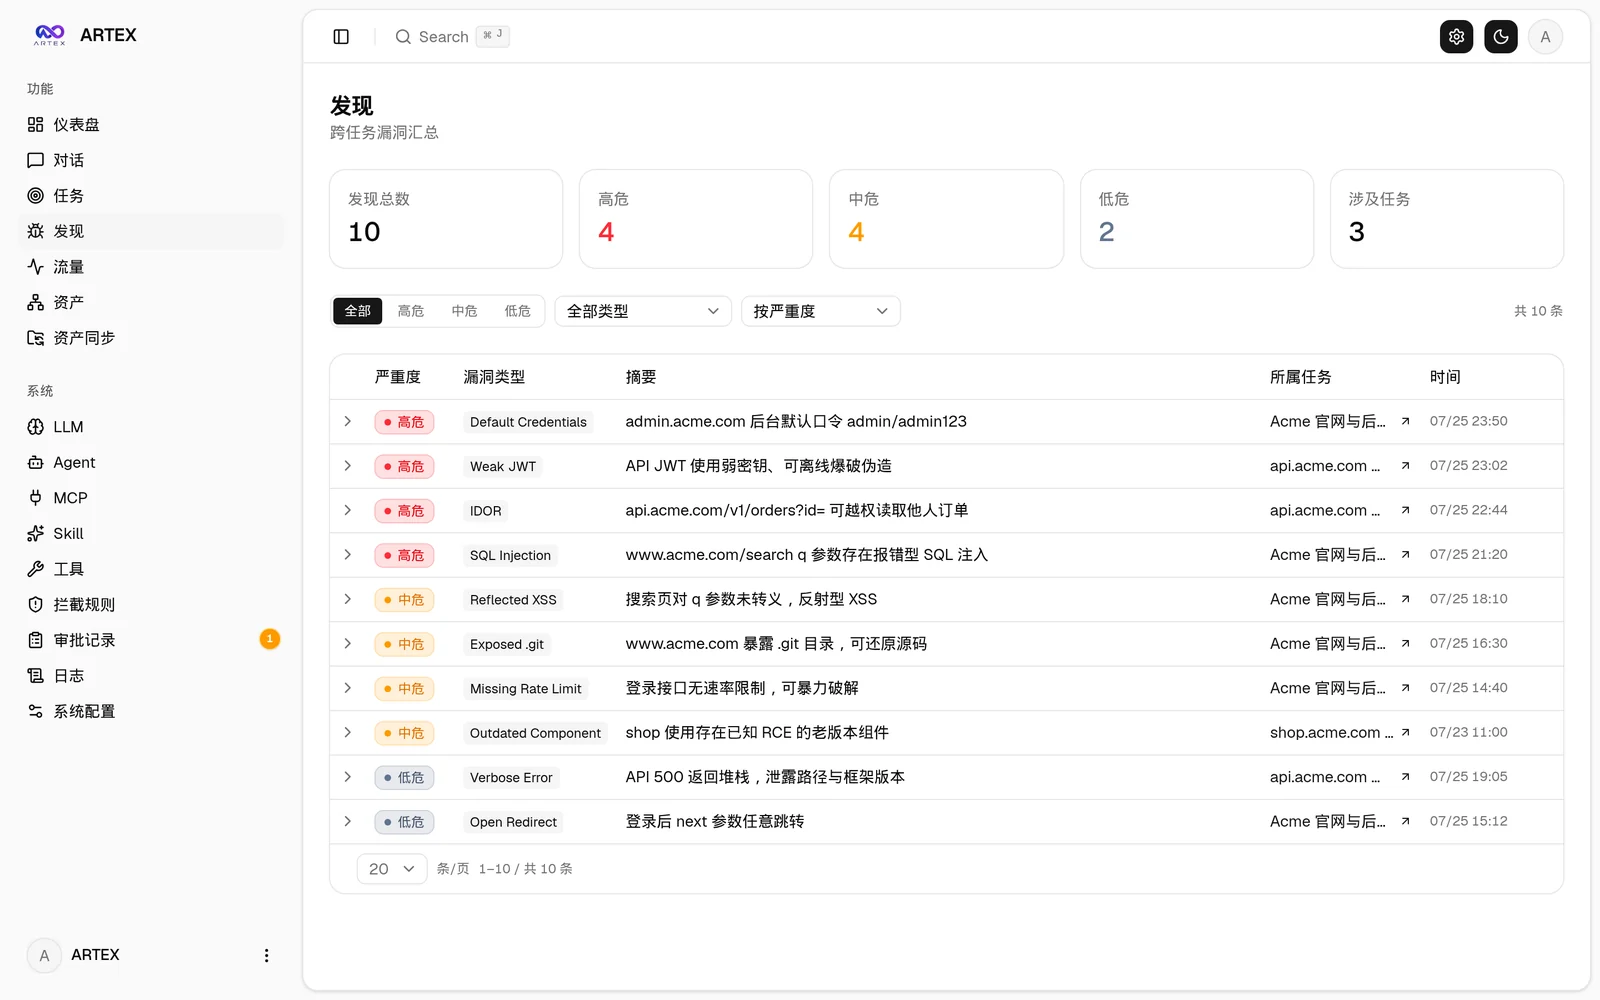 | 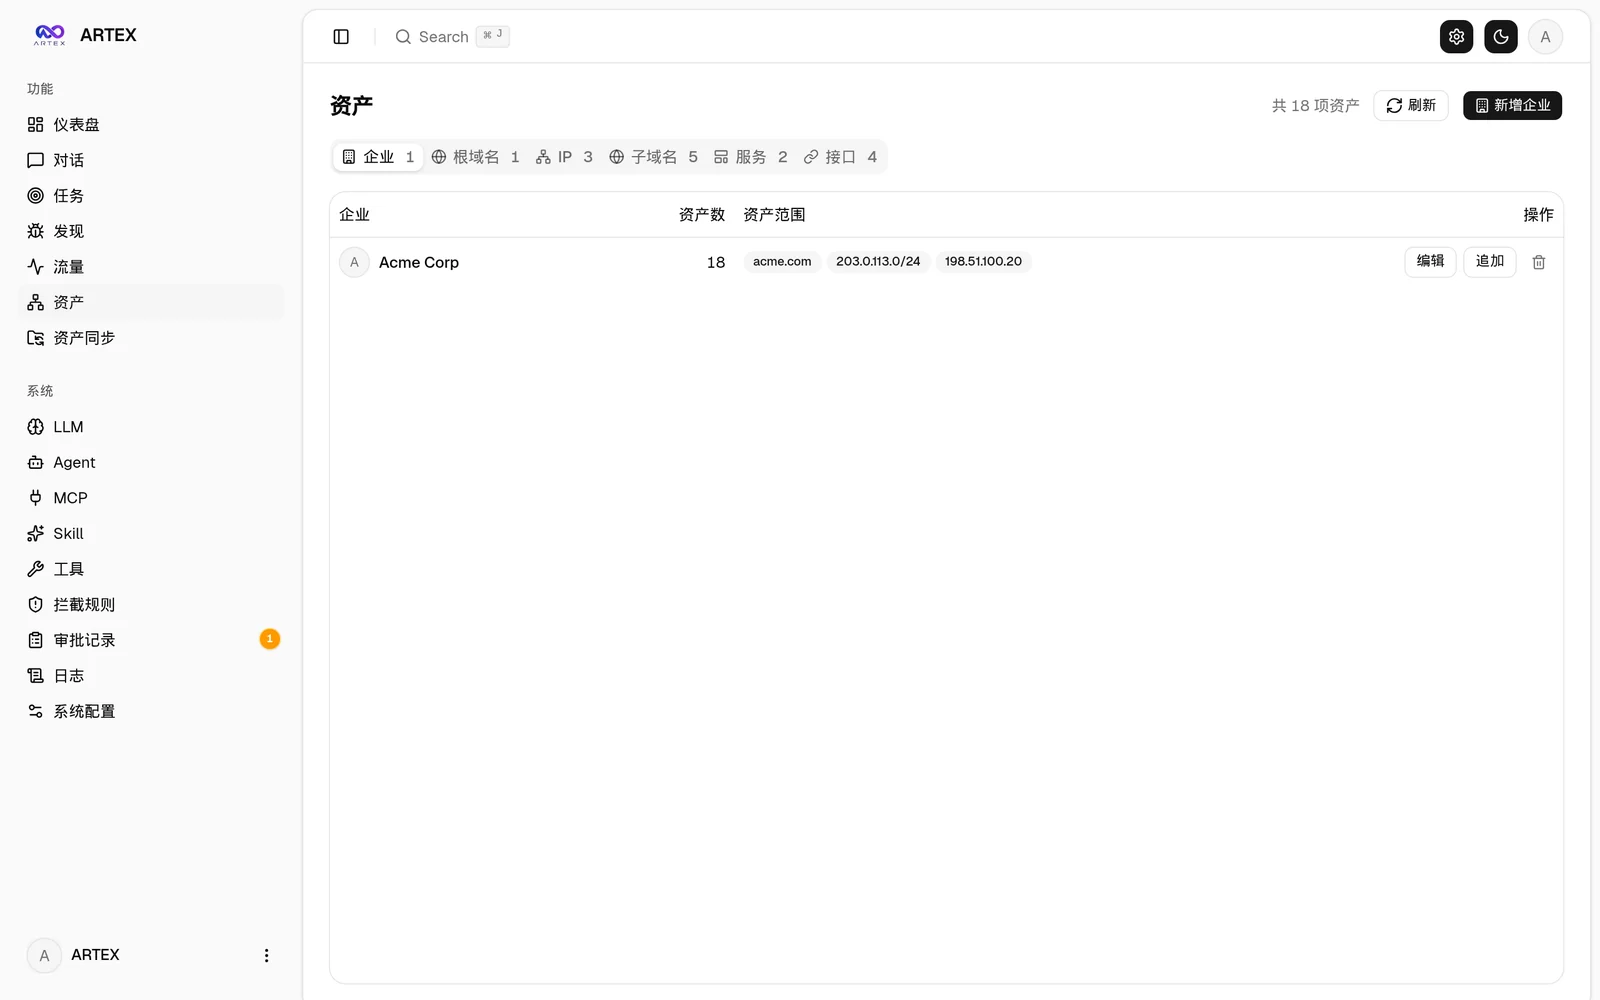 |
| Asset-Abdeckungsgraph (kraftgerichtetes Layout · getestete Hervorhebungen · Knoten ein-/ausklappen) |
|---|
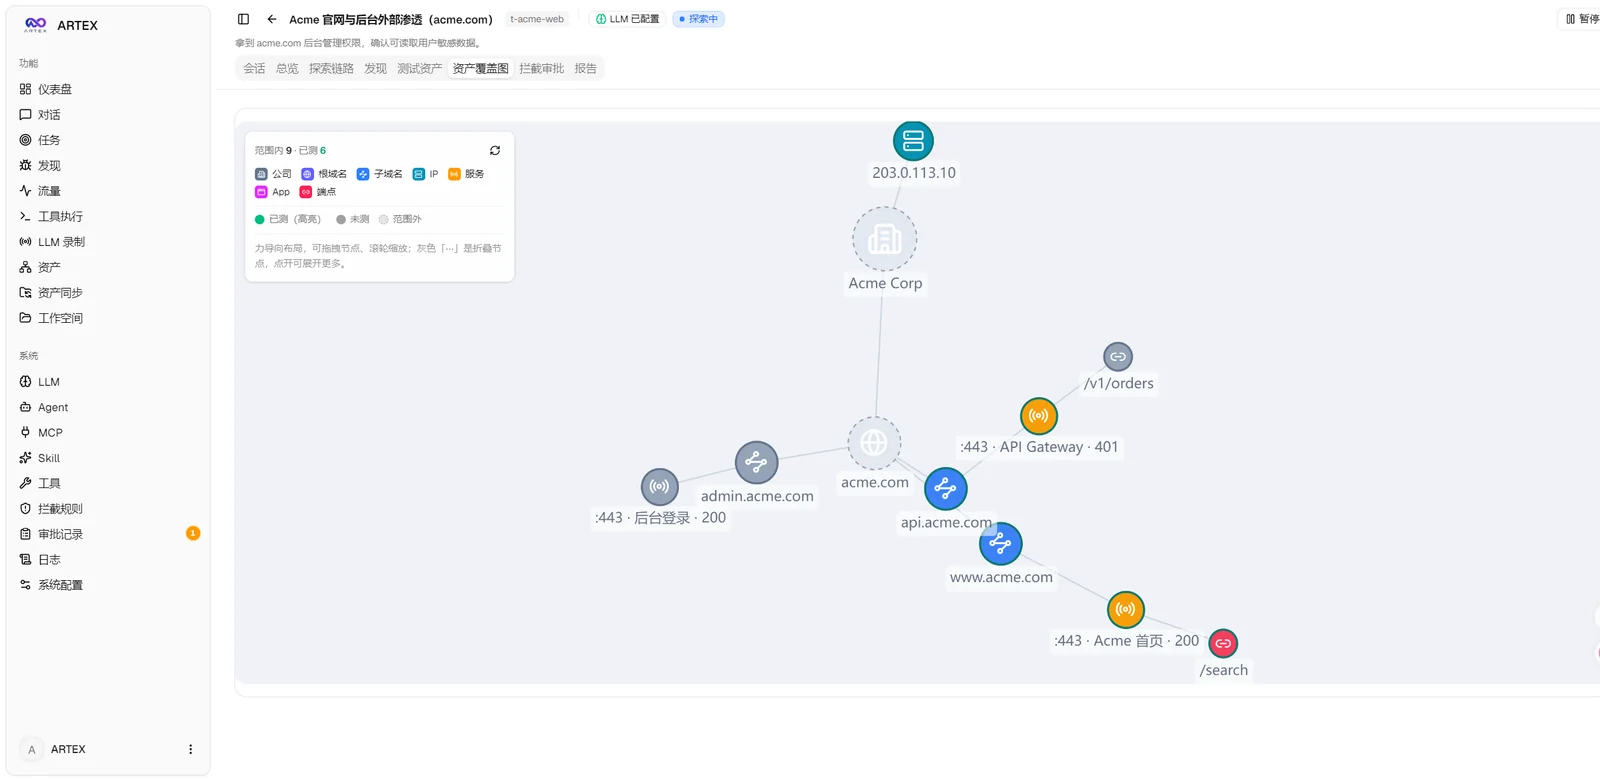 |
| Traffic-Aufzeichnung | Human-in-the-loop-Chat |
|---|---|
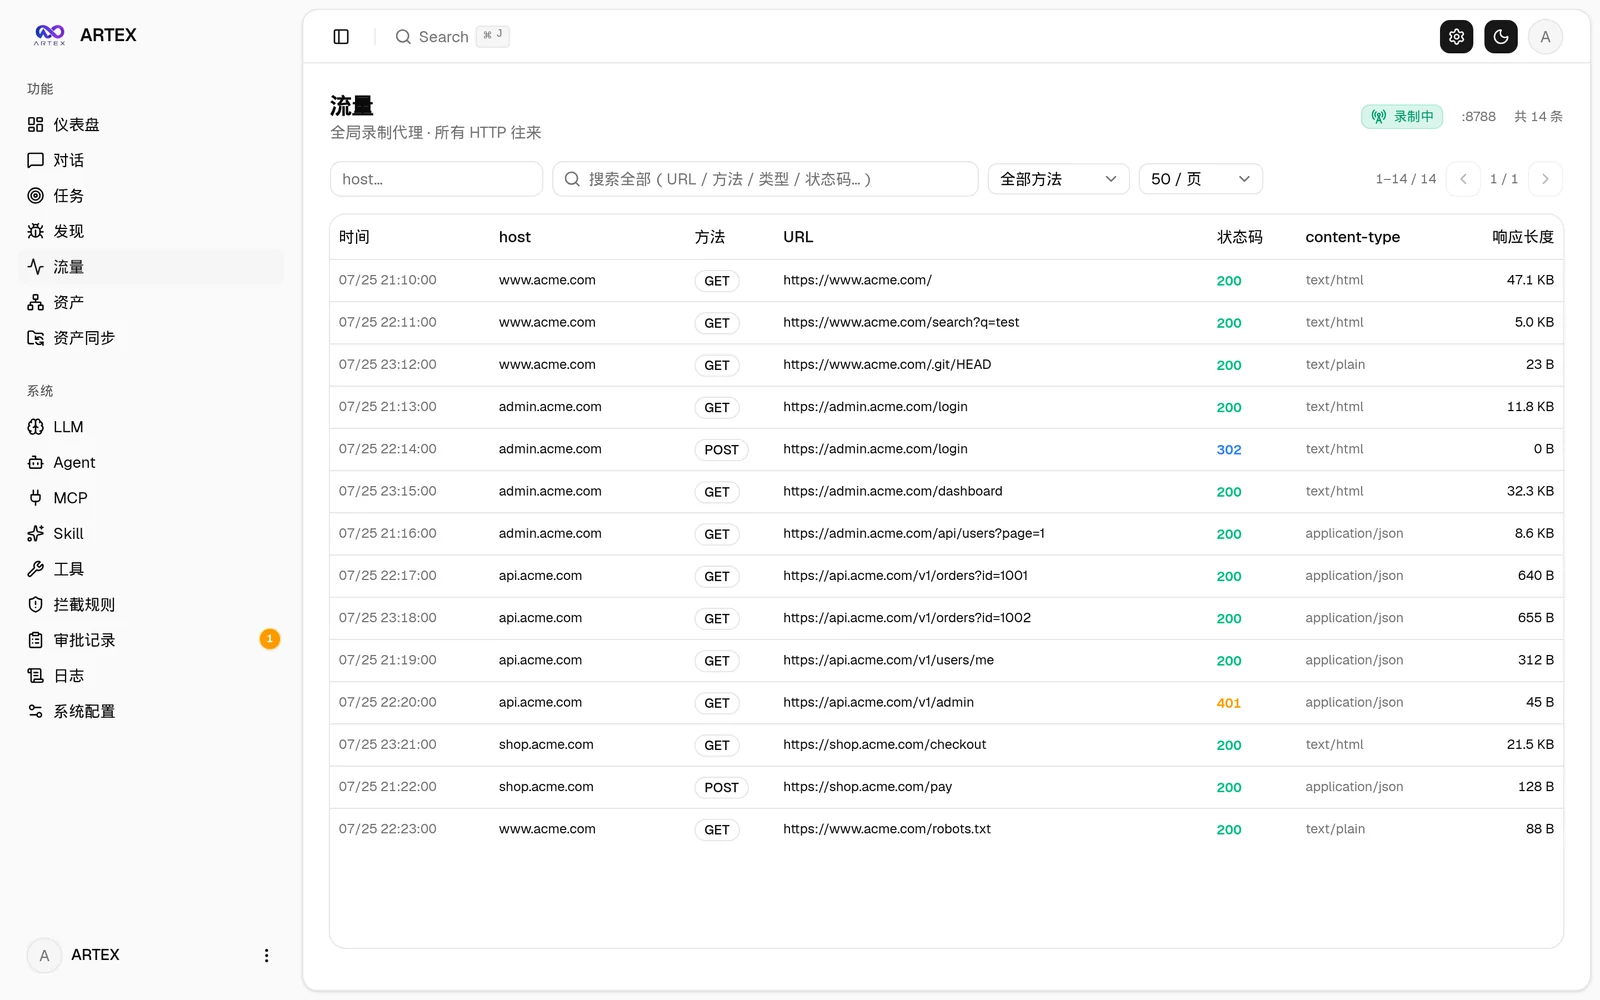 | 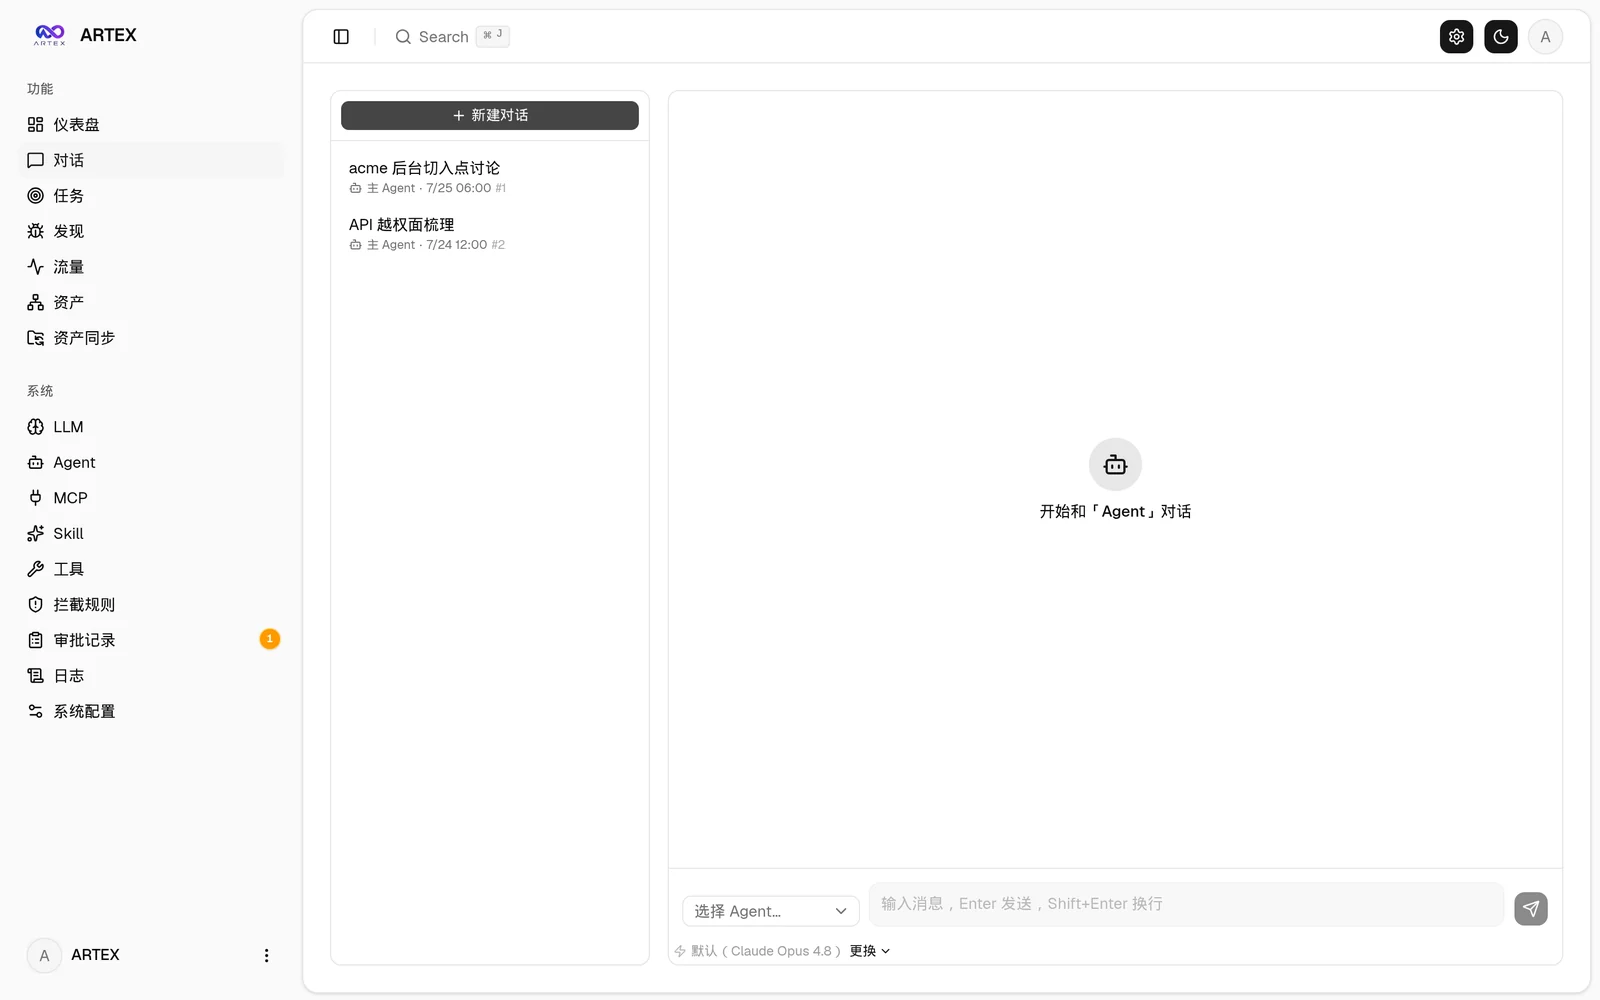 |
| Agent-Verwaltung | LLM-Konfiguration |
|---|---|
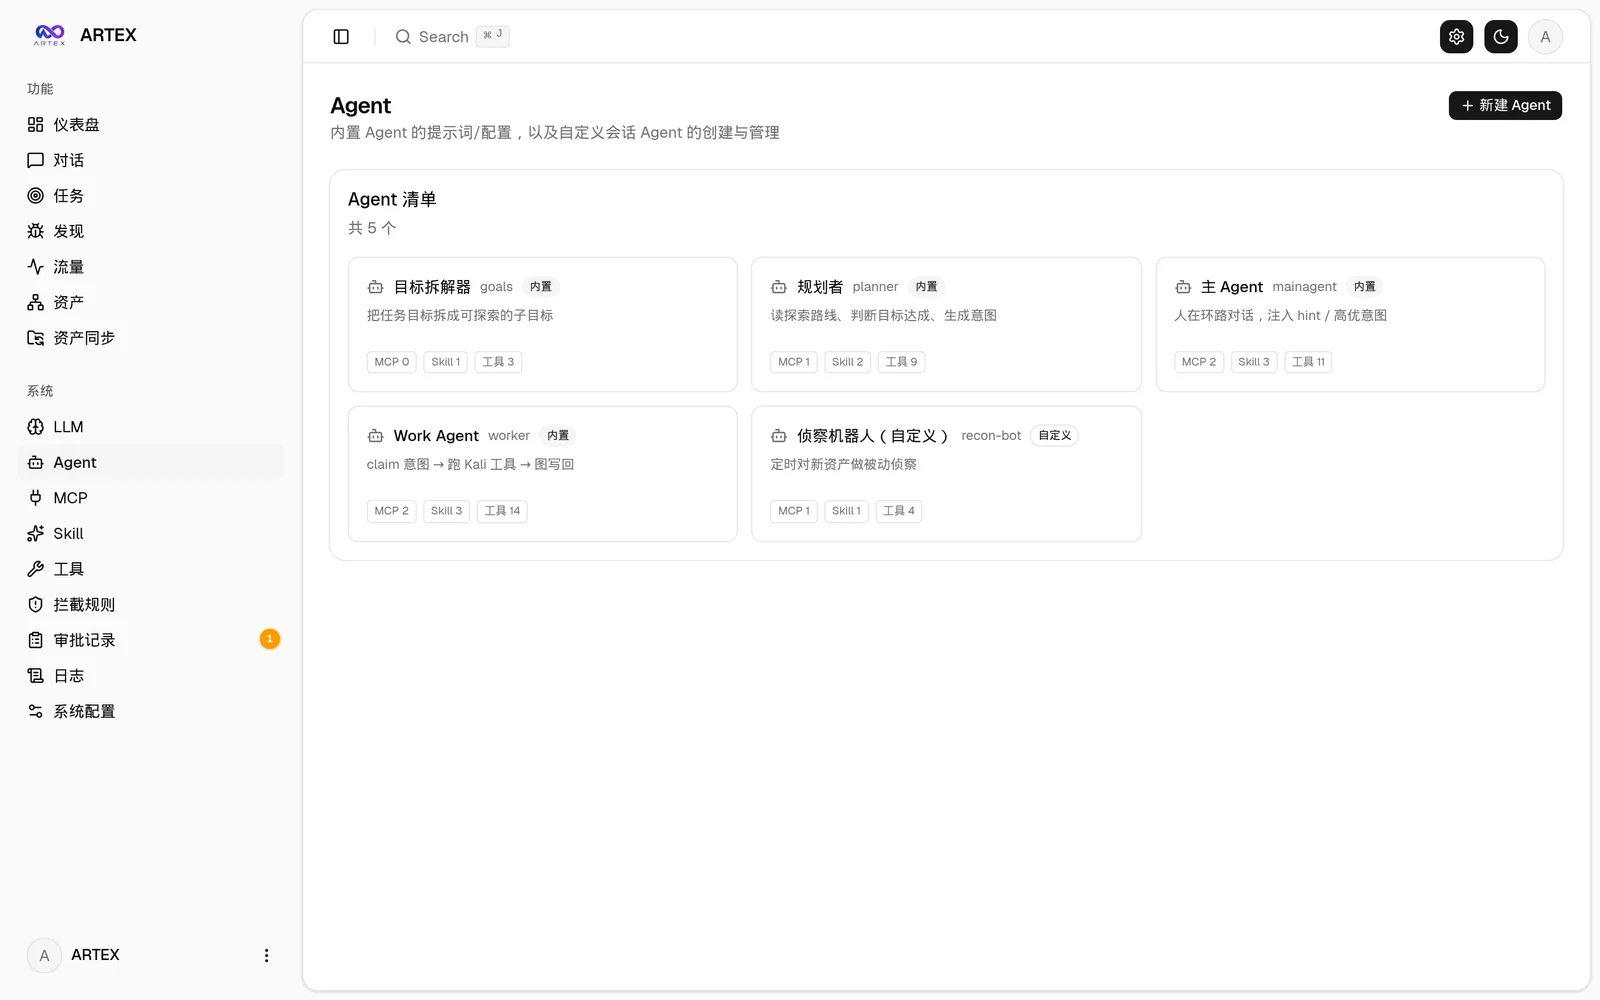 | 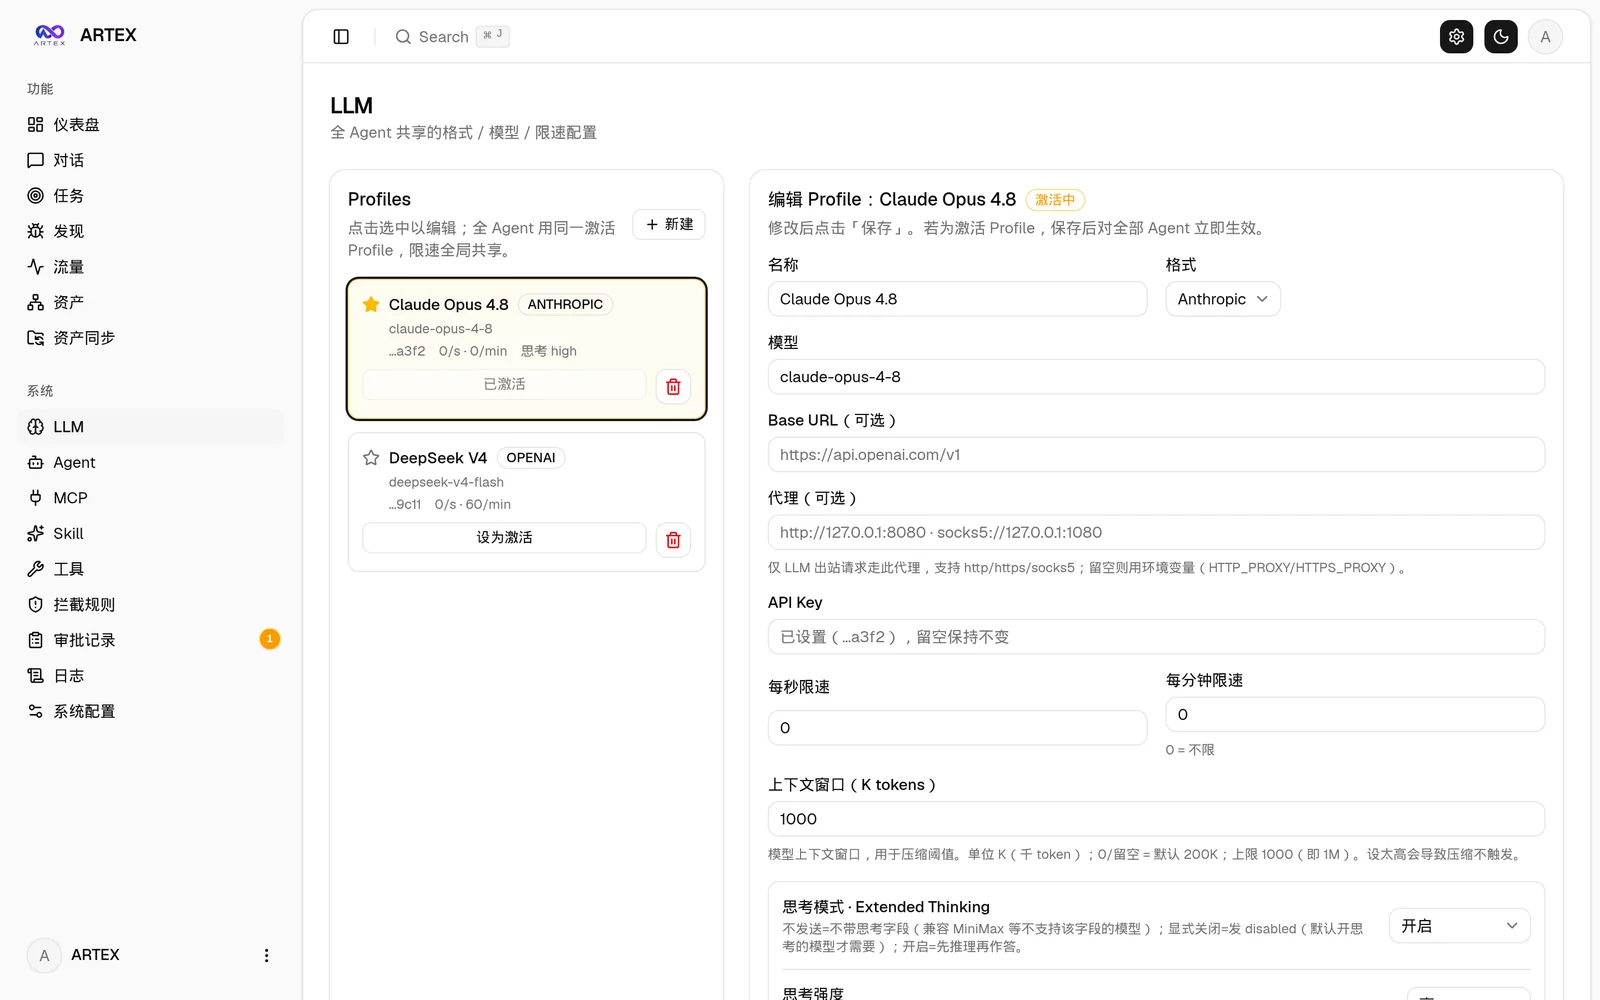 |
| Abfang-Genehmigungen | Backend-Logs |
|---|---|
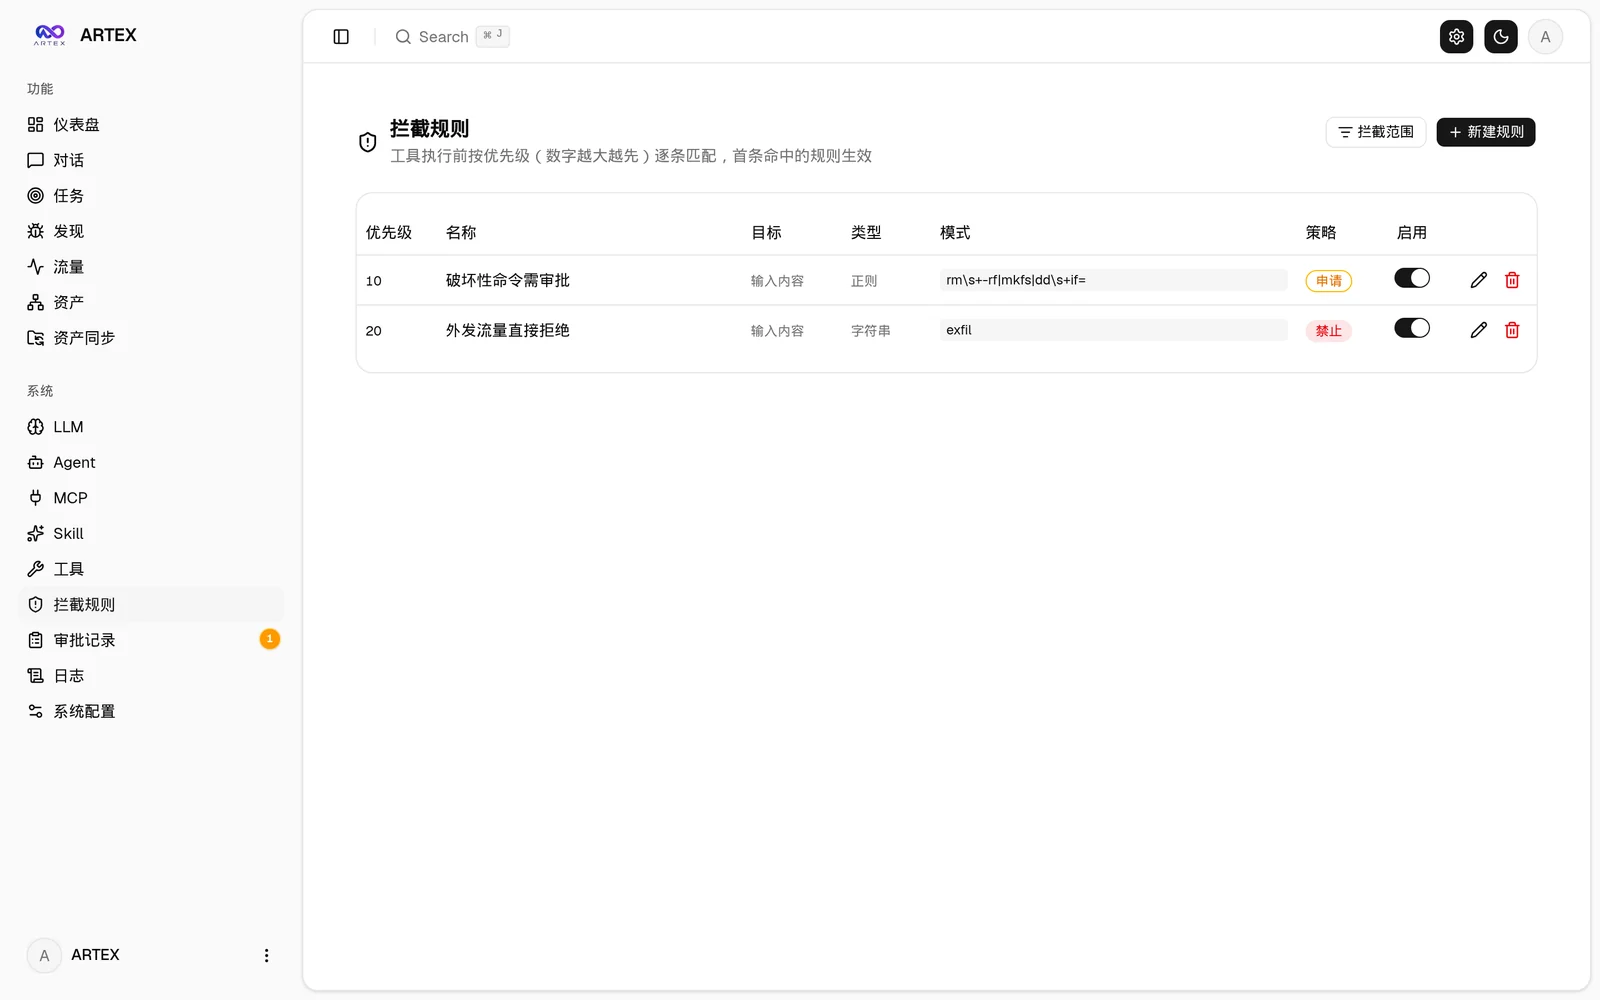 | 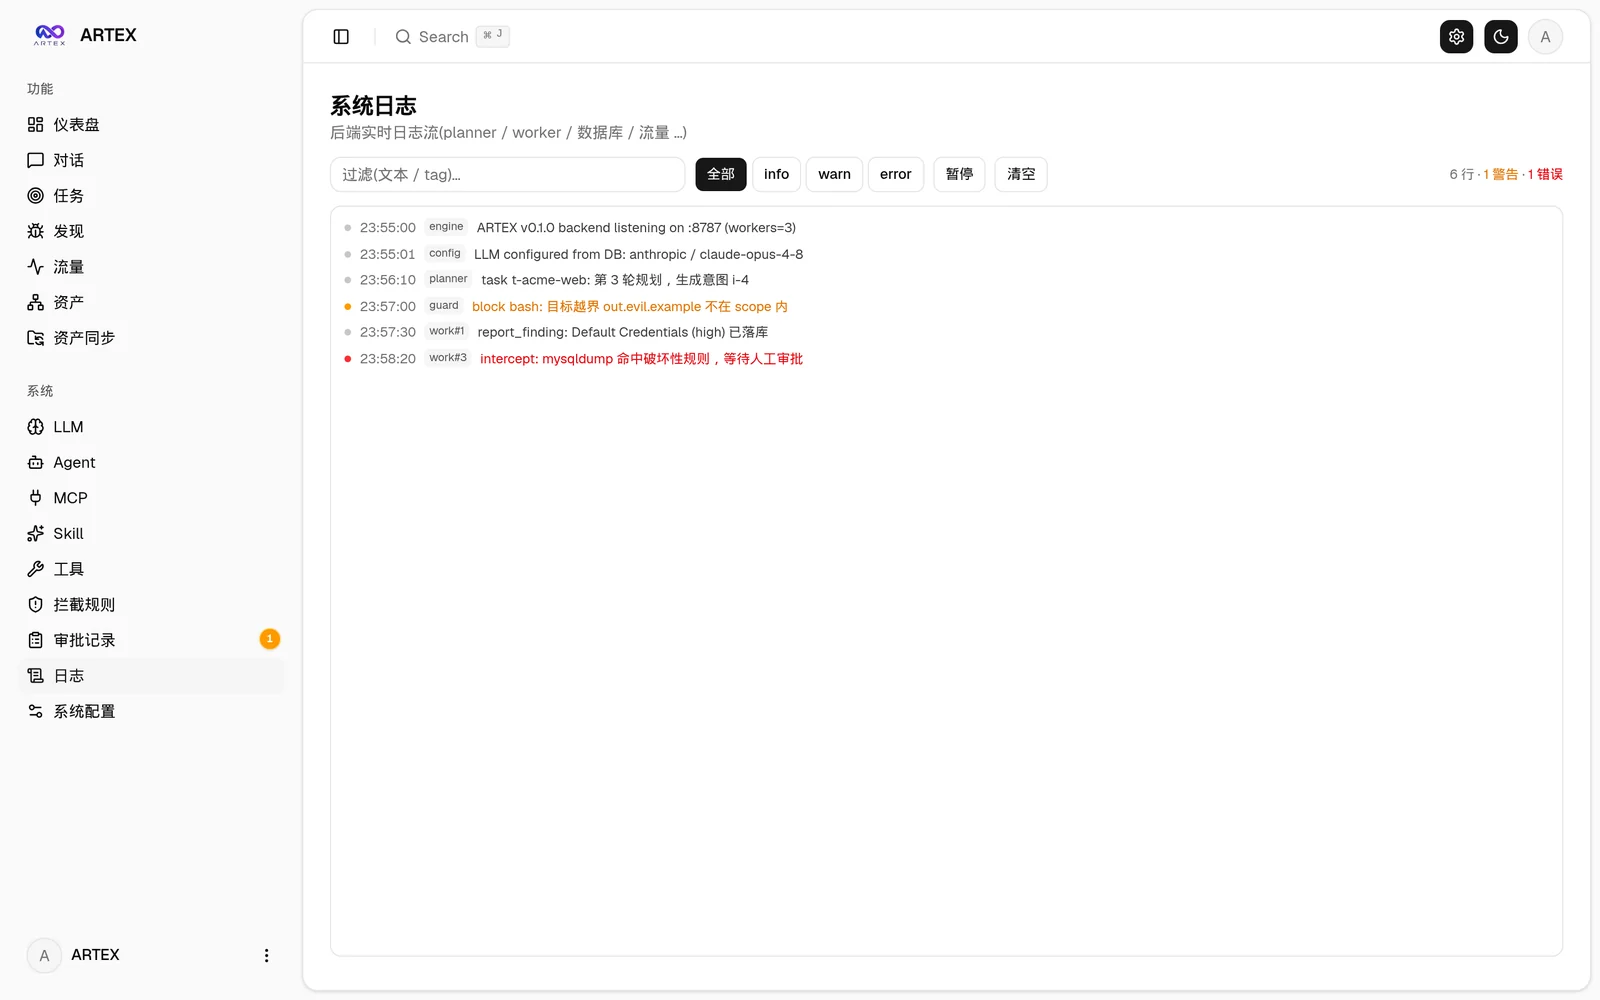 |
Die globalen "Genehmigungsdatensätze", die aufgabeninternen "Abfang-Genehmigungen" und die Genehmigungskarten in Unterhaltungen unterstützen alle das Aufklappen zur Detailansicht. Die Anzeigestruktur orientiert sich an der AegisHook-Genehmigungsdetail-Komponente und verwendet dabei die Komponenten und das Theme von ARTEX wieder:
Die mitgelieferte Browser-Erweiterung (extension/) verwandelt Ihr eigenes Surfen in für den Agenten sichtbare Nachweise: Melden Sie sich einmal bei einem authentifizierten Ziel an (einschließlich Captchas, E-Mail-OTP und 2FA), und die erfassten Anfragen/Antworten landen im Traffic-Speicher von ARTEX wie proxy-aufgezeichneter Traffic – bereit zur Suche und Verknüpfung mit Findings:
extension/ (Chrome/Edge, Entwicklermodus → Entpackte Erweiterung laden);POST /api/traffic/ingest gesendet (authentifiziert). Binäre Bodies (Bilder, Schriftarten) werden übersprungen, Bodies werden bei 256 KiB abgeschnitten, Stapel sind auf 50 Einträge begrenzt;Synchronisieren Sie Asset-Daten direkt aus ScopeSentry und vermeiden Sie doppelte Erfassung:
Erfordert eine PostgreSQL-Datenbank; die Exploration erfordert ein LLM (
ANTHROPIC_API_KEYoderOPENAI_API_KEY, die auch in der UI konfiguriert werden können).
git clone https://github.com/BaaRai/ARTEX.git
cd ARTEX
./install.sh
Das Skript wird: Docker erkennen / automatisch installieren → dann können Sie ① alles über Docker oder ② lokalen Build und Start wählen:
.env wird automatisch geschrieben → docker compose up -d.config.json → go baut die eingebettete einzelne Binärdatei → startet.Nach der Installation öffnen Sie http://localhost:8787 (beim ersten Aufruf legt /setup das Admin-Passwort fest).
git clone https://github.com/BaaRai/ARTEX.git
cd ARTEX
cp .env.example .env          # set POSTGRES_PASSWORD, optionally ANTHROPIC_API_KEY
docker compose up -d          # pulls the autumn27/artex image + postgres
# → http://localhost:8787
Das Image enthält bereits gängige Tools (ripgrep/curl/vim/npm/nmap…); ./skills und ./data werden über Bind-Mounts persistiert.
Für Remote-MCP können Sie in den Systemeinstellungen http (Streamable HTTP) oder sse (Legacy-SSE) wählen.
Legacy-SSE-Server bauen den Event-Stream üblicherweise mit GET /sse auf und empfangen anschließend JSON-RPC-Anfragen über die
vom Server zurückgegebene /message?sessionId=...; setzen Sie bei der Konfiguration die URL auf /sse und den Request-Header auf
Authorization=Bearer <token>.
Laden Sie das Zip für Ihre Plattform von Releases herunter; nach dem Entpacken erhalten Sie artex + start.sh (start.bat unter Windows) + skills/ + config.example.json:


