
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 ransomleak/training-application-security
Interaktives Secure-Coding-Training mit praxisnahen SCORM-Übungen zu OWASP-Top-10-Web- und API-Schwachstellen, Git-/Secrets-Offenlegung und…
 yumusb/cve-2021-26295
Proof-of-Concept-Exploit für CVE-2021-26295 (Apache OFBiz RCE) unter Verwendung von DNSlog für die Out-of-Band-Schwachstellenverifikation. Enthält…
 exp-docs/cve-2021-22192
CVE-2021-22192 Übungsgelände: RCE-Schwachstelle für nicht autorisierte Benutzer
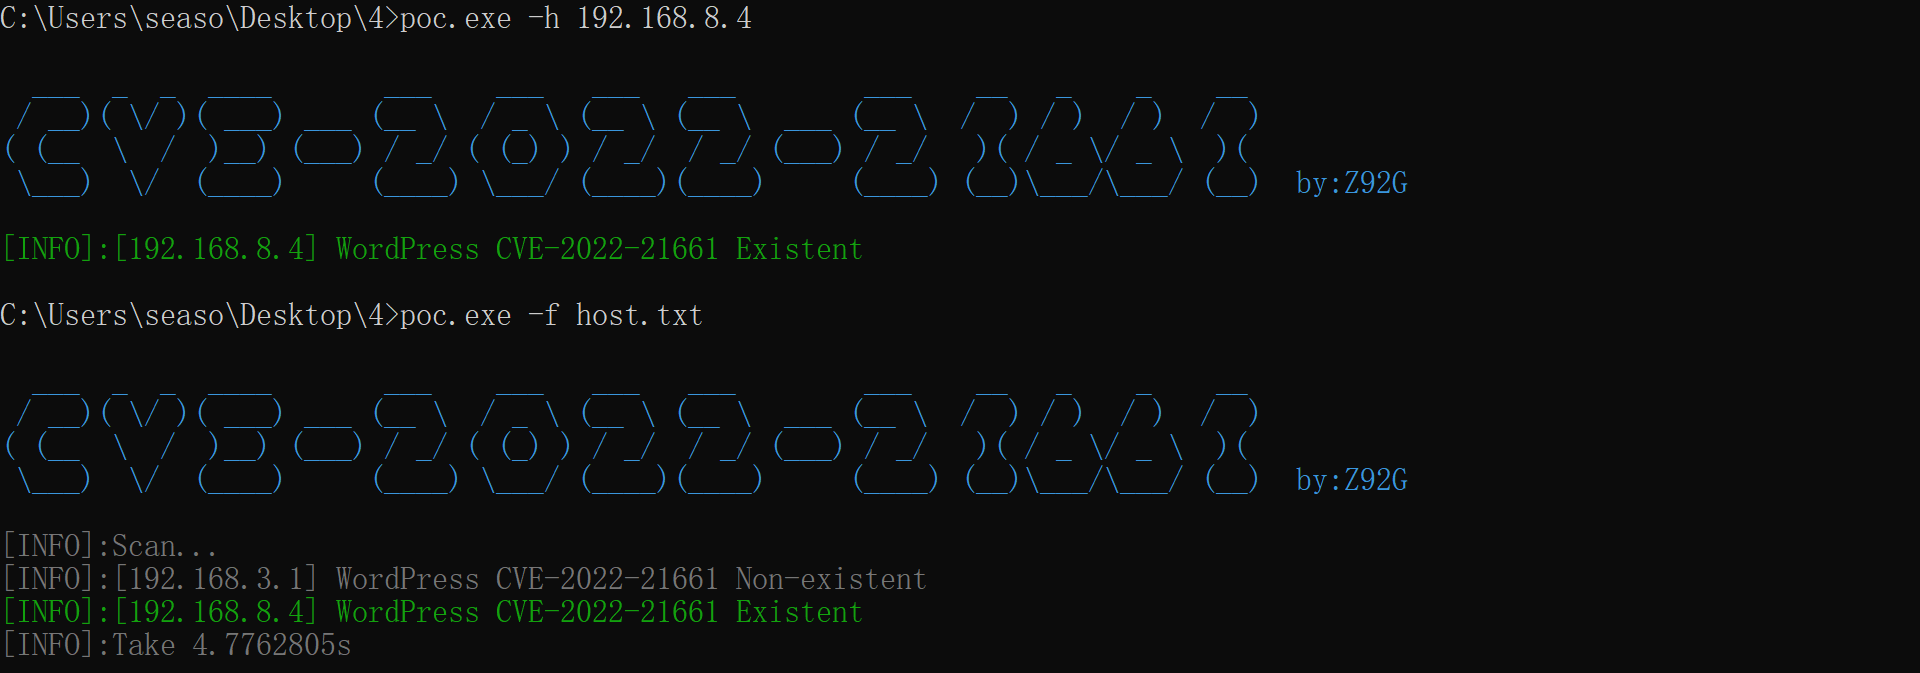 z92g/cve-2022-21661
WordPress WP_Query SQL-Injection POC
 x-f1v3/cve-2019-3396
Confluence Widget Connector Pfad-Traversal (CVE-2019-3396)
 secforce/cve-2017-3599
Proof-of-Concept-Exploit für CVE-2017-3599
 red-darkin/cve-2026-18963-keycloak
Proof-of-Concept-Exploit für CVE-2026-18963, eine kritische Umgehung des Keycloak-Reset-Credentials-Mechanismus, die eine nicht authentifizierte…
 infobyte/isr-sqlget
ISR-sqlget Es ist ein Blind-SQL-Injection-Tool, das in Perl entwickelt wurde.
 redtimmy/oambuster
Mehrfädiger Padding-Oracle-Angriff auf Oracle OAM (CVE-2018-2879)
 night-have-dreams/php-cgi-injector
Ein Sicherheits-Penetrationstool zum Testen von CVE-2024-4577 und CVE-2024-8926.
 eqstlab/cve-2026-72898
# Unauthentifizierter Blind-SQL-Injection-Exploit für Metabase Nutzt eine Roh-SQL-Injection im Passwort-Reset-Endpunkt aus, um Daten über…
 ibonok/cve-2020-1611
Juniper Junos Space (CVE-2020-1611) (PoC)
 zz-socmap/cve-2021-31166
Windows-HTTP-Protokollstapel-Sicherheitslücke zur Remote-Codeausführung CVE-2021-31166
 0xaj2k/cve-2020-11022-cve-2020-11023
Kleine Sache, schnell zusammengestellt, um diese CVE zu demonstrieren.
 testanull/project_cve-2021-21985_poc
Proof-of-concept-exploit für CVE-2021-21985, eine kritische Remote-Codeausführungssicherheitslücke in VMware vCenter Server, mit JNI-basierter…
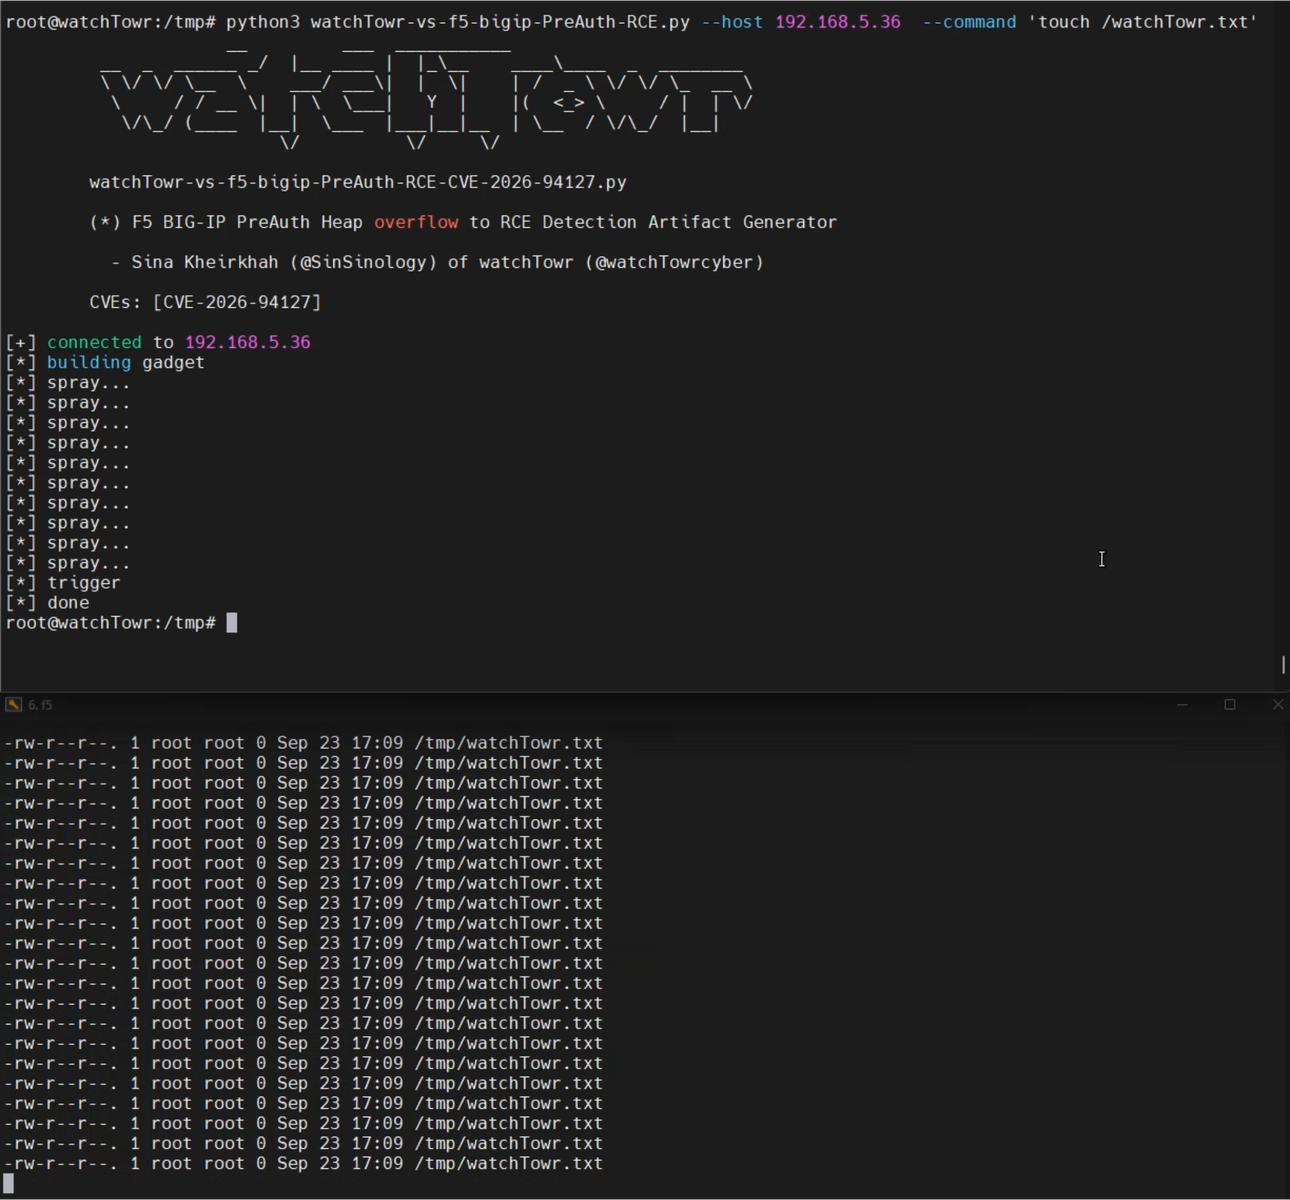 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Python-Erkennungsartefakt-Generator und PoC für CVE-2026-94127, eine Pre-Auth-RCE in F5 BIG-IP, erreichbar über OAuth-konfigurierte virtuelle Server,…
 arlenhiack/activemq-rce-exploit
Exploit-Tool für CVE-2023-46604 in Apache ActiveMQ, das Out-of-Band-Exploitation, die Ausführung von benutzerdefiniertem Bytecode und die…
 k8gege/cve-2019-11043
Proof-of-Concept-Exploit-Modul für CVE-2019-11043 (Remote-Codeausführung in PHP-FPM) mit Batch-Scan-Funktionen für verwundbare Nginx-Konfigurationen.








