
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 rbowes-r7/refreshing-soap-exploit
Ein PoC-Exploit für CVE-2022-41622 - ein CSRF-Angriff in der F5 BIG-IP Control Plane, der zu Remote-Root-Zugriff führt
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…
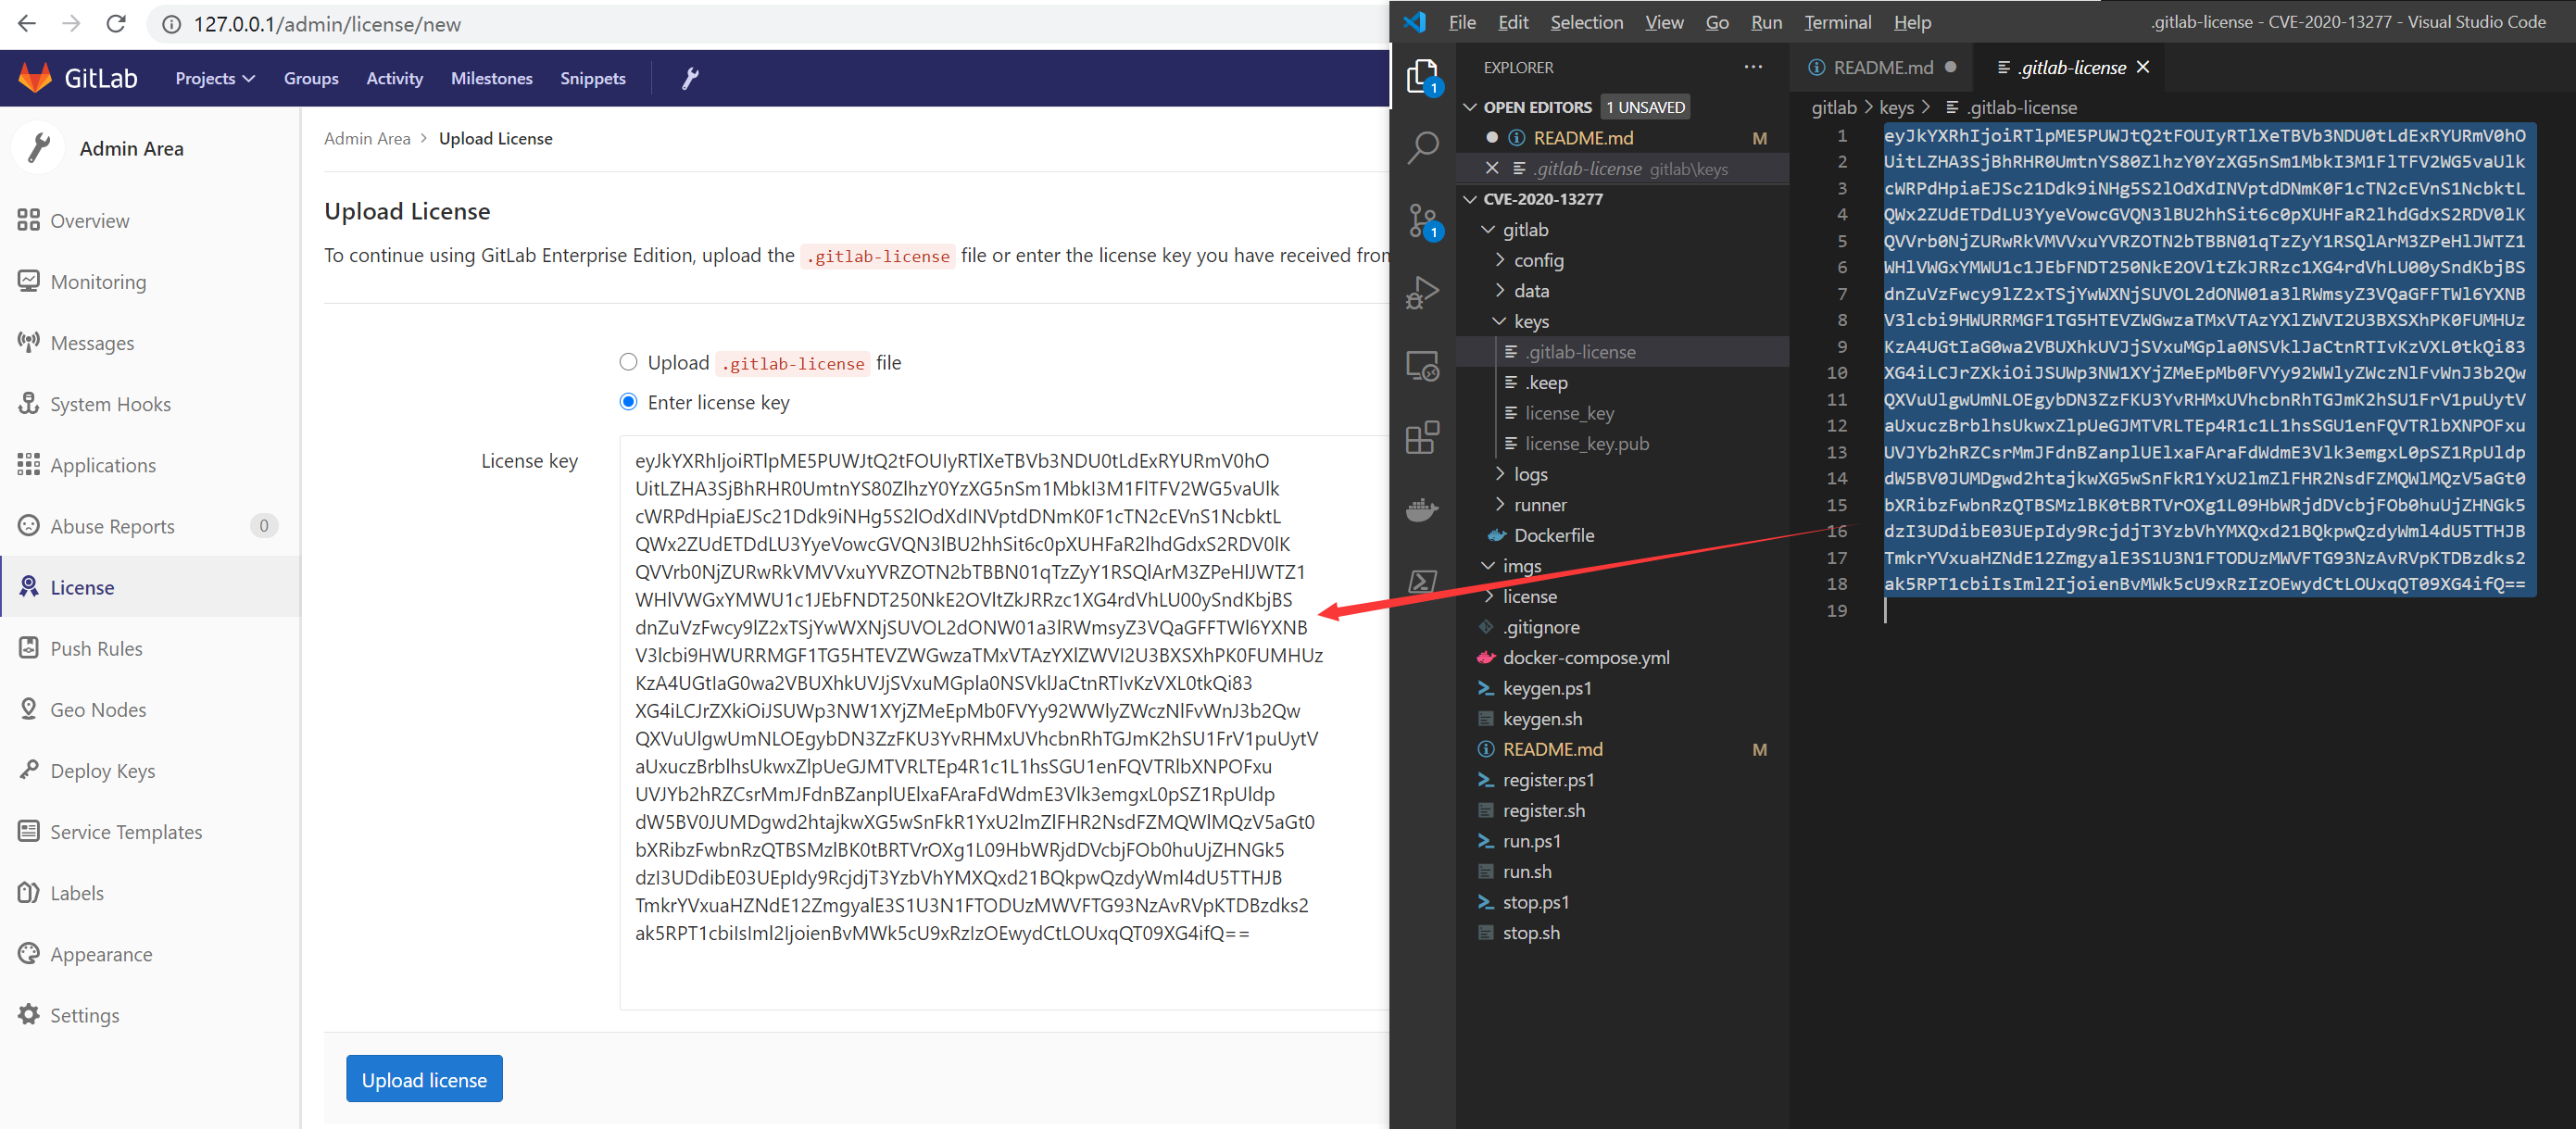 exp-docs/cve-2020-13277
CVE-2020-13277 Cyber Range: Gitlab-Logikschwachstelle - Unbefugter Zugriff beliebiger Benutzer auf private Repositories
 aels/cve-2022-37042
Zimbra CVE-2022-37042 einsatzbereite Nuclei-Vorlage
 mistymntncop/cve-2022-26485
Proof-of-Concept-Exploit für CVE-2022-26485, der auf Firefox 78.0 unter Windows abzielt und eine Remote-Code-Ausführungsschwachstelle in der…
 princefpf/cve-2019-0230
CVE-2019-0230 Exploit POC
 ariyaadinatha/cacti-cve-2022-46169-exploit
Dies ist ein poc von CVE-2022-46169 Authentifizierungsumgehung und Remote-Codeausführung
 1337g/cve-2017-12149
Python-Exploit für CVE-2017-12149 JBoss-Deserialisierung RCE, das eine manipulierte Anfrage an eine Ziel-IP und einen Ziel-Port sendet, um…
 0xf4n9x/cve-2022-37042
CVE-2022-37042 Zimbra Auth Bypass führt zu RCE
 hachp1/luci_rce_exp
Exploit von cve-2019-12272
 closethe/cve-2019-0708-poc
Proof-of-Concept-Exploit für CVE-2019-0708 (BlueKeep), der RDP-Dienste auf Windows-Systemen angreift. Erkennt die Schwachstelle und löst…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 mrtiz/cve-2020-0688
Remotecodeausführung auf Microsoft Exchange Server durch feste kryptografische Schlüssel
 zer0yu/cve-2021-43798
Grafana-Schwachstelle für beliebiges Dateilesen
 jas502n/cve-2019-16759
vBulletin 5.x Nicht autorisierte Remote-Code-Ausführung-Schwachstelle
 ywh-jfellus/cve-2026-48907
PoC für CVE-2026-48907 - Joomla! JCE-Erweiterung < 2.9.99.5 nicht authentifizierte RCE
 kh4sh3i/cve-2022-23131
Python-Exploit für CVE-2022-23131, der die SAML-SSO-Authentifizierungsumgehung von Zabbix ausnutzt. Enthält Shodan- und FOFA-Dorks zur Entdeckung…








