
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen
 liamg/cve-2025-48384
Proof-of-Concept-Exploit, das eine Remote-Codeausführung über ein präpariertes Git-Submodul beim Klonen mit `--recurse-submodules` demonstriert. Ziel…
 fullmetal5/flashhax
Eine Implementierung von CVE-2016-0974 für die Nintendo Wii.
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 frichetten/cve-2020-11108-poc
PoCs für CVE-2020-11108; ein RCE und Privilegieneskalation in Pi-hole
 xmzyshypnc/cve-2021-30551
Mein Exploit für Chrome V8 CVE-2021-30551
 blacksunwen/cve-2019-0708
CVE-2019-0708
 brut-security/cve-2024-4879
CVE-2024-4879 - Jelly-Template-Injection-Schwachstelle in ServiceNow
 crackercat/cve-2021-30632
Chrome V8 RCE-Exploit für CVE-2021-30632, das auf Windows-Systeme abzielt. Getestet mit Chrome 91-93. Enthält JS-POC und Referenz zur Analyse des…
 akamajoris/cve-2019-11043-docker
Dockerisierte verwundbare PHP-FPM-Umgebung für CVE-2019-11043, mit Anweisungen zum Erstellen und Ausführen des phuip-fpizdam-Exploits, um…
 sensepost/cve-2025-64446
Ein Scanner für die FortiNet-Schwachstelle CVE-2025-64446
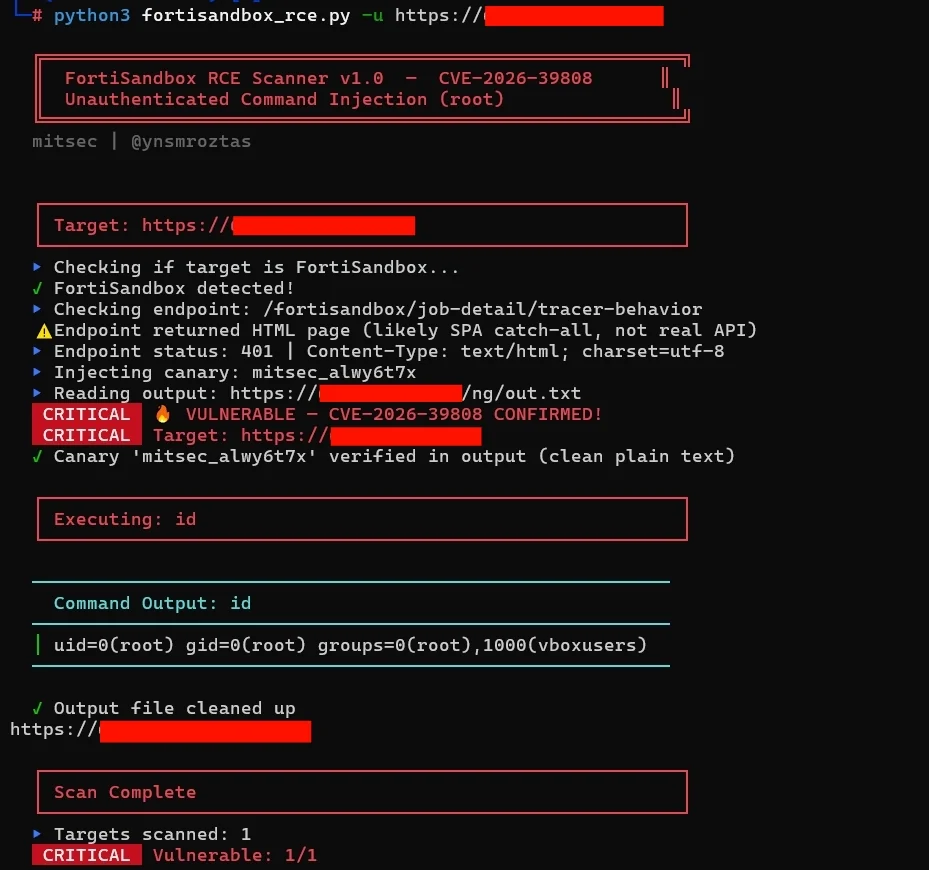 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Nicht authentifizierter RCE-Scanner für FortiSandbox CVE-2026-39808 mit Canary-basierter Verifizierung, Befehlsausführung und Pipeline-Integration…
 jun-5heng/cve-2021-22005
VMware vCenter Server Schwachstelle für beliebigen Dateiupload / Code By:Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql Unbefugte SQL-Injection-Massenscan-PoC Jeecg-Boot ist eine schnelle Entwicklungsplattform basierend auf Spring Boot und…
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
Python-Exploit für Oracle WebLogic CVE-2019-2725, der nicht authentifizierte Remote-Codeausführung über manipulierte HTTP-Anfragen an anfällige…
 kljunowsky/cve-2024-27348
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Apache HugeGraph Server über Groovy-Injektion. Unterstützt…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: Die Geschichte der Entdeckung von Pre-auth RCE in pyLoad








