 ransomleak/training-application-security
Interaktives Secure-Coding-Training mit praxisnahen SCORM-Übungen zu OWASP-Top-10-Web- und API-Schwachstellen, Git-/Secrets-Offenlegung und Sanierungsbeispielen in 10+ Sprachen.

40 kostenlose Open-Source-Übungen für sicheres Programmieren, die Webanwendungssicherheit so vermitteln, wie Entwickler lernen — indem sie echte Schwachstellen wie SQL-Injection, Cross-Site-Scripting (XSS) und fehlerhafte Zugriffskontrolle ausnutzen und dann den Fix schreiben. Interaktive SCORM-Module zu den OWASP Top 10 für Webanwendungen, den OWASP API Security Top 10, zur Sicherheit von Git- und CI/CD-Repositories und mehr. Beispiele zur Behebung in JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go und Kotlin. Kostenlos für einzelne Entwickler, gemeinnützige Organisationen und kleine Unternehmen mit weniger als 25 Mitarbeitenden. Vergünstigte Enterprise-Preise für Universitäten und Bildungseinrichtungen.
👥 Sprich mit den Gründern | 🔗 Die vollständige Bibliothek durchsuchen | 🎮 Eine Live-DOM-XSS-Demo ausprobieren
Einmal im Jahr die OWASP Top 10 zu lesen und ein Multiple-Choice-Quiz zu bestehen, verhindert keine Schwachstellen in Webanwendungen in der Produktion. Entwickler müssen sehen, was ein echter Exploit bewirkt — eine SQL-Injection, die eine Datenbank ausliest, ein Cross-Site-Scripting, das eine Sitzung übernimmt, eine fehlerhafte Zugriffskontrolle, die die Daten eines anderen Benutzers offenlegt — und dann den sicheren Code schreiben, der dies verhindert.
Jede Übung in dieser kostenlosen Open-Source-Bibliothek für Secure-Coding-Schulungen folgt einer dreiphasigen Methodik: ausnutzen, nachvollziehen, beheben.
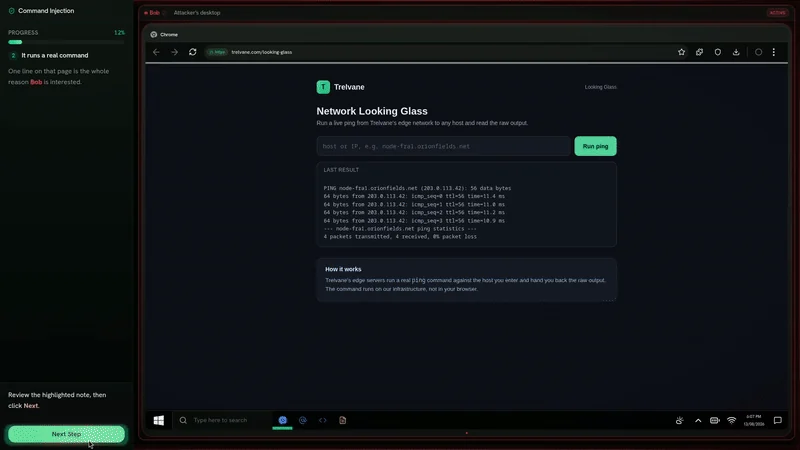
Sie führen einen praxisorientierten Penetrationstest gegen eine absichtlich verwundbare Anwendung durch — SQL-Injection gegen eine Datenbank, XSS, das im Browser ausgelöst wird, SSRF, das den Cloud-Metadata-Endpunkt erreicht — und verfolgen dann genau nach, wie die Schwachstelle eingeführt wurde, und wenden Best Practices für sicheres Programmieren an, um sie zu beheben.
Die Übungen umfassen:
Jede Übung endet mit einem Quiz mit einer Bestehensgrenze von 100 %. Wenn ein Entwickler Produktionscode schreibt, hat er bereits jede gängige Webanwendungsschwachstelle ausgenutzt und kennt die Best Practices für sicheres Programmieren, die sie verhindern.
Jede Übung wird als SCORM 1.2 .zip geliefert — importieren Sie sie in jedes LMS (Moodle, TalentLMS, Docebo, Cornerstone, SAP SuccessFactors, Workday Learning oder jedes andere SCORM-konforme System), betten Sie sie in Ihre Secure-SDLC- oder DevSecOps-Schulungspipeline ein oder sehen Sie sie sich vor dem Rollout auf SCORM Cloud in der Vorschau an.
White-Label — keine Logos, keine Backlinks, keine erforderliche Namensnennung innerhalb der Module, kein Vendor-Lock-in. Nutzen Sie sie als Teil eines DevSecOps-Programms, einer Secure-SDLC-Initiative, beim Entwickler-Onboarding oder als eigenständige Application-Security-Schulung. Wer sie unter welchen Bedingungen nutzen darf, ist im Lizenzabschnitt unten beschrieben.
Diese Open-Source-Bibliothek für Secure-Coding-Schulungen wird unter der RansomLeak Community License veröffentlicht (siehe LICENSE). Sie ist kostenlos nutzbar, wenn Sie:
Unter der kostenlosen Lizenz können Sie die Module in jedes LMS importieren, sie für Ihr Engineering-Team durchführen, sie in Ihr eigenes Secure-SDLC-Schulungsprogramm einbetten und in Workshops einsetzen, die Sie durchführen. Die Weitergabe oder der Weiterverkauf der Inhalte als eigenständiges Produkt ist untersagt, ebenso die Bereitstellung als Dienstleistung für Dritte (siehe Application-Security-Schulung für MSPs & Beratungsunternehmen).
Kein Schulungsbudget? Wenn Sie mehr als 25 Mitarbeitende haben, aber kein Budget für Secure-Coding-Schulungen, kontaktieren Sie uns. Wir vereinbaren regelmäßig individuelle Konditionen im Austausch für Co-Marketing (eine Fallstudie, ein Testimonial, ein Logo auf unserer Website oder eine Bewertung).
Eine Universität, Schule, ein Coding-Bootcamp oder eine andere Bildungseinrichtung? Die institutionelle Nutzung — die Schulung von Mitarbeitenden, Lehrkräften oder Studierenden im großen Umfang — ist durch den Enterprise-Plan mit einem Bildungsrabatt abgedeckt. Kontaktieren Sie uns mit den Details Ihrer Einrichtung für die Preisgestaltung.

