
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen

 ashrafzaryouh/cve-2026-20841
Forschungs- und Analyserepository für CVE-2026-20841, eine Remote-Code-Execution-Schwachstelle in Windows Notepad im Zusammenhang mit Markdown, mit…
 crypt0p3g/pass-the-device
Recon-Tools und Sigma/KQL-Detektionen zum Testen, ob VPN/SASE-Gerätevertrauen nach einer Endpoint-Kompromittierung übertragen werden kann, inklusive…
 tc4dy/cve-2026-21589-poc-exploit
Exploit- und Safe-Check-Toolkit für CVE-2026-21589, einen unauthentifizierten Path Traversal in Atlassian Data Center: WEB-INF-Dateilesen, Ernte von…
 ynsmroztas/atlassniper
CVE-2026-21589-Detektor für Atlassian Data Center Webresource-Traversal. Bestätigung des Pre-Auth-Webroot-Dateilesezugriffs für Jira, Confluence und…
 dtc7w3pq/visco-attack
Forschungspipeline zur Umsetzung eines visuell-kontextuellen Jailbreaks gegen multimodale LLMs: T2I-Prompt-Extraktion, SD3.5-Bildrendering,…
 cracked5pider/ldrlibraryex
Eine kleine x64-Bibliothek zum Laden von DLLs in den Speicher.
 loseys/awesome-c2-frameworks
Kuratierter Katalog von 2026 Command-and-Control-Frameworks für Red-Team-Operationen mit detaillierten Analysen pro Tool zu Implants, Listenern,…
 deathshotxd/sip2shell
Eine SIP-Textnachricht an FreeSWITCH, und Sie führen Befehle aus. Exploit, Scanner und ein echtes verwundbares/gepatchtes Docker-Lab für…
 halildeniz/vanguardhttp
Leistungsstarke plattformübergreifende Desktop-Suite für HTTP-Probing und tiefgehendes Fingerprinting, entwickelt mit Go und Wails v2. Mit…
 tlsbollei/kittyloader
Evasiver Windows-Loader in C/Assembly, der eine eingebettete Payload im Speicher entschlüsselt, PEB-Modullisten aushängt und vor der Ausführung…
 dobin/supermega
Schleichend Shellcode in eine ausführbare Datei injizieren

 entropq2/eviltwin
Praktische Verteidigungsrichtlinien gegen Evil-Twin-Angriffe in öffentlichen WLANs — vollständiger Forschungszyklus: Bedrohungsanalyse, isolierte…
 racoten/suture-pic
Ein Framework zur Entwicklung von Windows-Implantaten für Offensive Engineering und C2-Forschung.
 gmh5225/saadahla-docplz-with-slack
Ein Implantat zur Dokumentenernte, das Zieldateien findet und hasht, sperrende Prozesse beendet und sie über die Web-API mithilfe eines Bot-Tokens an…
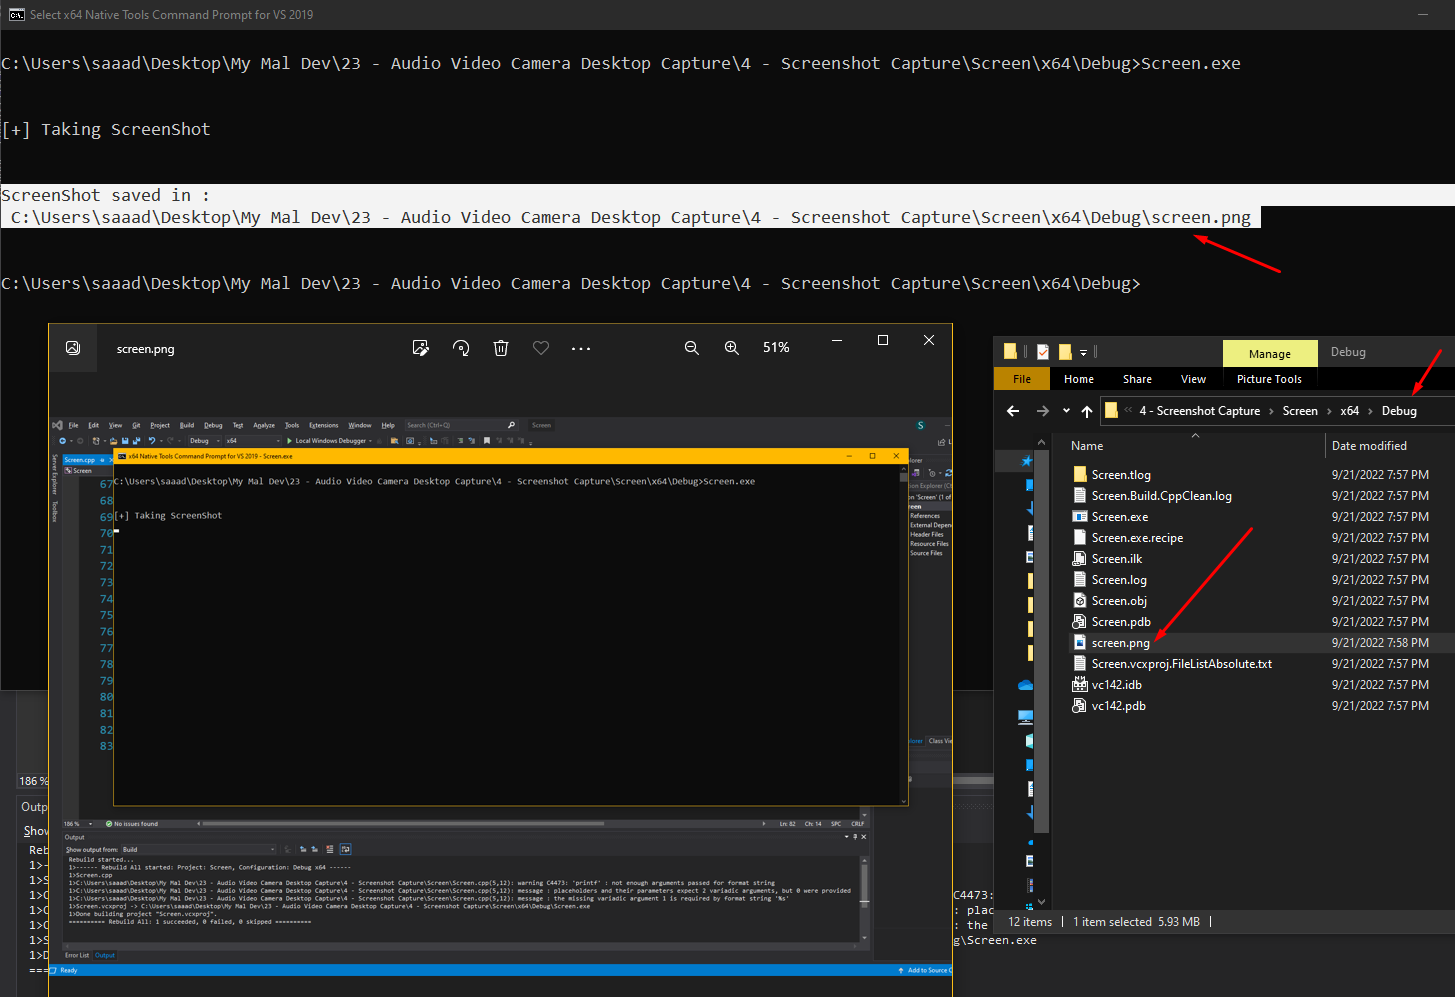 gmh5225/screenshot
C2-Post-Exploitation-Modul, das einen Screenshot des Desktops des kompromittierten Hosts erstellt und ihn als screen.png im aktuellen…
 mihhailsokolov/bloodtrail
In-Memory-Graph-Engine-Treiber für BloodHound CE, der Attack-Path- und Cypher-Abfragen in großen Active-Directory- und Entra-Gesamtstrukturen…
 gmh5225/sharpamsighosting
C#-Portierung der AMSI-Bypass-Technik, die ursprünglich von Andrea Bocchetti entwickelt und dokumentiert wurde
 devtox/awesome-cybersecurity-blueteam
Kuratierte Blue-Team-Ressourcenliste zu SOC-Betrieb, Detection Engineering, Threat Hunting, Incident Response, DFIR, Malware-Analyse und praktischen…








