tc4dy/cve-2026-21589-poc-exploit
Exploit- und Safe-Check-Toolkit für CVE-2026-21589, einen unauthentifizierten Path Traversal in Atlassian Data Center: WEB-INF-Dateilesen, Ernte von Zugangsdaten und nicht-intrusives Versions-Auditing.



NUR ZUR ETHISCHEN VERWENDUNG - AUTORISIERTE SICHERHEITSTESTS Dieses Repository stellt Werkzeuge ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit. Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
CVE-2026-21589 ist eine kritische Path-Traversal- und Schwachstelle zum beliebigen Dateilesen ohne Authentifizierung in Atlassian Data Center-Produkten (Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible, Fisheye). Sie ermöglicht einem nicht authentifizierten Angreifer, beliebige Dateien innerhalb des Webanwendungs-Roots (einschließlich WEB-INF/) über den /download/*-Webresource-Router zu lesen. CVSS-Score: 9.3 (Kritisch). Offengelegt von watchTowr Labs im September 2026. Gepatcht von Atlassian im Data Center-Sicherheitshinweis vom September 2026.
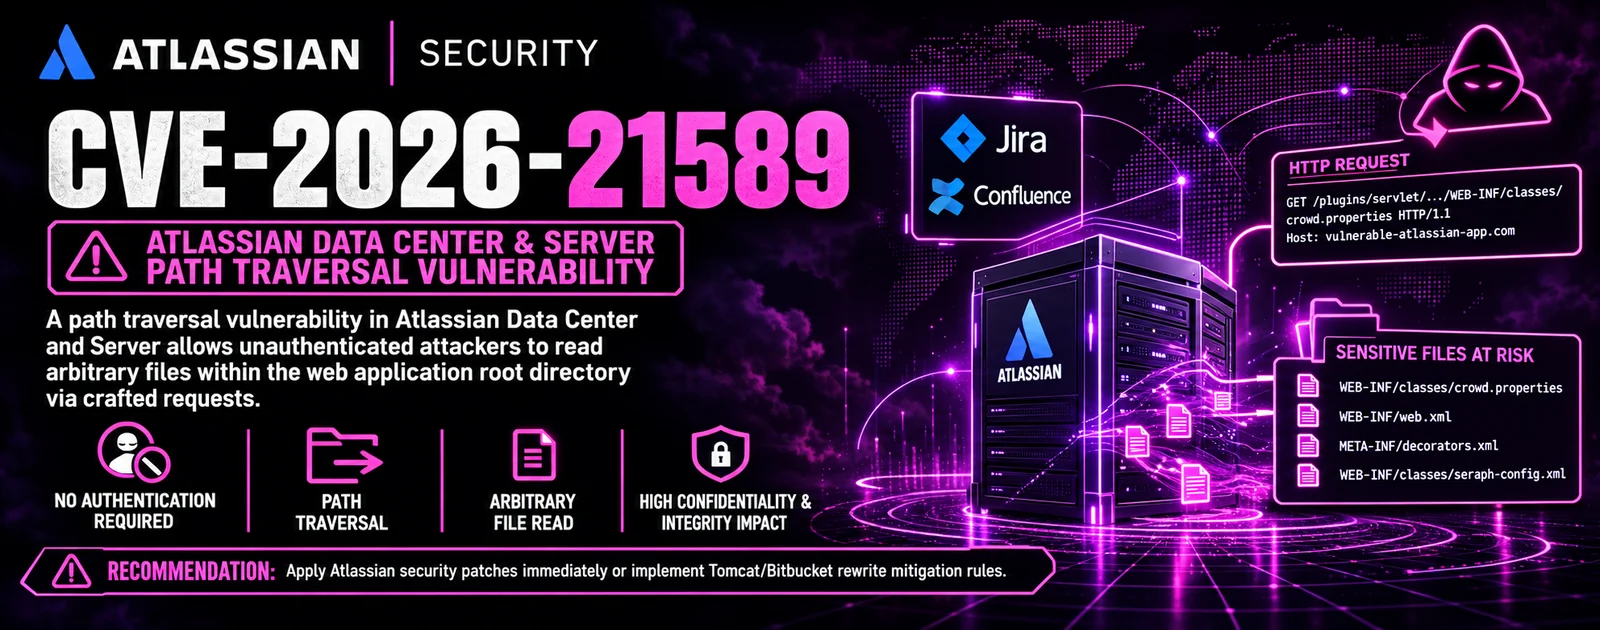
Die Schwachstelle betrifft acht selbst gehostete Atlassian-Produkte über mehrere Versionszweige hinweg. Die Ursache ist ein Fehler bei doppelter URL-Dekodierung und der ::-zu-/-Entschlüsselung im Webresource-Router, der den URI-Normalizer von Tomcat umgeht.
Doppelte URL-Dekodierung im Router - Der /download/*-Webresource-Router ruft URLDecoder.decode(request.getRequestURI()) ein zweites Mal auf. Tomcat dekodiert die URI nur einmal, sodass ..%3a%3a-Sequenzen den Normalizer von Tomcat überstehen und anschließend innerhalb der Anwendung aufgelöst werden.
::-zu-/-Entschlüsselung - Nach der zweiten Dekodierung wandelt Router.unescapeSlashes die ::-Sequenz in / um und vervollständigt so das ../-Traversal-Primitiv innerhalb der Anwendungsschicht.
Pfadverkettung in ServletContext - Der konstruierte Pfad wird an einen Ressourcenpfad angehängt und an ServletContext.getResourceAsStream übergeben. Diese Funktion führt keine Containment-Prüfung durch und löst Dateien relativ zum Webanwendungs-Root auf.
Nicht authentifizierter Zugriff - Der Webresource-Router ist nicht durch Seraph-Authentifizierung geschützt, sodass das Lesen vor der Authentifizierung erfolgt. Keine Anmeldedaten, keine Sitzung, kein CSRF-Token erforderlich.
WEB-INF-Offenlegung - Da getResourceAsStream den Zugriff auf WEB-INF/ erlaubt, kann der Angreifer web.xml, urlrewrite.xml, seraph-config.xml, atlassian-init.xml und jede andere Datei unter dem Webanwendungs-Root lesen, deren exakter Pfad bekannt ist.
Einschränkung beim beliebigen Dateilesen - Ein Verzeichnislisting ist nicht möglich. Der Angreifer muss den exakten Dateinamen und Pfad kennen. Allerdings sind wohlbekannte Dateinamen (z. B. WEB-INF/web.xml) über Installationen hinweg vorhersehbar.
Auswirkung - Offenlegung von Informationen aus Konfigurationsdateien, potenzielle Preisgabe von Anmeldedaten (JDBC-URLs, Passwörter, API-Token, private Schlüssel), Anwendungs-Fingerprinting für Folgeangriffe und Vorbereitung lateraler Bewegung. Kein direkter RCE.
Der Patch - Atlassian hat die doppelte Dekodierung und die ::-Entschlüsselung im Webresource-Router behoben. Korrigierte Versionen wurden in allen betroffenen Zweigen ausgeliefert (siehe Betroffene Versionen).
Aktive Ausnutzung in freier Wildbahn - Öffentliche PoCs erschienen innerhalb weniger Tage nach der Offenlegung. WatchTowr veröffentlichte einen Detection Artifact Generator (DAG), der verwundbare Jira-, Confluence- und Bitbucket-Instanzen fingerprinted. Es wurde massenhafte Scan-Aktivität beobachtet, die auf im Internet exponierte Atlassian Data Center-Deployments abzielt.
Betroffene Angriffsfläche - Im Internet exponierte selbst gehostete Atlassian Data Center- und Server-Instanzen. Atlassian Cloud-Kunden sind nicht betroffen (automatisch gepatcht).
%3a%3a oder :: im Pfad enthalten, auf der WAF-/Reverse-Proxy-Ebene.urlrewrite.xml-Regel (für Bitbucket) bereit.| Tool | Zweck | Zielgruppe |
|---|---|---|
exploit.py | Vollständiges Red-Team-Toolkit mit nicht authentifiziertem Dateilesen über 8 Atlassian-Produkte, Ernte von Anmeldedaten aus WEB-INF-Konfigurationsdateien, interaktiver Shell, Massenscanning, Stealth-Modus, Proxy/Tor, WAF-Erkennung und JSON/CSV-Berichterstattung. | Red Teams / autorisierte Pentester (nur ethisch) |
safechecker.py | Nicht-intrusiver Expositionsscanner, der Atlassian-Produkt und -Version über öffentliche REST-Endpunkte erkennt, gegen den betroffenen Bereich validiert, das Vorhandensein einer WAF identifiziert und JSON/CSV/JSONL-Berichte erzeugt. Sendet niemals eine Traversal-Payload. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | safechecker.py |
|---|---|---|
| Produkterkennung | [+] | [+] |
| Versionserkennung | [+] | [+] |
| Path-Traversal-Probe | [+] | [-] |
| Beliebiges Dateilesen (WEB-INF) | [+] | [-] |
| Extraktion von Anmeldedaten | [+] | [-] |
| Interaktive Shell | [+] | [-] |
| Kontoanlage via Shell | [+] | [-] |
| Export des Sitzungsberichts | [+] | [-] |
| WAF-Erkennung | [+] | [+] |
| WAF-Statusklassifizierung | [+] | [+] |
| Massenscanning (Multi-Thread) | [+] | [+] |
| CIDR / Datei / einzelnes Ziel | [+] | [+] |
| CIDR-Kürzungswarnung | [+] | [+] |
| Proxy-Unterstützung (SOCKS5/HTTP) | [+] | [+] |
| Tor-Unterstützung | [+] | [+] |
| Rate-Limiter | [+] | [+] |
| Verbindungspool | [-] | [+] |
| Jitter (OPSEC) | [+] | [+] |
| User-Agent-Rotation | [+] | [+] |
| Wiederholung mit Backoff | [+] | [+] |
| Nicht-intrusiver (sicherer) Modus | [-] | [+] |
| Option zur Anzeige einer Safe-Zusammenfassung | [-] | [+] |
| Quiet-/No-Banner-Modi | [-] | [+] |
| IoC-Empfehlungen | [-] | [+] |
| JSON-Bericht | [+] | [+] |
| CSV-Bericht | [+] | [+] |
| JSONL-Streaming-Bericht | [-] | [+] |
| HTML-Bericht | [-] | [-] |
| SSL-Verifizierungssteuerung | [+] | [+] |
| Benutzerdefiniertes Timeout / Wiederholungen | [+] | [+] |
| Log-Rotation | [+] | [+] |
| DNS-Caching | [+] | [+] |