
 tlsbollei/kittyloader
Evasiver Windows-Loader in C/Assembly, der eine eingebettete Payload im Speicher entschlüsselt, PEB-Modullisten aushängt und vor der Ausführung Anti-Debug-, Sandbox- und Hook-Erkennungsprüfungen anwendet.

„Die Kraft verbirgt sich im Unsichtbaren, und das Unsichtbare regiert alles.“

[!CAUTION] Haftungsausschluss & rechtlicher Hinweis
Dieses Repository, KittyLoader, sowie sämtlicher zugehöriger Code, sämtliche Techniken und Informationen werden ausschließlich für Bildungs- und akademische Forschungszwecke bereitgestellt.Dieses Beispiel und seine Methoden wurden proaktiv an relevante Cybersicherheits-Verteidigungsorganisationen und Hersteller offengelegt. Es wird aktiv von Verteidigungsingenieuren genutzt, um Angriffsmuster zu erforschen, Erkennungsfähigkeiten zu entwickeln und Sicherheitsprodukte zu verbessern.
Sie sind verpflichtet, dieses Wissen und diese Tools nur auf Systemen zu verwenden, die Ihnen gehören oder für die Sie eine ausdrückliche schriftliche Genehmigung zum Testen besitzen.
Jede unbefugte Nutzung gegen Systeme, die Ihnen nicht gehören, ist illegal und strengstens verboten.Dieses Tool wurde entwickelt, um den Bereich der defensiven Cybersicherheit voranzubringen. Der Autor, tlsbollei, übernimmt keine Haftung und ist nicht verantwortlich für jeglichen Missbrauch oder Schaden, der durch diese Software verursacht wird.
Durch den Zugriff auf dieses Repository bestätigen Sie, dass Sie verstehen, dass sein Zweck darin besteht, etwas über moderne Malware-Techniken, Verschleierungstaktiken zu lernen und letztlich unsere gemeinsame Fähigkeit zur Verteidigung dagegen zu verbessern.
Mit dem Fortfahren erklären Sie sich damit einverstanden, diese Informationen verantwortungsvoll und legal zu nutzen.
KittyLoader ist ein hochgradig evasiver Loader, geschrieben in C / Assembly.
Entführt die frühe Ausführung, indem der C-Runtime-Einstiegspunkt (__scrt_common_main_seh) durch benutzerdefinierte Assembly ersetzt wird.
Versteckt alle Module, indem die PEB->Ldr-Listen durchlaufen und der Moduleintrag (LDR_DATA_TABLE_ENTRY) aus folgenden Listen entfernt wird:
Setzt eine breite Palette von Anti-Analyse-Techniken ein, darunter:
Die eingebettete Nutzlast ist im Ruhezustand verschlüsselt, wobei Schlüssel und Nonce zur Laufzeit aus Entropiequellen abgeleitet werden: PID, TID, QPC, Speicherauslastung, CPU-Informationen (CPUID), Tick-Zähler.
Der bevorzugte Algorithmus ist ChaCha20, bei einem Fehler wird jedoch auf RC4 zurückgegriffen; die Entschlüsselung erfolgt an Ort und Stelle, nachdem der verschlüsselte Blob in den Speicher kopiert wurde.
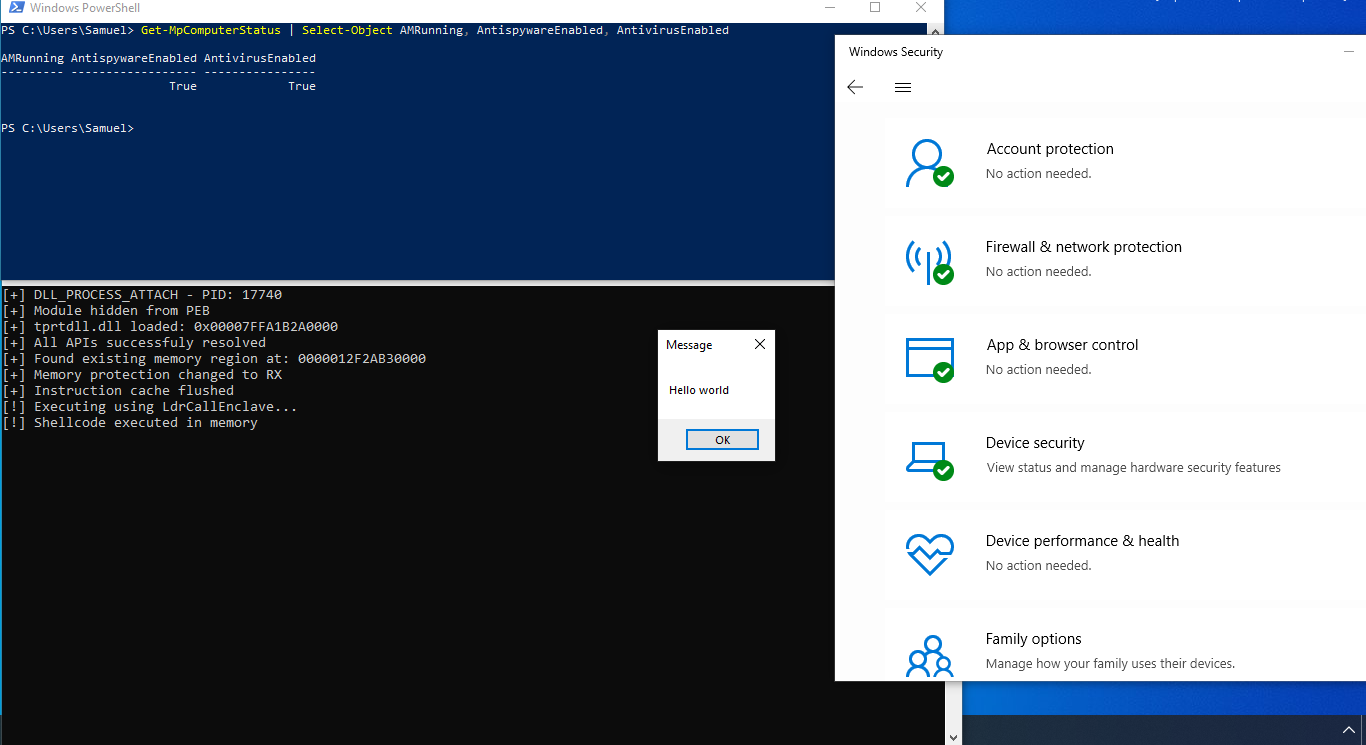
APIs werden zunächst über tprtdll.dll aufgelöst, was eine recht moderne Technik ist; dies geschieht mit GetModuleHandleW(L"tprtdll.dll") mit DONT_RESOLVE_DLL_REFERENCES, um den Betriebs-Footprint zu minimieren.
Verwendet Zufälligkeit mit hoher Entropie (PID/TID/GetTickCount/__rdtsc und mehr), um Scan-Starts, Verzögerungen und Größen zu variieren – wodurch deterministische Muster und Signaturübereinstimmungen reduziert und statische Analysen lahmgelegt werden.
Sucht nach (RX/RWX/RW, nicht geschützten) Bereichen und schützt diese hinter einer zusätzlichen is_region_safe()-Heuristik ab, und führt Folgendes aus:
Schreibt und entschlüsselt Payload in verstreuten, unterschiedlich großen Blöcken mit Mikro-Jitter – stört lineare Heuristiken für Speicherschreiben/-entschlüsselung und Timing-Korrelationen
Ausführung über LdrCallEnclave, das normalerweise für SGX/VBS-Enclaves gedacht ist; statt zu einer sicheren Enclave springen wir zu einem beliebigen Funktionszeiger im normalen (VTL0) Benutzerspeicher – die neueste Version fügt Timing-Tarnung und einen plausiblen Ausführungskontext hinzu
Räumt sorgfältig auf (I-Cache-Flush, SecureZeroMemory, free) mit randomisiertem Timing nach der Ausführung – begrenzt Rückstände und Timeline-Clustering
[!NOTE] In Zukunft zu beheben – ChaCha20-Implementierungsfehler, Probleme mit ASM-Prolog/Epilog beim Entry-Hijack, Kontrollfluss- und Kompilierungsrisiken sowie Anti-Analyse weiter absichern. Fallbacks hinzufügen, falls LdrCallEnclave fehlschlägt, und eine stabilere Schlüsselableitung implementieren. Oder behebe es einfach selbst!
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

