Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
VanguardHTTP — Leistungsstarke plattformübergreifende Desktop-Suite für HTTP-Probing und tiefgehendes Fingerprinting, entwickelt mit Go und Wails v2. Mit Echtzeit-Streaming, Technologie-Erkennung, DNS/TLS-Inspektion, Favicon-MMH3-Hashing, Proxy-Routing und Berichten in mehreren Formaten. | Kitploit
Tools/GitHubGitHub/halildeniz/vanguardhttp
OSINT (Open-Source-Intelligence)AufklärungInformationsbeschaffungWebsicherheitPenetrationstestsDienstprogramme & FrameworksRed TeamingDNS-Analyse
Teilen
GitHub
halildeniz/vanguardhttp

VanguardHTTP

Leistungsstarke plattformübergreifende Desktop-Suite für HTTP-Probing und tiefgehendes Fingerprinting, entwickelt mit Go und Wails v2. Mit Echtzeit-Streaming, Technologie-Erkennung, DNS/TLS-Inspektion, Favicon-MMH3-Hashing, Proxy-Routing und Berichten in mehreren Formaten.

Repository anzeigenWebseite
vor 1 TagNoch nicht geprüft

🛡️ VanguardHTTP

Plattformübergreifende Desktop-Suite mit hoher Leistung für HTTP-Probing und tiefgehendes Fingerprinting

Version Go Version Wails v2 Platform License: MIT

vanguardhttp-v1 0 0-1-

📖 Überblick

VanguardHTTP ist eine moderne, plattformübergreifende Desktop-Anwendung für Reconnaissance und die Erkennung von Angriffsflächen, entwickelt für Sicherheitsforscher, Penetrationstester, Bug-Bounty-Jäger und Red Teams.

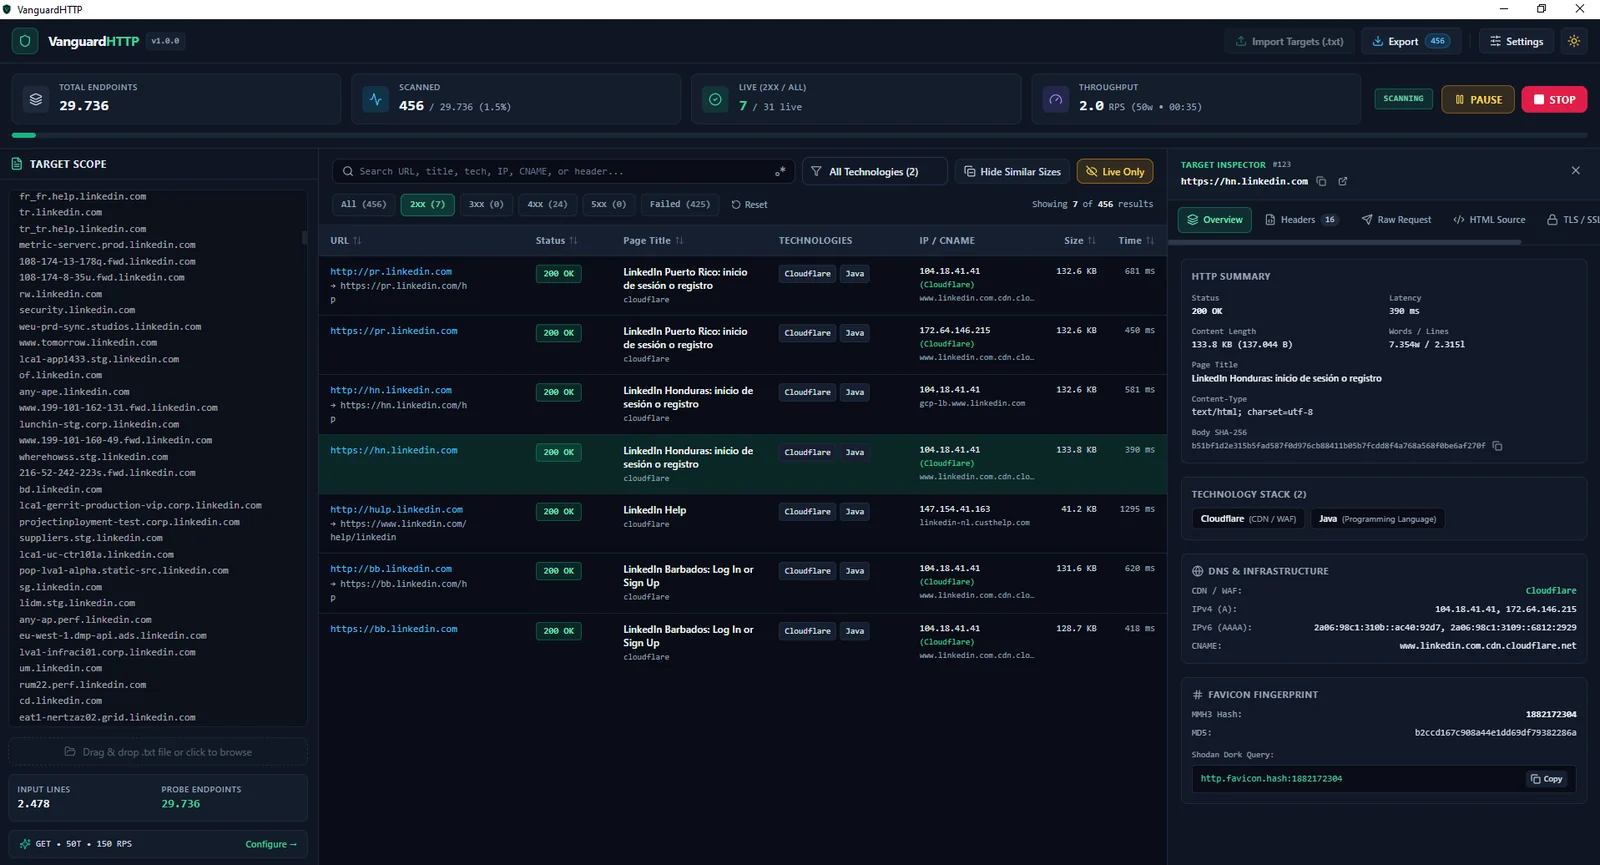
Anstatt Wände von Terminal-Ausgaben zu parsen oder mehrere CLI-Skripte manuell zu verketten, streamt VanguardHTTP Live-Telemetrie aus HTTP-Probing und tiefgehendem Fingerprinting direkt in einen reaktionsschnellen, filterbaren Desktop-Arbeitsbereich – kompiliert zu einer einzigen eigenständigen Binärdatei mit minimalem RAM-Overhead.

✨ Hauptfunktionen

⚡ Hochgeschwindigkeits-Nebenläufigkeit & Ausführungssteuerung

  • Konfigurierbarer Worker-Pool: Skalieren Sie die Nebenläufigkeit dynamisch von 1 bis zu 1.000 Worker-Threads.
  • Präzise Ratenbegrenzung: Integrierter Token-Bucket-Rate-Limiter (golang.org/x/time/rate) zur Durchsetzung einer maximalen Anzahl von Anfragen pro Sekunde (RPS) und zur Vermeidung von WAF-Sperren oder Zielüberlastung.
  • Vollständige Lebenszyklus-Kontrolle: Aktive Scans sicher Starten, Pausieren, Fortsetzen und Stoppen – mitten im Lauf, ohne Deadlocks oder verwaiste Sockets.
  • Echtzeit-IPC-Streaming: Ergebnisse werden live über Wails Events (runtime.EventsEmit) gestreamt, mit mikro-gebündeltem UI-Rendering für flüssige Performance selbst bei hoher RPS.

🌐 Intelligente Ziel- & Protokoll-Erkennung

  • Automatisches Scheme-Probing & Fallback: Testet automatisch https:// mit nahtlosem Fallback auf http:// (oder prüft beide Schemes gleichzeitig) für reine Domains und IPs.
  • CIDR-Block-Erweiterung: Löst IPv4/IPv6-CIDR-Bereiche (z. B. 192.168.1.0/24) automatisch in einzelne Host-Ziele auf.
  • Benutzerdefinierte TCP-Portlisten: Prüfen Sie Standardports oder geben Sie benutzerdefinierte Portlisten und Presets an (80, 443, 8080, 8443, 3000, 8000 usw.).
  • Drag & Drop-Zielimport: Fügen Sie Ziele direkt ein oder ziehen Sie .txt-, .lst- oder .csv-Ziellisten per Drag & Drop hinein – mit automatischer Deduplizierung und Live-Vorschauzählung der Endpunkte.

🔍 Umfassende Fingerprinting-Engine

  • HTTP-Metriken: Statuscode mit farbcodierten Badges (2xx, 3xx, 4xx, 5xx), Seiten-<title>, Server- / X-Powered-By-Header, Inhaltsgröße, Wort-/Zeilenanzahl, SHA-256-Body-Hash und Latenz (ms).
  • Technologie-Stack-Erkennung: Eingebettetes JSON-Regelset im Wappalyzer-Stil (go:embed), das Webserver, CMS, Frontend-/Backend-Frameworks, CDNs, WAFs und DevOps-Panels identifiziert – inklusive Versions-Extraktion.
  • DNS- & Infrastruktur-Auflösung: Gleichzeitige A-, AAAA- und CNAME-Lookups mit automatischer Zuordnung zu CDN-/WAF-Anbietern.
  • X.509- / TLS-Zertifikatsprüfung: Extrahiert TLS-Version, Cipher Suite, Subject CN, Issuer, Gültigkeitsdaten, Ablauf-Countdown, Self-Signed-Status und alle Subject Alternative Names (SANs).
  • Shodan-kompatibles Favicon-Hashing: Berechnet RFC-2045-Base64-MurmurHash3 (MMH3) und MD5-Digests für /favicon.ico und in HTML deklarierte Icons und erzeugt sofort kopierbare http.favicon.hash:<id>-Abfragen.

🛠️ Erweiterte Anpassung von Anfragen

  • HTTP-Methoden & Payloads: Unterstützung für GET, HEAD, POST, OPTIONS, PUT, PATCH und DELETE mit benutzerdefinierten Request-Bodies.
  • Benutzerdefinierte Header & User-Agent-Rotation: Beliebige Header injizieren (Authorization, Cookie, X-Bug-Bounty) und zwischen einem benutzerdefinierten User-Agent oder einem automatisierten Multi-Browser-User-Agent-Pool umschalten.
  • Proxy-Routing: Vollständige Unterstützung für HTTP, HTTPS, SOCKS5 und SOCKS5H-Proxys für eine nahtlose Traffic-Inspektion in Burp Suite oder OWASP ZAP.
  • Verfolgung von Redirect-Ketten: Konfigurierbares Folgen von Redirects mit Protokollierung von Statuscode und Location-Header pro Hop.

🖥️ Interaktive GUI & Reporting

  • Dark & Light Mode: Elegantes Cyber-Security-Dark-Mode standardmäßig mit sofortigem Wechsel in den Light Mode.
  • Erweiterte Filterung & Rauschreduzierung: Filtern nach Statuskategorie, erkannter Technologie, Keyword-/Regex-Suche und Zusammenfassen doppelter Antworten mit "Hide Similar Sizes".
  • Target Inspector Drawer: Klicken Sie auf eine beliebige Zeile, um den Raw HTTP Request, die Raw & Parsed Response Headers, die HTML Source Preview, das SSL/TLS Certificate und die Redirect Chain zu inspizieren.
  • Multi-Format-Export: Exportieren Sie alle Ergebnisse oder nur Ihre gefilterte Teilmenge als JSON, CSV (UTF-8 BOM), TXT (Live-URL-Liste für nuclei/ffuf) oder als eigenständigen interaktiven HTML Security Report.

🚀 Installation & Build

Voraussetzungen

  • Go 1.22 oder höher
  • Node.js 18+ (LTS)
  • Wails CLI v2

Installieren Sie die Wails v2 CLI und überprüfen Sie Ihre Umgebung:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Linux-Hinweis (Ubuntu/Debian): Installieren Sie die GTK3- und WebKit2GTK-Entwicklungsheader, bevor Sie den Build durchführen:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(Unter Ubuntu 24.04+ installieren Sie libwebkit2gtk-4.1-dev und übergeben Sie -tags webkit2_41 an wails-Befehle.)

Klonen & im Entwicklungsmodus ausführen

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

Produktions-Binärdateien erstellen

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

Ausgabe: build/bin/VanguardHTTP.exe

  • macOS (.app Universal Binary):
wails build -clean -platform darwin/universal -ldflags "-s -w"

Ausgabe: build/bin/VanguardHTTP.app

  • Linux (Binary):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

Ausgabe: build/bin/VanguardHTTP


🤝 Mitwirken

Beiträge, Feature-Ideen und neue Technologie-Fingerprint-Signaturen sind willkommen!

  1. Forken Sie das Repository.
  2. Erstellen Sie einen neuen Feature- oder Fix-Branch:
git checkout -b feature/amazing-fingerprint
  1. Committen Sie Ihre Änderungen mit klaren, aussagekräftigen Nachrichten:
git commit -m "feat: add new WAF detection signatures"
  1. Push in deinen Branch:
git push origin feature/amazing-fingerprint
  1. Öffne einen Pull Request, der deine Änderungen und Testschritte beschreibt.

💬 Feedback & Fehlerberichte

Hast du einen Vorschlag, eine Funktionsanfrage oder bist du auf einen Fehler gestoßen?

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →