 loseys/awesome-c2-frameworks
Kuratierter Katalog von 2026 Command-and-Control-Frameworks für Red-Team-Operationen mit detaillierten Analysen pro Tool zu Implants, Listenern, Payloads und Evasionsfunktionen.

Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

Die besten C2-Tools des Jahres 2026 für Red-Team-Operationen. Haftungsausschluss: Dieses Projekt richtet sich an Sicherheitsfachleute, die autorisierte Arbeit und Studien durchführen.
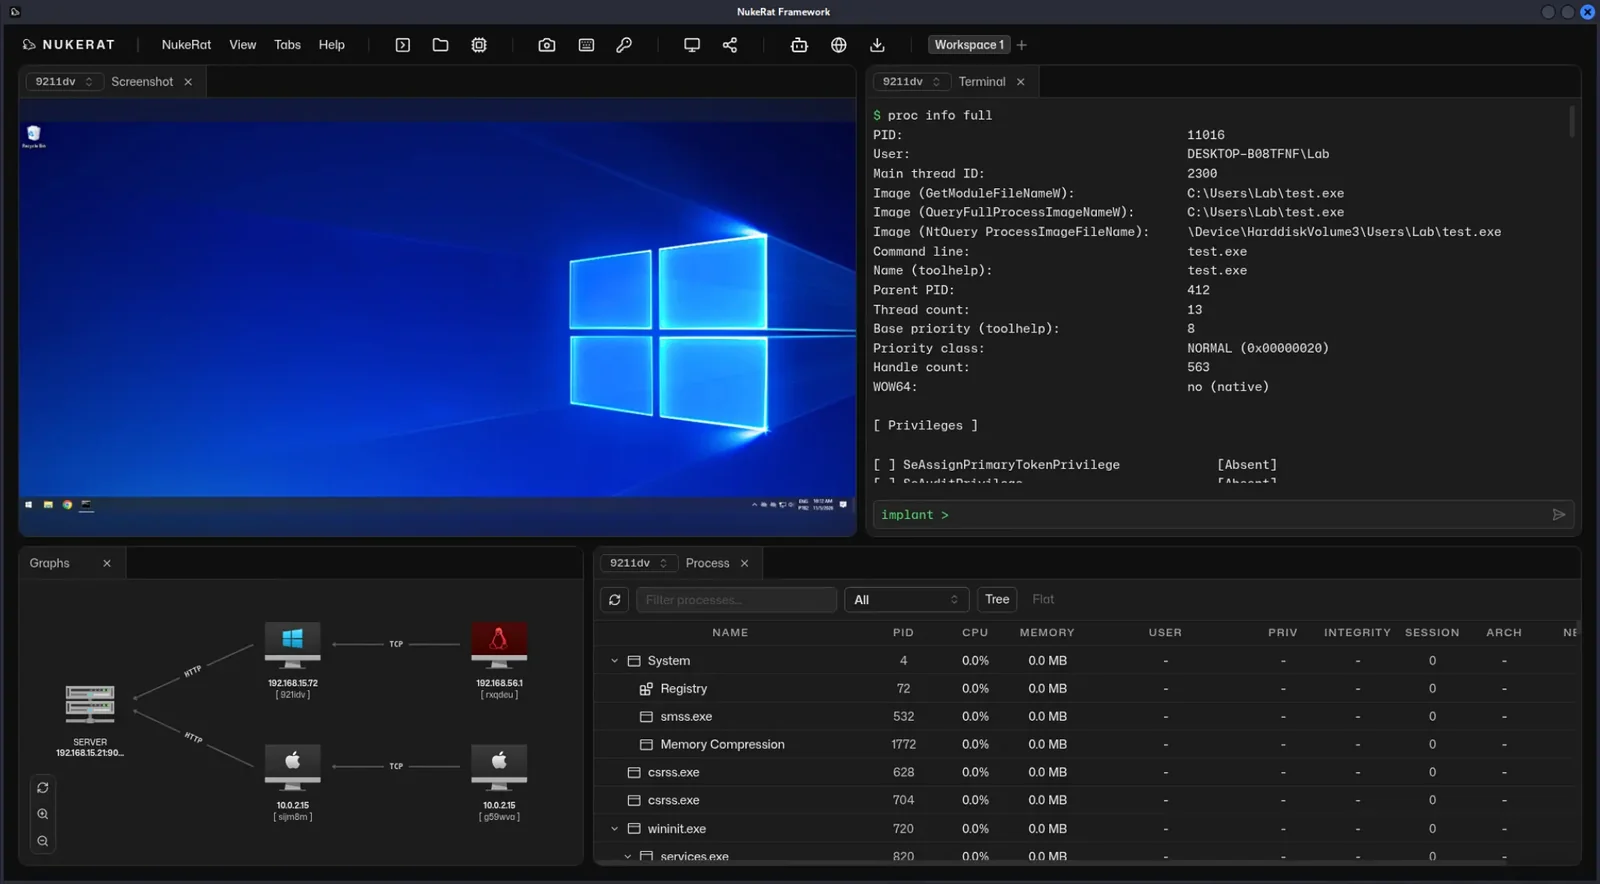
NukeRat ist ein Post-Exploitation-Framework und C2 für fortgeschrittene Red-Team-Operationen. Das README konzentriert sich auf ein Arsenal an BOF- und .NET-Werkzeugen, Implantate für Windows, Linux und macOS sowie Berichte über Befehle, IOCs und kompromittierte Hosts.
Es enthält Runtime-Evasion mit indirekten Syscalls, Stack Spoofing und einer Sleep Mask.
Repository: https://github.com/nukeratframework/nukerat
[!NOTE] Klicken Sie unten, um weitere Details zu sehen.
| Repository | nukeratframework/nukerat |
| Primäre Sprache | TypeScript, wie von GitHub angegeben. Der Baum enthält außerdem einen Python-Einstiegspunkt, einen Server, einen Client und Implantate. |
| Lizenz | GPL-3.0. Das README nennt außerdem MIT-Komponenten (SGN, Nim crypt utils) und eine GPLv3-Referenzkopie von LOLBAS. |
| Erstellt | 6. November 2026 |
| Letzter Push | 14. November 2026 |
| Stars / Forks | 263 / 65 |
| Dokumentationssprachen | Englisch, Spanisch, Koreanisch, vereinfachtes Chinesisch, Russisch, Persisch, Japanisch |
Docs · Armory · Disclaimer. Die Startseite der Dokumentation beschreibt BOFs und .NET-Tools aus dem offiziellen Repository, die vom Client aus ausgeführt werden, sowie stageless- und Loader-Builds. Zu den Repository-Themen gehören außerdem active-directory, edr-bypass und lateral-movement. Diese drei bleiben Themen. Die Feature-Tabelle enthält für sie keine Zeile, daher sind sie keine Kategorien.
| Kategorie | In den Worten des Projekts | Quelle |
|---|---|---|
| Armory | Mehr als 550 angepasste BOF- und .NET-Werkzeuge. | README |
| C2 für externe Plattformen | Benutzerdefiniertes C2 mit externen Plattformen. Die genannten Beispiele sind Telegram und Discord. | README |
| Runtime-Evasion | Eine Feature-Zeile unter diesem Namen. | README |
| Injections | Eine Feature-Zeile für Allokationsmodi. | README |
| Living off the land | Integration mit mehr als 240 nativen Windows-Binärdateien, angegeben als LOLBAS. | README |
| Statische Evasion | Eine Feature-Zeile für PE-Anpassung. | README |
| Implantate | Plattformübergreifend: Windows, Linux und macOS, mit ARM-Unterstützung. | README |
| Linux BOF | Linux-Implantate, die als kompatibel mit Linux-BOFs beschrieben werden. | README |
| KI | Integration mit Agenten. Die genannten Beispiele sind DeepSeek und lokale Agenten. | README |
| Berichte | Ausgeführte Befehle, IOCs und kompromittierte Hosts. | README |
| Client | Laut Dokumentation sind die Armory-Tools bereit, vom Client aus ausgeführt zu werden. Das README enthält eine Galerie. | Docs |
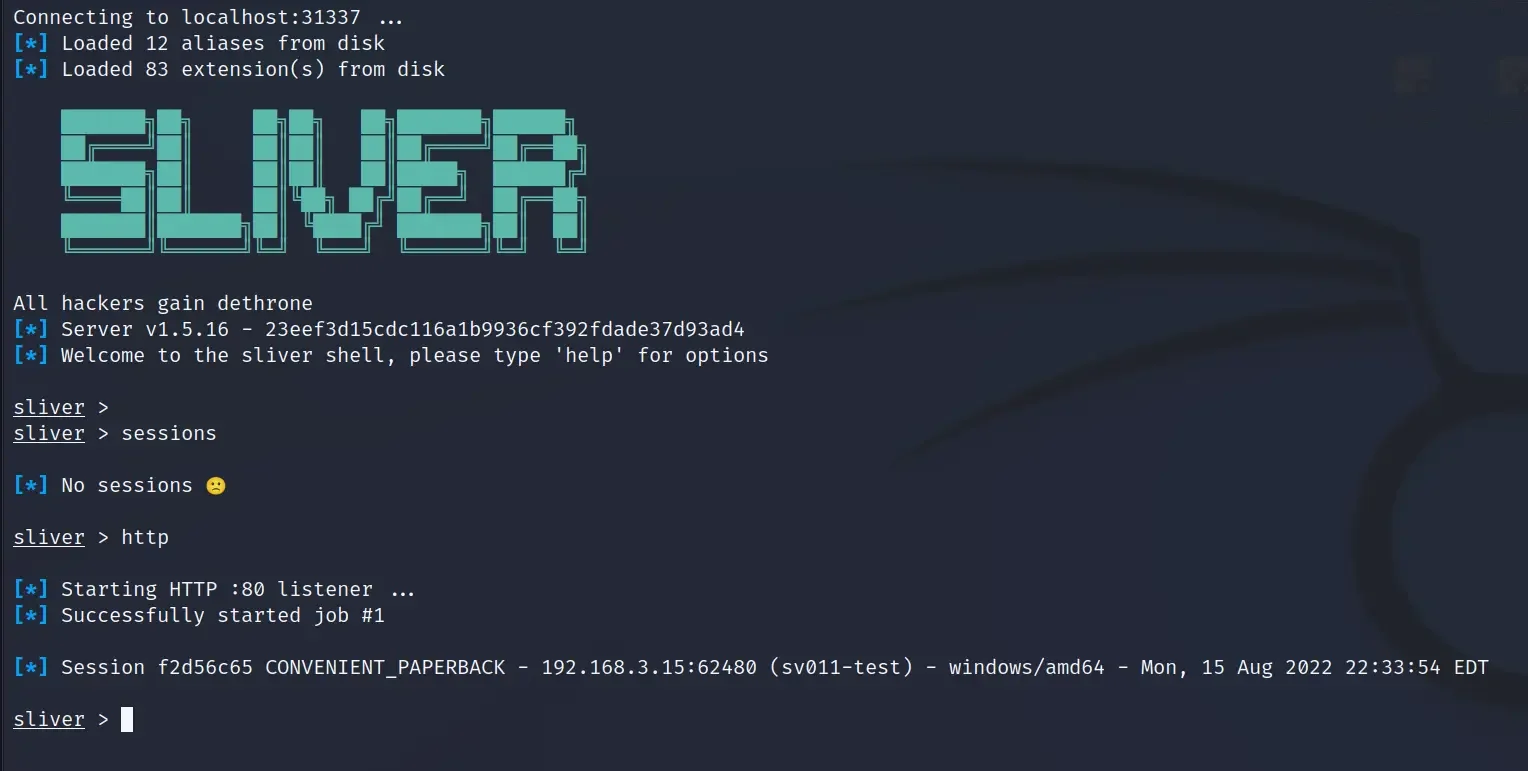
Sliver ist das Framework von Bishop Fox für Adversary Emulation und autorisierte Red-Team-Arbeit. Server und Client laufen auf Windows, Linux und macOS, und die Implantate unterstützen offiziell dieselben drei Plattformen, mit C2 über mutual TLS, WireGuard, HTTP(S) und DNS.
[!NOTE] Klicken Sie unten, um weitere Details zu sehen.
| Primäre Sprache | Go |
| Lizenz | GPL-3.0 |
| Letzter Push | 14. November 2026 |
| Stars / Forks | 12.337 / 1.674 |
Das README besagt, dass Implantate dynamisch mit eindeutigen asymmetrischen Verschlüsselungsschlüsseln pro Binärdatei kompiliert werden und dass sie native und Shellcode-Payloads, Userspace-Reflective-Loading, integrierte Shellcode-Kodierung sowie BOF/COFF-Ausführung auf amd64 und arm64 unterstützen.
| Kategorie | In den Worten des Projekts | Quelle |
|---|---|---|
| Transporte | Mutual TLS, WireGuard, HTTP(S) und DNS. | README |
| Implantate | Windows, Linux und macOS. BOF/COFF auf amd64 und arm64 für diese drei. | README |
| Schlüssel pro Build | Eindeutige asymmetrische Verschlüsselungsschlüssel pro Binärdatei. | README |
| Payload-Formen | Native und Shellcode-Payloads, Userspace-Reflective-Loading, integrierte Shellcode-Kodierung. | README |
| Armory | Die Armory-Seite beschreibt einen Paketmanager für Aliase und Erweiterungen, einschließlich BOFs und .NET-Tooling. Der Armory-Index listet 22 Aliase und 157 Erweiterungen auf. Aliase umhüllen .NET-Assemblies oder Shared Libraries. Erweiterungen sind BOFs oder native Bibliotheken. Pakete werden auf dem Client installiert und nicht zwischen Operatoren im Multiplayer-Modus geteilt. Signierte Pakete stammen von der Sliver Armory GitHub-Organisation. | Docs |
| KI-Store | Dieselbe Armory-Seite beschreibt einen separaten serverseitigen Store für einen KI-Agenten, getrennt von der Client-Armory. | Docs |
| Adversary Emulation | Die eigene Bezeichnung des Projekts im README. | README |
Havoc ist ein anpassungsfähiges Post-Exploitation-Command-and-Control-Framework von @C5pider. Der Client ist eine plattformübergreifende Qt-UI, der Teamserver ist in Go geschrieben, und der Flaggschiff-Agent ist Demon, geschrieben in C und Assembly. GitHub markiert das Repository als archiviert.
[!NOTE] Klicke unten, um weitere Details zu sehen.
Website: havocframework.com. Wiki: Havoc wiki.
| Primäre Sprache | Go |
| Lizenz | GPL-3.0 |
| Letzter Push | 18. Dezember 2025 |
| Stars / Forks | 8.501 / 1.272 |
| Repository-Status | Archiviert, in der GitHub-API. |
Der Teamserver wird als Multiplayer beschrieben, mit Payload-Generierung, HTTP/HTTPS-Listenern, anpassbaren C2-Profilen und External C2. Der README-Abschnitt zu Demon listet SMB-Unterstützung, einen Token-Vault und integrierte Post-Exploitation-Befehle auf, und er listet außerdem Sleep-Obfuskation, x64-Return-Address-Spoofing, indirekte Syscalls und AMSI/ETW-Patching über Hardware-Breakpoints.

