
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) und Phoenix (CVE-2015-3673) Schwachstellen-Testprogramm für Mac OS X 10.2.8 und neuer
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporäres Root-Tool (CVE-2026-64560) – geräteverifizierter Port mit korrigierter bootidParent-Adresse
 wqsv/throttlestoppoc
CVE-2025-7771: Beliebiges Lesen/Schreiben von physischem Speicher und I/O-Ports über den ThrottleStop-Treiber
 fxrstor/throttlestoppoc
CVE-2025-7771: Beliebiger physischer Speicher und I/O-Port Lese-/Schreibzugriff über ThrottleStop-Treiber
 grisuno/cve-2022-22077
BYOVD-Exploitation-Framework für CVE-2022-22077, das auf RTCore64.sys abzielt. Demonstriert Kernel-Token-Diebstahl, Privilege Escalation zu SYSTEM…
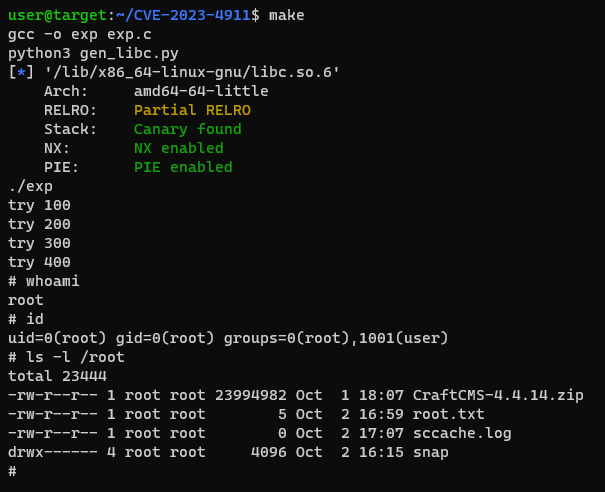 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
Sehr einfacher Exploit und Analyse zu CVE-2023-0386. Verwendet C und sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Zhuzhu-Version: ohne versteckte Hintertüren, ohne Traffic-Fingerabdrücke, Beacon imitiert echte API-Dienste, Patch für…
 cuteaplane/ghostlock-for-oneplus15t
Kernel-Exploit (CVE-2026-43499) für das OnePlus 15T mit nicht entsperrtem Bootloader
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare Lokale Privilegienausweitung)
 sgabe/cve-2019-1253
AppXSvc Beliebiges Dateisicherheitsdeskriptor-Überschreiben EoP
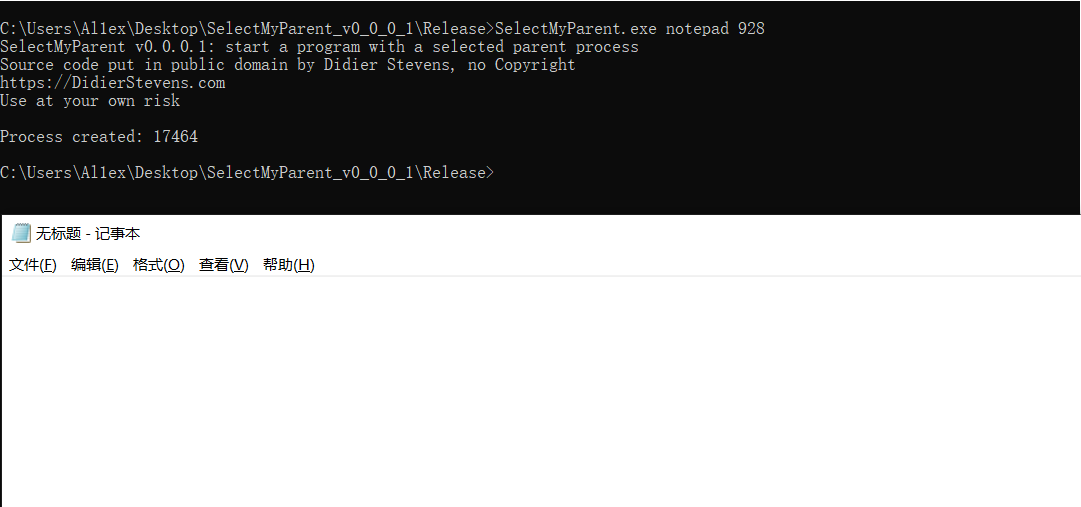 al1ex/selectmyparent
PPID-Spoofing
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue-Team-Toolkit für CVE-2026-65643, eine RCE-Lücke im cPanel-Domain-Parking. Enthält Exploit mit Reverse Shell, Webshell, Persistenz und…
 lazaars/ultrarealy_with_cve-2019-1040
Aktualisierte Version für das Tool UltraRealy mit Unterstützung für den Exploit CVE-2019-1040
 aels/cve-2022-2586-lpe
CVE-2022-2586: Linux-Kernel nft_object UAF
 b1gmang0/cve-2026-98260-pandora-lpe
Nur im Speicher ablaufende lokale Root-Exploit-Kette für Xiaomi 17 Pro (pandora) unter OS4.0.5.0, die einen POSIX-CPU-Timer-UAF nutzt, um SELinux zu…
 lanzt/cve-2020-14321
Authentifizierter Exploit für Moodle 3.9, der Lehrerberechtigungen auf Manager-Rolle eskaliert und Remote-Code-Ausführung durch bösartigen…
 redr0nin/cve-2024-38143
Windows WLAN-AutoConfig-Dienst – Sicherheitsanfälligkeit bezüglich der Erhöhung von Berechtigungen








