
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
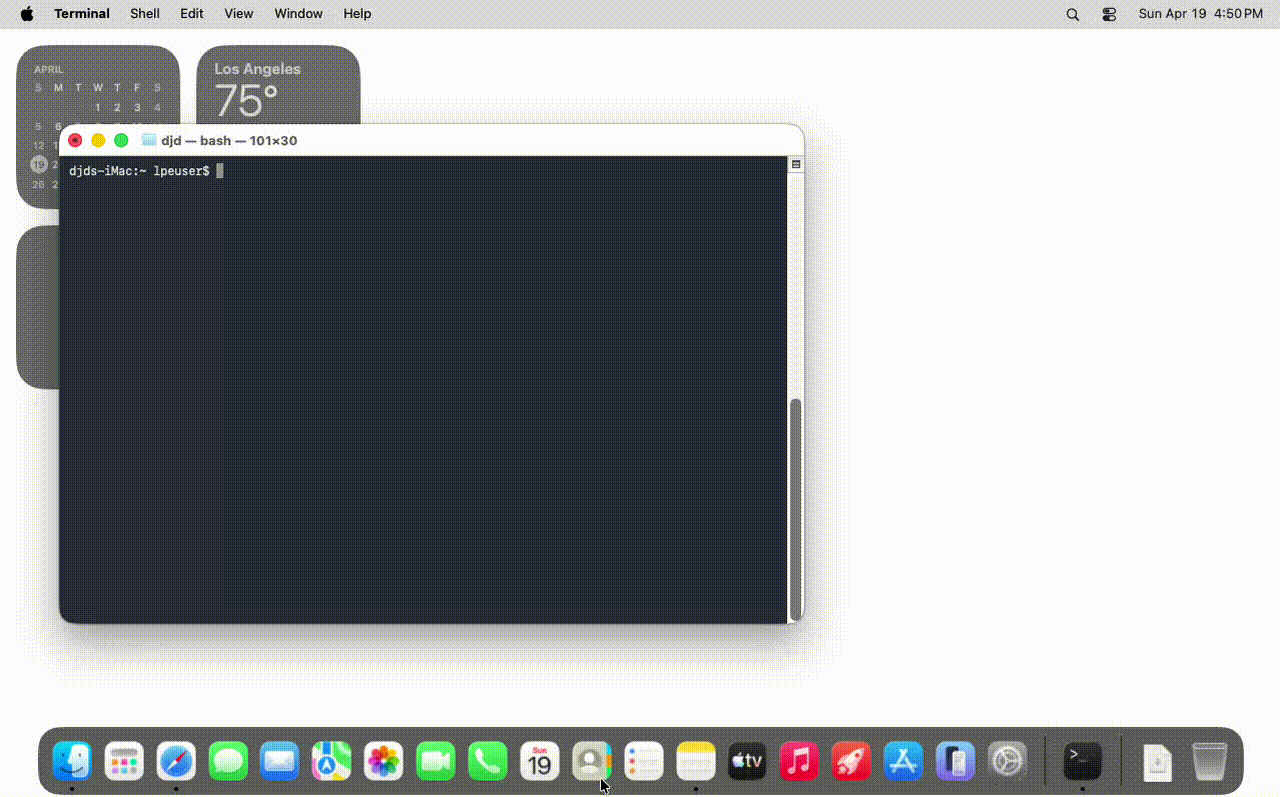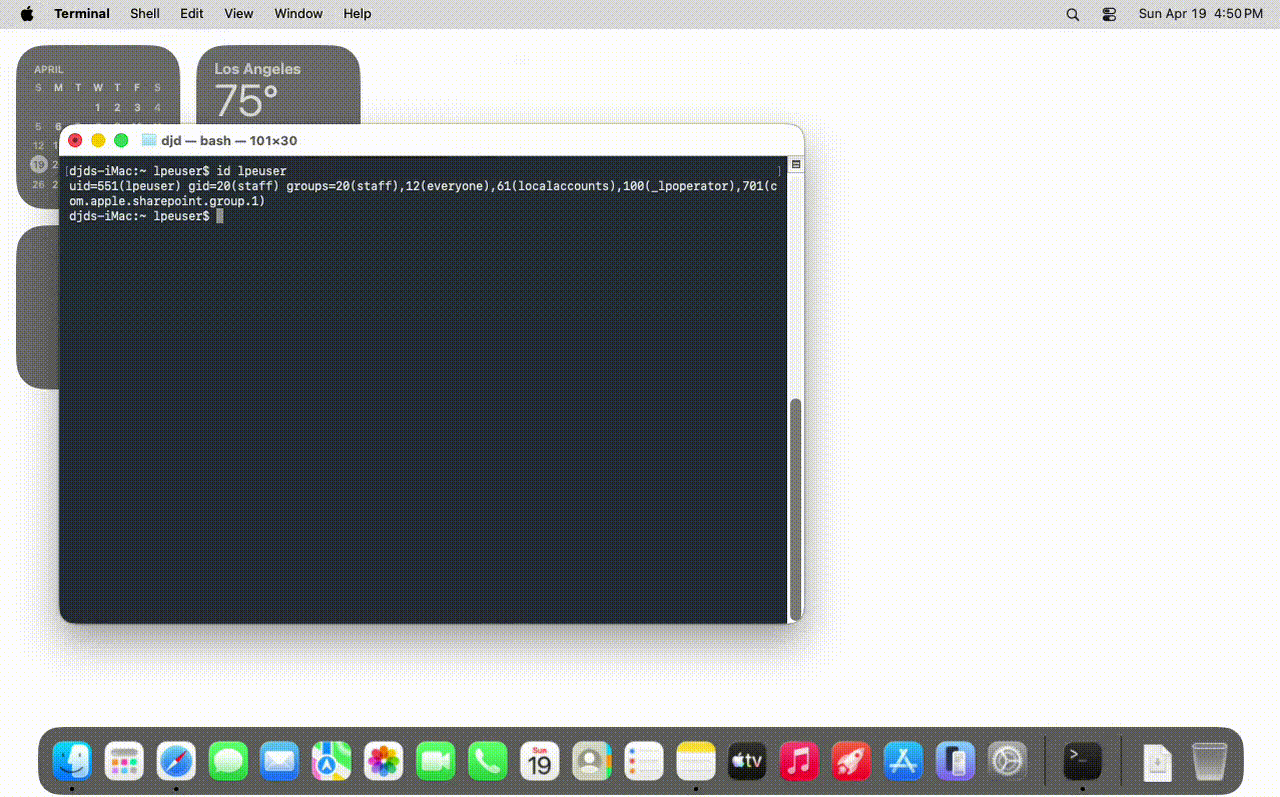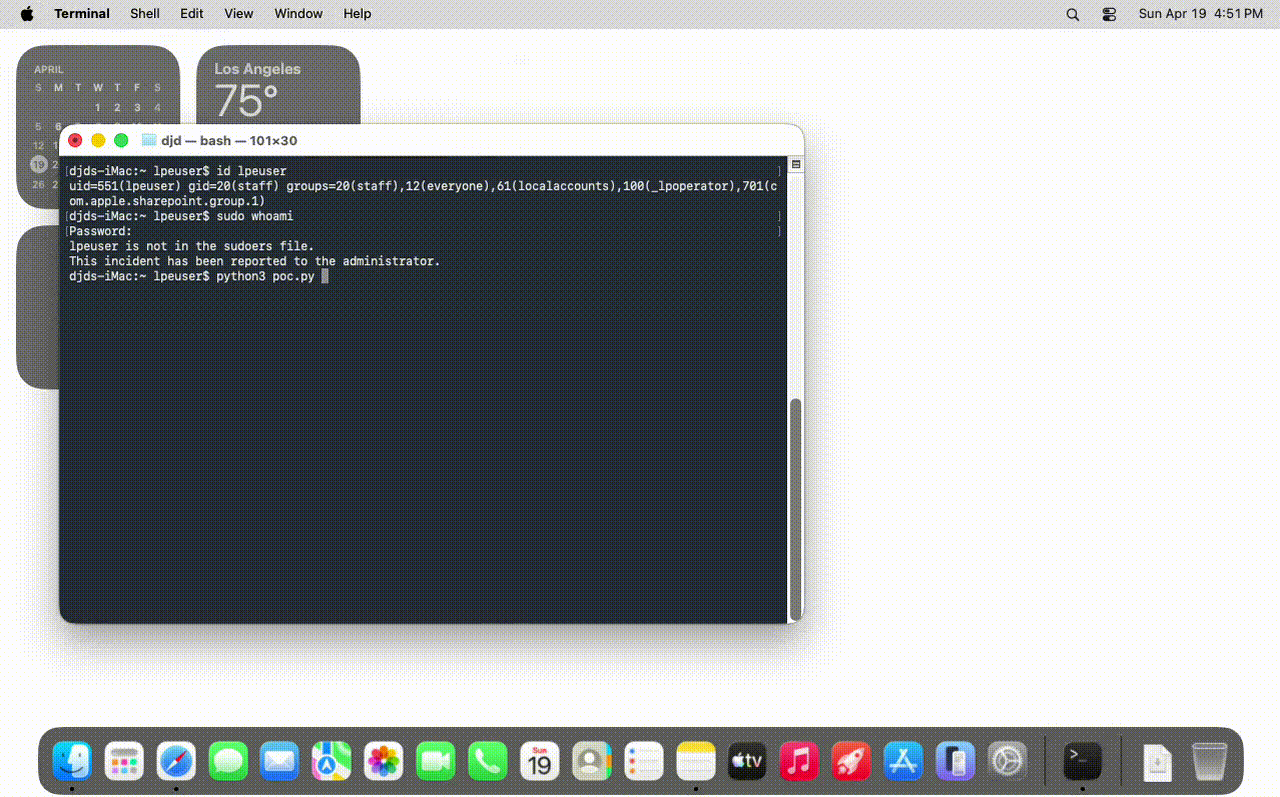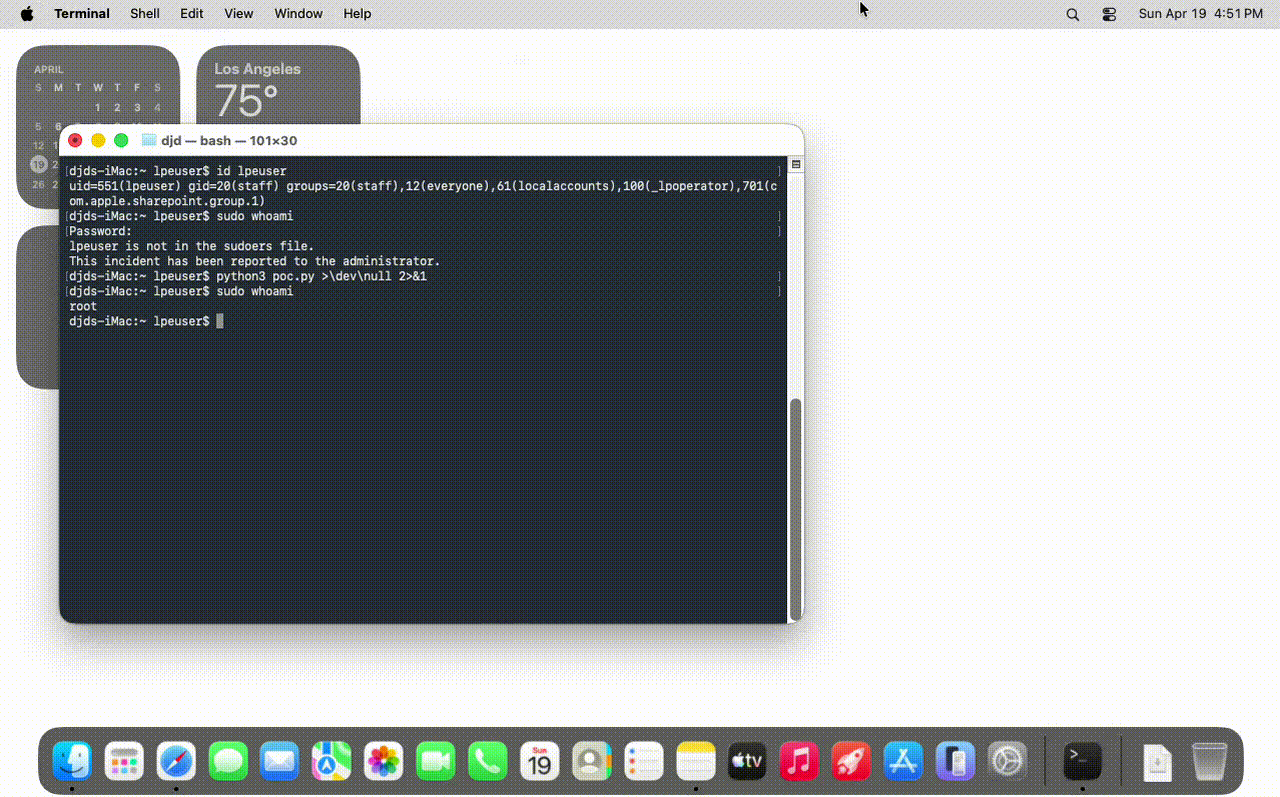
 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Unprivilegierter Benutzer zu Root unter macOS Sonoma, Sequoia und Tahoe. Gepatcht in macOS 26.6 / 15.7.8 / 14.8.8.
 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+
 0xblackash/cve-2026-46300
CVE-2026-46300
 hiikezoe/diaggetroot
Exploit für CVE-2012-4220, der über eine Kernel-Sicherheitslücke eine Root-Rechte-Erweiterung auf Android-Geräten ermöglicht.
 nccgroup/diskwalker
Python-Skript zum effizienten Auffinden von Dateien auf UNIX-ähnlichen Dateisystemen mit bestimmten Eigenschaften (schneller als find)
 poliva/root-zte-open
Exploit für CVE-2012-4220, funktioniert auf zte-open
 smarttfoxx/copyfail
# CVE-2026-31431 (Copy Fail) PoC – Linux-Kernel-Page-Cache-Korruption über authencesn AF_ALG + splice()
 slapah/ghostlock-h8q
# GhostLock CVE-2026-43499 Port für Galaxy Z Fold 8 (h8q)
 sho-luv/zerologon
Zerologon Check and Exploit - Entdeckt von Tom Tervoort von Secura und erweitert auf Basis des codierten Beispiels zu CVE-2020-1472 von @Dirkjanm.…
 embedi/smm_usbrt_poc
CVE-2017-5721 Proof-of-Concept
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 Lokale Rechteausweitung und verwundbarer Container
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP Exploit
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 mbadanoiu/cve-2025-20029
CVE-2025-20029: Befehlseinschleusung in der TMSH-CLI in F5 BIG-IP
 zzzxxxxxxxxxx/ghostlock-got-w29
CVE-2026-43499 (GhostLock) Forschung zu HUAWEI MatePad Pro 11 GOT-W29
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 and CVE-2026-43503
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
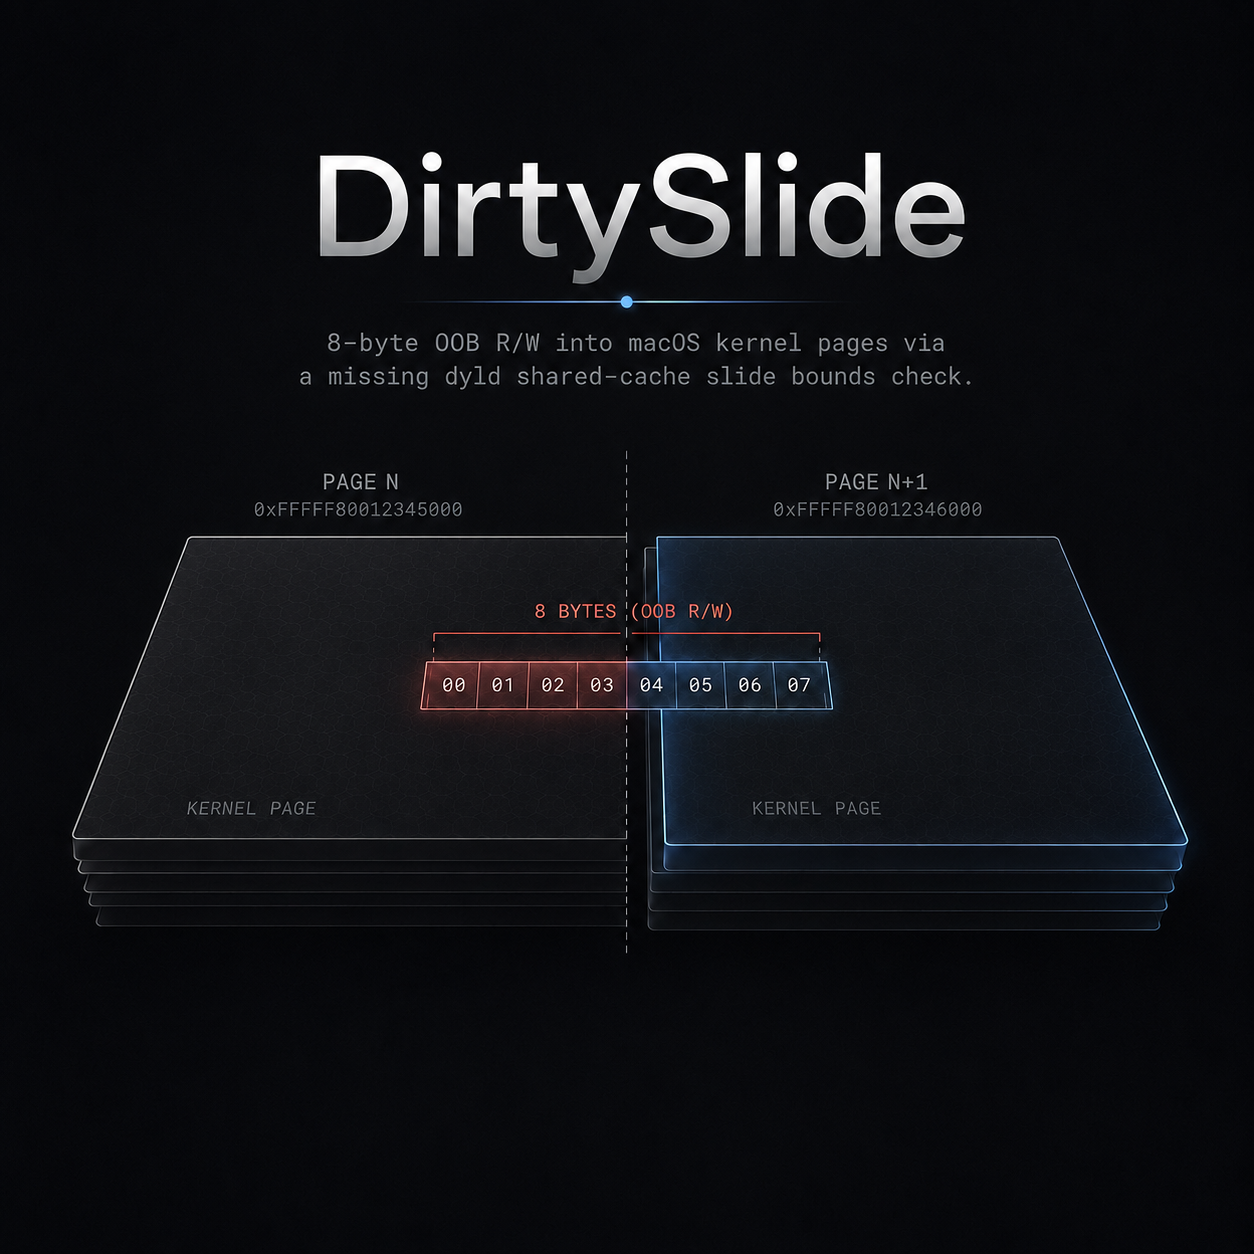 gracecondition/dirtyslide
Lokaler Privilege-Escalation-Exploit für den macOS-XNU-Kernel (CVE-2026-43724), der einen Out-of-Bounds-Schreibzugriff im…








