
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue-Team-Toolkit für CVE-2026-65643, eine RCE-Lücke im cPanel-Domain-Parking. Enthält Exploit mit Reverse Shell, Webshell, Persistenz und Massen-Scanning sowie einen nicht-intrusiven Verifizierer für Erkennung und Auditing.



NUR ZUR ETHISCHEN VERWENDUNG – AUTORISIERTE SICHERHEITSTESTS
Dieses Repository stellt Tools ausschließlich für autorisierte Sicherheitsexperten, Blue Teams und Penetrationstester bereit.
Unbefugter Zugriff auf Computersysteme ist illegal gemäß CFAA (USA), Computer Misuse Act (UK), TCK 243/244 (Türkei) und ähnlichen Gesetzen weltweit.
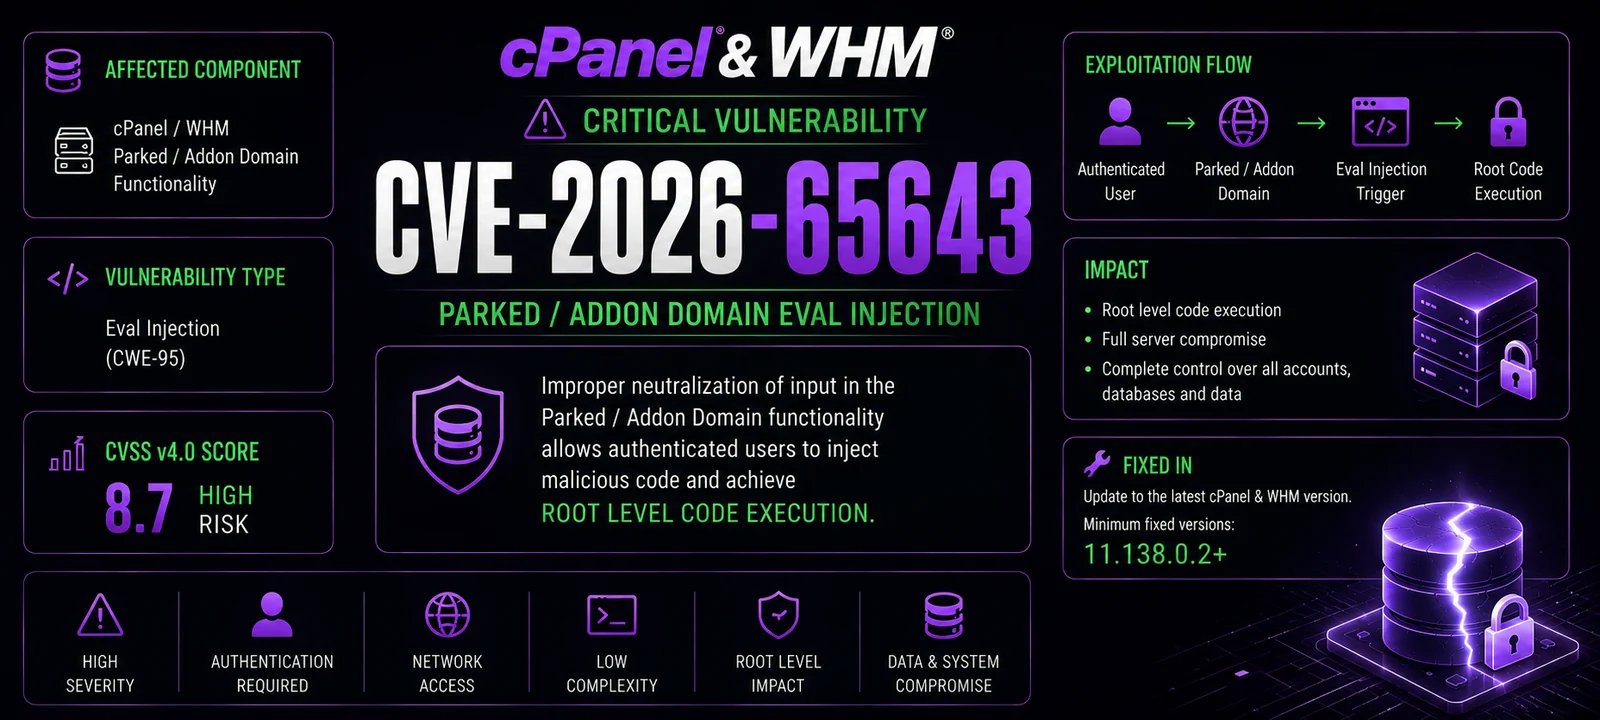
CVE‑2026‑65643 ist eine kritische Command-Injection-Schwachstelle in cPanel & WHM Versionen 11.x, die es einem authentifizierten cPanel-Benutzer ermöglicht, beliebige Systembefehle mit Root-Rechten über die Domain-Parking-Funktionalität auszuführen.
`) einschleusen kann.| Tool | Zweck | Zielgruppe |
|---|---|---|
exploit.py | Vollständiges weaponisiertes Toolkit mit Reverse Shell, Webshell, Persistenz, Datei-Lesen/Schreiben, Root-Passwortänderung, Massenscanning, Tor-Unterstützung und OPSEC-Funktionen. | Red Teams / autorisierte Pentester |
verifier.py | Nicht-intrusiver Schwachstellenprüfer, der die cPanel-Version erkennt, die Injection validiert und das Risiko bewertet, ohne eine schädliche Payload auszuführen. Erstellt detaillierte Berichte. | Blue Teams / Sicherheitsauditoren |
| Funktion | exploit.py | verifier.py |
|---|---|---|
| Schwachstellenerkennung | [+] | [+] |
| Versionserkennung (4 Endpunkte) | [+] | [+] |
| Command Injection | [+] | [-] |
| Reverse Shell | [+] | [-] |
| WebShell-Upload | [+] | [-] |
| Persistenz (cPanel-Benutzererstellung) | [+] | [-] |
| Root-Passwortänderung | [+] | [-] |
| Datei-Lesen/Schreiben | [+] | [-] |
| 4 Injection-Methoden (JSON/Form/CGI/API2) | [+] | [+] |
| Tor-Unterstützung (Anonymität) | [+] | [-] |
| User-Agent-Rotation (OPSEC) | [+] | [-] |
| Jitter (OPSEC) | [+] | [-] |
| Massenscanning (Multi-Thread) | [+] | [-] |
| Interaktive Shell | [+] | [-] |
| Nicht-intrusiver (sicherer) Modus | [-] | [+] |
| Timeline-Protokollierung | [+] | [+] |
| HTML-Bericht | [+] | [-] |
| JSON-Bericht | [+] | [+] |
| Log-Bereinigung (Anti-Forensik) | [+] | [+] |
| Proxy-Unterstützung | [+] | [+] |
| Benutzerdefinierter User-Agent | [+] | [+] |
| SSL-Verifizierungssteuerung | [+] | [+] |
| Szenario | Empfohlenes Tool |
|---|---|
| Blue Team – Überprüfung, ob Ihre cPanel-Installation anfällig ist | verifier.py |
| Sicherheitsaudit – nicht-intrusive Schwachstellenbewertung | verifier.py |
| Red Team – autorisierte Penetrationstests mit vollständiger Ausnutzung | exploit.py |
| Bug Bounty – Responsible-Disclosure-Tests | verifier.py |
| Massenscanning – Überprüfung mehrerer Ziele auf Schwachstellen | exploit.py (nur Erkennung) |
| Incident Response – Überprüfung, ob Systeme kompromittiert wurden | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py Parameter| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel-cPanel-URL (z. B. https://cpanel.example.com:2083) |
-l, --target-file | Datei mit Zielliste (eine pro Zeile) für Massenscanning |
-u, --username | cPanel-Benutzername |
-P, --password | cPanel-Passwort |
-p, --port | cPanel-Port überschreiben (Standard aus URL oder 2083) |
--threads | Anzahl der Threads für Multi-Target (Standard: 10) |
-o, --output | JSON-Bericht in Datei speichern |
--html-report | HTML-Bericht in Datei speichern |
-v, --verbose | Ausführliche Ausgabe |
--proxy | HTTP/HTTPS-Proxy (z. B. http://127.0.0.1:8080) |
--tor | Über Tor routen (localhost:9050) |
-ua, --user-agent | Benutzerdefinierter User-Agent |
--no-keep-alive | Sitzung nicht am Leben halten |
--delay | Verzögerung zwischen Anfragen (Standard: 2,0 s) |
--jitter | Zufälliger Jitter (0-1 s) zwischen Anfragen (Standard: 0,5) |
--max-retries | Maximale Wiederholungsversuche (Standard: 5) |
--ssl-verify | SSL-Zertifikate verifizieren |
--timeout | Anfrage-Timeout (Standard: 15 s) |
--cmd | Einzelnen Befehl auf dem Ziel ausführen |
--reverse-shell | Reverse Shell IP:PORT |
--passwd | Root-Passwort ändern |
--adduser | cPanel-Benutzer erstellen (USER DOMAIN PASSWORD) |
--read | Datei lesen |
--write | Datei schreiben (Pfad angeben) |
--write-content | Zu schreibender Inhalt |
--cleanup | Logs und Verlauf nach der Ausnutzung bereinigen |
-i, --interactive | Interaktive Shell nach der Ausnutzung |
--domain-suffix | Suffix für geparkte Domain (Standard: exploit.local) |
verifier.py Parameter| Parameter | Beschreibung |
|---|---|
-t, --target | Ziel-cPanel-URL (z. B. https://cpanel.example.com:2083) |
-u, --username | cPanel-Benutzername |
-P, --password | cPanel-Passwort |
-o, --output | JSON-Bericht in Datei speichern |
-v, --verbose | Ausführliche Ausgabe |
--proxy | HTTP/HTTPS-Proxy (z. B. http://127.0.0.1:8080) |
--tor | Über Tor routen (localhost:9050) |
--ssl-verify | SSL-Zertifikate verifizieren |
--timeout | Anfrage-Timeout (Standard: 15 s) |
--cleanup | Logs nach dem Test bereinigen |

