
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 mattifinder/rpmc_attacks
Forschungscode und Hardware für RPMC-Angriffe: Spannungsglitching, SPI-Interposer-Firmware und NV-State-Rollback zum Brute-Forcing von Windows Hello-…
 aduli198/cve-2026-21589
Proof-of-Concept für CVE-2026-21589: unauthentifizierter Path-Traversal-Dateilesezugriff in Atlassian Data Center-Produkten, verkettet über…
 xitro01/cve-2026-22765-poc
Unauthentifizierte RCE-Ketten-PoC für Dell Wyse Management Suite On-Prem < 5.5 (CVE-2026-22765 + CVE-2026-22766)
 ashrafzaryouh/cve-2026-23111
Advisory-Analyse zu CVE-2026-23111, einer Use-after-free-Schwachstelle im Linux-Kernel-nf_tables bei der Rollback-Behandlung von Catch-all-Maps,…
 kinokopio/cve-2026-23111
nf_tables catchall UAF Exploit für Ubuntu 6.8.0-101-generic: unprivilegierte lokale Rechteausweitung zu Host-Root und Container-Escape über…
 abraxas/loom-ci-name-adopt
Ein Loom-Agent-Administrator kann ein Harness so benennen, dass es den Code-Interpreter einer anderen Gruppe übernimmt, und diesen Interpreter dann…
 abraxas/loom-skill-plant
Ein Loom-Registry-Administrator kann ein Skill-Dokument ohne Gruppenbesitzer umschreiben. Beim nächsten vollständigen Deploy eines Agents, der diesen…
 mein-0/fortiless
Proof-of-Concept und Analyse eines Out-of-Bounds-Schreibzugriffs im Kernel (Typ 3) im Minifilter FortiShield_74.sys von FortiClient, einschließlich…
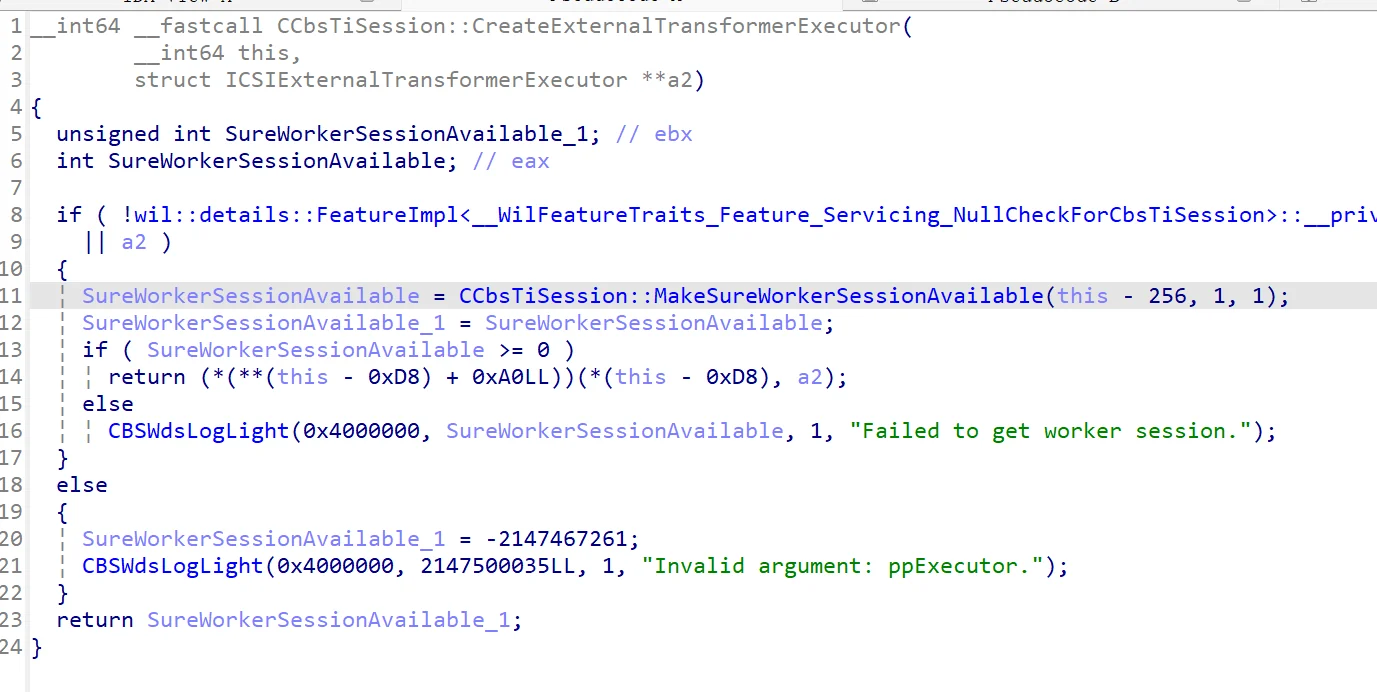 crisprss/cve-2026-88235
Eine der mächtigsten Primitiven für LPE bei der Windows-Standardkonfiguration
 mzet-/les-res
Zusätzliche Ressourcen und Referenzen für linux-exploit-suggester.sh
 whispergate/tendril
C#- und Beacon Object File-basiertes Persistenz-Tool
 ivancabrera02/admintosystem-http.sys
Windows-PoC zur Rechteausweitung von Administrator zu SYSTEM, das SYSTEM-Prozesse dazu zwingt, sich bei einem lokalen HTTP.sys-Listener zu…
 unicornofhunt/s1l3nc3r
C-Tool, das die Telemetrie von Microsoft Defender for Endpoint unter Linux stummschaltet, indem es Syscall-IDs in die offengelegte eBPF-Map…
 abraxas/chrome-mac-webshare-symlink
CVE-2026-126902 – Google Chrome – Hoch – Remote – Fehlerhafte Referenzauflösung – Web Share staging folgt einem Symlink auf dem Mac. Chrome <…
 abraxas/webmin-batch-home-prefix
Webmin 2.670 – Mittel 6.5 – Remote – Pfadpräfix – Batch-Home-ACL von Benutzern /home/a trifft auch auf /home/ab zu
 abraxas/webmin-filemin-cpio
Webmin 2.670 – Hoch 8.8 – Remote – Pfad-Schreibzugriff – File Manager entpackt RPM, dessen cpio-Member ein absoluter Pfad ist
 abraxas/webmin-sessiondb-cookie
Webmin 2.670 – Kritisch 9.1 – Remote – Session-Diebstahl – list_sessions gibt den sessiondb-Schlüssel aus; miniserv akzeptiert ihn als sid. Ein…
 spiralbl0ck/ksmb-rce-
End-to-end ksmbd SMB2 WRITE over-read exploit chain: kernel heap leak for KASLR, phys_base oracle sweep, modprobe_path overwrite, and SUID root shell…








