
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 goichot/cve-2020-3433
PoCs und technische Analyse für drei Windows-Schwachstellen in Cisco AnyConnect: lokale Rechteausweitung (CVE-2020-3433), Denial of Service…
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare, Lokale Privilegieneskalation von CVE-2021-1675 oder CVE-2021-34527
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() Privilege Escalation
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
CVE-2024-40431+CVE-2022-25479 Kette für EOP(DATA ONLY ATTACK)
 kamalx06/tornadorevc2
Modulares Post-Exploitation-Framework zur Verwaltung von Reverse-Shell-Sitzungen über TCP/TLS/mTLS mit Plugins für Enumeration, In-Memory-Ausführung,…
 sbousseaden/gluegate
Memory-API-Proxy via signierter mozglue.dll
 jvbotelho/ghosthound
GhostHound ist eine BloodHound-OpenGraph-Erweiterung, die die Reanimation von Active-Directory-Tombstones als erstklassigen Angriffspfad sichtbar…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 linux kernel panic in netfilter_queue
 xalgord/react2shell
Erweitertes Exploitation-Toolkit für Next.js Server Actions (CVE-2025-55182)
 sarabpal-dev/cheese-cake
Ein Proof-of-Concept für CVE-2025-21479, kombiniert mit einer Dirty Pagetable-Technik.
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE, unterstützt das Hinzufügen/Löschen von Benutzern und das Ausführen von CLI-Befehlen/Systembefehlen.
 thinkycx/cve-2017-8890
CVE-2017-8890 Exploit-Implementierung mit detaillierten Analyse-Dokumenten für Privilege Escalation auf Ubuntu 16.04 und Nexus 6P-Kerneln.
 mobilehackinglab/ghostlock-a17
Kernel-Exploit für CVE-2026-43499 auf dem Samsung Galaxy A17, der über KDP-Bypass, KASLR-Wiederherstellung und gefälschte Workqueue-Ausführung Root…
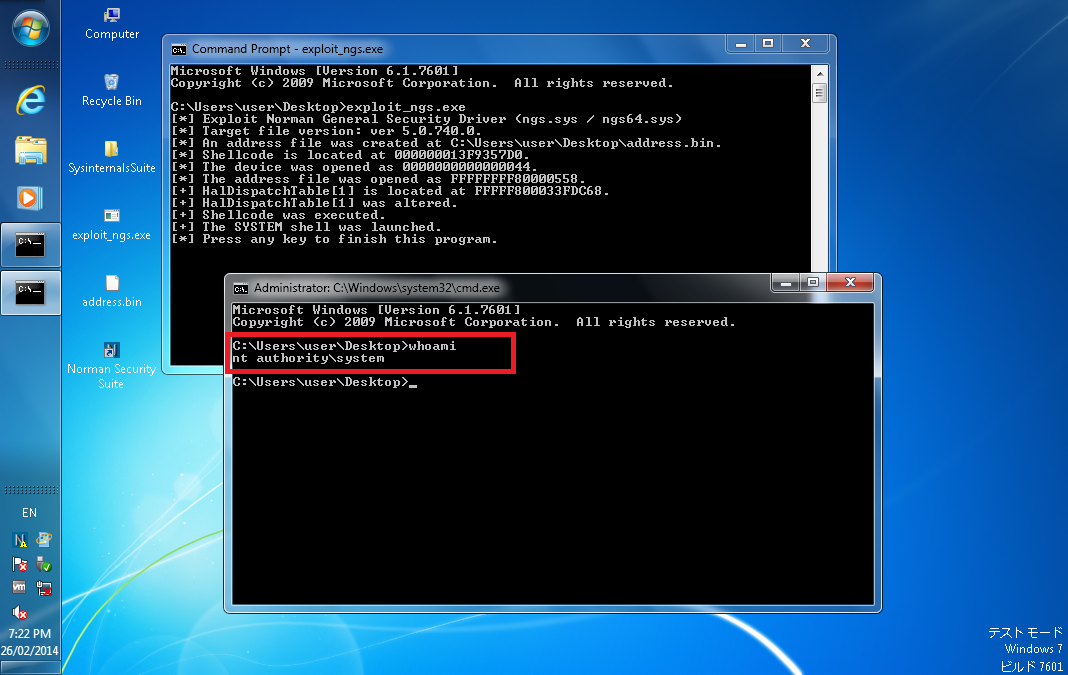 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - Authentifizierte Remote-Codeausführung in VMware vCenter Server (Exploit)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 mit Kerberos-Delegierung








