
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 tdwyer/cve-2020-8559
Dies ist ein PoC-Exploit für die Kubernetes-Schwachstelle CVE-2020-8559.
 apkc/cve-2024-26229-bof
BOF-Implementierungen von CVE-2024-26229 für Cobalt Strike und BruteRatel
 geekben/towelroot
Forschung zu CVE-2014-3153 und seinem berühmten Exploit towelroot auf x86
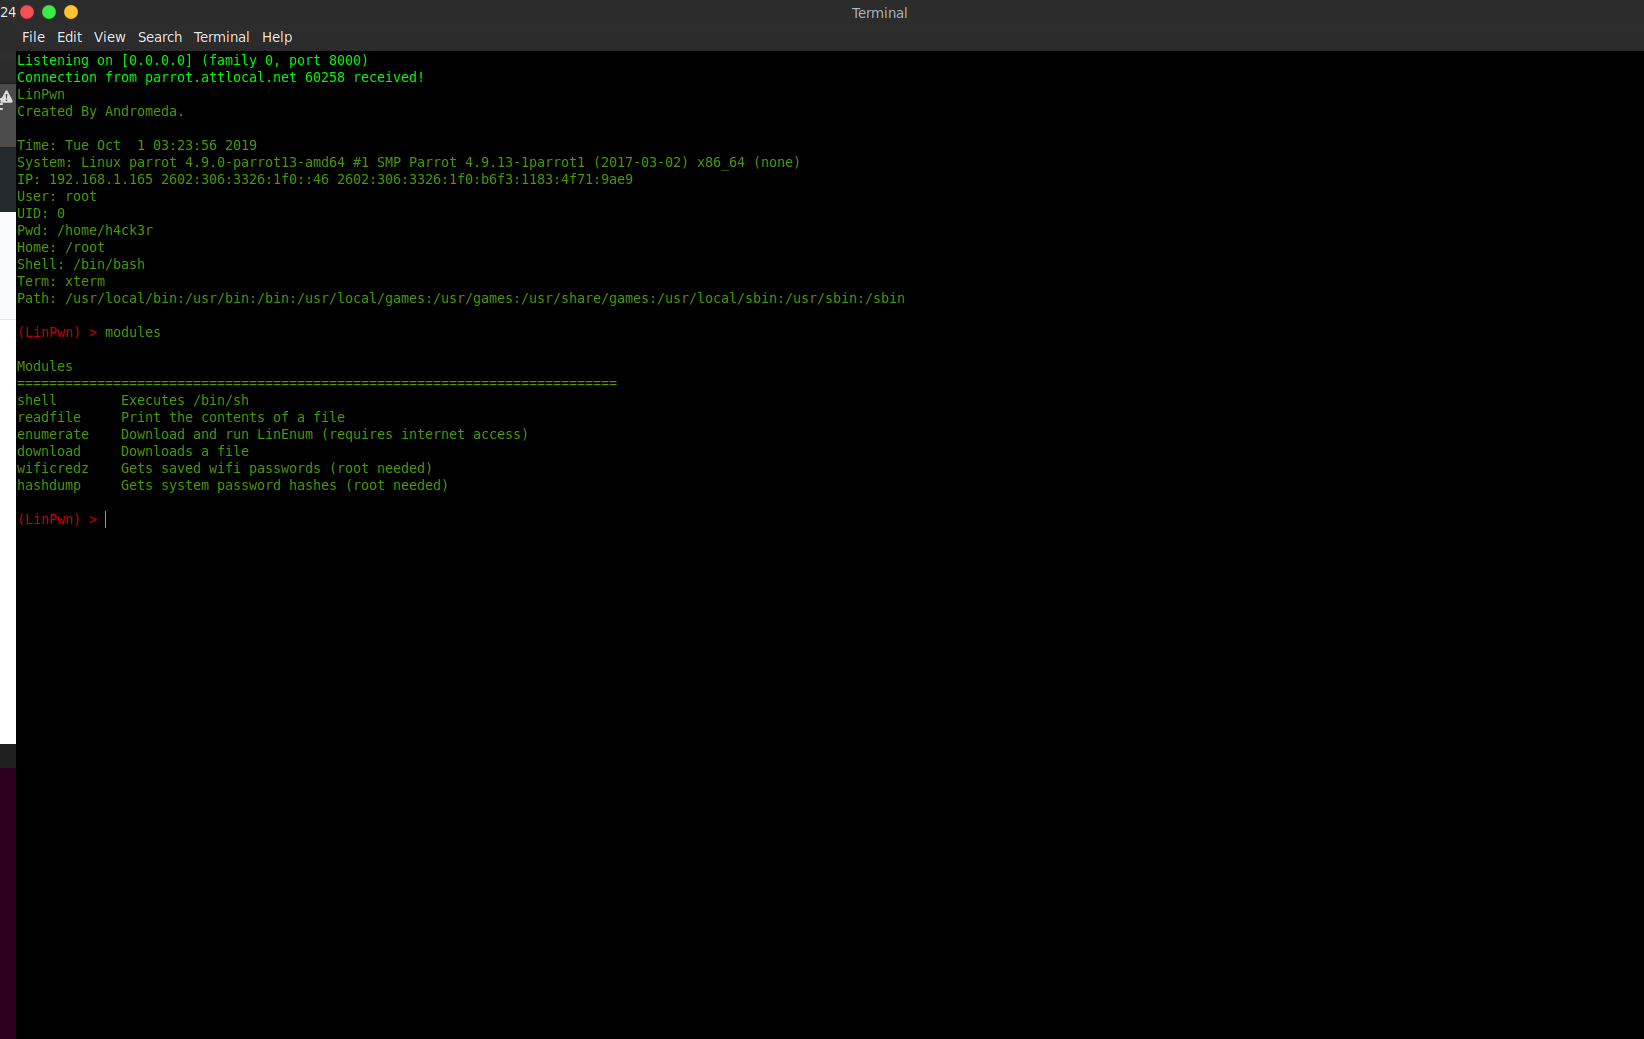 andromeda1957/linpwn
Interaktives Post-Exploitation-Tool für Linux-Privilegienausweitung, Enumeration, Dateiexfiltration und Credential-Harvesting über eine Reverse-Shell.
 mr-r3b00t/cve-2021-3156
Proof-of-concept-Exploit für CVE-2021-3156, einen heap-basierten Pufferüberlauf in sudo, der eine lokale Privilegienausweitung auf root ermöglicht.
 synacktiv/windows_kernel_shadow_stack
Beweise von Konzepten, die einige Aspekte der Windows-Kernel-Schattenstapel-Mitigation demonstrieren.
 kristal-g/cve-2021-40449_poc
Exploit für CVE-2021-40449
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# Rust-basierter lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die Ausführung von benutzerdefiniertem Shellcode wie Meterpreter auf…
 canyie/cve-2024-23700
PoC für CVE-2024-23700, Android stille Privilegienausweitung, die das Lesen/Schreiben von Kontakten, SMS, Kalender, Anrufliste und Voicemail, das…
 tr3ee/cve-2021-4204
CVE-2021-4204: Linux-Kernel-eBPF Lokale Privilegieneskalation
 kc57/awesome-pentest
Eine Liste mit großartigen Werkzeugen und Ressourcen für Penetrationstests.
 abstractclass/cloudprivs
Ermitteln Sie Berechtigungen aus Cloud-Anmeldedaten durch Brute-Force-Tests.
 alexlinov/miniplasma-runner
CVE-2020-17103 für C2 mit Split-Binary SYSTEM Callback angepasst
 alfarom256/logmeinpochandledup
Exploit für eine Race Condition im Windows-Kernel-Treiber von LogMeIn/GoTo, die SYSTEM-Handles dupliziert und damit Thread-Token-Impersonation sowie…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Bestes CertiGhost AD CS Multi-Exploit-Framework | Erweitertes Toolkit mit Rogue-DC/LDAP-Servern, Zertifikatsmissbrauch,…
 spaceraccoon/cve-2020-10665
POC für lokale Rechteausweitung bei Docker Desktop (CVE-2020-10665)
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF Local-Root-PoC, angepasst für Qualcomm-Android-4.19-Kernel (Redmi K40 /…








