
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 zeze-zeze/hitcon-2023-demo-cve-2023-20562
Demonstriert die Ausnutzung des AMD μProf-Treibers (CVE-2023-20562) zur Privilegienerweiterung mittels EPROCESS-Token-Schreibvorgang und…
 zeromemoryex/cve-2025-68921
Lokale Rechteausweitung betrifft Millionen von Gaming-Laptops
 psmths/reave
WIP Post-Exploitation-Framework, maßgeschneidert für Hypervisoren.
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 wh0am123/cve-2025-54918-poc
POC für CVE-2025-54918 und eine technische Demonstration.
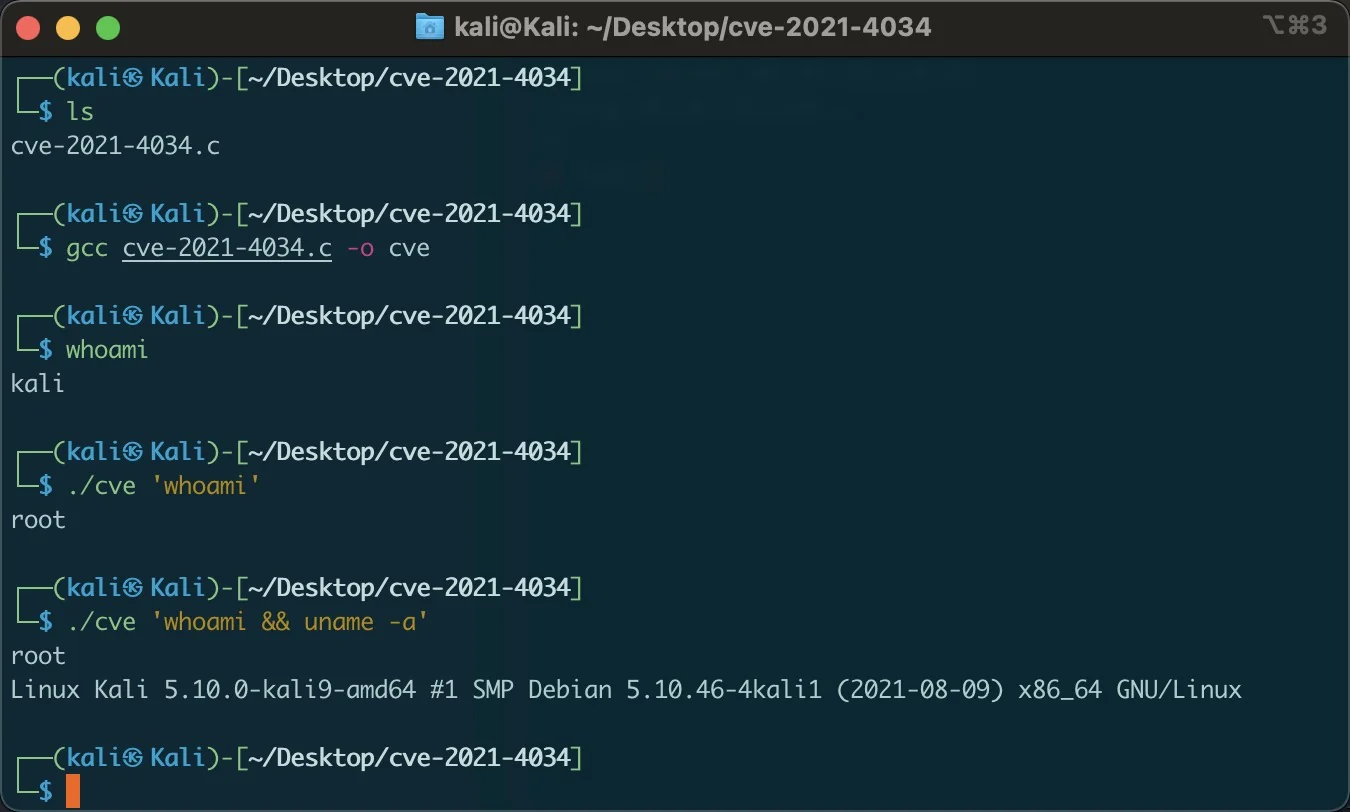 zhzyker/cve-2021-4034
polkit pkexec Lokale Privilegien-Schwachstelle zum Hinzufügen benutzerdefinierter Befehle
 webldix/cve-2024-31317-poc-deployer
Automatisiertes Deployment-Tool für den CVE-2024-31317-PoC auf Android 9-13, das eine Privilegieneskalation durch Zygote-Injektion und…
 dev-2null/kerberosrun
Ein kleines Tool, um mit Kerberos zu spielen.
 alfarom256/hphardwarediagnostics-poc
PoC-Exploit für den EtdSupp-Treiber der HP Hardware Diagnostic
 mindsflee/winflesher
Automatisiertes Framework zur Bewertung der Angriffsfläche für Active Directory und lokale Infrastrukturen, das Schwachstellen mit Angriffspfaden zu…
 galoryber/fawkes
Fawkes ist ein Golang Mythic C2 Agent, der ausschließlich von KI geschrieben wurde.
 buter-chkalova/project-rvbbit
Lehrreiches Linux-Kernel-Rootkit-PoC, das DKOM, Syscall-Hooking, Stealth, Observability und defensive Erkennung untersucht.
 veritas501/cve-2021-22555-pipeversion
CVE-2021-22555-Exploit mit Pipe-Primitive neu geschrieben
 zombie-kaiser/cve-2024-30088-windows-poc
Diese Schwachstelle existiert in der Funktion NtQueryInformationToken, insbesondere bei der Verarbeitung der Funktion…
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
PoC-Exploit-Sammlung für Schwachstellen im Nexus Repository Manager 3 (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444), die Remote-Codeausführung und…
 swelljoe/flar
Leichtgewichtiges CLI-Tool, das KI-Coding-Agenten in isolierten Bubblewrap-Sandboxen mit strenger Dateisystem-, Netzwerk- und Berechtigungsisolierung…








