

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-10665 — POC für lokale Rechteausweitung bei Docker Desktop (CVE-2020-10665) | Kitploit

Tools/GitHubGitHub/spaceraccoon/cve-2020-10665
Privilege EscalationContainer-SicherheitSchwachstellenanalyseExploitationBinary-Exploitation
GitHubspaceraccoon/cve-2020-10665

CVE-2020-10665

POC für lokale Rechteausweitung bei Docker Desktop (CVE-2020-10665)

Repository anzeigen
521262vor 6 JahrenVon Kitploit geprüft
Teilen

CVE-2020-10665 Docker Desktop Lokale Privilegienausweitung

POC für die lokale Privilegienausweitung von Docker Desktop. Erstellt auf Basis des Write-ups unter https://www.activecyber.us/activelabs/docker-desktop-local-privilege-escalation-cve-2020-10665.
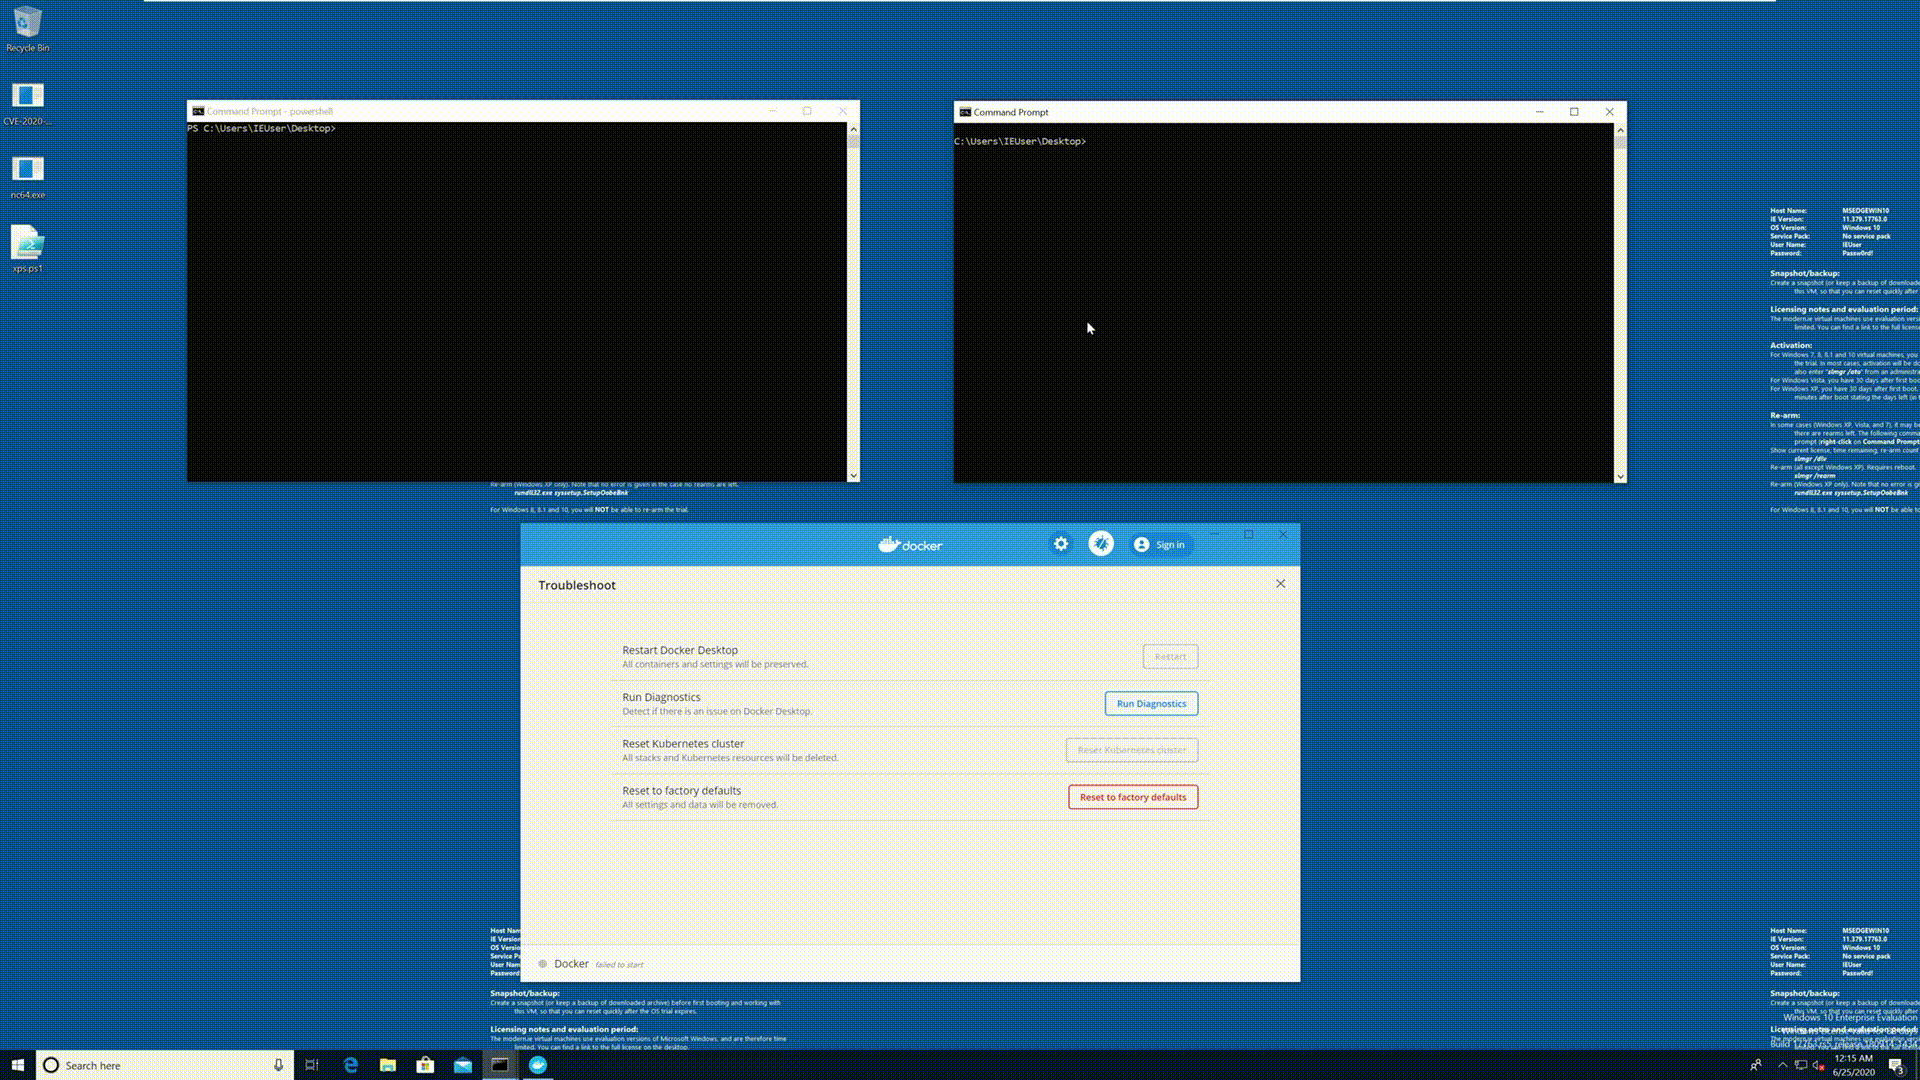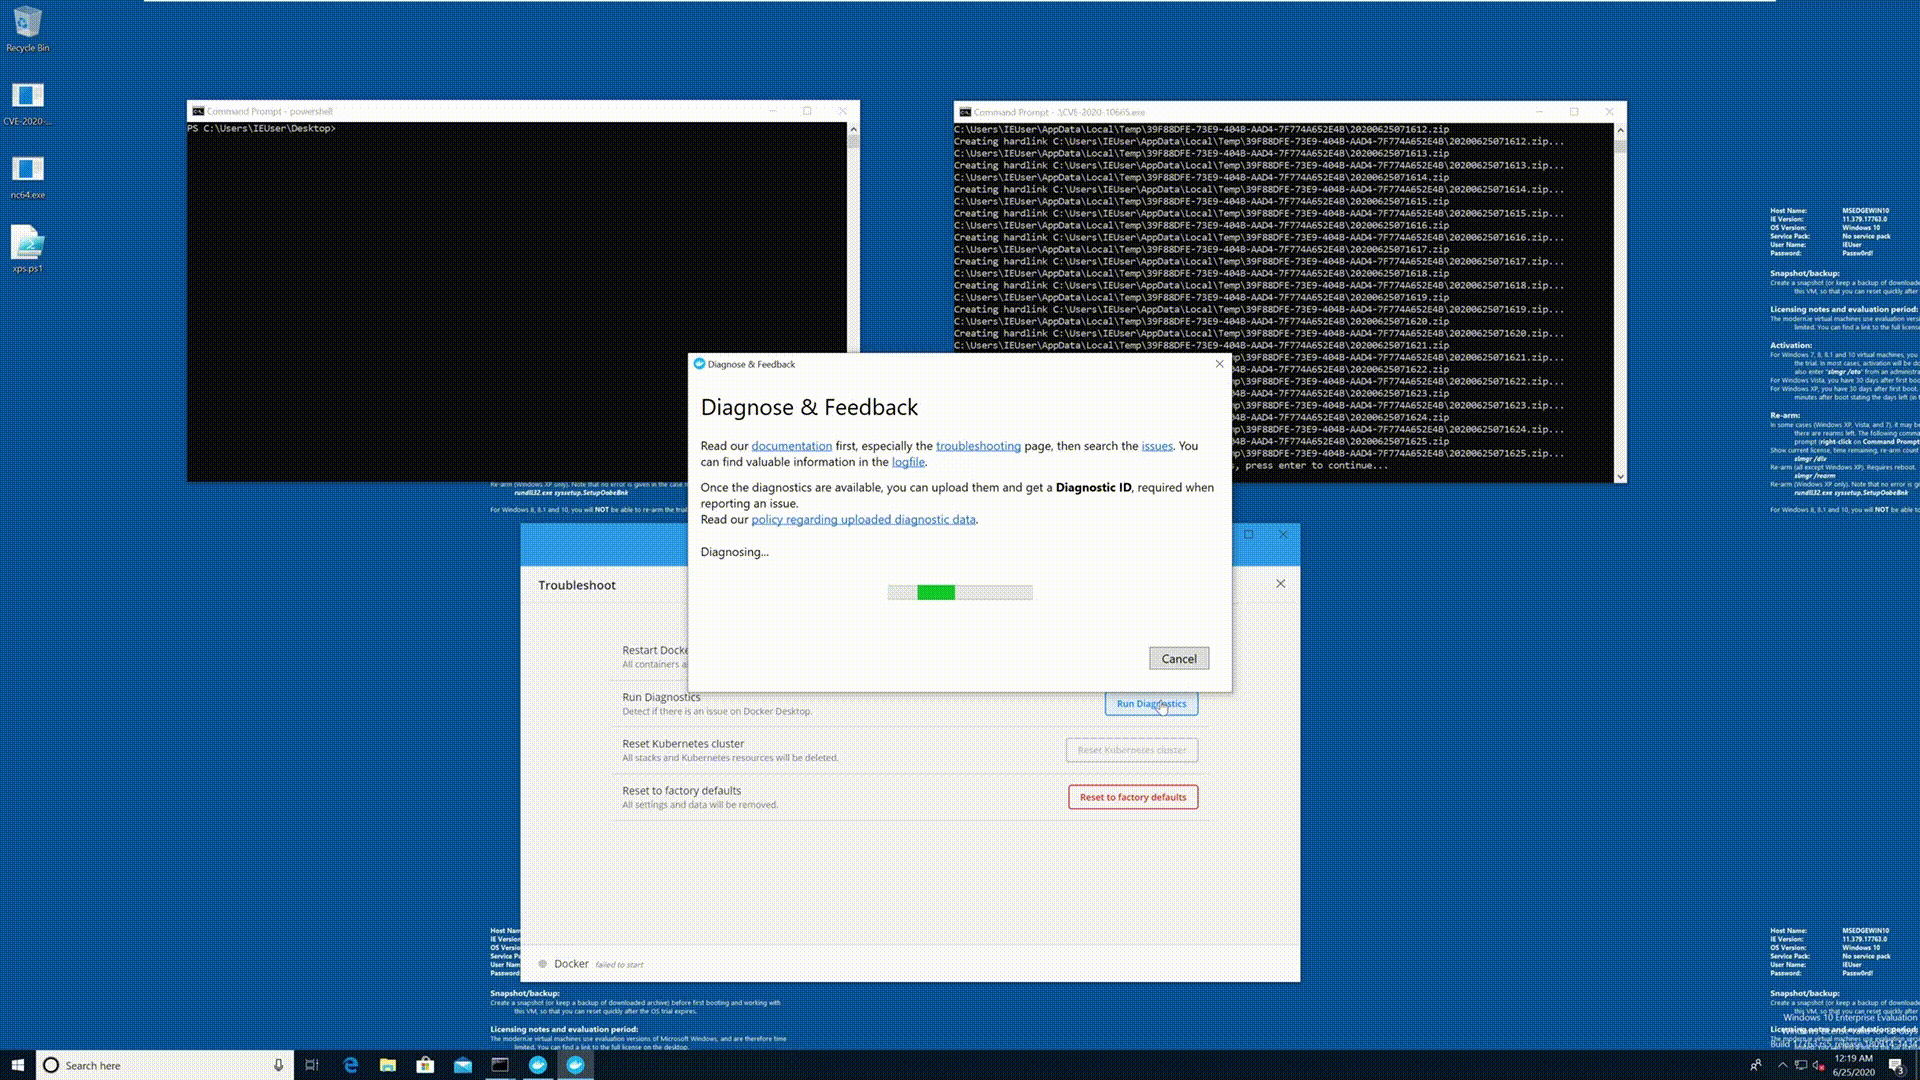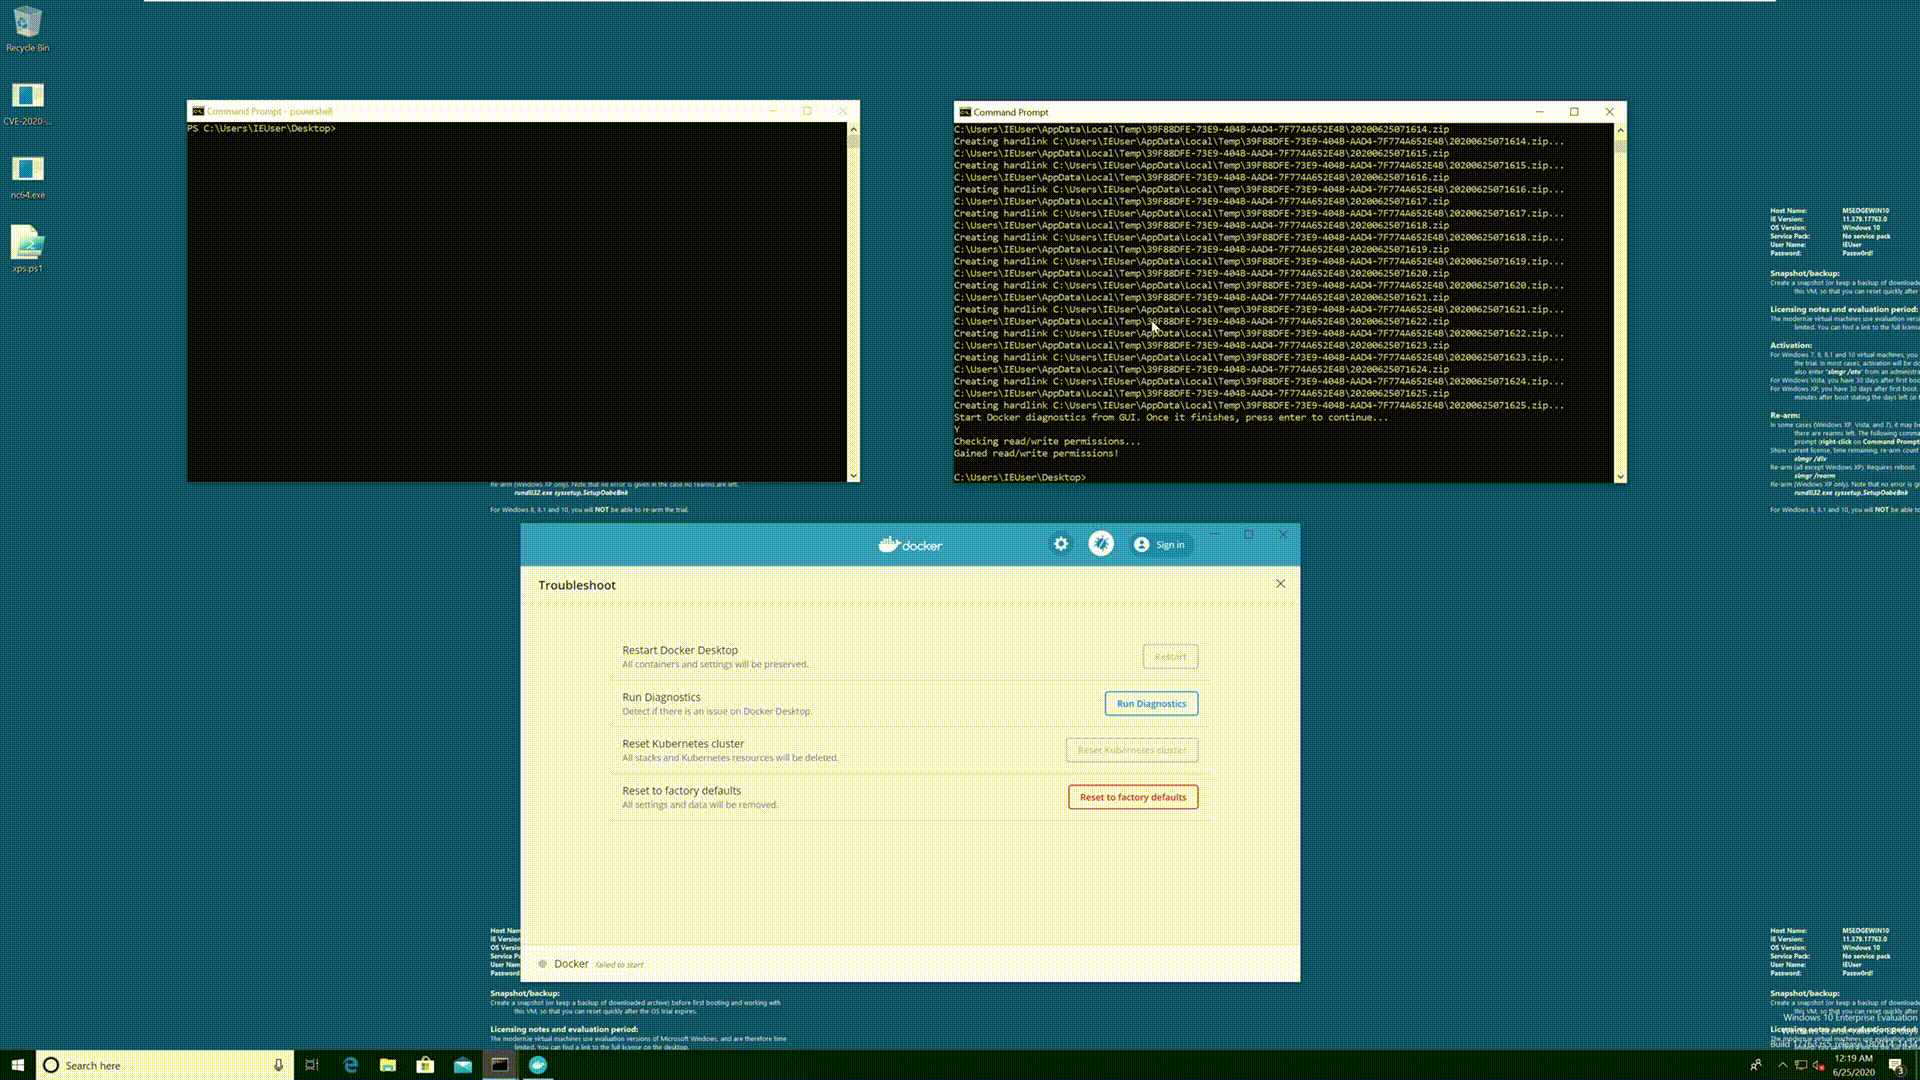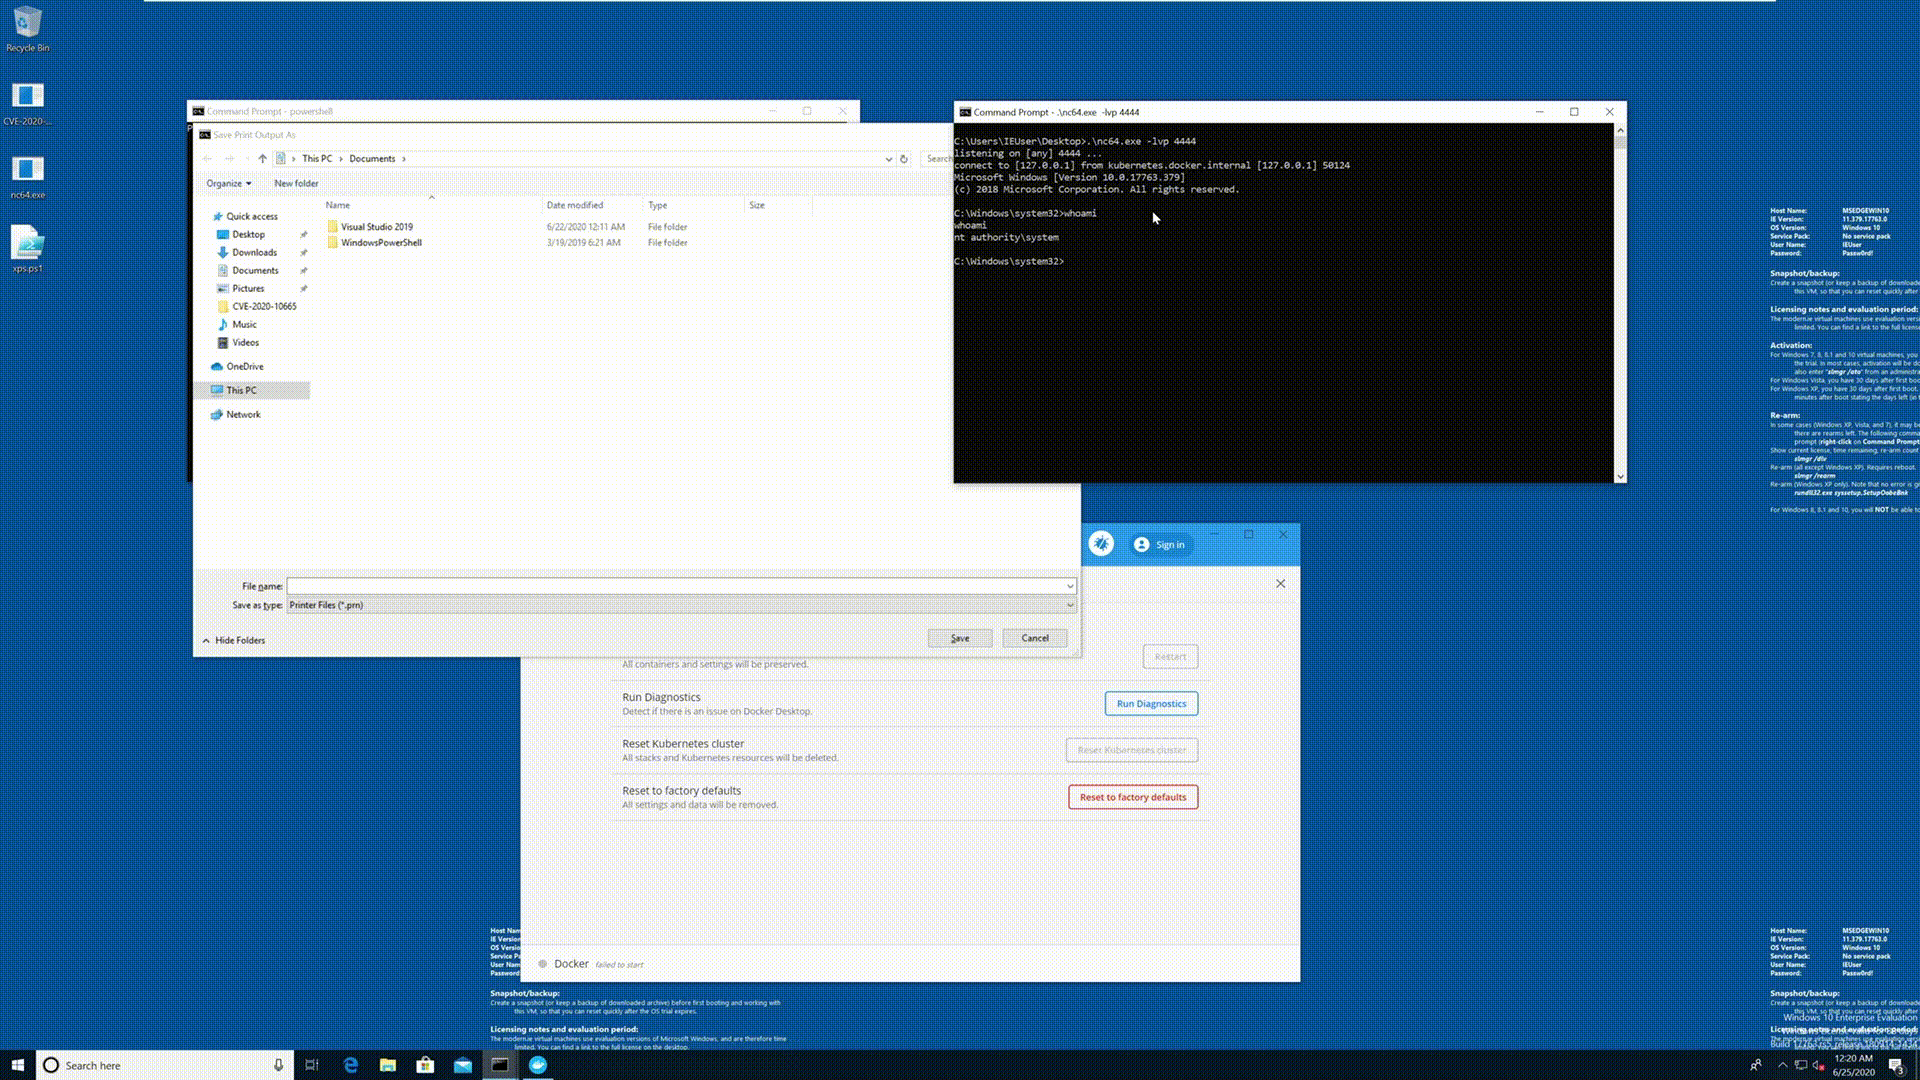
POC Video

Die Erstellung von Hardlinks wurde von https://github.com/googleprojectzero/symboliclink-testing-tools übernommen.

Dieser Exploit gewährt der Gruppe „Everyone“ Vollzugriffsberechtigungen auf C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll. Um andere Dateien zu beeinflussen, ändern Sie einfach die Zeile LPCWSTR dllPath = L"C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll"; in CVE-2020-10665/CVE-2020-10665.cpp.

Durch Überschreiben von PrintConfig.dll können Angreifer eine beliebige Dateiüberschreibung basierend auf den Schritten unter https://decoder.cloud/2019/11/13/from-arbitrary-file-overwrite-to-system/ zu SYSTEM-Zugriff eskalieren. Sie müssen das Skript xps.ps1 aus diesem Write-up so anpassen, dass es auf den passenden PrintConfig.dll-Pfad auf dem Zielsystem zeigt, und außerdem eine eigene Reverse-Shell-Payload-DLL generieren.

Betroffene Produkte

  • Docker Desktop Enterprise vor 2.1.0.9
  • Docker Desktop for Windows Stable vor 2.2.0.4
  • Docker Desktop for Windows Edge vor 2.2.2.0

Aufgrund der im kumulativen Windows-Update vom März 2020 eingeführten Hardlink-Mitigation funktioniert dieser Exploit nur auf älteren Windows-Versionen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




