
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 horizon3ai/cve-2023-34051
VMware Aria Operations for Logs CVE-2023-34051
 exploitblizzard/windows-privilege-escalation-cve-2021-1732
C++-Exploit für CVE-2021-1732, der auf Windows-Privilege-Escalation auf Win10 1803-20H2 und Server 2019/2004 abzielt. Bietet…
 ynwarcs/cve-2023-24871
PoCs & Exploit für CVE-2023-24871 (RCE + LPE)
 saisathvik1/windows-privilege-escalation-notes
Mein Handbuch zu Konzepten der Windows-Privilegienausweitung. Schau dir unbedingt meine Playlist an, Link:…
 hoangkien1020/cve-2020-11890
CVE-2020-11890: Fehlerhafte Eingabevalidierungen in der usergroup-Tabellenklasse könnten über eine fehlerhafte ACL-Konfiguration zu RCE führen.
 phackt/wptsextensions.dll
WptsExtensions.dll zur Ausnutzung von DLL-Hijacking des Taskplaners.
 estamelgg/cve-2021-4034-nogcc
# Eigenständiger Exploit für CVE-2021-4034 (polkit pkexec), der ohne gcc oder cmake ausgeführt wird und eine interaktive Shell oder die Ausführung…
 joelgmsec/thunderstorm
Modulares Framework zur Ausnutzung von USV-Geräten
 yakidango-official/ghostlock-h80gt
Honor 80 GT Privilegieneskalation PoC: GhostLock (CVE-2026-43499) + benutzerdefiniertes Laden von KernelSU-Modulen
 r41n3rzuf477/ps-ppl-bypass
Process Explorer anfälliger Treiber PPL-Bypass
 duck-sec/cve-2023-28252-compiled-exe
Eine Modifikation des Fortra-Exploits CVE-2023-28252, zur EXE kompiliert
 kungfulon/nf-tables-lpe
Linux-Kernel-Privilege-Escalation-Exploits, die das nf_table-Modul von Netfilter angreifen und von Team Orca für mehrere CVEs entwickelt wurden.
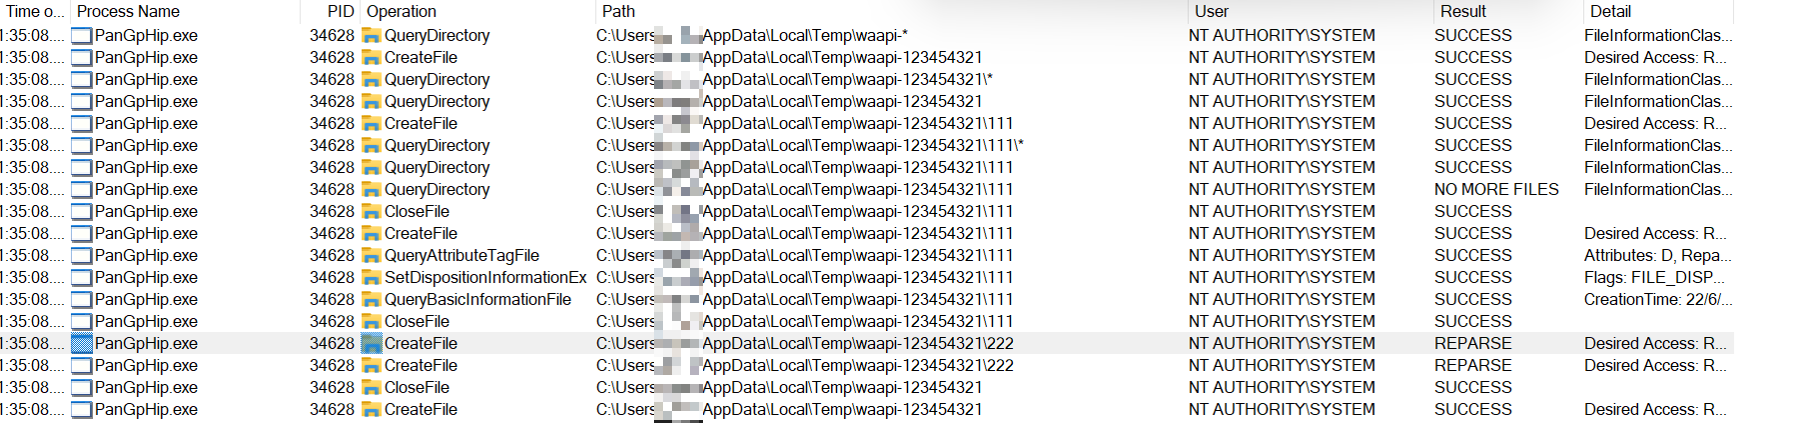 hagrid29/cve-2024-2432-paloalto-globalprotect-eop
Proof-of-Concept-Exploit für CVE-2024-2432, der lokale Privilegieneskalation unter Windows durch willkürliches Löschen von Dateien mittels eines…
 sourceincite/dashoverride
Dies ist ein Pre-Authentication-RCE-Exploit für VMware vRealize Operations Manager
 malwation/cve-2026-43786
Proof-of-Concept-Exploit für CVE-2026-43786, eine lokale Privilegieneskalation in macOS CoreServices, die es einer Anwendung ermöglicht, Root-Rechte…
 sharif-dev/androidkernelvulnerability
Auslösen und Analysieren der Android-Kernel-Sicherheitslücke CVE-2019-2215
 csenox/cve-2021-22911
Pre-Auth Blind NoSQL Injection führt zu Remote Code Execution in Rocket Chat 3.12.1
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
Das Metasploit-Skript (POC) zu CVE-2022-41040. Microsoft Exchange ist anfällig für einen Server-Side-Request-Forgery (SSRF)-Angriff. Ein…








