
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-39031 — Gespeichertes Cross-Side Scripting (XSS) führt zu Privilegienerweiterung im Social-Networking-Portal SilverPeas | Kitploit
Tools/GitHubGitHub/toneemarqus/cve-2024-39031
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubtoneemarqus/cve-2024-39031

CVE-2024-39031

Gespeichertes Cross-Side Scripting (XSS) führt zu Privilegienerweiterung im Social-Networking-Portal SilverPeas

Repository anzeigen
22vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-39031 : Silverpeas Core Stored XSS in in Mes agendas

Informationen

Beschreibung: In Mes Agendas kann ein Benutzer neue Ereignisse erstellen und zu seinem Kalender hinzufügen. Darüber hinaus können Benutzer andere aus derselben Domäne, einschließlich Administratoren, zu diesen Ereignissen einladen. Ein normaler Benutzer kann beim Erstellen eines Ereignisses einen XSS-Payload in die Felder „Titre“ und „Description“ injizieren und dann den Administrator oder einen beliebigen Benutzer zu dem Ereignis hinzufügen. Wenn der eingeladene Benutzer (Opfer) sein eigenes Profil ansieht, wird der Payload auf seiner Seite ausgeführt, selbst wenn er nicht auf das Ereignis klickt.

Betroffene Versionen: <= 6.3.5

Behobene Version: 6.3.5

Forscher: Tonee Marqus von Phronesis Security (https://www.phronesissecurity.com/)

Angewendeter Fix: https://github.com/Silverpeas/Silverpeas-Core/pull/1346

Verwandte Links:

  • https://security.snyk.io/vuln/SNYK-JAVA-ORGSILVERPEASCORE-7443649
  • https://avd.aquasec.com/nvd/2024/cve-2024-39031/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-39031
  • https://nvd.nist.gov/vuln/detail/CVE-2024-39031

Proof-of-Concept

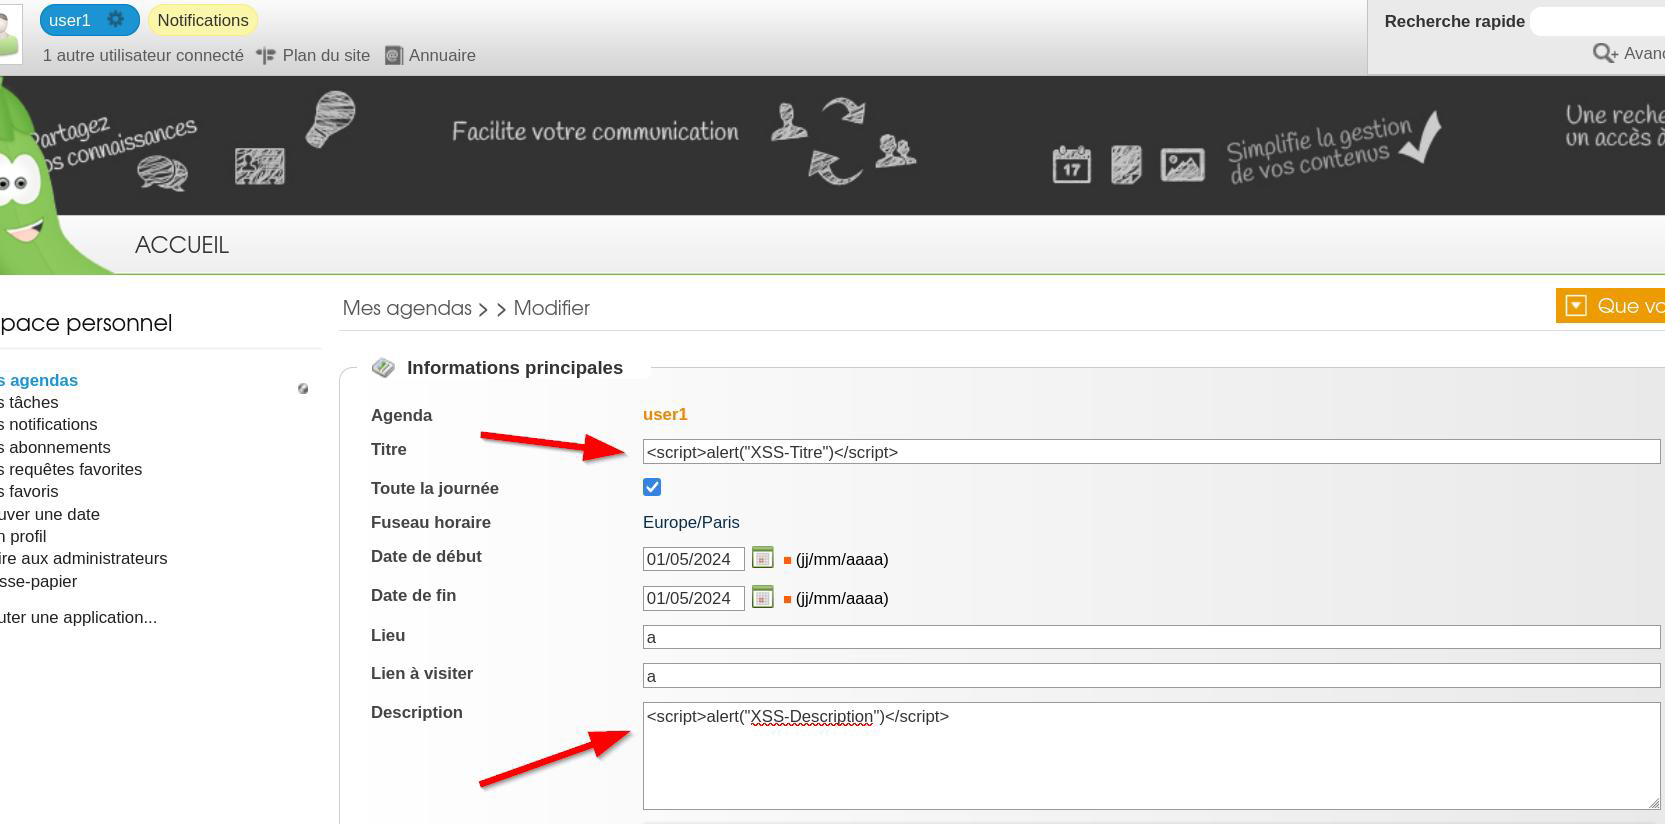
Schritt 1

Melden Sie sich als ein beliebiger Benutzer an und erstellen Sie ein neues Ereignis (Agenda) in den Mes Agendas. Fügen Sie in die Felder „Titre“ und „Description“ die folgenden XSS-Payloads ein:

<script>alert("XSS-Titre")</script>

Und

<script>alert("XSS-Description")</script>
image

Schritt 2

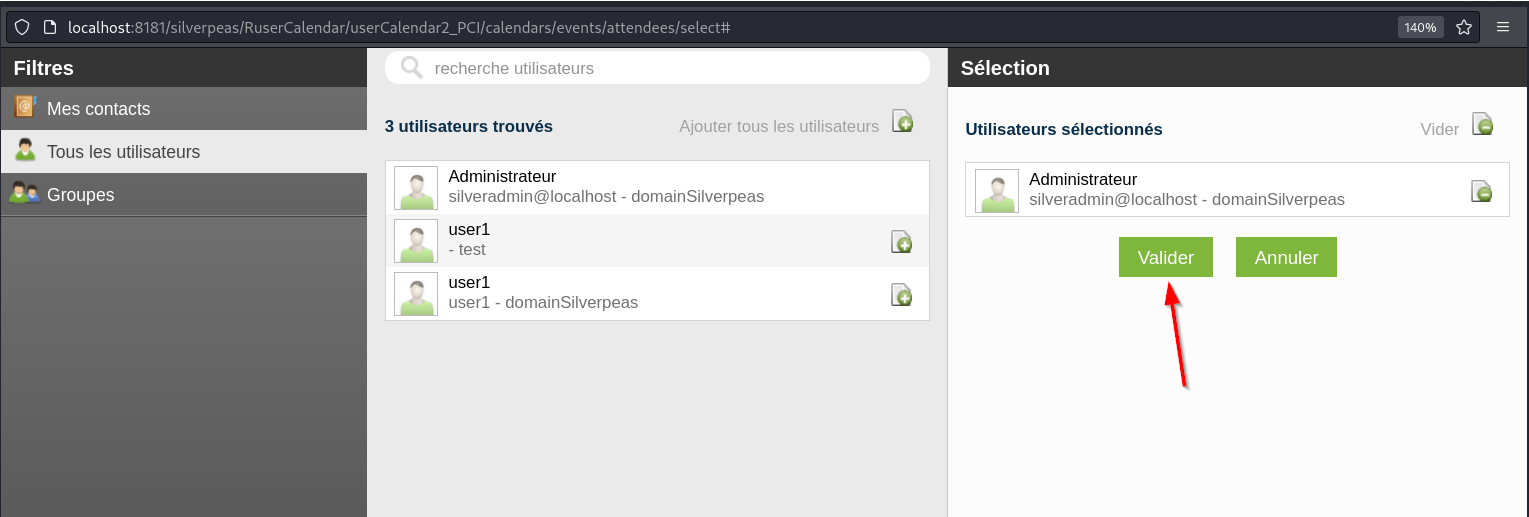
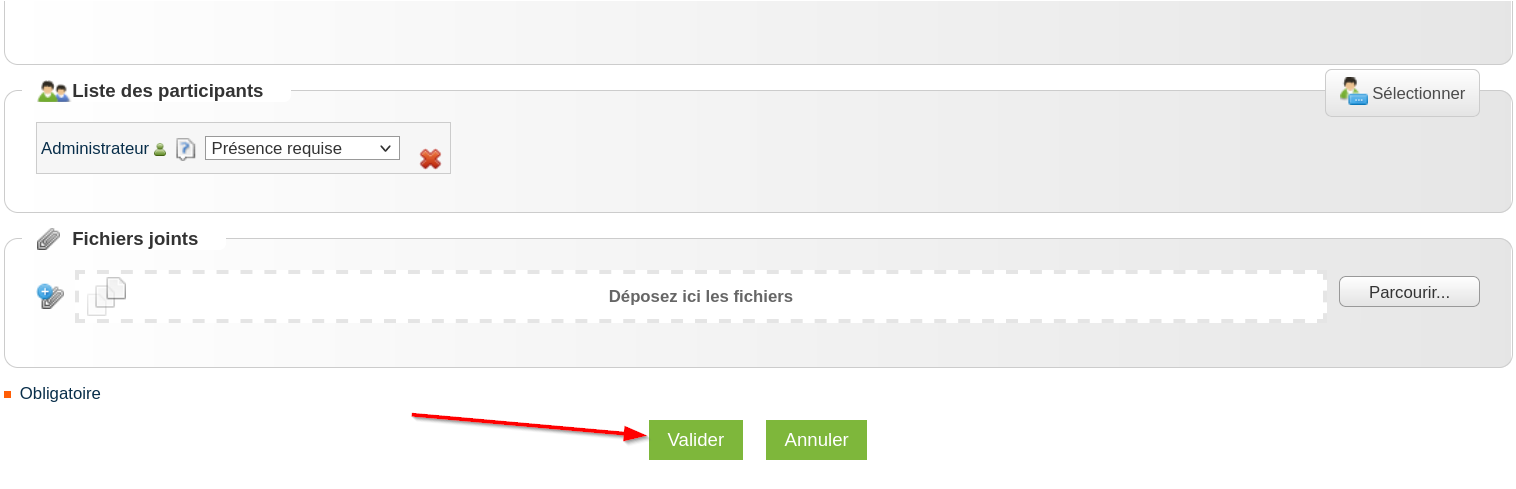
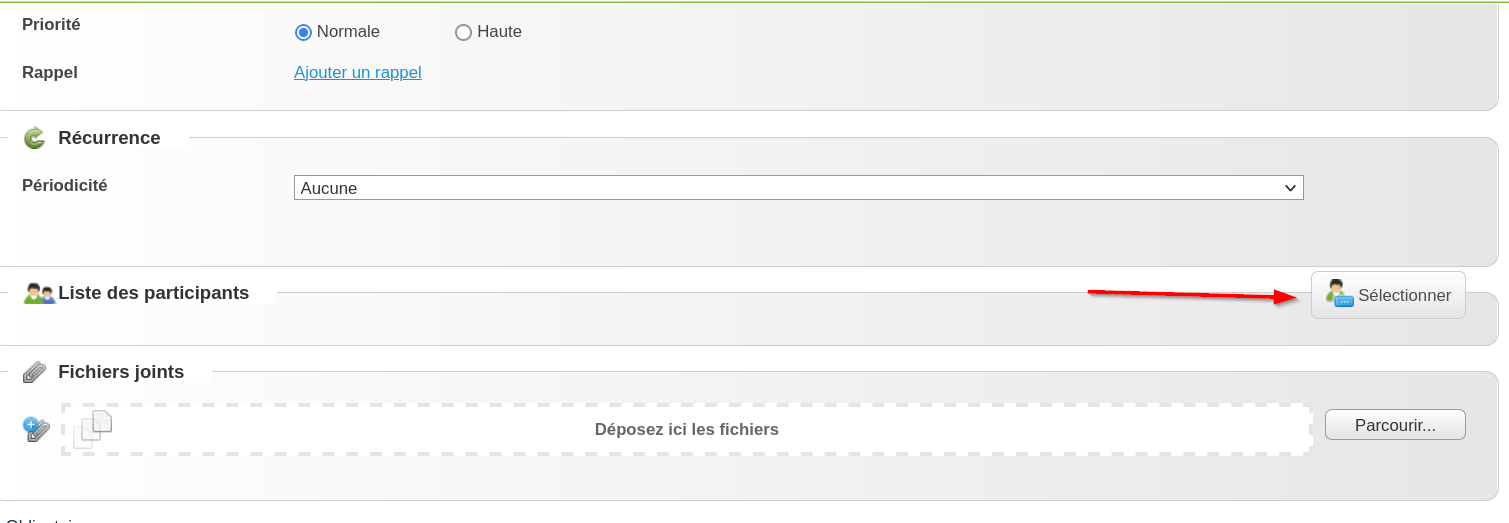
Fügen Sie einen weiteren Benutzer als Teilnehmer hinzu, zum Beispiel wurde hier ein Administrator hinzugefügt. image image Speichern Sie das Ereignis: image
Schritt 3

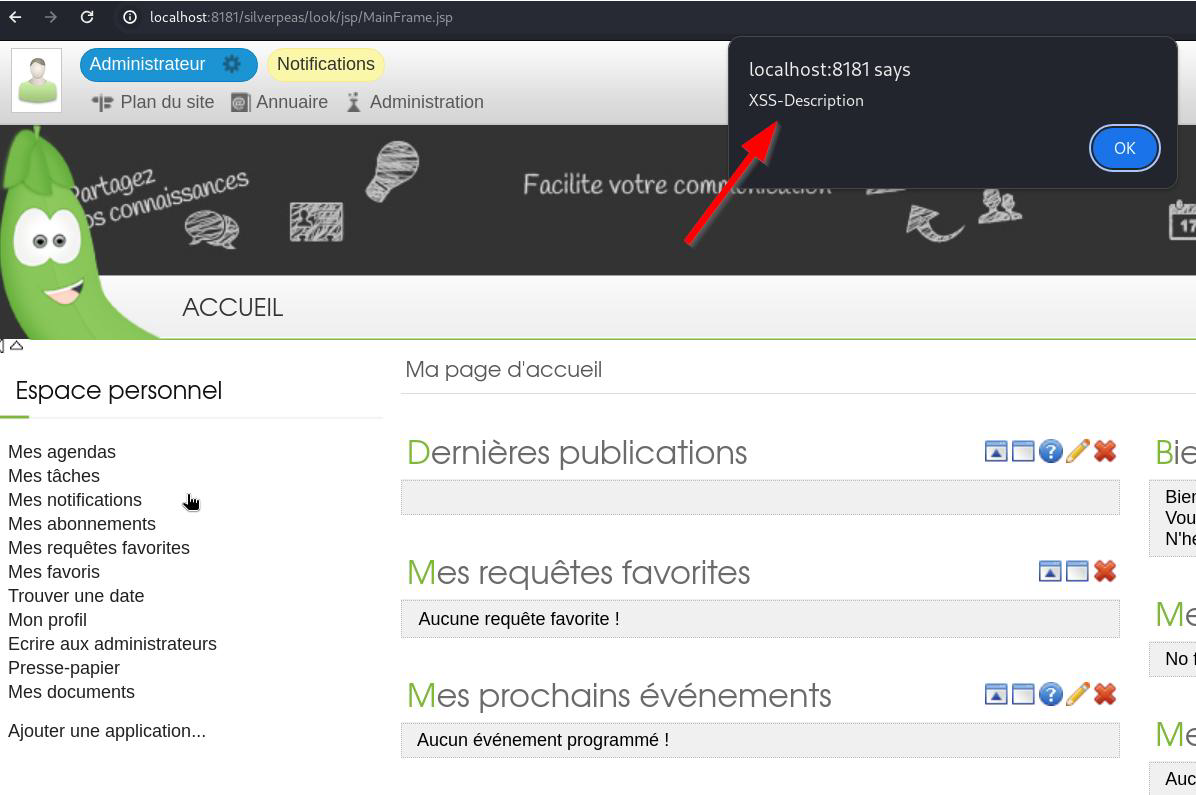
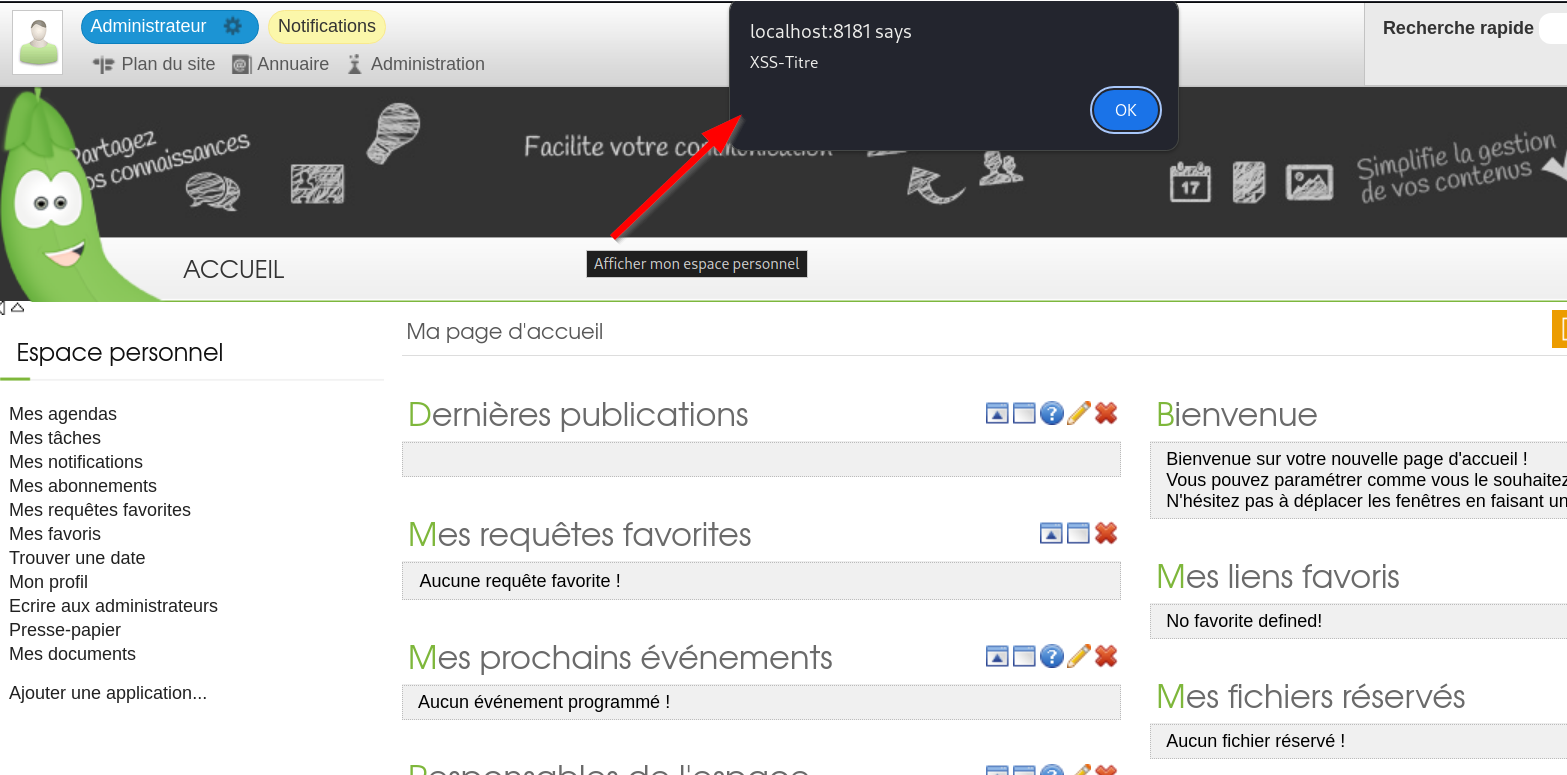
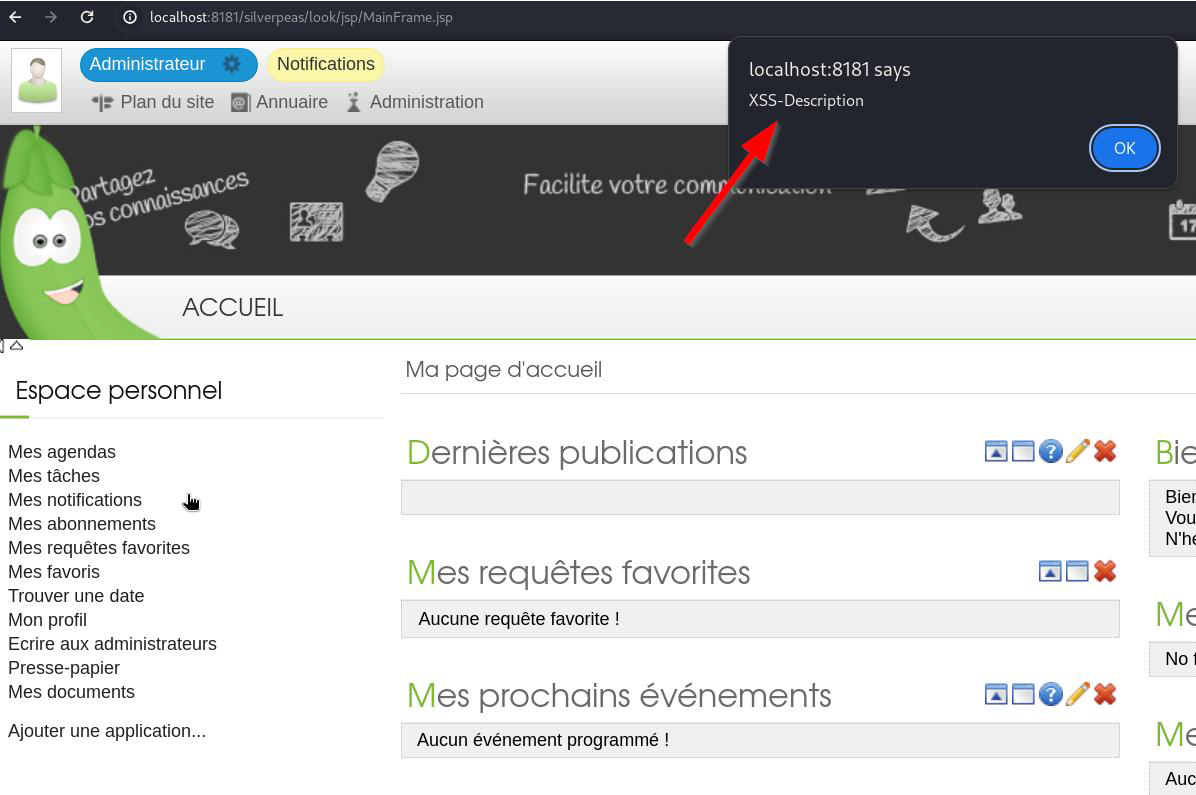
Melden Sie sich am Administratorkonto an und klicken Sie auf die Administrator-Schaltfläche oben links, um das Administratorprofil aufzurufen. Sobald Sie klicken, wird der XSS-Alarm für „Titre“ angezeigt. image Wenn Sie auf OK klicken, wird auch der andere XSS-Payload für „Description“ angezeigt. image
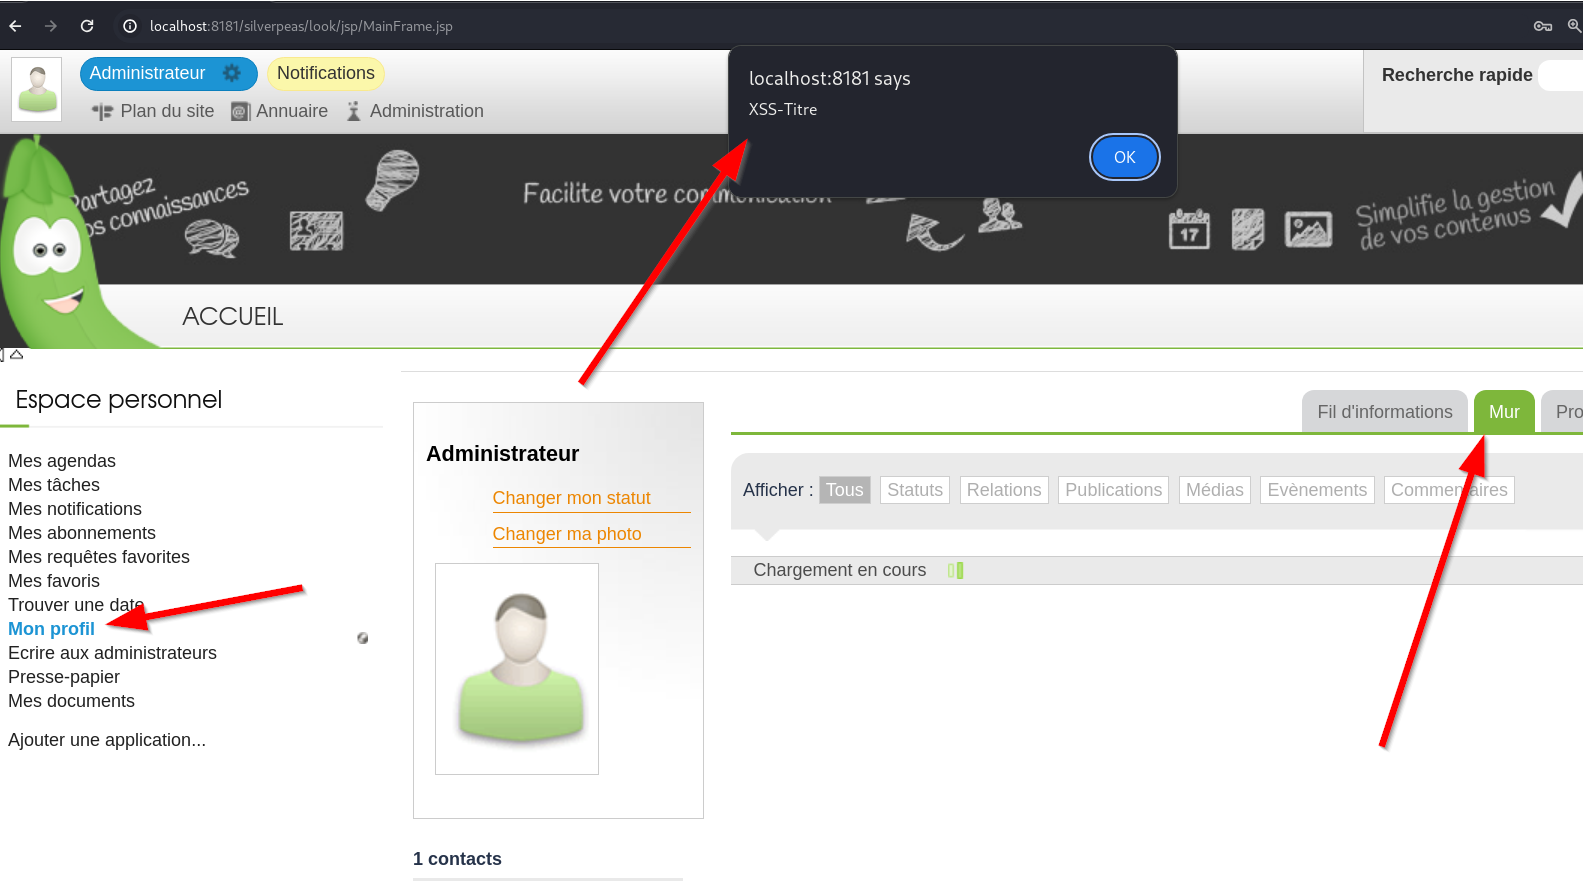
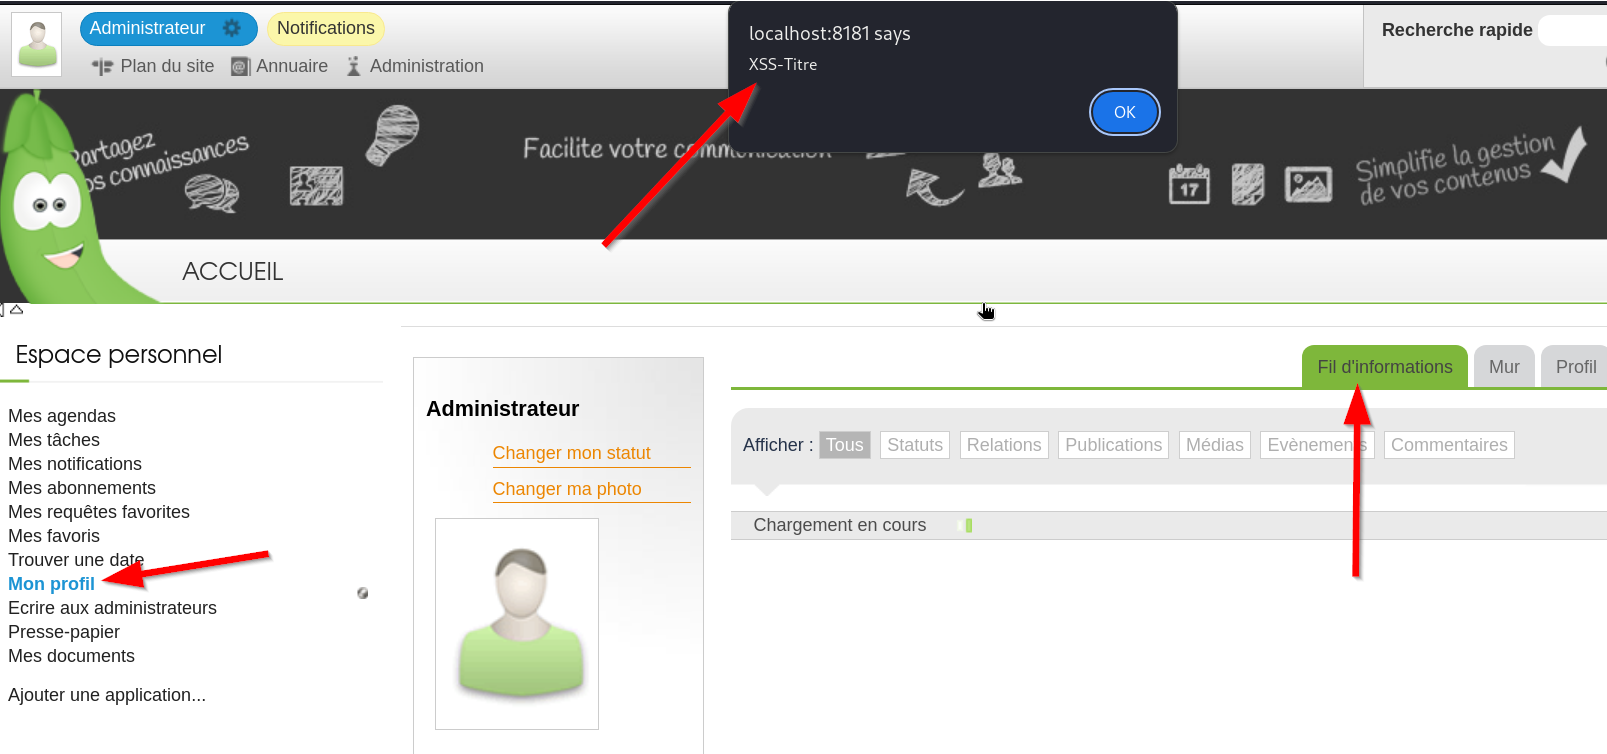
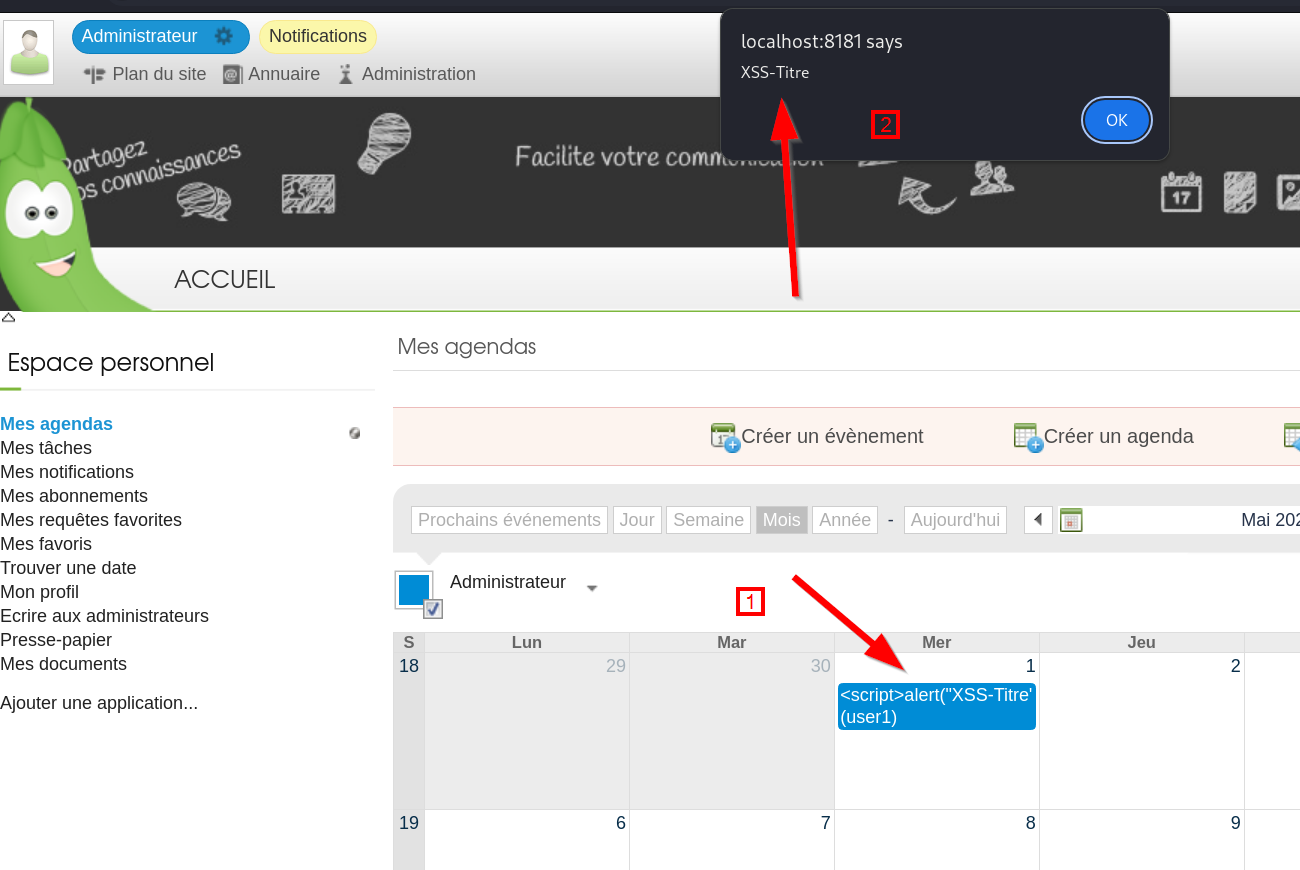
Darüber hinaus kann der XSS-Payload an vielen anderen Stellen ausgelöst werden, zum Beispiel beim Klicken auf das Ereignis aus dem Kalender: image Oder von Mon profile → Mur image Schließlich von Fil d'informations: image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    322
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →