
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 forcequitos/bad_query
Proof-of-Concept-Sandbox-Escape für iOS 26.0–27.0b4, der Zugriff auf System- und App-Container-Pfade gewährt, einschließlich der Verzeichnisse App…
 shisones/cve-2026-27626
Python-Proof-of-Concept für CVE-2026-27626: entdeckt Argumente vom Typ Passwort in OliveTin, bricht aus der sh -c-Quotierung aus, um Befehle…
 wnduddld0513/lenovo-qcom-rpmb-poc
Bildungswissenschaftliches Proof-of-Concept-(PoC-)Forschungswerkzeug, das die Umgehung der ABL-Verifikation gemäß CVE-2026-24090 demonstriert, um den…
 ashrafzaryouh/cve-2026-25769
Hinweise und Erkennungshinweise zu CVE-2026-25769, einer kritischen unsicheren Deserialisierungsschwachstelle im Wazuh-Clustermodus, die Root-RCE vom…
 megamansec/ssh-snake
Dateilos, sich selbst verbreitendes Bash-Skript, das rekursiv SSH-Privatschlüssel und erreichbare Hosts entdeckt und dann das Netzwerk per SSH…
 ipa-lab/hackingbuddygpt
Ethischen Hackern helfen, LLMs in 50 Zeilen Code oder weniger zu nutzen..
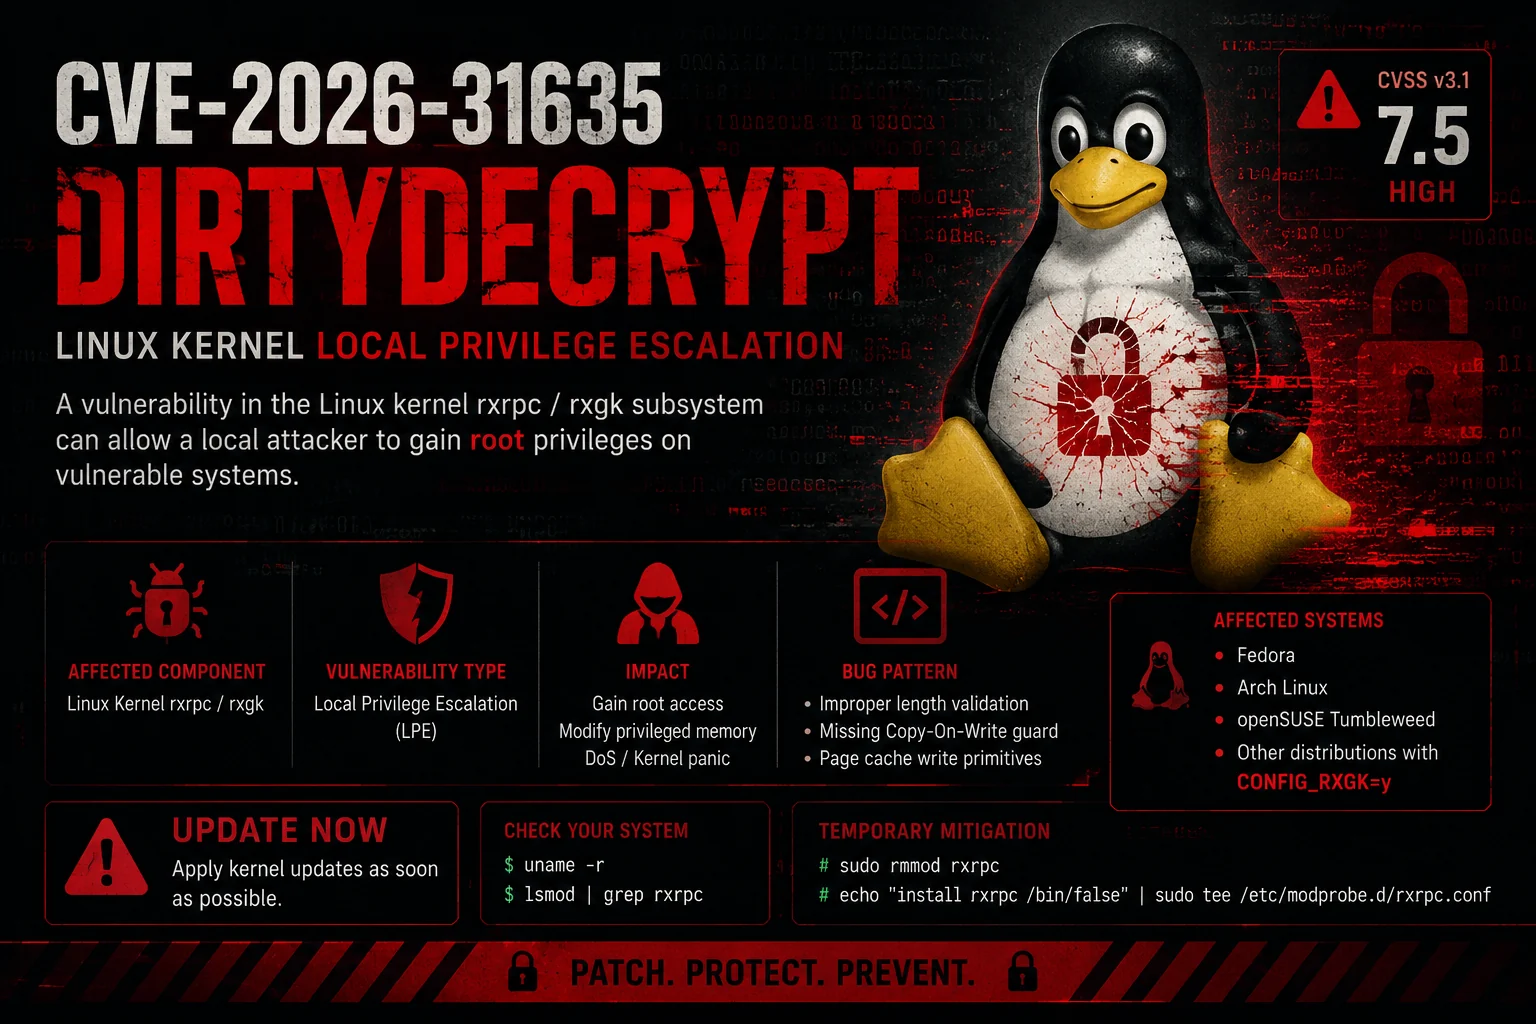 ashrafzaryouh/cve-2026-31635
Öffentlicher Proof-of-Concept-Exploit für CVE-2026-31635 (DirtyDecrypt), eine Schwachstelle zur Korruption des rxgk-Page-Cache im Linux-Kernel, die…
 ashrafzaryouh/cve-2026-33825
Dokumentation und Forschung zu CVE-2026-33825 (BlueHammer), einer TOCTOU-Local-Privilege-Escalation in Microsoft Defender unter Windows,…
 dntaskmehow/neo-defender
Dieses Framework wurde **RE-WEAPONIZED** und nutzt CVE-2026-33825 aus, eine Schwachstelle zur lokalen Rechteausweitung (Local Privilege Escalation,…
 grayhatkiller/keyeroo
Leitet erzwungene NTLM-Authentifizierung an LDAP weiter und führt Schreibvorgänge als das Opfer aus, indem der Sitzungsschlüssel über einen…
 trx-0/cve-2026-34990-cups-lpe
Python-Proof-of-Concept für CVE-2026-34990, das die lokale Root-Dateischreib-Race-Condition in OpenPrinting CUPS mit automatischer Verifikation und…
 quaerendir/dirtyfrag-audit
Audit-Skript für CVE-2026-43284 + CVE-2026-43500 „Dirty Frag“
 hirokiakihiko/dirtyfrag-research
DirtyFrag-CVE-2026-43284-Forschung für 5.4-qgki-Geräte
 remipelloux/galaxycrash
Ephemeral Root für Samsung-Galaxy-Geräte über CVE-2026-43284 — Stabilitäts-Fork von DirtyFrag. Neustart macht es rückgängig.
 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 – Nicht authentifizierte Rechteausweitung | RCE
 wingleszy/htb-enigma-walkthrough
Write-up der Maschine Enigma (HTB). Unternehmensinfrastruktur: NFS-Exposure → Webmail-Recon → OpenSTAManager RCE (CVE-2026-38751) →…
 thhc10/cve-2026-41651
C-Exploit, das CVE-2026-41651 (Pack2TheRoot) demonstriert – eine TOCTOU-Race-Condition in PackageKit, die die polkit-Autorisierung umgeht, um einen…
 thiscitze/cve-2026-41651-poc
CVE-2026-41651 – PackageKit 1.0.2-1.3.4 TOCTOU lokale Rechteausweitung, unabhängige C-Implementierung (PoC + Exploit von thiscitze)








