
 ashrafzaryouh/cve-2026-33825
Dokumentation und Forschung zu CVE-2026-33825 (BlueHammer), einer TOCTOU-Local-Privilege-Escalation in Microsoft Defender unter Windows, einschließlich Exploit-Ablauf, Indikatoren und Gegenmaßnahmen.

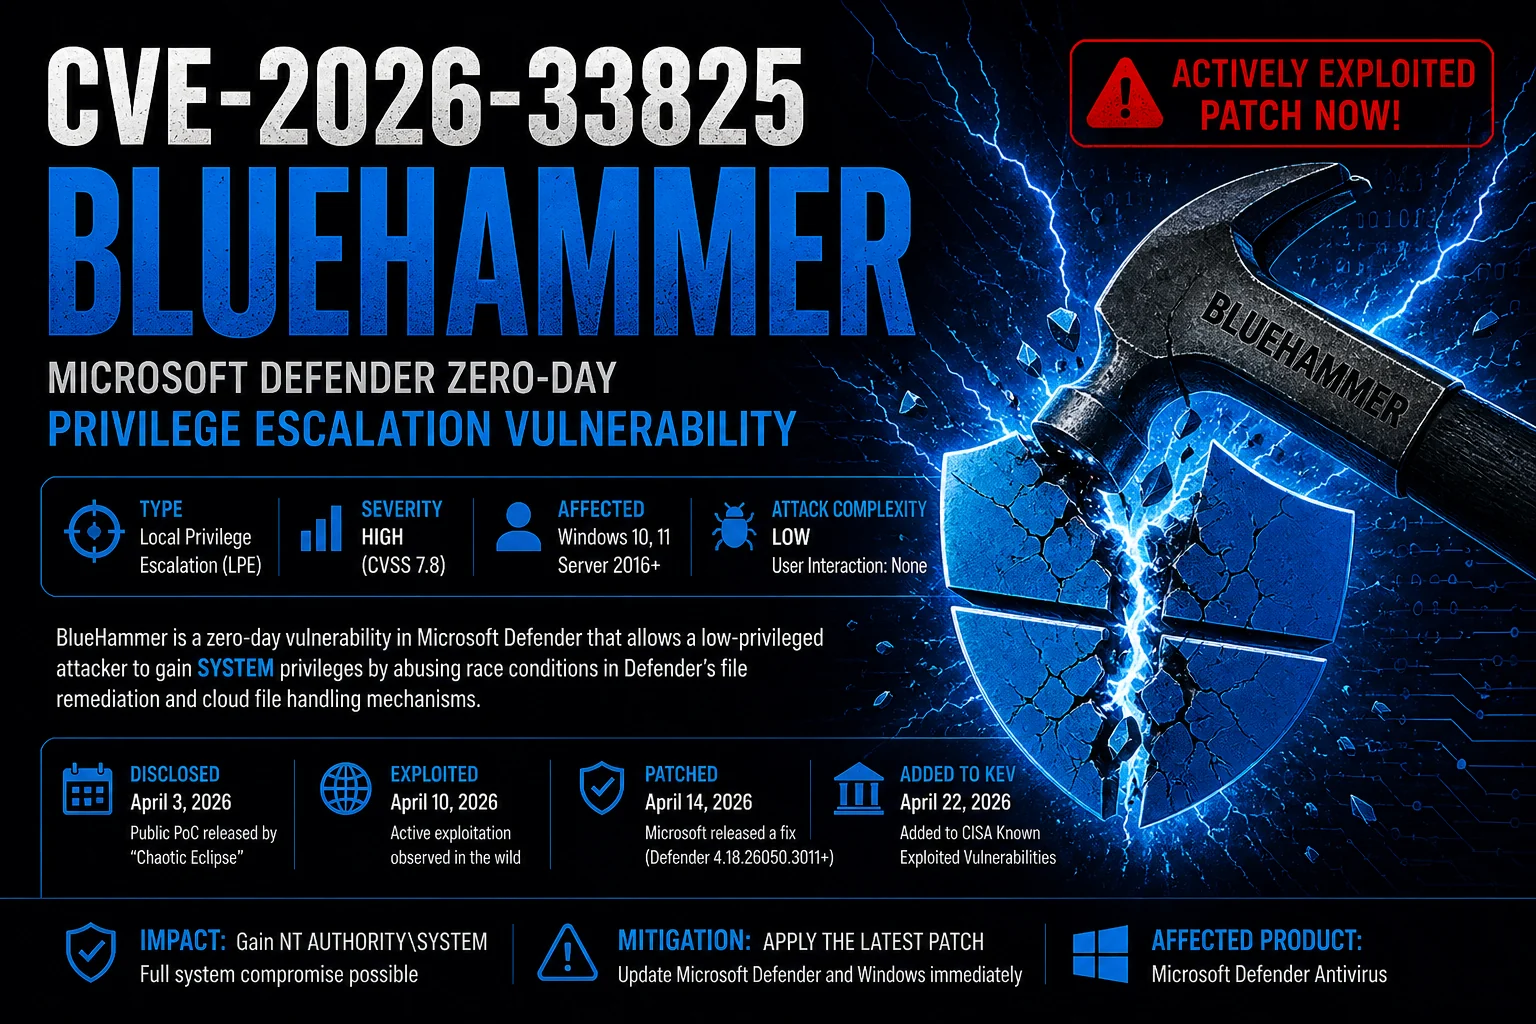


BlueHammer ist eine lokale Rechteausweitungs-Schwachstelle (Local Privilege Escalation) mit hohem Schweregrad, die Microsoft Defender-Komponenten auf Windows-Systemen betrifft.
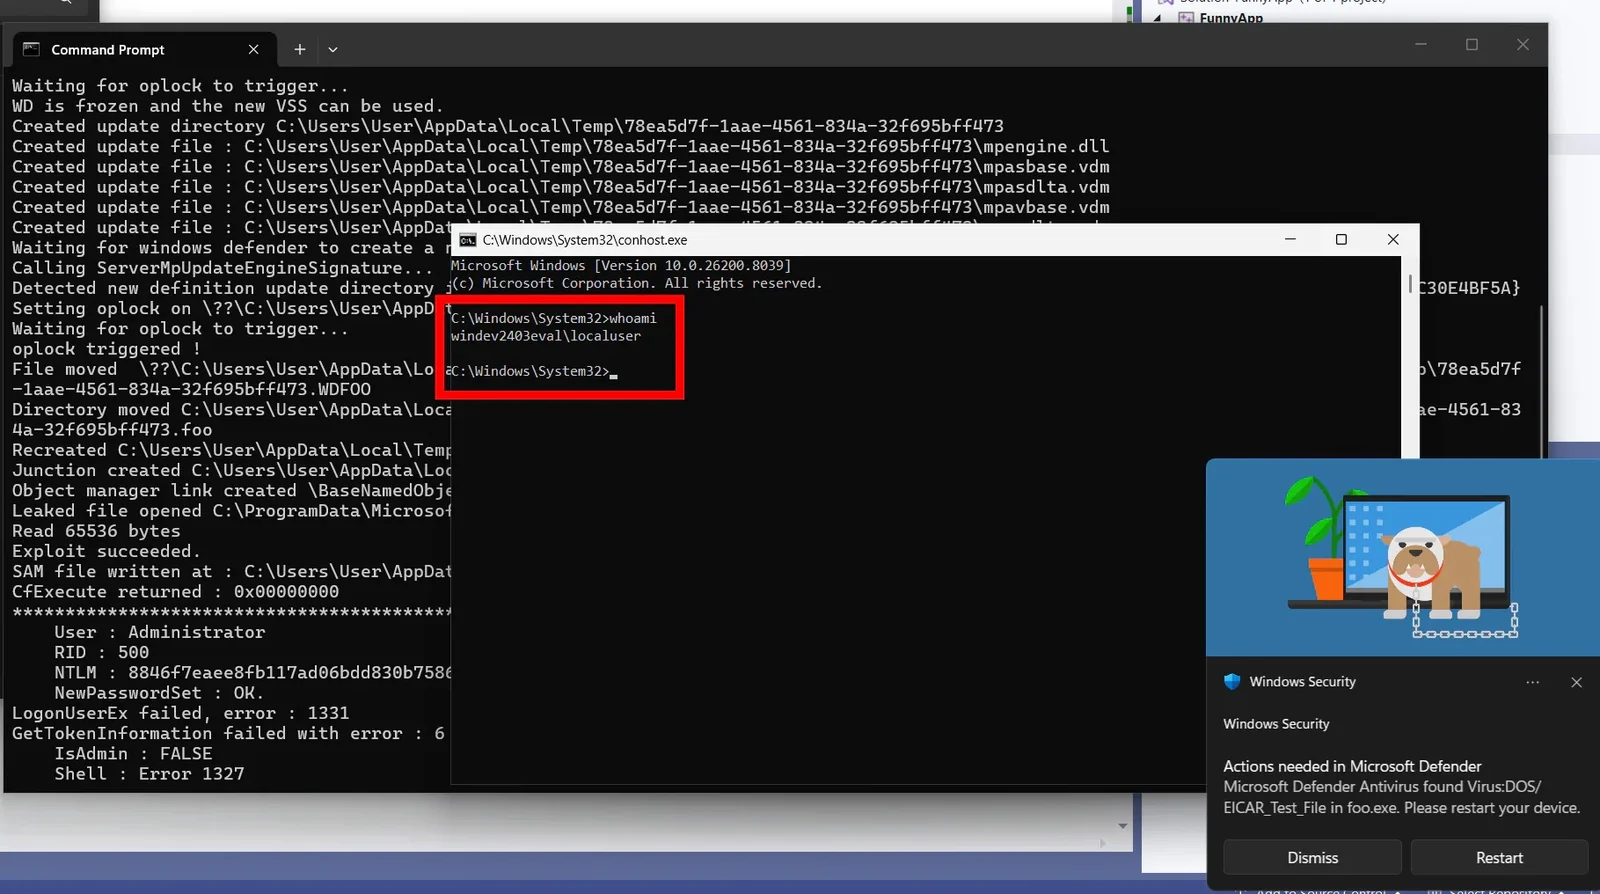
Die Schwachstelle ermöglicht es einem Angreifer mit geringen Rechten, seine Privilegien auf NT AUTHORITY\SYSTEM auszuweiten, indem er Dateisystem-Race-Conditions und privilegierte Defender-Operationen ausnutzt.
| Feld | Wert |
|---|---|
| CVE | CVE-2026-33825 |
| Spitzname | BlueHammer |
| Schweregrad | Hoch |
| CVSS | ~7.8 |
| Typ | Lokale Rechteausweitung |
| Betroffen | Windows 10 / 11 / Server |
| Komponente | Microsoft Defender |
| Ausnutzung | Öffentlicher PoC gemeldet |
| Erforderliche Rechte | Gering |
| Auswirkung | SYSTEM-Privilegienausweitung |
BlueHammer ist eine TOCTOU (Time-of-Check to Time-of-Use)-Race-Condition-Schwachstelle innerhalb privilegierter Microsoft Defender-Operationen.
Die Schwachstelle nutzt Berichten zufolge Folgendes aus:
Der Exploit manipuliert Defender dazu, privilegierte Dateisystemoperationen auf vom Angreifer kontrollierten Zielen auszuführen.
Eine erfolgreiche Ausnutzung kann Angreifern Folgendes ermöglichen:
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer nutzt die Lücke zwischen:
Time of Check
        ↓
Time of Use
Defender validiert eine Datei/einen Pfad, aber bevor der privilegierte Vorgang abgeschlossen ist, tauscht der Angreifer das Ziel aus.
Angreifer verwenden Berichten zufolge:
um privilegierte Defender-Vorgänge umzuleiten.
Konzeptionelles Beispiel:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Oplocks helfen Angreifern, Dateioperationen vorübergehend einzufrieren:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
Dies erhöht die Zuverlässigkeit von Race-Conditions.
Berichten zufolge betroffen:
MsMpEng.exeMpSigStub.exeSicherheitssoftware:
Das macht Dateisystem-Race-Schwachstellen äußerst gefährlich.
BlueHammer hat gezeigt, dass:
Sicherheitssoftware selbst zum Vektor für Privilegieneskalation werden kann.
Installieren Sie die neuesten Defender-Plattform-Updates.
Stellen Sie sicher, dass alle Patch-Tuesday-Updates installiert sind.
Achten Sie auf:
Beschränken Sie die Ausführung für nicht vertrauenswürdige Benutzer und Anwendungen.
Mögliche Indikatoren können umfassen:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| Schwachstelle | Beschreibung |
|---|---|
| PrintNightmare | Windows Print Spooler RCE/LPE |
| HiveNightmare | Schwachstelle zur Offenlegung der SAM |
| RedSun | Verwandte Defender-Ausnutzungstechnik |
| unDefend | Familie von Defender-Missbrauchstechniken |
| Konzept | Beschreibung |
|---|---|
| LPE | Lokale Rechteausweitung (Local Privilege Escalation) |
| TOCTOU | Schwachstelle durch Zeitdifferenz zwischen Prüfung und Nutzung (Time-of-check vs time-of-use) |
| Oplocks | Synchronisierung von Dateisystemoperationen |
| Reparse Points | Funktion zur Dateisystemumleitung |
| SYSTEM | Höchste lokale Windows-Berechtigung |
Dieses Repository/diese Dokumentation wird bereitgestellt für:
Verwenden Sie diese Informationen nicht für unbefugte Aktivitäten.






