
 remipelloux/galaxycrash
Ephemeral Root für Samsung-Galaxy-Geräte über CVE-2026-43284 — Stabilitäts-Fork von DirtyFrag. Neustart macht es rückgängig.

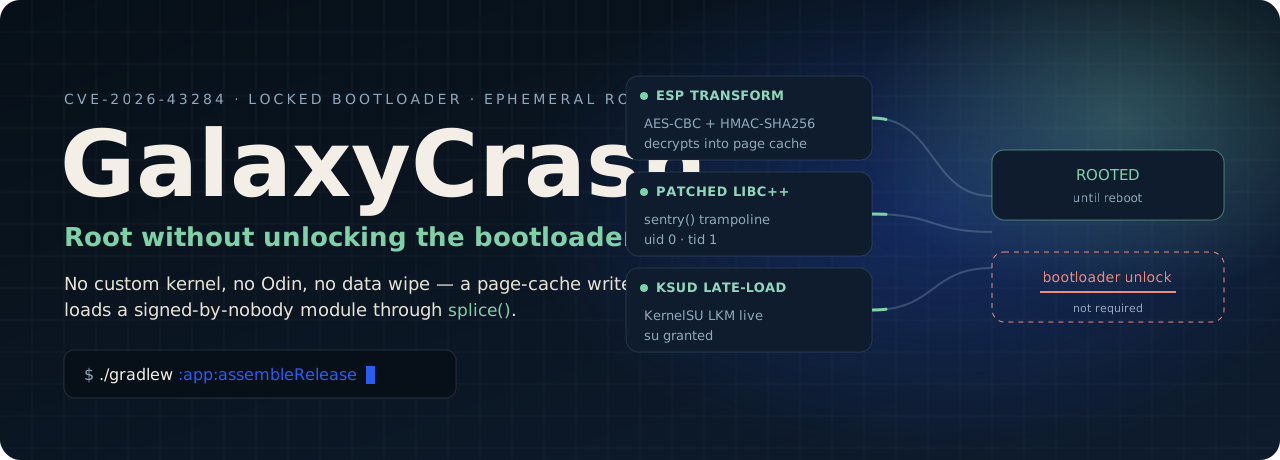
Root auf einem gesperrten Bootloader. Kein eigener Kernel, kein Odin, kein Datenverlust — und nach dem Neustart verschwunden.

Schnellstart · Was dieser Fork ändert · Funktionsweise · Build · Fehlerbehebung · Danksagungen
GalaxyCrash nutzt CVE-2026-43284 aus, einen Page-Cache-Schreibzugriff im IPsec-ESP-Pfad des Android-Kernels, um ein Kernelmodul zu laden und einen SU-Daemon auf einem Gerät zu starten, dessen Bootloader noch gesperrt und dessen Kernel noch unverändert ist. Es wird nichts geflasht. Nichts übersteht einen Neustart.
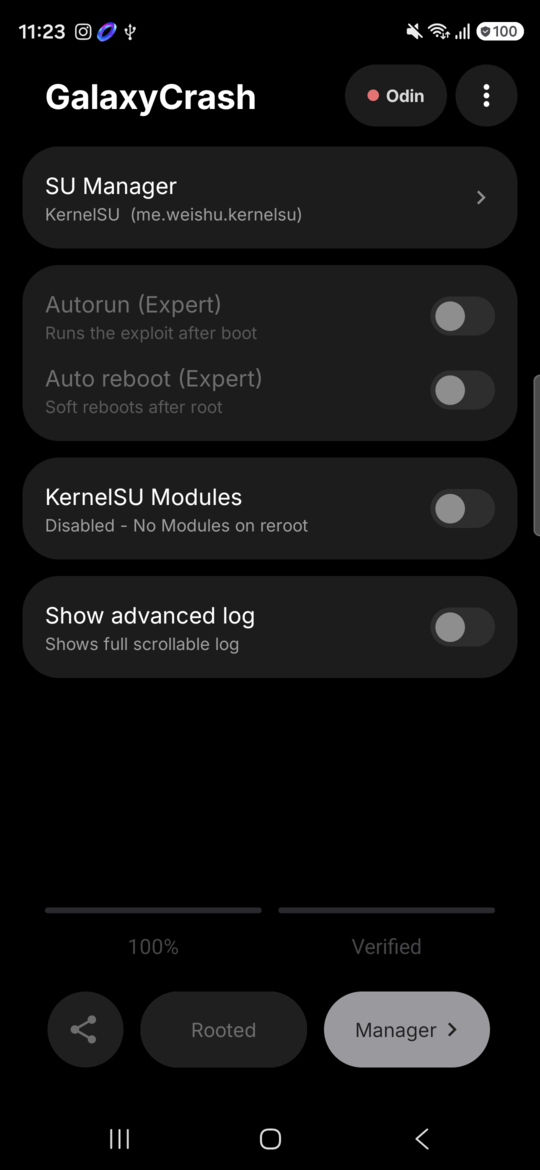
Tatsächliche App auf einem Galaxy S26 Ultra (SM-S948B), Android 17, Patch vom September 2026.
KernelSU im LKM-Modus, alle acht Marker bis dfm6, SELinux nach dem Lauf wieder auf Enforcing.
[!IMPORTANT] Root ist konstruktionsbedingt ephemer. Das Kernelmodul,
suund jedes von dir geladene Modul sind in dem Moment verschwunden, in dem das Gerät neu startet. Ein Neustart ist zugleich der Wiederherstellungspfad: Er versetzt das Telefon immer in einen sauberen, nicht gerooteten Zustand zurück. Dies ist kein Persistenz-Tool.
Dieser Fork von mitschud/DirtyFrag (umbenannt in GalaxyCrash) ist ein Stabilitätsdurchgang, gebaut und verifiziert auf echter Hardware statt aus dem Quellcode abgelesen. Zwei Defekte wurden gefunden, behoben und jeweils zuerst mit einem fehlschlagenden Test nachgewiesen.
Behoben: Der Modul-Schalter brach den Lauf abDas Setzen von KernelSU Modules → Disabled bei einer frischen KernelSU-Installation — bei der
Das ist der denkbar schlechteste Teilzustand, und es ist derselbe Fehler wie im Upstream-Issue #42. Ein
fehlendes Modulverzeichnis bedeutet jetzt „nichts zu deaktivieren" — Erfolg, was genau dem entspricht, was der Nutzer
wollte. Echte Fehler ( |
Behoben: Ein fehlgeschlagener Lauf wurde als
|
/proc/modules als Prüfung verworfen wurde| Datei | Änderung |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules(): return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | neu — eine Definition von „gerootet“, von beiden Aufrufern genutzt |
app/src/main/java/df/root/MainActivity.java | 5 Root-Prüfungen über RootState geleitet, failedRun bei Fehlschlag gesetzt |
app/src/main/java/df/root/BootReceiver.java | Root-Prüfung über RootState geleitet |
Der erste Versuch der Root-Prüfung las /proc/modules nach dem kernelsu-Eintrag. Er funktionierte aus
adb shell und schlug aus der App heraus immer fehl, weil SELinux /proc/modules vor
untrusted_app verbirgt. Eine Prüfung, die stillschweigend immer fehlschlägt, ist schlimmer als keine Prüfung, daher wurde sie durch
das Paar /dev/df + /dev/dfm6 ersetzt — beide mit Modus 0666 angelegt, beide aus der eigenen
Domain der App stat-bar.
Beide Korrekturen wurden mit einem erzwungenen Fehlschlag-Negativtest verifiziert, nicht nur mit einem Happy Path.
Voraussetzungen
libksud.so mitliefert:
adb, wenn du es von einem PC aus steuern willst. Shizuku wird nicht benötigt.Schritte
bootstrap: starting SU daemon; die Pille zeigt dann Rooted
und dein Manager zeigt das Modul als aktiv.Zum Rückgängigmachen: Neustart. Zum dauerhaften Rückgängigmachen: deinstalliere die App.
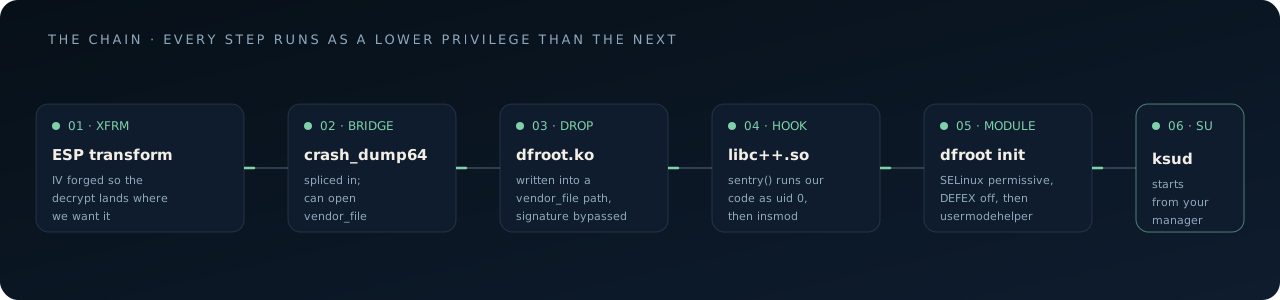
Der Kernel entschlüsselt AES-CBC-ESP-Pakete direkt in den Page Cache von Dateien, die für
splice() geöffnet wurden. Durch das Erstellen
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
